
دليل المادة
بعد حل مشكلة نظام أسماء النطاقات (DNS) التي تسببت في فشل تطبيق Let's Encrypt مع ظهور رسالة الخطأ "رسالة الخطأ: فشل مشكلة AutoSSL"، توجد الآن بعض المشكلات المتعلقة بشهادة SSL المجانية هذه والتي تحتاج إلى معالجة.
يبدو أن لوحة تحكم CWP كانت مُعدّة لتجديد شهادات Let's Encrypt تلقائيًا قبل انتهاء صلاحيتها، ولكن بشكل غير متوقع، توقف Let's Encrypt عن التجديد التلقائي أمس، مما تسبب في انخفاض ملحوظ في حركة مرور محركات البحث . ولحسن الحظ، عادت الخدمة إلى طبيعتها بعد حل المشكلة.
ما هو برنامج Let's Encrypt؟
Let's Encrypt عبارة عن مرجع مصدق مجاني وآلي ومفتوح (CA) مقدم من مجموعة أبحاث أمان الإنترنت (ISRG) غير الربحية.
ببساطة ، يمكن تمكين HTTPS (SSL / TLS) لموقعنا الإلكتروني مجانًا بمساعدة شهادة صادرة عن Let's Encrypt.
إصدار / تجديد الشهادات المجانية Let's Encrypt يتم آليًا بواسطة البرامج النصية. توصي Let's Encrypt رسميًا باستخدام عميل Certbot لإصدار الشهادات.
فيما يلي برنامج تعليمي حول كيفية التقدم للحصول على شهادة Let's Encrypt free SSL
ما هي شهادة Let's Encrypt wildcard؟
قبل ظهور شهادات أحرف البدل ، دعم Let's Encrypt شهادتين فقط:
- شهادة مجال واحد: تحتوي الشهادة على مضيف واحد فقط.
- شهادة SAN: تُعرف أيضًا باسم شهادة اسم المجال ، ويمكن أن تتضمن الشهادة عدة مضيفين (حد Let's Encrypt هو 20).
بالنسبة للمستخدمين الفرديين ، نظرًا لعدم وجود عدد كبير جدًا من المضيفين ، فلا توجد مشكلة على الإطلاق في استخدام شهادات SAN ، ولكن بالنسبة للشركات الكبيرة ، هناك بعض المشكلات:
- هناك الكثير من المجالات الفرعية ، وقد يكون من الضروري استخدام مضيف جديد بمرور الوقت.
- هناك أيضًا الكثير من المجالات المسجلة.
بالنسبة للمؤسسات الكبيرة ، قد لا تفي شهادات SAN بالاحتياجات ، ويتم تضمين جميع الأجهزة المضيفة في شهادة واحدة ، والتي لا يمكن استيفائها بشهادات Let's Encrypt (الحد 20).
شهادات أحرف البدل هي شهادات يمكن أن تحتوي على حرف بدل:
- على سبيل المثال * .example.com ، * .example.cn ،استخدم * لمطابقة جميع المجالات الفرعية تلقائيًا ؛
- يمكن للمؤسسات الكبيرة أيضًا استخدام شهادات أحرف البدل ، ويمكن لشهادة SSL واحدة وضع المزيد من المضيفين.
الفرق بين شهادة البدل وشهادة SAN
- شهادات Wildcard - تُستخدم شهادات Wildcard على نطاق واسع لحماية نطاقات فرعية متعددة تحت اسم مجال فريد مؤهل بالكامل.تكمن فائدة هذا النوع من الشهادات في أنه لا يجعل إدارة الشهادات أمرًا سهلاً فحسب ، بل يساعدك أيضًا في تقليل التكاليف العامة.إنه يحمي نطاقاتك الفرعية الحالية والمستقبلية في جميع الأوقات.
- شهادات SAN - تُستخدم شهادات SAN (المعروفة أيضًا باسم الشهادات متعددة المجالات) لتأمين مجالات متعددة بشهادة واحدة.إنها تختلف عن شهادات أحرف البدل من حيث أنها تدعم الجميع无限المجالات الفرعية. تدعم شبكة SAN فقط اسم المجال المؤهل بالكامل الذي تم إدخاله في الشهادة. تعد شهادات SAN مثيرة للإعجاب لأن استخدامها يمكنك حماية أكثر من 100 اسم مجال مختلف مؤهل بالكامل بشهادة واحدة ؛ ومع ذلك ، يعتمد مقدار الحماية على سلطة إصدار الشهادة.
كيفية التقديمدعونا تشفيرشهادة البدل؟
من أجل تنفيذ شهادات أحرف البدل ، قام Let's Encrypt بترقية تنفيذ بروتوكول ACME ، ويمكن لبروتوكول v2 فقط دعم شهادات أحرف البدل.
وهذا يعني أنه يمكن لأي عميل التقدم للحصول على شهادة حرف بدل طالما أنه يدعم ACME v2.
تنزيل Certbot-Auto
wget https://dl.eff.org/certbot-auto
chmod a+x certbot-auto
./certbot-auto --version
لنقم بتشفير البرنامج النصي لشهادة Wildcard
git clone https://github.com/ywdblog/certbot-letencrypt-wildcardcertificates-alydns-au
cd certbot-letencrypt-wildcardcertificates-alydns-au
chmod 0777 au.sh
لنقم بتشفير البرنامج النصي لتجديد توقيت انتهاء صلاحية شهادة أحرف البدل
البرنامج النصي هنا هو خادم تم تجميعه وتثبيته بواسطة nginx أو تثبيته من خلال Docker أو وكيل https من خلال وكيل المضيف أو مضيف موازنة التحميل ، وعمل نسخة احتياطية لشهادة SSL تلقائيًا ، وأعد تشغيل خادم وكيل Nginx.
- ملاحظة: يستخدم البرنامج النصي في الواقع الامتداد
./certbot-auto renew
#!/usr/bin/env bash

cmd="$HOME/certbot-auto"
restartNginxCmd="docker restart ghost_nginx_1"
action="renew"
auth="$HOME/certbot/au.sh php aly add"
cleanup="$HOME/certbot/au.sh php aly clean"
deploy="cp -r /etc/letsencrypt/ /home/pi/dnmp/services/nginx/ssl/ && $restartNginxCmd"

$cmd $action \
--manual \
--preferred-challenges dns \
--deploy-hook \
"$deploy"\
--manual-auth-hook \
"$auth" \
--manual-cleanup-hook \
"$cleanup"
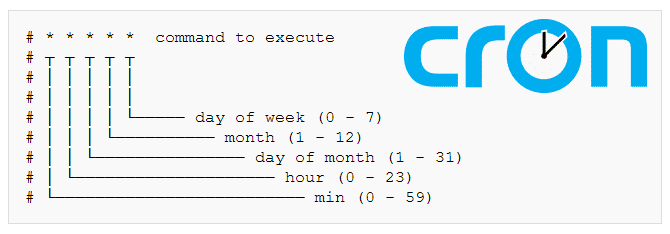
أضف إلى crontab ، عدّل الملف ▼
/etc/crontab
#证书有效期<30天才会renew,所以crontab可以配置为1天或1周
0 0 * * * root python -c 'import random; import time; time.sleep(random.random() * 3600)' && /home/pi/crontab.sh
إعادة تكوين تكوين خادم CWP
فيما يلي خطوات CWP لإعادة بناء خادم nginx / apache:
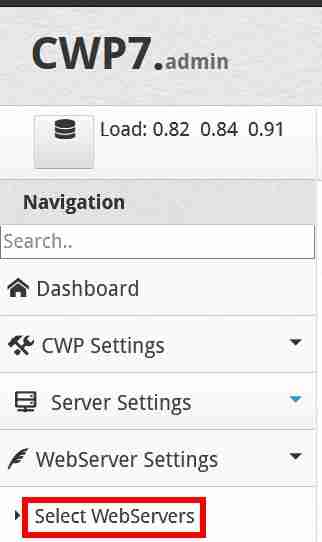
الخطوة 1: على الجانب الأيسر من لوحة تحكم CWP ، انقر فوق إعدادات خادم الويب → حدد خوادم الويب ▼
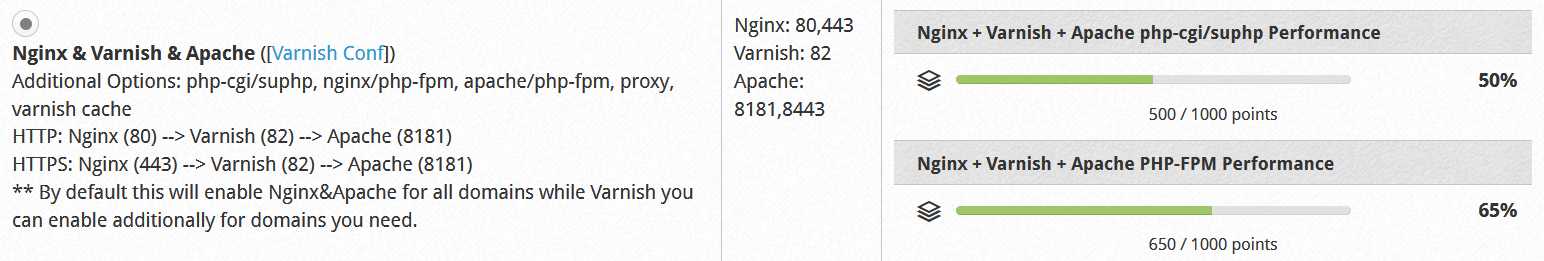
الخطوة الثانية: اختر Nginx و Varnish و Apache ▼
الخطوة 3: انقر فوق زر "حفظ وإعادة بناء التكوين" الموجود في الأسفل لحفظ التكوين وإعادة بنائه.
- قم بتحديث موقع الويب وسترى أنه تم تحديث تاريخ انتهاء صلاحية شهادة SSL.
قراءة موسعة:
نأمل أن تكون المقالة "Let's Encrypt لا يتم تجديدها تلقائيًا؟ تحديث برنامج تجديد شهادة Wildcard" المنشورة على مدونة Chen Weiliang ( https://www.chenweiliang.com/ ) مفيدة لك.
لا تتردد في مشاركة رابط هذه المقالة: https://www.chenweiliang.com/cwl-1199.html