
دليل المادة
مع التطور السريع للإنترنت، يرغب البعض في التسويق عبر منصة WeChat والترويج لحساباتهم العامة ، لكنهم يشكون من عدم فعالية التسويق الإلكتروني . في الواقع، أفضل طريقة لمتخصصي الإعلام الرقمي للتسويق الإلكتروني هي توجيه الزيارات عبر محركات البحث.
لذلك، تُعد محركات البحث واحدة من أكثر طرق التسويق الإلكتروني شيوعًا اليوم.
علاوة على ذلك ، صرحت محركات البحث Google و Baidu علنًا أن https مدرج في آلية تصنيف محرك البحث.
بالنسبة لمواقع التجارة الإلكترونية على وجه الخصوص ، يوصى باستخدام بروتوكول التشفير HTTPS، الذي لا يساعد فقط في تحسين التصنيفات ولكنه يعزز أيضًا تجربة أمان موقع الويب للمستخدم.
بروتوكول نقل النص التشعبي يستخدم بروتوكول HTTP لنقل المعلومات بين مستعرض الويب وخادم الويب. يرسل بروتوكول HTTP المحتوى بنص واضح ولا يوفر أي شكل من أشكال تشفير البيانات. إذا اعترض أحد المهاجمين الاتصال بين متصفح الويب وخادم الويب ، لذلك ، فإن بروتوكول HTTP البروتوكول غير مناسب لإرسال بعض المعلومات الحساسة ، مثل رقم بطاقة الائتمان وكلمة المرور ومعلومات الدفع الأخرى.
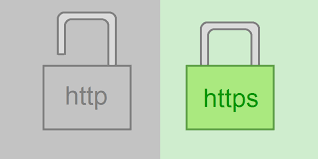
لحل هذا العيب في بروتوكول HTTP ، يجب استخدام بروتوكول آخر: بروتوكول نقل النص التشعبي لطبقة المقابس الآمنة HTTPS. لأمان نقل البيانات ، يضيف HTTPS بروتوكول SSL إلى HTTP ، ويعتمد SSL على الشهادات لمصادقة الخادم. ، وتشفير الاتصال بين المتصفح والخادم.
XNUMX. المفاهيم الأساسية لـ HTTP و HTTPS
HTTP: هو بروتوكول الشبكة الأكثر استخدامًا على الإنترنت. وهو معيار للطلب والاستجابة من جانب العميل ومن جانب الخادم (TCP). يتم استخدامه لنقل النص التشعبي من خادم WWW إلى متصفح محلي. الخادم أكثر كفاءة ، مما يؤدي إلى عدد أقل من عمليات نقل الشبكة.
HTTPS: هي قناة HTTP آمنة ، باختصار ، هي نسخة آمنة من HTTP ، أي إضافة طبقة SSL إلى HTTP. أساس أمان HTTPS هو SSL ، لذا فإن المحتوى التفصيلي للتشفير يتطلب SSL.
يمكن تقسيم الوظائف الرئيسية لبروتوكول HTTPS إلى نوعين: الأول هو إنشاء قناة لأمن المعلومات لضمان أمن نقل البيانات ؛ والآخر هو تأكيد صحة الموقع.
XNUMX. ما هو الفرق بين HTTP و HTTPS؟
البيانات المرسلة بواسطة بروتوكول HTTP غير مشفرة ، أي بنص عادي. لذلك ، من غير الآمن استخدام بروتوكول HTTP لنقل المعلومات الخاصة. ولضمان إمكانية تشفير هذه البيانات الخاصة ونقلها ، صممت Netscape تم إنشاء بروتوكول SSL (طبقة مآخذ التوصيل الآمنة) لـ HTTPS لتشفير البيانات المرسلة بواسطة بروتوكول HTTP.
ببساطة ، بروتوكول HTTPS هو بروتوكول شبكة تم إنشاؤه بواسطة بروتوكول SSL + HTTP يمكنه إجراء عملية نقل مشفرة ومصادقة الهوية ، وهو أكثر أمانًا من بروتوكول http.
الاختلافات الرئيسية بين HTTPS و HTTP هي كما يلي:
- 1. يجب أن يذهب بروتوكول https إلى كاليفورنيا للتقدم للحصول على شهادة. بشكل عام ، هناك عدد قليل من الشهادات المجانية ، لذلك يلزم دفع رسوم معينة.
- 2. http هو بروتوكول نقل نص تشعبي ، ويتم نقل المعلومات في نص عادي ، و https هو بروتوكول نقل مشفر آمن ssl.
- 3. يستخدم http و https طرق اتصال مختلفة تمامًا ومنافذ مختلفة ، الأولى 80 والأخيرة 443.
- 4. اتصال http بسيط جدًا وعديم الحالة ؛ بروتوكول HTTPS هو بروتوكول شبكة تم إنشاؤه بواسطة بروتوكول SSL + HTTP الذي يمكنه إجراء عملية نقل مشفرة ومصادقة الهوية ، وهو أكثر أمانًا من بروتوكول http.
XNUMX. شرح مفصل لعملية تشفير HTTPS و SSL
نعلم جميعًا أن HTTPS يمكنه تشفير المعلومات لمنع الحصول على المعلومات الحساسة من قبل أطراف ثالثة ، لذلك فإن العديد من المواقع المصرفية أو رسائل البريد الإلكتروني وغيرها من الخدمات ذات مستويات الأمان الأعلى ستستخدم بروتوكول HTTPS.
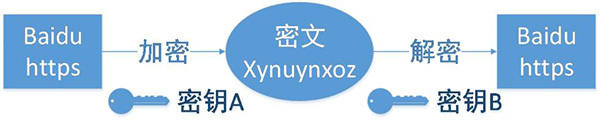
1. يبدأ العميل طلب HTTPS
هذا ليس شيئًا للقول ، أي أن المستخدم يدخل عنوان URL https في المستعرض ، ثم يتصل بالمنفذ 443 من الخادم.
2. تكوين الخادم
يجب أن يحتوي الخادم الذي يستخدم بروتوكول HTTPS على مجموعة من الشهادات الرقمية ، والتي يمكن إجراؤها بنفسك أو تطبيقها على المؤسسة. والفرق هو أن الشهادة التي أصدرتها بنفسك تحتاج إلى التحقق منها بواسطة العميل قبل أن تتمكن من متابعة الوصول ، بينما الشهادة المطبقة من قبل شركة موثوقة لا تفعل ذلك. ستظهر صفحة مطالبة.
هذه الشهادة هي في الواقع زوج من المفتاح العام والمفتاح الخاص. إذا كنت لا تفهم المفتاح العام والمفتاح الخاص ، فيمكنك تخيله على أنه مفتاح وقفل ، لكنك الشخص الوحيد في العالم الذي لديه هذا المفتاح ، يمكنك قفل القفل وجهاً لوجه للآخرين ، ويمكن للآخرين استخدام هذا القفل لقفل الأشياء المهمة ، ثم إرساله إليك ، لأنك فقط لديك هذا المفتاح ، لذلك أنت فقط من يمكنه رؤية الأشياء المقفلة بواسطة هذا القفل.
3. إرسال الشهادة
هذه الشهادة هي في الواقع المفتاح العام ، ولكنها تحتوي على الكثير من المعلومات ، مثل المرجع المصدق ووقت انتهاء الصلاحية وما إلى ذلك.
4. شهادة تحليل العميل
يتم تنفيذ هذا الجزء من العمل بواسطة TLS الخاص بالعميل. أولاً ، سيتحقق مما إذا كان المفتاح العام صالحًا ، مثل سلطة الإصدار ، ووقت انتهاء الصلاحية ، وما إلى ذلك. إذا تم العثور على استثناء ، فسيظهر مربع تحذير ، يشير إلى ذلك هناك مشكلة في الشهادة.
إذا لم تكن هناك مشكلة في الشهادة ، فقم بإنشاء قيمة عشوائية ، ثم قم بتشفير القيمة العشوائية بالشهادة ، كما هو مذكور أعلاه ، قم بقفل القيمة العشوائية بقفل ، بحيث لا يمكنك رؤية القفل ما لم يكن هناك مفتاح. قيمة المحتوى.
5. نقل المعلومات المشفرة
ينقل هذا الجزء القيمة العشوائية المشفرة بالشهادة ، والغرض منها هو السماح للخادم بالحصول على هذه القيمة العشوائية ، ومن ثم يمكن تشفير الاتصال بين العميل والخادم وفك تشفيره من خلال هذه القيمة العشوائية.
6. معلومات فك تشفير مقطع الخدمة
بعد أن يقوم الخادم بفك تشفير المفتاح الخاص ، يحصل على القيمة العشوائية (المفتاح الخاص) التي يرسلها العميل ، ثم يقوم بتشفير المحتوى بشكل متماثل من خلال القيمة. بهذه الطريقة ، ما لم يكن المفتاح الخاص معروفًا ، لا يمكن الحصول على المحتوى ، ويعرف كل من العميل والخادم المفتاح الخاص ، طالما أن خوارزمية التشفير قوية بدرجة كافية والمفتاح الخاص معقد بدرجة كافية ، فإن البيانات آمنة بدرجة كافية.
7. نقل المعلومات المشفرة
هذا الجزء من المعلومات هو المعلومات المشفرة بواسطة المفتاح الخاص لقطاع الخدمة ويمكن استعادتها من جانب العميل.
8. معلومات فك تشفير العميل
يقوم العميل بفك تشفير المعلومات المرسلة بواسطة شريحة الخدمة باستخدام المفتاح الخاص الذي تم إنشاؤه مسبقًا ، وبالتالي يحصل على المحتوى الذي تم فك تشفيره.حتى إذا كان الطرف الثالث يراقب البيانات أثناء العملية برمتها ، فإنه لا حول له ولا قوة.
رابعًا ، موقف محركات البحث من HTTPS
أطلقت Baidu خدمة بحث مشفرة HTTPS كاملة الموقع لحل مشكلة استنشاق "الطرف الثالث" واختطاف خصوصية المستخدم. في الواقع ، في وقت مبكر من مايو 2010 ، بدأت Google في تقديم خدمة بحث مشفرة HTTPS ، والزحف إلى صفحات الويب HTTPS. على المشكلة ، صرحت Baidu في إعلان في سبتمبر 5 أن "Baidu لن تزحف بنشاط إلى صفحات الويب HTTPS" ، بينما صرحت Google في تحديث الخوارزمية أنه "في ظل نفس الظروف ، سيكون للمواقع التي تستخدم تقنية تشفير HTTPS تصنيفات بحث أفضل. ميزة".
إذن، في ظل هذه الظروف، هل ينبغي على أصحاب المواقع الإلكترونية اعتماد بروتوكول HTTPS "المحفوف بالمخاطر"؟ وما هو تأثير HTTPS على تحسين محركات البحث؟
1. موقف جوجل
لا يختلف موقف Google تجاه تضمين مواقع HTTPS عن تلك الخاصة بمواقع HTTP ، بل إنها تتخذ "استخدام التشفير الآمن" (HTTPS) كعامل مرجعي في خوارزمية تصنيف البحث. يمكن لمواقع الويب التي تستخدم تقنية تشفير HTTPS الحصول على نتائج أفضل. هناك المزيد من فرص العرض ، والترتيب هو أيضًا أكثر فائدة من مواقع HTTP لمواقع مماثلة.
وقد أوضحت Google أنها "تأمل أن يتمكن جميع مشرفي المواقع من استخدام بروتوكول HTTPS بدلاً من HTTP" ، مما يدل على تصميمها على تحقيق هدف "HTTPS في كل مكان".
2. موقف بايدو
في الماضي ، كانت تقنية Baidu متخلفة نسبيًا ، قائلة إنها "لن تزحف بنشاط إلى صفحات https" ، لكنها كانت أيضًا "قلقة" بشأن "لا يمكن تضمين العديد من صفحات https". حتى 2014 سبتمبر 9 ، أصدرت Baidu مناقشة حول "كيفية إنشاء مواقع https." تم نشر مقال حول موضوع "Friendly to Baidu" ، يقدم أربعة اقتراحات وإجراءات محددة "لتحسين توافق Baidu على مواقع https":
1. قم بإنشاء إصدارات يمكن الوصول إليها من http لصفحات https التي يجب فهرستها بواسطة محرك بحث Baidu.
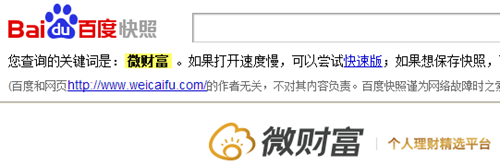
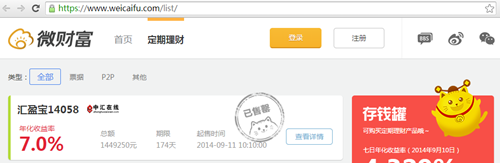
٢. يتم التعرف على الزائر من خلال وكيل المستخدم الخاص به، ويتم إعادة توجيه برنامج بايدو دوسبايدرمان إلى صفحة HTTP. عندما يصل مستخدم عادي إلى هذه الصفحة عبر محرك بحث بايدو، يتم إعادة توجيهه إلى صفحة HTTPS المقابلة عبر إعادة توجيه ٣٠١. كما هو موضح في الصورة، تُظهر الصورة العلوية نسخة HTTP المفهرسة بواسطة بايدو، بينما تُظهر الصورة السفلية نسخة HTTPS التي تُعيد توجيه المستخدم تلقائيًا بعد النقر.
3. لم يتم إنشاء إصدار http للصفحة الرئيسية فقط. يجب أيضًا إنشاء صفحات مهمة أخرى بإصدارات http وربطها ببعضها البعض. لا ينبغي أن يحدث هذا: لا تزال الروابط الموجودة على صفحة http الرئيسية للصفحة الرئيسية مرتبطة بصفحة https ، والتي يجعل Baiduspider غير قادر على متابعة الزحف - - لقد واجهنا مثل هذا الموقف بحيث يمكننا فقط تضمين صفحة رئيسية واحدة للموقع بأكمله.
٤. يمكنك استخدام النطاقات الفرعية لاستضافة المحتوى الذي لا يتطلب تشفيرًا، مثل الأخبار. على سبيل المثال، في موقع Alipay الإلكتروني، يتم استضافة المحتوى الأساسي المشفر عبر بروتوكول HTTPS، بينما يتم استضافة المحتوى الذي يمكن لبرنامج Baiduspider فهرسته مباشرةً على نطاقات فرعية.
وفقًا لاختبار Computer Science House في الرابط أدناه ، يستغرق الأمر 114 مللي ثانية لإنشاء اتصال مع HTTP ؛ يستغرق الأمر 436 مللي ثانية لإنشاء اتصال مع HTTPS و 322 مللي ثانية لجزء SSL ، بما في ذلك تأخير الشبكة والنفقات العامة تشفير وفك تشفير SSL نفسه (الخادم وفقًا لمعلومات العميل تحديد ما إذا كان يلزم إنشاء مفتاح رئيسي جديد ؛ يرد الخادم على المفتاح الرئيسي ويعيد رسالة مصدق عليها بالمفتاح الرئيسي إلى العميل ؛ الخادم يطلب من العميل التوقيع الرقمي والمفتاح العام).
XNUMX. ما مقدار الموارد التي يستهلكها HTTPS من HTTP؟
في الواقع، يُعدّ HTTPS بروتوكول HTTP مبنيًا على بروتوكول SSL/TLS. ولذلك، يعتقد تشن ويليانغ أن مقدار موارد الخادم الإضافية التي يستهلكها HTTPS مقارنةً بـ HTTP يعتمد بشكل أساسي على مقدار موارد الخادم التي يستهلكها SSL/TLS نفسه.
يستخدم HTTP مصافحة TCP ثلاثية الاتجاهات لإنشاء اتصال ، ويحتاج العميل والخادم إلى تبادل 3 حزم ؛
بالإضافة إلى الحزم الثلاث لـ TCP ، يحتاج HTTPS أيضًا إلى إضافة 9 حزم مطلوبة لمصافحة ssl ، لذلك هناك 12 حزمة في المجموع.
بمجرد إنشاء اتصال SSL، تصبح طريقة التشفير اللاحقة طريقة تشفير متناظرة مثل 3DES، والتي تتميز بانخفاض استهلاك وحدة المعالجة المركزية. بالمقارنة مع طريقة التشفير غير المتناظرة المستخدمة لإنشاء اتصال SSL، فإن استهلاك وحدة المعالجة المركزية للتشفير المتناظر ضئيل للغاية. مع ذلك، يُؤدي هذا إلى مشكلة: إعادة بناء جلسة SSL بشكل متكرر قد يُؤثر سلبًا على أداء الخادم. على الرغم من أن تفعيل خاصية HTTPS keepalive يُمكن أن يُخفف من مشاكل الأداء الناتجة عن اتصال واحد، إلا أنه بالنسبة للمواقع الإلكترونية الكبيرة ذات عدد كبير من المستخدمين المتزامنين، يُعد وجود وكيل إنهاء SSL مُخصص قائم على موازنة الأحمال أمرًا ضروريًا. يتم وضع خدمة الويب بعد وكيل إنهاء SSL. يُمكن أن يكون وكيل إنهاء SSL قائمًا على الأجهزة، مثل F5، أو قائمًا على البرامج ، مثل Nginx المُستخدم في ويكيبيديا.
إذن، ما مقدار موارد الخادم الإضافية التي ستُستخدم بعد اعتماد بروتوكول HTTPS؟ في يناير 2010 ، انتقل Gmail إلى استخدام HTTPS بشكل كامل. لم تتجاوز الزيادة في حمل وحدة المعالجة المركزية (CPU) لجهاز معالجة SSL الأمامي 1%، وكان استهلاك الذاكرة لكل اتصال أقل من 20 كيلوبايت، وزاد حجم حركة مرور الشبكة بنسبة أقل من 2%. ونظرًا لأن Gmail يستخدم على الأرجح عددًا من الخوادم للمعالجة الموزعة، فإن بيانات حمل وحدة المعالجة المركزية ليست ذات دلالة كبيرة. أما بيانات استهلاك الذاكرة لكل اتصال وحجم حركة مرور الشبكة فهي أكثر دلالة. ويشير المقال أيضًا إلى أن نواة واحدة يمكنها معالجة ما يقارب 1500 عملية مصافحة في الثانية (لخوارزمية RSA 1024 بت)، وهو رقم ذو دلالة بالغة.
XNUMX. مزايا HTTPS
هذا بالضبط لأن HTTPS آمن للغاية بحيث لا يتمكن المهاجمون من العثور على مكان للبدء. ومن منظور مشرفي المواقع ، فإن مزايا HTTPS هي كما يلي:
1. جوانب تحسين محركات البحث
قامت Google بتعديل خوارزمية محرك البحث الخاص بها في أغسطس 2014 ، قائلة إن "الموقع المشفر باستخدام HTTPS سيحتل مرتبة أعلى في نتائج البحث من موقع HTTP المكافئ".
2. الأمن
على الرغم من أن HTTPS ليس آمنًا تمامًا ، إلا أن المؤسسات التي تتقن شهادات الجذر والمؤسسات التي تتقن خوارزميات التشفير يمكنها أيضًا تنفيذ هجمات man-in-the-middle ، لكن HTTPS لا يزال الحل الأكثر أمانًا في ظل البنية الحالية ، مع المزايا التالية:
(1) استخدام بروتوكول HTTPS لمصادقة المستخدمين والخوادم لضمان إرسال البيانات إلى العميل والخادم الصحيحين ؛
(2) بروتوكول HTTPS هو بروتوكول شبكة تم إنشاؤه بواسطة بروتوكول SSL + HTTP والذي يمكنه إجراء عملية نقل مشفرة ومصادقة الهوية. وهو أكثر أمانًا من بروتوكول http ، والذي يمكن أن يمنع البيانات من السرقة وتغييرها أثناء عملية الإرسال ويضمن سلامة البيانات.
(3) HTTPS هو الحل الأكثر أمانًا في ظل البنية الحالية ، وعلى الرغم من أنه ليس آمنًا تمامًا ، إلا أنه يزيد بشكل كبير من تكلفة هجمات man-in-the-middle.
XNUMX. عيوب HTTPS
على الرغم من أن HTTPS له مزايا كبيرة ، إلا أنه لا يزال يعاني من بعض النواقص ، وعلى وجه التحديد ، هناك النقطتان التاليتان:
1. جوانب تحسين محركات البحث
وفقًا لبيانات ACM CoNEXT ، سيؤدي استخدام بروتوكول HTTPS إلى إطالة وقت تحميل الصفحة بنسبة 50٪ تقريبًا وزيادة استهلاك الطاقة بنسبة 10٪ إلى 20٪. بالإضافة إلى ذلك ، سيؤثر بروتوكول HTTPS أيضًا على ذاكرة التخزين المؤقت ، ويزيد من عبء البيانات والطاقة الاستهلاك ، وحتى الإجراءات الأمنية الحالية ستتأثر أيضًا وستتأثر وفقًا لذلك.
علاوة على ذلك ، فإن نطاق تشفير بروتوكول HTTPS محدود نسبيًا ، وله تأثير ضئيل في هجمات القراصنة ، وهجمات رفض الخدمة ، واختطاف الخادم.
الأهم من ذلك ، أن نظام سلسلة الائتمان لشهادات SSL ليس آمنًا ، خاصةً عندما تتمكن بعض البلدان من التحكم في شهادة جذر CA ، فإن هجمات الرجل الوسيط ممكنة.
2- الجوانب الاقتصادية
(1) تحتاج شهادات SSL إلى المال ، وكلما زادت قوة الشهادة ، ارتفعت التكلفة ، ويمكن للمواقع الشخصية استخدام شهادات SSL المجانية.
(2) تحتاج شهادات SSL عادةً إلى أن تكون مرتبطة بـ IP ، ولا يمكن ربط أسماء نطاقات متعددة بنفس عنوان IP. لا يمكن لموارد IPv4 أن تدعم هذا الاستهلاك (SSL لها امتدادات يمكنها حل هذه المشكلة جزئيًا ، لكنها مزعجة وتتطلب متصفحات ، دعم نظام التشغيل ، Windows XP لا يدعم هذا الامتداد ، مع الأخذ في الاعتبار قاعدة XP المثبتة ، هذه الميزة غير مجدية تقريبًا).
(3) التخزين المؤقت لاتصال HTTPS ليس فعالًا مثل HTTP ، ولن تستخدمه مواقع الويب عالية الحركة إلا إذا لزم الأمر ، كما أن تكلفة المرور مرتفعة للغاية.
(4) استهلاك موارد اتصال HTTPS من جانب الخادم أعلى بكثير ، ودعم مواقع الويب التي تحتوي على عدد أكبر قليلاً من الزوار يتطلب تكلفة أكبر. إذا تم استخدام كل HTTPS ، فإن متوسط تكلفة VPS استنادًا إلى افتراض أن معظم موارد الحوسبة معطلة سوف ترتفع.
(5) إن مرحلة المصافحة لبروتوكول HTTPS تستغرق وقتًا طويلاً ولها تأثير سلبي على السرعة المقابلة لموقع الويب.إذا لم يكن ذلك ضروريًا ، فلا يوجد سبب للتضحية بتجربة المستخدم.
XNUMX. هل يحتاج الموقع إلى تشفير HTTPS؟
على الرغم من أن كل من Google و Baidu "ينظران إلى HTTPS بشكل مختلف" ، فإن هذا لا يعني أنه يجب على مشرفي المواقع تحويل بروتوكول موقع الويب إلى HTTPS!
بادئ ذي بدء ، دعنا نتحدث عن Google. على الرغم من أن Google تواصل التأكيد على أن "مواقع الويب التي تستخدم تقنية تشفير HTTPS يمكن أن تحصل على تصنيفات أفضل" ، فلا يمكن استبعاد أن هذه خطوة "دافع خفي".
قال المحللون الأجانب ردًا على هذه المشكلة: قد لا يكون السبب وراء قيام Google بهذه الخطوة (تحديث الخوارزمية ، سواء لاستخدام تقنية تشفير HTTPS كعامل مرجعي لتصنيفات محرك البحث) هو تحسين تجربة البحث لدى المستخدم والإنترنت. المشكلة الأمنية هي فقط لاستعادة "الخسارة" في فضيحة "Prism Gate". هذه حركة ذاتية نموذجية تحت شعار "التضحية بالأنا" ، ورفع شعار "Security Impact Ranking" عالياً وترديد "HTTPS في كل مكان ، ثم اسمح لغالبية مشرفي المواقع بالانضمام عن طيب خاطر إلى معسكر بروتوكول HTTPS.
إذا كان موقعك الإلكتروني ينتمي إلى منصة التجارة الإلكترونية / الأعمال الصغيرة ، أو التمويل، أو الشبكات الاجتماعية، أو غيرها من المجالات، فمن الأفضل استخدام بروتوكول HTTPS؛ أما إذا كان موقع مدونة، أو موقعًا ترويجيًا، أو موقعًا للمعلومات المبوبة، أو موقعًا إخباريًا، فيمكنك استخدام شهادة SSL مجانية.
XNUMX. كيف يقوم مشرف الموقع ببناء موقع HTTPS؟
عندما يتعلق الأمر ببناء مواقع HTTPS ، يجب أن نذكر بروتوكول SSL. SSL هو أول بروتوكول أمان للشبكة يتبناه Netscape. وهو بروتوكول أمان يتم تنفيذه على بروتوكول اتصالات الإرسال (TCP / IP) ، باستخدام تقنية المفتاح العام ، SSL يدعم على نطاق واسع أنواعًا مختلفة من الشبكات ، مع توفير ثلاث خدمات أمان أساسية ، يستخدمون جميعًا تقنية المفتاح العام.
عندما يتعلق الأمر ببناء مواقع HTTPS ، يجب أن نذكر بروتوكول SSL. SSL هو أول بروتوكول أمان للشبكة يتبناه Netscape. وهو بروتوكول أمان يتم تنفيذه على بروتوكول اتصالات الإرسال (TCP / IP) ، باستخدام تقنية المفتاح العام ، SSL يدعم على نطاق واسع أنواعًا مختلفة من الشبكات ، مع توفير ثلاث خدمات أمان أساسية ، يستخدمون جميعًا تقنية المفتاح العام.
1. دور SSL
(1) مصادقة المستخدمين والخوادم لضمان إرسال البيانات إلى العميل والخادم الصحيحين ؛
(2) تشفير البيانات لمنع سرقة البيانات في منتصف الطريق ؛
(3) الحفاظ على سلامة البيانات والتأكد من عدم تغيير البيانات أثناء عملية الإرسال.
تشير شهادة SSL إلى ملف رقمي يتحقق من هويات كلا الطرفين في اتصال SSL. وهي مقسمة عمومًا إلى شهادة خادم وشهادة عميل. تشير شهادة SSL التي نقولها عادةً بشكل أساسي إلى شهادة الخادم. وشهادة SSL هي صادرة عن مرجع مصدق رقمي موثوق به (مثل VeriSign و GlobalSign و WoSign وما إلى ذلك) ، تم إصداره بعد التحقق من هوية الخادم ، مع وظائف مصادقة الخادم وتشفير نقل البيانات ، مقسمة إلى شهادة التحقق من الصحة الموسعة (EV) SSL ، التحقق من صحة المؤسسة (OV) شهادة SSL ، وشهادة نوع (DV) SSL للتحقق من اسم المجال.
2. 3 خطوات رئيسية لتقديم طلب للحصول على شهادة SSL
هناك ثلاث خطوات رئيسية لتقديم طلب للحصول على شهادة SSL:
(1) ، قم بعمل ملف CSR
ما يسمى CSR هو ملف طلب شهادة طلب تأمين الشهادة الذي ينتجه مقدم الطلب. أثناء عملية الإنتاج ، سيقوم النظام بإنشاء مفتاحين ، أحدهما هو المفتاح العام ، وهو ملف CSR ، والآخر هو المفتاح الخاص ، الذي يتم تخزينه على الخادم.
لإنشاء ملفات CSR ، يمكن لمقدمي الطلبات الرجوع إلى مستندات WEB SERVER ، و APACHE العام ، وما إلى ذلك ، واستخدام سطر أوامر OPENSSL لإنشاء ملفات KEY + CSR2 ، و Tomcat ، و JBoss ، و Resin ، وما إلى ذلك ، استخدم KEYTOOL لإنشاء ملفات JKS و CSR ، ينشئ IIS واحد من خلال المعالج الطلبات المعلقة وملف CSR.
(2) ، شهادة CA
أرسل ممثل خدمة العملاء إلى المرجع المصدق (CA) ، ولدى المرجع المصدق عمومًا طريقتان للمصادقة:
① مصادقة اسم المجال: بشكل عام ، يتم مصادقة صندوق بريد المسؤول ، وهذه الطريقة في المصادقة سريعة ، لكن الشهادة الصادرة لا تحتوي على اسم الشركة.
② 、 شهادة مستند المؤسسة: يجب تقديم رخصة العمل الخاصة بالمؤسسة ، والتي تستغرق بشكل عام 3-5 أيام عمل.
هناك أيضًا شهادات تحتاج إلى مصادقة الطريقتين المذكورتين أعلاه في نفس الوقت ، والتي تسمى شهادة EV. يمكن لهذه الشهادة أن تجعل شريط عنوان المتصفحات أعلى IE2 يتحول إلى اللون الأخضر ، وبالتالي فإن المصادقة هي أيضًا الأكثر صرامة.
(3) تركيب الشهادة
بعد استلام الشهادة من CA ، يمكنك نشر الشهادة على الخادم. بشكل عام ، ينسخ ملف APACHE مباشرة KEY + CER إلى الملف ، ثم يعدل ملف HTTPD.CONF ؛ TOMCAT ، وما إلى ذلك ، تحتاج إلى استيراد الشهادة تم إصدار ملف CER بواسطة CA في ملف JKS. ، وانسخه إلى الخادم ، ثم قم بتعديل SERVER.XML ؛ يحتاج IIS لمعالجة الطلب المعلق واستيراد ملف CER.
XNUMX. توصية مجانية لشهادة SSL
لا يقتصر استخدام شهادات SSL على تعزيز أمن المعلومات فحسب، بل يزيد أيضًا من ثقة المستخدمين في الموقع الإلكتروني. مع ذلك، يتردد العديد من أصحاب المواقع الإلكترونية بسبب تكاليف إنشاء المواقع . لطالما كانت الخدمات المجانية سوقًا رائجة على الإنترنت؛ فكما تتوفر خيارات استضافة مجانية، تتوفر أيضًا شهادات SSL مجانية. وقد أُعلن سابقًا أن باحثين من موزيلا، وسيسكو، وأكامي، وآيدن تراست، ومؤسسة الحدود الإلكترونية، وجامعة ميشيغان سيطلقون مشروع Let's Encrypt CA، بهدف تزويد المواقع الإلكترونية بشهادات SSL مجانية وخدمات إدارة الشهادات بدءًا من هذا الصيف (ملاحظة: ستتطلب الشهادات الأكثر تقدمًا وتعقيدًا دفع رسوم). كما يُسهّل المشروع عملية تثبيت الشهادات، حيث يُقلل وقت التثبيت إلى 20-30 ثانية فقط.
غالبًا ما تتطلب مواقع الويب الكبيرة والمتوسطة الحجم شهادات معقدة ، ويمكن للمواقع الصغيرة مثل المدونات الشخصية تجربة شهادات SSL المجانية أولاً.
فيما يلي، ستقدم مدونة تشين ويليانغ العديد من شهادات SSL المجانية الأخرى، مثل Cloudflare SSL و NameCheap.
1. CloudFlare SSL
CloudFlare هو موقع ويب في الولايات المتحدة يوفر خدمات CDN. وله عقد خادم CDN خاص به في جميع أنحاء العالم. تستخدم العديد من الشركات الكبيرة أو مواقع الويب في الداخل والخارج خدمات CDN الخاصة بـ CloudFlare. بالطبع ، الأكثر استخدامًا من قِبل مشرفي المواقع المحليين هو CDN مجاني من CloudFlare. إنه أيضًا جيد جدًا. شهادة SSL المجانية المقدمة من CloudFlare هي UniversalSSL ، أي SSL العالمي. يمكن للمستخدمين استخدام شهادة SSL دون التقدم بطلب للحصول على شهادة وتكوينها من مرجع مصدق. توفر CloudFlare تشفير SSL لـ جميع المستخدمين (بما في ذلك المستخدمين المجانيين) ، واجهة الويب ، يتم إعداد الشهادة في غضون 5 دقائق ، ويكتمل النشر التلقائي في غضون 24 ساعة ، مما يوفر خدمة تشفير TLS استنادًا إلى خوارزمية التوقيع الرقمي (ECDSA) من Elliptic Curve لحركة مرور الموقع.
2. NameCheap
NameCheap هي شركة رائدة في تسجيل اسم المجال المعتمد من ICANN واستضافة مواقع الويب ، وقد تم تأسيسها في عام 2000 ، وتوفر الشركة حل DNS مجاني وإعادة توجيه عنوان URL (يمكن إخفاء عنوان URL الأصلي ودعم إعادة التوجيه 301) وخدمات أخرى ، بالإضافة إلى ذلك ، توفر NameCheap أيضًا خدمة سنوات من خدمة شهادة SSL المجانية.
3. دعونا تشفير
Let's Encrypt هو مشروع مجاني لإصدار شهادة SSL وله شعبية كبيرة مؤخرًا. Let's Encrypt هو مشروع رفاه عام مجاني ومجاني مقدم من ISRG ، والذي يصدر الشهادات تلقائيًا ، لكن الشهادة صالحة فقط لمدة 90 يومًا.إنها مناسبة للاستخدام الشخصي أو الاستخدام المؤقت ، ولم تعد مضطرة لتحمل المطالبة بأن الشهادة الموقعة ذاتيًا غير موثوق بها من قبل المتصفح.
في الواقع، مدونة تشين ويليانغ تخطط أيضاً لاستخدام Let's Encrypt مؤخراً ^_^
للحصول على شرح مفصل حول كيفية التقدم بطلب للحصول على شهادة SSL مجانية من Let's Encrypt، يرجى الرجوع إلى هذه المقالة: " كيفية التقدم بطلب للحصول على شهادة Let's Encrypt ".
نأمل أن تكون المقالة "ما هي الاختلافات بين HTTP و HTTPS؟ شرح مفصل لعملية تشفير SSL" المنشورة على مدونة تشين ويليانغ ( https://www.chenweiliang.com/ ) مفيدة لك.
لا تتردد في مشاركة رابط هذه المقالة: https://www.chenweiliang.com/cwl-511.html