
Каталог артыкулаў
Звычайна мы робім знешнюю ланцуговую прасоўванне і аптымізацыю спасылак сяброўства, і за імі трэба сачыць.
Калі мы страцім зваротныя спасылкі і ўзаемныя спасылкі, наш рэйтынг SEO таксама знізіцца. Таму вельмі важна кантраляваць стан старонак вэб-сайта са зваротнымі спасылкамі.
Навошта выкарыстоўваць Uptime Kuma для маніторынгу сайтаў?
Як кантраляваць зваротныя спасылкі для SEO-мэт?
Пасля дадання зваротных спасылак і абмену ўзаемнымі спасылкамі мы звычайна наладжваем маніторынг вэб-сайтаў на воблачнай платформе маніторынгу Uptime Robot, каб праверыць падключэнне старонак зваротных спасылак на кожным вэб-сайце.
Аднак па меры павелічэння колькасці знешніх ланцугоў і ланцужкоў сяброў воблачная платформа Uptime Robot мае абмежаванне на колькасць элементаў маніторынгу, і вам трэба абнавіць і заплаціць, каб працягваць дадаваць новыя элементы маніторынгу ў воблаку.
Такім чынам, мы можам выкарыстоўваць праграмны інструмент з адкрытым зыходным кодам для маніторынгу воблачных сервераў Linux — Uptime Kuma.
Што такое праграмнае забеспячэнне Uptime Kuma?
Uptime Kuma - гэта інструмент маніторынгу сервера Linux з адкрытым зыходным кодам і мае функцыі, падобныя на Uptime Robot.
У параўнанні з іншымі падобнымі інструментамі маніторынгу вэб-сайтаў, Uptime Kuma падтрымлівае паслугі, якія размяшчаюцца самастойна, з меншымі абмежаваннямі.
Гэты артыкул пазнаёміць вас з устаноўкай і выкарыстаннем Uptime Kuma.
Як усталяваць інструмент маніторынгу Uptime Kuma?
Uptime Kuma, падтрымлівае ўстаноўку Docker.
Далей прыведзены падручнік па этапах усталявання Uptime Kuma.
Наступныя каманды прызначаны для ўсталёўкі праграмы праз CLI [Ubuntu/ CentOS ]. Інтэрактыўны ўсталёўшчык CLI, з падтрымкай Docker або без яе ▼
curl -o kuma_install.sh http://git.kuma.pet/install.sh && sudo bash kuma_install.sh
- Не рэкамендуецца выкарыстоўваць прыведзеную вышэй каманду ўсталявання: паколькі Uptime Kuma усталёўваецца спосабам, не звязаным з Docker, лёгка сарваць усталяванне.
- (Мы рэкамендуем каманду ўстаноўкі ніжэй)
Паколькі вам трэба ўсталяваць Docker перад устаноўкай Uptime Kuma з дапамогай Docker, спачатку ўсталюйце Docker.
Усталюйце Docker і Docker-compose
Абнавіце і ўсталюйце неабходнае праграмнае забеспячэнне ▼
apt-get update && apt-get install -y wget vim
Калі падчас абнаўлення ўзнікае памылка 404, праверце рашэнне ніжэй▼
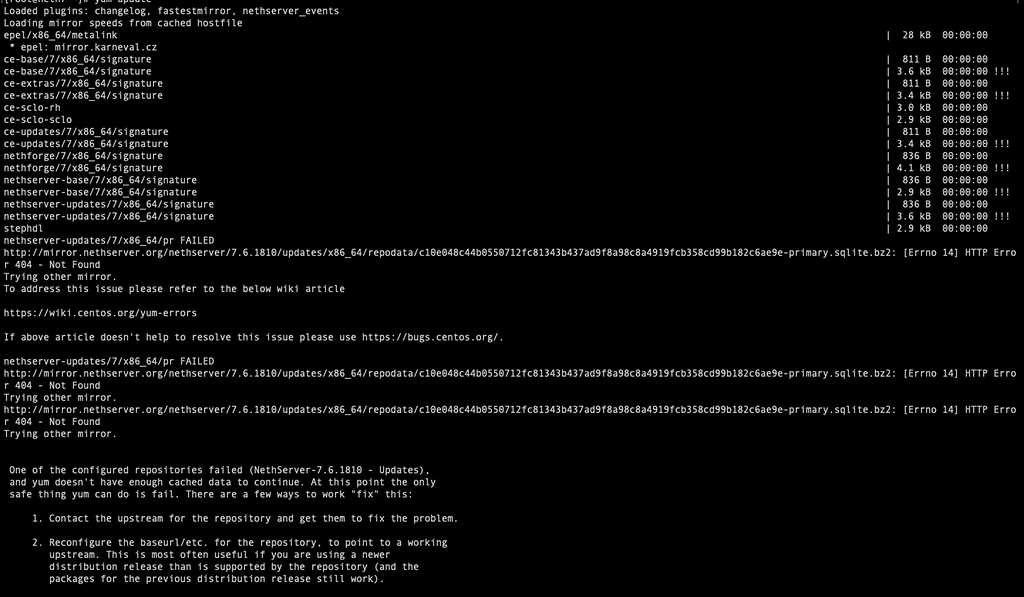
Усталюйце Docker
Калі гэта замежны сервер, выкарыстоўвайце наступную каманду ▼
curl -sSL https://get.docker.com/ | sh
Калі гэта ўнутраны сервер у Кітаі, выкарыстоўвайце наступную каманду ▼
curl -sSL https://get.daocloud.io/docker | sh
Наладзьце Docker на аўтаматычны запуск пры загрузцы ▼
systemctl start docker

systemctl enable docker
Усталюйце Docker-compose
Калі гэта замежны сервер, выкарыстоўвайце наступную каманду ▼
sudo curl -L "https://github.com/docker/compose/releases/download/1.24.1/docker-compose-$(uname -s)-$(uname -m)" -o /usr/local/bin/docker-compose
sudo chmod +x /usr/local/bin/docker-compose
Калі гэта ўнутраны сервер у Кітаі, выкарыстоўвайце наступную каманду▼
curl -L https://get.daocloud.io/docker/compose/releases/download/v2.1.1/docker-compose-`uname -s`-`uname -m` > /usr/local/bin/docker-compose
chmod +x /usr/local/bin/docker-compose
Перазапусціце каманду службы докераў▼
service docker restart
Як усталяваць бясплатны інструмент маніторынгу стану вэб-сайта Uptime Kuma?
docker volume create uptime-kuma
docker run -d --restart=always -p 3001:3001 -v uptime-kuma:/app/data --name uptime-kuma louislam/uptime-kuma:1- Тады можна прайсці
IP:3001Наведайце Uptime-Kuma.
Калі вы ўключылі брандмаўэр CSF, вам можа спатрэбіцца адкрыць порт 3001 на брандмаўэры CSF▼
vi /etc/csf/csf.conf
# Allow incoming TCP ports
 TCP_IN = "20,21,22,2812,25,53,80,110,143,443,465,587,993,995,2030,2031,2082,2083,2086,2087,2095,2096,3001"
Перазапусціце брандмаўэр CSF ▼
csf -rУсталюйце Nginx Proxy Manager
Nginx Proxy Manager - гэта праграмнае забеспячэнне зваротнага проксі на аснове Docker.
Паколькі Nginx Proxy Manager не з'яўляецца неабходным, калі вы не хочаце губляць час, вы можаце не ўсталёўваць Nginx Proxy Manager.
Стварыць каталог ▼
mkdir -p data/docker_data/npm
cd data/docker_data/npm
Стварыце файл docker-compose.yml ▼
nano docker-compose.yml
Увядзіце наступнае змесціва ў файл, затым націсніце Ctrl+X, каб захаваць, націсніце Y, каб выйсці ▼
version: "3"
services:
  app:
    image: 'jc21/nginx-proxy-manager:latest'
    restart: unless-stopped
    ports:
      # These ports are in format :
      - '80:80' # Public HTTP Port
      - '443:443' # Public HTTPS Port
      - '81:81' # Admin Web Port
      # Add any other Stream port you want to expose
      # - '21:21' # FTP
    environment:
      DB_MYSQL_HOST: "db"
      DB_MYSQL_PORT: 3306
      DB_MYSQL_USER: "npm"
      DB_MYSQL_PASSWORD: "npm"
      DB_MYSQL_NAME: "npm"
      # Uncomment this if IPv6 is not enabled on your host
      # DISABLE_IPV6: 'true'
    volumes:
      - ./data:/data
      - ./letsencrypt:/etc/letsencrypt
    depends_on:
      - db

  db:
    image: 'jc21/mariadb-aria:latest'
    restart: unless-stopped
    environment:
      MYSQL_ROOT_PASSWORD: 'npm'
      MYSQL_DATABASE: 'npm'
      MYSQL_USER: 'npm'
      MYSQL_PASSWORD: 'npm'
    volumes:
      - ./data/mysql:/var/lib/mysql
бегчы▼
docker-compose up -d
Калі з'явіцца паведамленне пра памылку, падобнае да наступнага: "Error starting userland proxy: listen tcp4 0.0.0.0:443: bind: address already in use"▼
[root@ten npm]# docker-compose up -d
npm_db_1 is up-to-date
Starting npm_app_1 ... error

ERROR: for npm_app_1 Cannot start service app: driver failed programming external connectivity on endpoint npm_app_1 (bd3512d79a2184dbd03b2a715fab3990d503c17e85c35b1b4324f79068a29969): Error starting userland proxy: listen tcp4 0.0.0.0:443: bind: address already in use

ERROR: for app Cannot start service app: driver failed programming external connectivity on endpoint npm_app_1 (bd3512d79a2184dbd03b2a715fab3990d503c17e85c35b1b4324f79068a29969): Error starting userland proxy: listen tcp4 0.0.0.0:443: bind: address already in use
ERROR: Encountered errors while bringing up the project.
- Гэта значыць, што порт 443 ужо заняты, і толькі што створаны файл docker-compose.yml патрабуе рэдагавання.
Порт 443 трэба змяніць на 442 ▼
- '442:442' # Public HTTPS Port
Затым запусціце каманду яшчэ раз docker-compose up -d
З'явіцца паведамленне пра памылку:“Error starting userland proxy: listen tcp4 0.0.0.0:80: bind: address already in use"
Таксама неабходна змяніць порт 80 на 882 ▼
- '882:882' # Public HTTP Port
шляхам адкрыцця http:// IP:81 Наведайце Nginx Proxy Manager.
Для першага ўваходу выкарыстоўвайце першапачатковы ўліковы запіс і пароль▼
Email: [email protected]
Password: changeme
- Пасля ўваходу ў сістэму неадкладна змяніце адрас электроннай пошты і пароль.
Зваротны проксі Uptime Kuma
Пасля ўстаноўкі Uptime Kuma па змаўчанні выкарыстоўваеццаIP:3001Наведайце Uptime Kuma.
Мы можам атрымаць доступ да даменнага імя і наладзіць сертыфікат SSL праз зваротны проксі-сервер, як і URL-адрас, паказаны раней.
Далей мы выканаем аперацыі зваротнай генерацыі, выкарыстоўваючы раней створаны Nginx Proxy Manager.
Перадайце http:// IP:81 Адкрыйце Nginx Proxy Manager.
Пасля першага ўваходу ў сістэму вам неабходна змяніць імя карыстальніка і пароль, наладзьце іх самастойна.
Далей крокі працы з Nginx Proxy Manager наступныя:
Крок 1:уключыць Proxy Hosts ▼
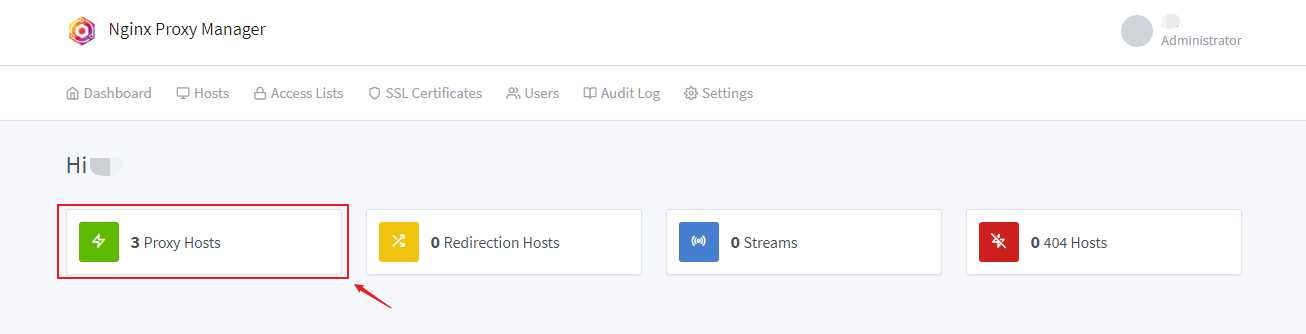
Крок 2:націсніце на правым верхнім куце Add Proxy Hosts▼

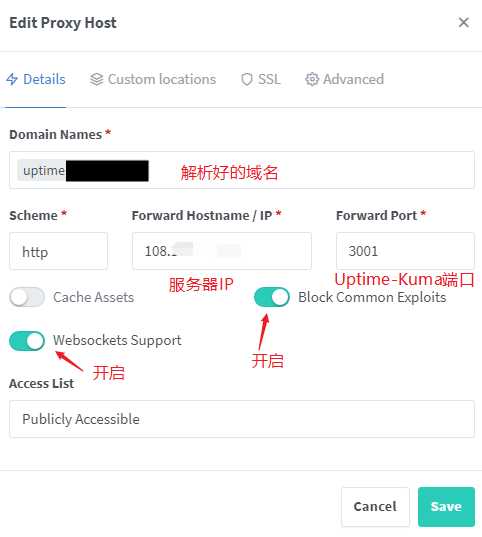
Крок 3: Наладзьце ў адпаведнасці з малюнкам,点击 Save захаваць ▼
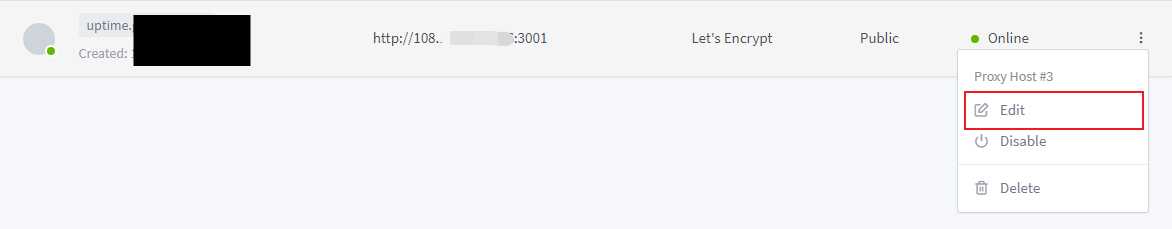
Крок 4:Націсніце наEidtАдкрыйце старонку канфігурацыі ▼
Крок 5: Выдайце SSL-сертыфікат і ўключыце прымусовы доступ HTTPS ▼
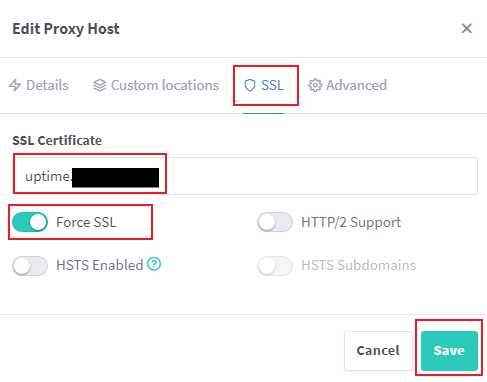
- На гэтым адваротная генерацыя завершана, і вы можаце выкарыстоўваць даменнае імя, якое вы толькі што вырашылі, каб атрымаць доступ да Uptime Kuma.
- Канфігурацыя Uptime Kuma вельмі простая.
- Ён мае кітайскі інтэрфейс, я мяркую, што вы хутка зможаце ім карыстацца.
Uptime Kuma Карысныя каманды PM2
Каманды запуску, спынення і перазапуску Uptime Kuma (гэтая каманда прызначана для ўсталёўкі без Docker)▼
pm2 start uptime-kuma
pm2 stop uptime-kuma
pm2 restart uptime-kuma
Прагляд бягучых кансольных вывадаў Uptime Kuma (гэтая каманда прызначана для ўстаноўкі без Docker)▼
pm2 monit
Запускаць Uptime Kuma пры запуску (гэтая каманда прызначана для ўсталёўкі без Docker) ▼
pm2 save && pm2 startup
Як наладзіць аўтаматычнае рэзервовае капіраванне праграмнага забеспячэння для маніторынгу Uptime Kuma?
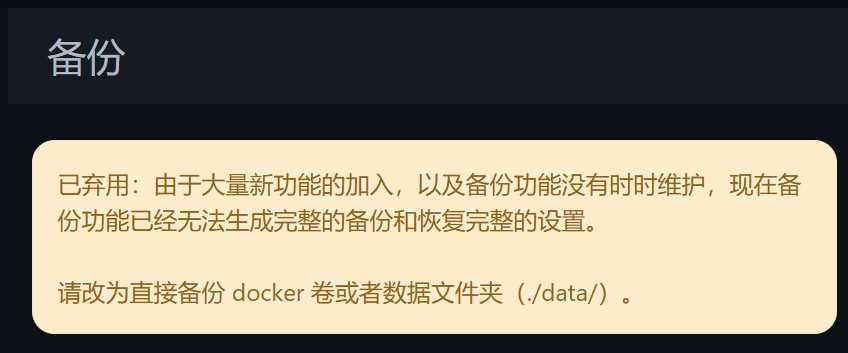
Паколькі ў фонавых наладах Uptime Kuma могуць быць некаторыя праблемы з функцыяй рэзервовага капіравання, распрацоўшчык не падтрымлівае функцыю рэзервовага капіравання. Цяпер функцыя рэзервовага капіравання больш не можа стварыць поўную рэзервовую копію і аднавіць усе налады...
Хочаце даведацца больш аб тым, як справіцца са спыненнем падтрымкі функцыі рэзервовага капіравання Uptime Kuma? Націсніце на спасылку ніжэй, каб працягнуць чытанне падрабязнага падручніка ▼
Як выдаліць праграмнае забеспячэнне для маніторынгу Uptime Kuma?
Калі Uptime Kuma не быў усталяваны з дапамогай Docker , як яго выдаліць?
Напрыклад, калі вы выкарыстоўваеце гэтую каманду для ўсталёўкі спосабам, не звязаным з Docker▼
curl -o kuma_install.sh http://git.kuma.pet/install.sh && sudo bash kuma_install.sh
Каб выдаліць Uptime Kuma, выкарыстоўвайце наступную каманду ▼
- са службы
pm2 stop uptime-kuma - выдаліць каталог
rm -rf /opt/uptime-kuma
Як выдаліць Uptime Kuma, калі вы ўсталёўваеце яго з дапамогай Docker?
Выканайце наступную каманду запыту▼
docker ps -a
- запішыце свой
kumaНазва кантэйнера, які можа быцьuptime-kuma
спыніць каманду ▼
- Калі ласка
container_nameЗмяніце запыт вышэйkumaНазва кантэйнера.
docker stop container_name
docker rm container_name
Выдаліце Uptime Kuma ▼
docker volume rm uptime-kuma
docker rmi uptime-kuma
Выснова
Інтэрфейс Uptime Kuma зразумелы і просты, і яго вельмі лёгка разгарнуць і выкарыстоўваць.
Uptime Kuma - вельмі добры выбар, калі ў вас няма высокіх патрабаванняў да маніторынгу вэб-сайтаў.
Спадзяюся, артыкул «Uptime Kuma Free Website Status Monitoring Tool for Linux Servers», апублікаваны ў блогу Чэня Вэйляна ( https://www.chenweiliang.com/ ), будзе вам карысным.
Не саромейцеся падзяліцца спасылкай на гэты артыкул: https://www.chenweiliang.com/cwl-29041.html