
Каталог артыкулаў
З хуткім развіццём інтэрнэту некаторыя людзі хочуць займацца маркетынгам у WeChat і прасоўваннем публічных акаўнтаў , але скардзяцца на неэфектыўны онлайн-маркетынг . Фактычна, лепшы спосаб для спецыялістаў па новых медыя займацца онлайн-маркетынгам — гэта прыцягваць трафік праз пошукавыя сістэмы.
Такім чынам, пошукавыя сістэмы з'яўляюцца адным з самых папулярных метадаў інтэрнэт-маркетынгу сёння.
Больш за тое, пошукавыя сістэмы Google і Baidu публічна заявілі, што https уключаны ў механізм ранжыравання пошукавых сістэм.
У прыватнасці , для вэб-сайтаў электроннай камерцыі рэкамендуецца выкарыстоўваць пратакол шыфравання HTTPS, які не толькі дапамагае палепшыць рэйтынг, але і павышае бяспеку карыстальніка на вэб-сайце.
Пратакол перадачы гіпертэксту Пратакол HTTP выкарыстоўваецца для перадачы інфармацыі паміж вэб-браўзерам і вэб-серверам. Пратакол HTTP адпраўляе змесціва ў адкрытым тэксце і не забяспечвае ніякай формы шыфравання даных. Калі зламыснік перахоплівае злучэнне паміж вэб-браўзерам і вэб-серверам. Такім чынам, HTTP Пратакол не падыходзіць для перадачы некаторай канфідэнцыйнай інфармацыі, такой як нумар крэдытнай карты, пароль і іншая плацежная інфармацыя.
Каб вырашыць гэтую дэфекту пратаколу HTTP, трэба выкарыстоўваць іншы пратакол: пратакол перадачы гіпертэксту HTTPS на ўзроўні абароненых сокетаў.Для бяспекі перадачы даных HTTPS дадае пратакол SSL да HTTP, а SSL абапіраецца на сертыфікаты для аўтэнтыфікацыі сервер. , і зашыфраваць сувязь паміж браўзерам і серверам.
XNUMX. Асноўныя паняцці HTTP і HTTPS
HTTP: Гэта найбольш шырока выкарыстоўваны сеткавы пратакол у Інтэрнеце. Гэта стандарт запытаў і адказаў (TCP) на баку кліента і сервера. Ён выкарыстоўваецца для перадачы гіпертэксту з сервера WWW у лакальны браўзер. Сервер больш эфектыўна, што прыводзіць да меншай колькасці перадач па сетцы.
HTTPS: гэта бяспечны канал HTTP. Карацей кажучы, гэта бяспечная версія HTTP, гэта значыць даданне ўзроўню SSL да HTTP. Асновай бяспекі HTTPS з'яўляецца SSL, таму дэталёвы змест шыфравання патрабуе SSL.
Асноўныя функцыі пратаколу HTTPS можна падзяліць на два тыпу: адзін - стварэнне канала бяспекі інфармацыі для забеспячэння бяспекі перадачы даных; другі - пацверджанне сапраўднасці вэб-сайта.
XNUMX. У чым розніца паміж HTTP і HTTPS?
Даныя, якія перадаюцца па пратаколе HTTP, з'яўляюцца незашыфраванымі, гэта значыць у выглядзе звычайнага тэксту. Такім чынам, вельмі небяспечна выкарыстоўваць пратакол HTTP для перадачы прыватнай інфармацыі. Каб гарантаваць, што гэтыя прыватныя дадзеныя могуць быць зашыфраваны і перададзены, Netscape распрацаваў Пратакол SSL (Secure Sockets Layer) для HTTPS быў створаны для шыфравання даных, якія перадаюцца па пратаколе HTTP.
Прасцей кажучы, пратакол HTTPS - гэта сеткавы пратакол, створаны па пратаколе SSL+HTTP, які можа выконваць зашыфраваную перадачу і аўтэнтыфікацыю асобы і з'яўляецца больш бяспечным, чым пратакол http.
Асноўныя адрозненні паміж HTTPS і HTTP заключаюцца ў наступным:
- 1. Каб падаць заяўку на сертыфікат, пратакол https павінен перайсці ў CA.Як правіла, бясплатных сертыфікатаў мала, таму патрабуецца пэўная плата.
- 2. http - гэта пратакол перадачы гіпертэксту, інфармацыя перадаецца ў адкрытым тэксце, а https - гэта бяспечны пратакол перадачы, зашыфраваны ssl.
- 3. http і https выкарыстоўваюць абсалютна розныя метады злучэння і розныя парты.Першы - 80, а другі - 443.
- 4. Падключэнне праз HTTP вельмі простае і без захавання стану; пратакол HTTPS - гэта сеткавы пратакол, створаны па пратаколе SSL+HTTP, які можа выконваць зашыфраваную перадачу і аўтэнтыфікацыю асобы, што больш бяспечна, чым пратакол http.
XNUMX. Падрабязнае тлумачэнне працэсу шыфравання HTTPS і SSL
Мы ўсе ведаем, што HTTPS можа шыфраваць інфармацыю для прадухілення атрымання канфідэнцыйнай інфармацыі трэцімі асобамі, таму многія банкаўскія вэб-сайты або электронная пошта і іншыя службы з высокім узроўнем бяспекі будуць выкарыстоўваць пратакол HTTPS.
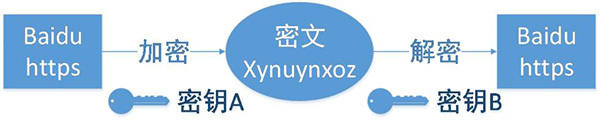
1. Кліент ініцыюе запыт HTTPS
Гэта нічога не скажа, гэта значыць карыстальнік уводзіць https URL у браўзеры, а затым падключаецца да порта 443 сервера.
2. Канфігурацыя сервера
Сервер, які выкарыстоўвае пратакол HTTPS, павінен мець набор лічбавых сертыфікатаў, якія можна вырабіць самастойна або прымяніць да арганізацыі.Розніца ў тым, што выдадзены вамі сертыфікат павінен быць правераны кліентам, перш чым вы зможаце працягваць доступ, у той час як сертыфікат, прыменены даверанай кампаніяй, не мае. Адкрыецца старонка з падказкай.
Гэты сертыфікат на самай справе з'яўляецца парай адкрытага і прыватнага ключоў. Калі вы не разумееце, што такое адкрыты і прыватны ключ, вы можаце думаць пра гэта як пра ключ і замак, але вы адзіны чалавек у свеце, які мае гэта ключ. Вы можаце заблакаваць замок. Дайце яго іншым, іншыя могуць выкарыстоўваць гэты замок, каб заблакаваць важныя рэчы, а потым адправіць яго вам, таму што толькі ў вас ёсць гэты ключ, таму толькі вы можаце бачыць рэчы, замкнёныя гэтым замкам.
3. Адправіць сертыфікат
Гэты сертыфікат на самай справе з'яўляецца адкрытым ключом, але змяшчае шмат інфармацыі, напрыклад, цэнтр сертыфікацыі, тэрмін дзеяння і гэтак далей.
4. Сертыфікат разбору кліента
Гэтую частку працы выконвае TLS кліента. Спачатку ён правярае, ці сапраўдны адкрыты ключ, напрыклад, орган, які выдаў яго, час заканчэння тэрміну дзеяння і г. д. Калі выяўлена выключэнне, з'явіцца акно з папярэджаннем, якое паказвае, што ёсць праблема з сертыфікатам.
Калі няма праблем з сертыфікатам, згенеруйце выпадковае значэнне, а затым зашыфруйце выпадковае значэнне з дапамогай сертыфіката, як згадвалася вышэй, заблакіруйце выпадковае значэнне з дапамогай замка, так што, калі няма ключа, вы не можаце ўбачыць заблакаваны каштоўнаснага зместу.
5. Перадача зашыфраванай інфармацыі
Гэтая частка перадае выпадковае значэнне, зашыфраванае з дапамогай сертыфіката. Мэта складаецца ў тым, каб дазволіць серверу атрымаць гэта выпадковае значэнне, а затым сувязь паміж кліентам і серверам можа быць зашыфравана і расшыфравана з дапамогай гэтага выпадковага значэння.
6. Інфармацыя аб расшыфроўцы сегмента службы
Пасля таго, як сервер расшыфроўвае прыватны ключ, ён атрымлівае выпадковае значэнне (закрыты ключ), дасланае кліентам, а затым шыфруе змесціва сіметрычна праз значэнне. Такім чынам, калі закрыты ключ не вядомы, змесціва немагчыма атрымаць, і кліент, і сервер ведаюць прыватны ключ, таму пакуль алгарытм шыфравання дастаткова моцны, а прыватны ключ дастаткова складаны, даныя дастаткова бяспечныя.
7. Перадача зашыфраванай інфармацыі
Гэтая частка інфармацыі з'яўляецца інфармацыяй, зашыфраванай прыватным ключом сэрвіснага сегмента і можа быць адноўлена на баку кліента.
8. Інфармацыя аб расшыфроўцы кліента
Кліент расшыфроўвае інфармацыю, адпраўленую сэрвісным сегментам, з раней згенераваным закрытым ключом і, такім чынам, атрымлівае расшыфраваны кантэнт.Нават калі трэці бок кантралюе дадзеныя на працягу ўсяго працэсу, ён бездапаможны.
Па-чацвёртае, стаўленне пошукавых сістэм да HTTPS
Baidu запусціла поўнасайтавую службу пошуку з шыфраваннем HTTPS, каб вырашыць праблему "трэціх бакоў" для вышуквання і крадзяжу прыватнасці карыстальнікаў. Фактычна, ужо ў траўні 2010 года Google пачаў прадастаўляць службу пошуку з шыфраваннем HTTPS, скануючы вэб-старонкі HTTPS. У верасні 5 г. Baidu заявіў у аб'яве, што "Baidu не будзе актыўна сканаваць вэб-старонкі HTTPS", у той час як Google заявіў у абнаўленні алгарытму, што "пры тых жа ўмовах сайты, якія выкарыстоўваюць тэхналогію шыфравання HTTPS, будуць мець лепшы рэйтынг у пошуку. Перавага".
Такім чынам, ці варта ўладальнікам вэб-сайтаў у такіх умовах пераходзіць на «рызыкоўны» пратакол HTTPS? І які ўплыў HTTPS аказвае на SEO для пошукавых сістэм?
1. Стаўленне Google
Стаўленне Google да ўключэння сайтаў HTTPS нічым не адрозніваецца ад стаўлення да сайтаў HTTP і нават прымае "ці выкарыстоўваць бяспечнае шыфраванне" (HTTPS) у якасці эталоннага фактару ў алгарытме ранжыравання пошуку. Вэб-сайты, якія выкарыстоўваюць тэхналогію шыфравання HTTPS, могуць атрымаць лепшыя вынікі. Ёсць больш магчымасцей адлюстравання, і рэйтынг таксама больш выгадны, чым HTTP-сайты падобных сайтаў.
І Google ясна даў зразумець, што «спадзяецца, што ўсе вэб-майстры змогуць выкарыстоўваць пратакол HTTPS замест HTTP», што паказвае яго рашучасць дасягнуць мэты «HTTPS паўсюль».
2. Стаўленне Baidu
У мінулым тэхналогія Baidu была адносна адсталай, заяўляючы, што "яна не будзе актыўна сканаваць https-старонкі", але таксама "занепакоеная" тым, што "многія https-старонкі не могуць быць уключаны". Да 2014 верасня 9 года Baidu абмяркоўваў "Як ствараць https-сайты для дасягнення мэты". Быў апублікаваны артыкул па тэме "Дружалюбныя да Baidu", у якім даюцца чатыры прапановы і канкрэтныя дзеянні для "паляпшэння прыязнасці https-сайтаў да Baidu":
1. Зрабіце http-версіі даступнымі для старонак https, якія павінны быць праіндэксаваныя пошукавай сістэмай Baidu.
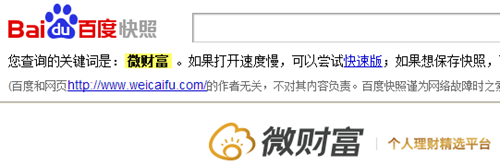
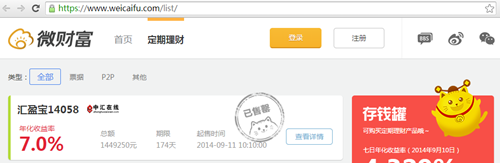
2. Наведвальнік ідэнтыфікуецца па сваім карыстальніцкім агенту, і павук Baidu перанакіроўваецца на HTTP-старонку. Калі звычайны карыстальнік атрымлівае доступ да гэтай старонкі праз пошукавую сістэму Baidu, ён перанакіроўваецца на адпаведную HTTPS-старонку праз перанакіраванне 301. Як паказана на малюнку, верхні малюнак паказвае версію HTTP, індэксаваную Baidu, а ніжні малюнак паказвае версію HTTPS, якая аўтаматычна перанакіроўвае карыстальніка пасля націску.
3. Версія http створана не толькі для галоўнай старонкі, іншыя важныя старонкі таксама павінны быць зроблены з версіяй http і звязаны адна з адной. Не рабіце гэтага: спасылка на http-старонцы галоўнай старонкі па-ранейшаму звязана са старонкай https , з-за чаго Baiduspider не можа працягваць сканіраванне—— Мы сутыкнуліся з такой сітуацыяй, што можам уключыць толькі адну хатнюю старонку для ўсяго сайта.
4. Вы можаце выкарыстоўваць паддамены для размяшчэння кантэнту, які не патрабуе шыфравання, напрыклад, навін. Напрыклад, на сайце Alipay асноўны зашыфраваны кантэнт размяшчаецца па HTTPS, а кантэнт, які Baiduspider можа непасрэдна сканіраваць, размяшчаецца на паддаменах.
Згодна з тэстам Computer Science House па спасылцы ніжэй, патрабуецца 114 мілісекунд для ўстанаўлення злучэння з HTTP; 436 мілісекунд для ўстанаўлення злучэння з HTTPS і 322 мілісекунды для часткі ssl, уключаючы сеткавую затрымку і накладныя выдаткі. шыфравання і дэшыфравання самога ssl (сервер у адпаведнасці з інфармацыяй кліента вызначае, ці трэба згенераваць новы галоўны ключ; сервер адказвае на галоўны ключ і вяртае кліенту паведамленне з аўтэнтыфікацыяй з дапамогай галоўнага ключа; сервер запытвае ў кліента лічбавы подпіс і адкрыты ключ).
XNUMX. Колькі рэсурсаў спажывае HTTPS, чым HTTP?
HTTPS насамрэч з'яўляецца пратаколам HTTP, пабудаваны на базе SSL/TLS. Такім чынам, каб параўнаць, наколькі больш рэсурсаў сервера выкарыстоўвае HTTPS у параўнанні з HTTP, Чэнь Вэйлян лічыць, што гэта ў асноўным залежыць ад таго, колькі рэсурсаў сервера спажывае сам SSL/TLS.
HTTP выкарыстоўвае трохбаковае рукапацісканне TCP для ўстанаўлення злучэння, і кліент і сервер павінны абмяняцца 3 пакетамі;
У дадатак да трох пакетаў TCP, HTTPS таксама дадае 9 пакетаў, неабходных для рукапаціскання SSL, так што ў агульнай складанасці 12 пакетаў.
Пасля ўстанаўлення SSL-злучэння наступным метадам шыфравання становіцца сіметрычны метад шыфравання, напрыклад, 3DES, які мае меншую нагрузку на працэсар. У параўнанні з асіметрычным метадам шыфравання, які выкарыстоўваецца для ўстанаўлення SSL-злучэння, нагрузка на працэсар пры сіметрычным шыфраванні нязначная. Аднак гэта прыводзіць да праблемы: частае перабудоўванне SSL-сесіі можа мець фатальны ўплыў на прадукцыйнасць сервера. Нягледзячы на тое, што ўключэнне HTTPS keepalive можа паменшыць праблемы з прадукцыйнасцю аднаго злучэння, для буйных вэб-сайтаў з вялікай колькасцю адначасовых карыстальнікаў неабходны спецыяльны проксі-сервер завяршэння SSL, заснаваны на балансаванні нагрузкі. Вэб-сэрвіс размяшчаецца пасля проксі-сервера завяршэння SSL. Проксі-сервер завяршэння SSL можа быць апаратным, напрыклад, F5, або праграмным , напрыклад, Nginx, які выкарыстоўваецца Вікіпедыяй.
Дык колькі ж больш рэсурсаў сервера будзе выкарыстоўвацца пасля ўкаранення HTTPS? У студзені 2010 года Gmail перайшоў на поўны HTTPS. Нагрузка на працэсар пярэдняй часткі машыны для апрацоўкі SSL павялічылася не больш чым на 1%, спажыванне памяці на адно злучэнне склала менш за 20 КБ, а сеткавы трафік павялічыўся менш чым на 2%. Паколькі Gmail, верагодна, выкарыстоўвае N сервераў для размеркаванай апрацоўкі, дадзеныя аб нагрузцы на працэсар не вельмі значныя. Спажыванне памяці на адно злучэнне і дадзеныя аб сеткавым трафіку больш значныя. У артыкуле таксама пазначана, што адно ядро можа апрацоўваць прыблізна 1500 рукостисканняў у секунду (для 1024-бітнага RSA), што з'яўляецца вельмі значнай лічбай.
XNUMX. Перавагі HTTPS
З пункту гледжання вэб-майстроў, HTTPS мае наступныя перавагі:
1. Аспекты SEO
У жніўні 2014 года Google скарэктаваў алгарытм пошукавай сістэмы, заявіўшы, што «сайт, зашыфраваны з дапамогай HTTPS, будзе займаць больш высокі рэйтынг у выніках пошуку, чым эквівалентны HTTP-сайт».
2. Бяспека
Нягледзячы на тое, што HTTPS не з'яўляецца абсалютна бяспечным, арганізацыі, якія валодаюць каранёвымі сертыфікатамі, і арганізацыі, якія валодаюць алгарытмамі шыфравання, таксама могуць праводзіць атакі "чалавек пасярэдзіне", але HTTPS па-ранейшаму застаецца найбольш бяспечным рашэннем пры цяперашняй архітэктуры з наступнымі перавагамі:
(1) Выкарыстоўваць пратакол HTTPS для аўтэнтыфікацыі карыстальнікаў і сервераў, каб пераканацца, што дадзеныя адпраўляюцца правільнаму кліенту і серверу;
(2) Пратакол HTTPS - гэта сеткавы пратакол, створаны на аснове пратакола SSL+HTTP, які можа выконваць зашыфраваную перадачу і аўтэнтыфікацыю асобы. Ён больш бяспечны, чым пратакол http, які можа прадухіліць крадзеж і змяненне даных падчас працэсу перадачы і забяспечыць цэласнасць даных.
(3) HTTPS з'яўляецца найбольш бяспечным рашэннем пры бягучай архітэктуры.Хоць яно і не з'яўляецца абсалютна бяспечным, яно значна павялічвае кошт атак "чалавек пасярэдзіне".
XNUMX. Недахопы HTTPS
Нягледзячы на тое, што HTTPS мае вялікія перавагі, ён усё яшчэ мае некаторыя недахопы.У прыватнасці, ёсць наступныя два моманты:
1. Аспекты SEO
Згодна з дадзенымі ACM CoNEXT, выкарыстанне пратаколу HTTPS падоўжыць час загрузкі старонкі амаль на 50% і павялічыць энергаспажыванне на 10-20%. Акрамя таго, пратакол HTTPS таксама паўплывае на кэш, павялічыць нагрузку на даныя і энергаспажыванне , і нават існуючыя Меры бяспекі таксама будуць закрануты і, такім чынам, будуць закрануты.
Больш за тое, аб'ём шыфравання пратаколу HTTPS адносна абмежаваны, і ён мала ўплывае на хакерскія атакі, атакі адмовы ў абслугоўванні і захоп сервера.
Самае галоўнае, што сістэма крэдытнай ланцужкі сертыфікатаў SSL не з'яўляецца бяспечнай, асабліва калі некаторыя краіны могуць кантраляваць каранёвы сертыфікат ЦС, атакі "чалавек пасярэдзіне" магчымыя.
2. Эканамічныя аспекты
(1) Сертыфікаты SSL патрабуюць грошай. Чым больш магутны сертыфікат, тым вышэй кошт. Асабістыя сайты могуць выкарыстоўваць бясплатныя сертыфікаты SSL.
(2) Сертыфікаты SSL звычайна павінны быць прывязаны да IP, і некалькі даменных імёнаў не могуць быць прывязаны да аднаго IP. Рэсурсы IPv4 не могуць падтрымліваць такое спажыванне (SSL мае пашырэнні, якія могуць часткова вырашыць гэтую праблему, але гэта складана і патрабуе браўзераў, праца Падтрымка сістэмы, Windows XP не падтрымлівае гэта пашырэнне, улічваючы ўсталяваную базу XP, гэтая функцыя амаль бескарысная).
(3) Кэшаванне злучэнняў HTTPS не такое эфектыўнае, як HTTP, і вэб-сайты з высокім трафікам не будуць выкарыстоўваць яго без неабходнасці, а кошт трафіку занадта высокі.
(4) Злучэнне HTTPS патрабуе шмат рэсурсаў на баку сервера, а падтрымка вэб-сайтаў з крыху большай колькасцю наведвальнікаў патрабуе больш высокіх выдаткаў. Калі выкарыстоўваецца ўвесь HTTPS, сярэдні кошт VPS заснаваны на дапушчэнні, што большасць вылічальных рэсурсаў халастога ходу падымецца.
(5) Фаза рукапаціскання пратаколу HTTPS займае шмат часу і негатыўна ўплывае на адпаведную хуткасць вэб-сайта. Калі яна не патрэбна, няма прычын ахвяраваць карыстацкім досведам.
XNUMX. Ці трэба вэб-сайт шыфраваць з дапамогай HTTPS?
Нягледзячы на тое, што Google і Baidu "глядзяць на HTTPS па-рознаму", гэта не значыць, што вэб-майстры павінны пераўтварыць пратакол вэб-сайта ў HTTPS!
Перш за ўсё, давайце пагаворым пра Google.Хоць Google працягвае падкрэсліваць, што «вэб-сайты, якія выкарыстоўваюць тэхналогію шыфравання HTTPS, могуць атрымаць лепшы рэйтынг», нельга выключаць, што гэта «скрытыя матывы».
Замежныя аналітыкі аднойчы заявілі ў адказ на гэтае пытанне: прычына, па якой Google зрабіў гэты крок (абнавіць алгарытм, выкарыстоўваць тэхналогію шыфравання HTTPS у якасці эталоннага фактару для рэйтынгу ў пошукавых сістэмах), магчыма, не ў тым, каб палепшыць пошукавы вопыт карыстальніка і Інтэрнэт. пытанне бяспекі - проста вярнуць "страту" ў скандале "Prism Gate". Гэта тыповы эгаістычны крок пад сцягам "ахвяраваць эга", высока трымаючы сцяг "Рэйтынг уздзеяння на бяспеку" і скандуючы "HTTPS" паўсюль" ”, а затым без асаблівых высілкаў дазволіў большасці вэб-майстроў ахвотна далучыцца да лагера пратаколу HTTPS.
Калі ваш вэб-сайт належыць да платформы электроннай камерцыі / мікрабізнесу , фінансаў, сацыяльных сетак або іншых галін, лепш за ўсё выкарыстоўваць пратакол HTTPS; калі гэта блог, рэкламны вэб-сайт, вэб-сайт з класіфікаванай інфармацыяй або навінавы вэб-сайт, вы можаце выкарыстоўваць бясплатны SSL-сертыфікат.
XNUMX. Як вэб-майстар стварае сайт HTTPS?
Калі справа даходзіць да стварэння сайтаў HTTPS, мы павінны згадаць пратакол SSL. SSL - гэта першы пратакол бяспекі сеткі, прыняты Netscape. Гэта пратакол бяспекі, рэалізаваны на пратаколе перадачы сувязі (TCP/IP). , SSL шырока падтрымлівае розныя тыпы сетак, забяспечваючы тры асноўныя службы бяспекі, усе яны выкарыстоўваюць тэхналогію адкрытых ключоў.
Калі справа даходзіць да стварэння сайтаў HTTPS, мы павінны згадаць пратакол SSL. SSL - гэта першы пратакол бяспекі сеткі, прыняты Netscape. Гэта пратакол бяспекі, рэалізаваны на пратаколе перадачы сувязі (TCP/IP). , SSL шырока падтрымлівае розныя тыпы сетак, забяспечваючы тры асноўныя службы бяспекі, усе яны выкарыстоўваюць тэхналогію адкрытых ключоў.
1. Роля SSL
(1) Аўтэнтыфікацыя карыстальнікаў і сервераў, каб пераканацца, што даныя адпраўляюцца правільнаму кліенту і серверу;
(2) Шыфраваць даныя, каб прадухіліць крадзеж даных на паўдарозе;
(3) Захоўвайце цэласнасць даных і пераканайцеся, што даныя не змяняюцца ў працэсе перадачы.
Сертыфікат SSL адносіцца да лічбавага файла, які правярае ідэнтычнасць абодвух бакоў у сувязі SSL. Звычайна ён дзеліцца на сертыфікат сервера і сертыфікат кліента. Сертыфікат SSL, які мы звычайна гаворым, у асноўным адносіцца да сертыфіката сервера. Сертыфікат SSL - гэта выдадзены давераным цэнтрам лічбавых сертыфікатаў CA (напрыклад, VeriSign, GlobalSign, WoSign і г.д.), выдадзены пасля праверкі ідэнтычнасці сервера, з функцыямі аўтэнтыфікацыі сервера і шыфравання перадачы даных, падзелены на сертыфікат SSL з пашыранай праверкай (EV), Сертыфікат SSL для праверкі арганізацыі (OV) і сертыфікат SSL для праверкі даменнага імя (DV).
2. 3 асноўныя крокі для падачы заяўкі на сертыфікат SSL
Каб падаць заяўку на сертыфікат SSL, трэба выканаць тры асноўныя этапы:
(1), зрабіце файл CSR
Так званы CSR - гэта файл запыту сертыфіката Certificate Secure Request, створаны заяўнікам. У працэсе вытворчасці сістэма згенеруе два ключы: адзін - адкрыты ключ, які з'яўляецца файлам CSR, а другі - прыватны ключ, які захоўваецца на серверы.
Каб стварыць файлы CSR, заяўнікі могуць спасылацца на дакументы WEB SERVER, агульны APACHE і г.д., выкарыстоўваць камандны радок OPENSSL для стварэння файлаў KEY+CSR2, Tomcat, JBoss, Resin і г.д. выкарыстоўваць KEYTOOL для стварэння файлаў JKS і CSR, IIS стварае чакаючыя запыты і файл CSR.
(2), сертыфікацыя CA
Адпраўце CSR у ЦС, і ЦС звычайна мае два метады аўтэнтыфікацыі:
① Аўтэнтыфікацыя даменнага імя: як правіла, паштовая скрыня адміністратара правяраецца. Гэты метад хуткі, але выдадзены сертыфікат не ўтрымлівае назвы кампаніі.
②、Сертыфікацыя дакументаў прадпрыемства: неабходна падаць ліцэнзію на прадпрымальніцкую дзейнасць прадпрыемства, што звычайна займае 3-5 працоўных дзён.
Ёсць таксама сертыфікаты, якія патрабуюць аўтэнтыфікацыі двума вышэйзгаданымі метадамі адначасова, што называецца сертыфікатам EV.Гэты сертыфікат можа прымусіць адрасны радок браўзераў вышэй IE2 стаць зялёным, таму аўтэнтыфікацыя таксама самая строгая.
(3), ўстаноўка сертыфіката
Пасля атрымання сертыфіката ад ЦС вы можаце разгарнуць сертыфікат на серверы. Як правіла, файл APACHE непасрэдна капіюе KEY+CER у файл, а затым змяняе файл HTTPD.CONF; TOMCAT і г.д. трэба імпартаваць сертыфікат CER файл, выдадзены CA, у файл JKS. , скапіруйце яго на сервер, а затым змяніце SERVER.XML; IIS неабходна апрацаваць чакаючы запыт і імпартаваць файл CER.
XNUMX. Рэкамендацыя бясплатнага сертыфіката SSL
Выкарыстанне SSL-сертыфікатаў не толькі павышае бяспеку інфармацыі, але і павялічвае давер карыстальнікаў да вэб-сайта. Аднак многія ўладальнікі вэб-сайтаў вагаюцца з-за выдаткаў на стварэнне вэб-сайтаў . Бясплатныя паслугі заўсёды з'яўляюцца вечным рынкам у Інтэрнэце; гэтак жа, як існуюць бясплатныя варыянты хостынгу, існуюць і бясплатныя SSL-сертыфікаты. Раней паведамлялася, што даследчыкі з Mozilla, Cisco, Akamai, IdenTrust, EFF і Мічыганскага ўніверсітэта запусцяць праект Let's Encrypt CA, плануючы прадастаўляць вэб-сайтам бясплатныя SSL-сертыфікаты і паслугі кіравання сертыфікатамі, пачынаючы з гэтага лета (заўвага: больш прасунутыя і складаныя сертыфікаты патрабуюць аплаты). Праект таксама спрашчае ўстаноўку сертыфікатаў, скарачаючы час усталёўкі да ўсяго 20-30 секунд.
Часта буйныя і сярэднія вэб-сайты патрабуюць складаных сертыфікатаў, а невялікія сайты, такія як асабістыя блогі, могуць спачатку паспрабаваць бясплатныя сертыфікаты SSL.
Ніжэй у блогу Чэнь Вэйляна будуць прадстаўлены яшчэ некалькі бясплатных SSL-сертыфікатаў, такіх як Cloudflare SSL і NameCheap.
1. CloudFlare SSL
CloudFlare - гэта вэб-сайт у Злучаных Штатах, які прадастаўляе паслугі CDN. Ён мае ўласныя серверныя вузлы CDN па ўсім свеце. Многія буйныя кампаніі або вэб-сайты ў краіне і за мяжой выкарыстоўваюць паслугі CDN CloudFlare. Вядома, найбольш часта выкарыстоўваюцца айчыннымі вэб-майстрамі з'яўляецца бясплатным CDN CloudFlare. Гэта таксама вельмі добра. Бясплатны сертыфікат SSL, прадастаўлены CloudFlare, з'яўляецца UniversalSSL, гэта значыць універсальным SSL. Карыстальнікі могуць выкарыстоўваць сертыфікат SSL без падачы заяўкі і налады сертыфіката ў цэнтры сертыфікацыі. CloudFlare забяспечвае шыфраванне SSL для усе карыстальнікі (уключаючы бясплатных карыстальнікаў), вэб-інтэрфейс Сертыфікат наладжваецца на працягу 5 хвілін, а аўтаматычнае разгортванне завяршаецца на працягу 24 гадзін, забяспечваючы паслугу шыфравання TLS на аснове алгарытму лічбавага подпісу эліптычнай крывой (ECDSA) для трафіку вэб-сайта.
2. НазваCheap
NameCheap - вядучая кампанія па рэгістрацыі даменных імёнаў і хостынгу вэб-сайтаў, акрэдытаваная ICANN, створаная ў 2000 годзе. Кампанія забяспечвае бясплатнае дазвол DNS, перанакіраванне URL (можа схаваць зыходны URL, падтрымлівае перанакіраванне 301) і іншыя паслугі, акрамя таго, NameCheap таксама прадастаўляе Гады бясплатнай службы сертыфіката SSL.
3. Давайце зашыфраваць
Let's Encrypt - папулярны ў апошні час бясплатны праект па выдачы сертыфікатаў SSL. Let's Encrypt - гэта бясплатны і бясплатны грамадскі праект, прадастаўлены ISRG, які аўтаматычна выдае сертыфікаты, але сертыфікат дзейнічае толькі на працягу 90 дзён.Ён падыходзіць для асабістага або часовага выкарыстання, і яму больш не трэба вытрымліваць падказку аб тым, што браўзер не давярае самазаверанаму сертыфікату.
Насамрэч, блог Чэнь Вэйляна таксама нядаўна плануе выкарыстоўваць Let's Encrypt ^_^
Каб атрымаць падручнік па падачы заяўкі на бясплатны SSL-сертыфікат Let's Encrypt, звярніцеся да гэтага артыкула: « Як падаць заяўку на сертыфікат Let's Encrypt ».
Спадзяюся, артыкул «У чым розніца паміж HTTP і HTTPS? Падрабязнае тлумачэнне працэсу шыфравання SSL», апублікаваны ў блогу Чэнь Вэйляна ( https://www.chenweiliang.com/ ), будзе вам карысным.
Не саромейцеся падзяліцца спасылкай на гэты артыкул: https://www.chenweiliang.com/cwl-511.html