
Artikulo Direktoryo
Human masulbad ang isyu sa DNS nga hinungdan sa pagkapakyas sa Let's Encrypt application nga adunay mensahe sa sayop nga "Error Message: AutoSSL Issue Failed," aduna nay pipila ka mga isyu niining libre nga SSL certificate nga kinahanglan sulbaron.
Murag gi-set up ang CWP control panel para awtomatikong i-renew ang mga Let's Encrypt certificate sa dili pa kini ma-expire, apan wala damha, nihunong ang awtomatikong pag-renew sa Let's Encrypt kagahapon, hinungdan sa dakong pag-ubos sa trapiko sa SEO . Maayo na lang kay nabalik kini human masulbad ang problema.
Unsa ang Let's Encrypt?
Ang Let's Encrypt usa ka libre, awtomatiko ug bukas nga Certificate Authority (CA) nga gihatag sa non-profit nga Internet Security Research Group (ISRG).
Sa yanong pagkasulti, ang HTTPS (SSL/TLS) mahimong ma-enable alang sa among website nga libre sa tabang sa usa ka sertipiko nga gi-isyu sa Let's Encrypt.
Ang pag-isyu/pagbag-o sa Let's Encrypt nga libre nga mga sertipiko kay automated pinaagi sa mga script. Ang Let's Encrypt opisyal nga nagrekomendar sa paggamit sa Certbot nga kliyente sa pag-isyu og mga sertipiko.
Ang mosunud usa ka panudlo kung giunsa ang pag-aplay alang sa usa ka Let's Encrypt nga libre nga sertipiko sa SSL▼
Unsa ang Let's Encrypt wildcard certificate?
Sa wala pa magpakita ang mga wildcard nga sertipiko, ang Atong Encrypt nagsuporta lamang sa 2 nga mga sertipiko:
- Single Domain Certificate: Ang sertipiko naglangkob lamang sa usa ka host.
- Sertipiko sa SAN: Nailhan usab nga sertipiko sa ngalan sa domain, ang usa ka sertipiko mahimong maglakip sa daghang mga host (Ang limitasyon sa Atong Encrypt mao ang 20).
Alang sa mga indibidwal nga tiggamit, tungod kay wala’y daghang mga host, wala’y hingpit nga problema sa paggamit sa mga sertipiko sa SAN, apan alang sa mga dagkong kompanya adunay pipila nga mga problema:
- Adunay daghang mga subdomain, ug mahimo’g kinahanglan nga mogamit usa ka bag-ong host sa paglabay sa panahon.
- Adunay usab daghang mga narehistro nga domain.
Alang sa dagkong mga negosyo, ang mga sertipiko sa SAN mahimong dili makatubag sa mga panginahanglan, ug ang tanan nga mga host anaa sa usa ka sertipiko, nga dili matagbaw sa Let's Encrypt nga mga sertipiko (limit 20).
Ang mga sertipiko sa wildcard kay mga sertipiko nga mahimong adunay usa ka wildcard:
- Pananglitan *.example.com, *.example.cn,Gamita ang * aron awtomatikong ipares ang tanang subdomain;
- Ang mga dagkong negosyo mahimo usab nga mogamit mga wildcard nga sertipiko, ug ang usa ka sertipiko sa SSL mahimong magbutang daghang mga host.
Kalainan tali sa wildcard certificate ug SAN certificate
- Mga Sertipiko sa Wildcard - Ang mga sertipiko sa wildcard kaylap nga gigamit aron mapanalipdan ang daghang mga subdomain sa ilawom sa usa ka talagsaon nga hingpit nga kwalipikado nga ngalan sa domain.Ang kaayohan sa kini nga matang sa sertipiko mao nga dili lamang kini makapadali sa pagdumala sa mga sertipiko, apan makatabang usab kini kanimo nga makunhuran ang imong mga gasto sa overhead.Gipanalipdan niini ang imong karon ug umaabot nga mga subdomain sa tanang panahon.
- Mga sertipiko sa SAN - Ang mga sertipiko sa SAN (nailhan usab nga mga sertipiko sa daghang domain) gigamit aron masiguro ang daghang mga dominyo nga adunay usa ka sertipiko.Lahi sila sa mga sertipiko sa wildcard tungod kay gisuportahan nila ang tananwalay kinutubanmga subdomain. Gisuportahan lamang sa SAN ang hingpit nga kwalipikado nga ngalan sa domain nga gisulod sa sertipiko. Ang mga sertipiko sa SAN makapahingangha tungod kay ang paggamit niini mapanalipdan nimo ang kapin sa 100 ka lainlaing hingpit nga kwalipikado nga mga ngalan sa domain nga adunay usa ka sertipiko; bisan pa, ang kantidad sa proteksyon nagdepende sa awtoridad sa pag-isyu sa sertipiko.
unsaon pag-applyAtong SulatanMga sertipiko sa wildcard?
Aron mapatuman ang mga wildcard nga sertipiko, ang Let's Encrypt nag-upgrade sa pagpatuman sa ACME protocol, ug ang v2 protocol lamang ang makasuporta sa wildcard nga mga sertipiko.
Sa ato pa, ang bisan kinsa nga kliyente mahimong mag-aplay alang sa usa ka wildcard nga sertipiko basta kini nagsuporta sa ACME v2.
Pag-download sa Certbot-Auto
wget https://dl.eff.org/certbot-auto
chmod a+x certbot-auto
./certbot-auto --version
Atong I-encrypt ang Wildcard Certificate Script
git clone https://github.com/ywdblog/certbot-letencrypt-wildcardcertificates-alydns-au
cd certbot-letencrypt-wildcardcertificates-alydns-au
chmod 0777 au.sh
Atong Encrypt wildcard certificate expiration timing renewal script
Ang script dinhi usa ka server nga giipon ug gi-install sa nginx o gi-install pinaagi sa Docker, proxy https pinaagi sa host proxy o load balancing host, awtomatikong i-back up ang SSL certificate, ug i-restart ang Nginx proxy server.
- Mubo nga sulat: Ang script aktwal nga naggamit sa
./certbot-auto renew
#!/usr/bin/env bash

cmd="$HOME/certbot-auto"
restartNginxCmd="docker restart ghost_nginx_1"
action="renew"
auth="$HOME/certbot/au.sh php aly add"
cleanup="$HOME/certbot/au.sh php aly clean"
deploy="cp -r /etc/letsencrypt/ /home/pi/dnmp/services/nginx/ssl/ && $restartNginxCmd"

$cmd $action \
--manual \
--preferred-challenges dns \
--deploy-hook \
"$deploy"\
--manual-auth-hook \
"$auth" \
--manual-cleanup-hook \
"$cleanup"
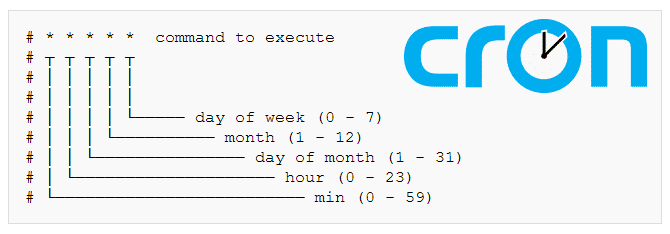
Idugang sa crontab , i-edit ang file ▼
/etc/crontab
#证书有效期<30天才会renew,所以crontab可以配置为1天或1周
0 0 * * * root python -c 'import random; import time; time.sleep(random.random() * 3600)' && /home/pi/crontab.sh
Pagtukod pag-usab sa CWP server configuration
Ania ang mga lakang alang sa CWP aron matukod pag-usab ang nginx/apache server:
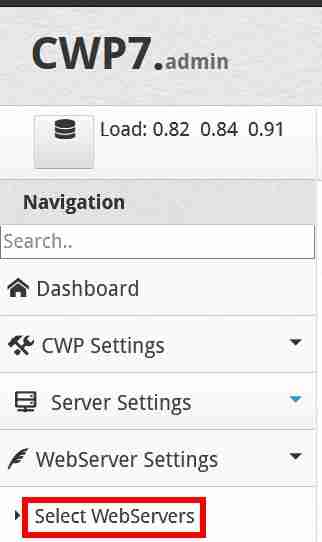
Lakang 1: Sa wala nga bahin sa CWP Control Panel, i-klik ang WebServer Settings → Select WebServers ▼
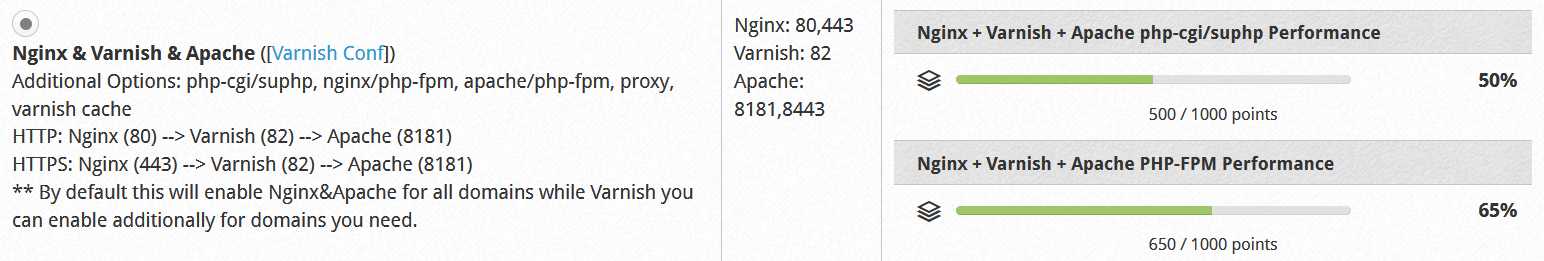
Lakang 2: Pilia ang Nginx, Varnish, ug Apache ▼
Lakang 3: I-klik ang buton nga "Save & Rebuild Configuration" sa ubos aron i-save ug i-rebuild ang configuration.
- I-refresh ang website ug imong makita nga ang expiration date sa SSL certificate na-update na.
Gipadako nga pagbasa:
Hinaut nga ang artikulong "Let's Encrypt Doesn't Renew Automaticly? Update Wildcard Certificate Renewal Script" nga gipaambit sa blog ni Chen Weiliang ( https://www.chenweiliang.com/ ) makatabang kanimo.
Ayaw pagpanuko sa pagpaambit niini nga link sa artikulo: https://www.chenweiliang.com/cwl-1199.html