
Artikelverzeichnis
Nachdem das DNS-Problem behoben wurde , das dazu führte, dass die Let's Encrypt-Anwendung mit der Fehlermeldung „Error Message: AutoSSL Issue Failed“ fehlschlug, gibt es nun einige Probleme mit diesem kostenlosen SSL-Zertifikat, die behoben werden müssen.
Das CWP-Kontrollpanel schien so konfiguriert zu sein, dass Let's Encrypt-Zertifikate vor ihrem Ablauf automatisch erneuert wurden. Unerwarteterweise stellte Let's Encrypt jedoch gestern die automatische Erneuerung ein, was zu einem deutlichen Rückgang des SEO- Traffics führte. Glücklicherweise war das Problem nach Behebung des Fehlers wiederhergestellt.
Was ist Let's Encrypt?
Let's Encrypt ist eine kostenlose, automatisierte und offene Zertifizierungsstelle (CA), die von der gemeinnützigen Internet Security Research Group (ISRG) bereitgestellt wird.
Einfach gesagt, HTTPS (SSL/TLS) kann für unsere Website kostenlos mit Hilfe eines von Let's Encrypt ausgestellten Zertifikats aktiviert werden.
Die Ausstellung/Erneuerung kostenloser Zertifikate von Let's Encrypt wird durch Skripte automatisiert.Let's Encrypt empfiehlt offiziell die Verwendung des Certbot-Clients zur Ausstellung von Zertifikaten.
Im Folgenden finden Sie eine Anleitung zur Beantragung eines kostenlosen Let's Encrypt-SSL-Zertifikats▼
Was ist ein Let's Encrypt Wildcard-Zertifikat?
Bevor Wildcard-Zertifikate auftauchten, unterstützte Let’s Encrypt nur 2 Zertifikate:
- Einzeldomänenzertifikat: Das Zertifikat enthält nur einen Host.
- SAN-Zertifikat: Auch bekannt als Domänennamenzertifikat, ein Zertifikat kann mehrere Hosts umfassen (Let's Encrypt-Limit ist 20).
Da es für einzelne Benutzer nicht zu viele Hosts gibt, ist die Verwendung von SAN-Zertifikaten überhaupt kein Problem, aber für große Unternehmen gibt es einige Probleme:
- Es gibt viele Subdomains, und es kann erforderlich sein, im Laufe der Zeit einen neuen Host zu verwenden.
- Es gibt auch viele registrierte Domains.
Für große Unternehmen erfüllen SAN-Zertifikate möglicherweise nicht die Anforderungen, und alle Hosts sind in einem Zertifikat enthalten, was mit Let's Encrypt-Zertifikaten (Limit 20) nicht erfüllt werden kann.
Wildcard-Zertifikate sind Zertifikate, die einen Platzhalter enthalten können:
- Zum Beispiel *.example.com, *.example.cn,Verwenden Sie *, um alle Subdomains automatisch abzugleichen;
- Große Unternehmen können auch Wildcard-Zertifikate verwenden, und ein SSL-Zertifikat kann mehrere Hosts platzieren.
Unterschied zwischen Wildcard-Zertifikat und SAN-Zertifikat
- Wildcard-Zertifikate – Wildcard-Zertifikate werden häufig verwendet, um mehrere Subdomains unter einem eindeutigen vollqualifizierten Domainnamen zu schützen.Der Vorteil dieses Zertifikatstyps besteht darin, dass es nicht nur die Verwaltung von Zertifikaten vereinfacht, sondern Ihnen auch dabei hilft, Ihre Gemeinkosten zu senken.Es schützt Ihre aktuellen und zukünftigen Subdomains jederzeit.
- SAN-Zertifikate – SAN-Zertifikate (auch bekannt als Multi-Domain-Zertifikate) werden verwendet, um mehrere Domains mit einem einzigen Zertifikat zu sichern.Sie unterscheiden sich von Wildcard-Zertifikaten dadurch, dass sie alle unterstützen无限Subdomains. SAN unterstützt nur den im Zertifikat eingetragenen vollqualifizierten Domänennamen. SAN-Zertifikate sind beeindruckend, da Sie mit ihnen über 100 verschiedene vollqualifizierte Domänennamen mit einem einzigen Zertifikat schützen können; das Ausmaß des Schutzes hängt jedoch von der ausstellenden Zertifizierungsstelle ab.
wie man sich bewirbtLass uns verschlüsselnWildcard-Zertifikate?
Um Wildcard-Zertifikate zu implementieren, hat Let’s Encrypt die Implementierung des ACME-Protokolls aktualisiert, und nur das v2-Protokoll kann Wildcard-Zertifikate unterstützen.
Das heißt, jeder Client kann ein Wildcard-Zertifikat beantragen, solange er ACME v2 unterstützt.
Laden Sie Certbot-Auto herunter
wget https://dl.eff.org/certbot-auto
chmod a+x certbot-auto
./certbot-auto --version
Lassen Sie uns das Wildcard-Zertifikatsskript verschlüsseln
git clone https://github.com/ywdblog/certbot-letencrypt-wildcardcertificates-alydns-au
cd certbot-letencrypt-wildcardcertificates-alydns-au
chmod 0777 au.sh
Let's Encrypt Wildcard-Zertifikatsablauf-Timing-Erneuerungsskript
Das Skript hier ist ein Server, der von nginx kompiliert und installiert oder über Docker installiert wird, Proxy https über den Host-Proxy oder Lastausgleichshost, automatisches Backup des SSL-Zertifikats und Neustart des Nginx-Proxy-Servers.
- Hinweis: Das Skript verwendet tatsächlich die
./certbot-auto renew
#!/usr/bin/env bash

cmd="$HOME/certbot-auto"
restartNginxCmd="docker restart ghost_nginx_1"
action="renew"
auth="$HOME/certbot/au.sh php aly add"
cleanup="$HOME/certbot/au.sh php aly clean"
deploy="cp -r /etc/letsencrypt/ /home/pi/dnmp/services/nginx/ssl/ && $restartNginxCmd"

$cmd $action \
--manual \
--preferred-challenges dns \
--deploy-hook \
"$deploy"\
--manual-auth-hook \
"$auth" \
--manual-cleanup-hook \
"$cleanup"
Zur Crontab hinzufügen , die Datei bearbeiten ▼
/etc/crontab
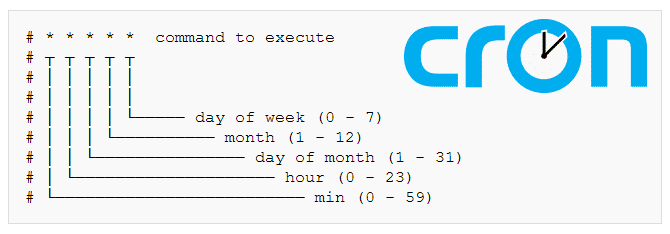
#证书有效期<30天才会renew,所以crontab可以配置为1天或1周
0 0 * * * root python -c 'import random; import time; time.sleep(random.random() * 3600)' && /home/pi/crontab.sh
Neuerstellung der CWP-Serverkonfiguration
Hier sind die Schritte für CWP, um den Nginx/Apache-Server neu zu erstellen:
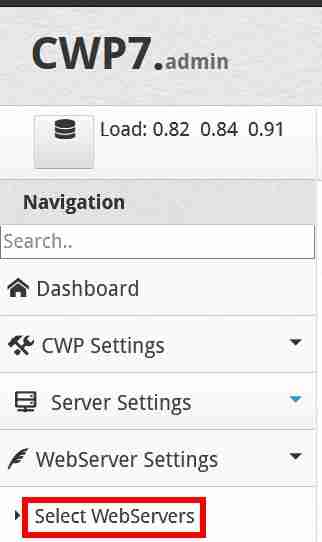
Schritt 1: Klicken Sie auf der linken Seite der CWP-Systemsteuerung auf WebServer-Einstellungen → WebServer auswählen ▼
Schritt 2: Nginx, Varnish und Apache auswählen ▼
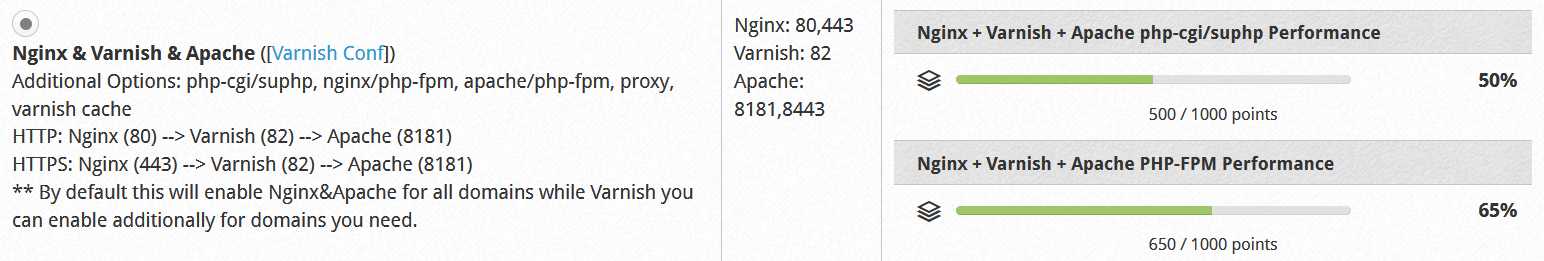
Schritt 3: Klicken Sie unten auf die Schaltfläche „Konfiguration speichern und neu erstellen“, um die Konfiguration zu speichern und neu zu erstellen.
- Aktualisieren Sie die Website und Sie werden sehen, dass das Ablaufdatum des SSL-Zertifikats aktualisiert wurde.
Erweiterte Lektüre:
Hoffentlich ist Ihnen der Artikel „Let's Encrypt erneuert sich nicht automatisch? Aktualisieren Sie das Wildcard-Zertifikat-Erneuerungsskript“, der auf Chen Weiliangs Blog ( https://www.chenweiliang.com/ ) veröffentlicht wurde, hilfreich.
Sie können den Link zu diesem Artikel gerne teilen: https://www.chenweiliang.com/cwl-1199.html