
Κατάλογος άρθρου
Μετά την επίλυση του προβλήματος DNS που προκαλούσε την αποτυχία της εφαρμογής Let's Encrypt με το μήνυμα σφάλματος "Μήνυμα σφάλματος: Το πρόβλημα AutoSSL απέτυχε", υπάρχουν πλέον ορισμένα προβλήματα με αυτό το δωρεάν πιστοποιητικό SSL που πρέπει να αντιμετωπιστούν.
Ο πίνακας ελέγχου του CWP φαινόταν να έχει ρυθμιστεί ώστε να ανανεώνει αυτόματα τα πιστοποιητικά Let's Encrypt πριν λήξουν, αλλά απροσδόκητα, το Let's Encrypt σταμάτησε να ανανεώνει αυτόματα χθες, προκαλώντας σημαντική πτώση στην επισκεψιμότητα SEO . Ευτυχώς, η ανανέωση αποκαταστάθηκε μετά την επίλυση του προβλήματος.
Τι είναι το Let's Encrypt;
Το Let's Encrypt είναι μια δωρεάν, αυτοματοποιημένη και ανοιχτή Αρχή Πιστοποιητικών (CA) που παρέχεται από τη μη κερδοσκοπική Ομάδα Έρευνας για την Ασφάλεια Διαδικτύου (ISRG).
Με απλά λόγια, το HTTPS (SSL/TLS) μπορεί να ενεργοποιηθεί για τον ιστότοπό μας δωρεάν με τη βοήθεια ενός πιστοποιητικού που εκδίδεται από την Let's Encrypt.
Η έκδοση/ανανέωση των δωρεάν πιστοποιητικών Let's Encrypt είναι αυτοματοποιημένη από σενάρια. Η Let's Encrypt συνιστά επίσημα τη χρήση του προγράμματος-πελάτη Certbot για την έκδοση πιστοποιητικών.
Ακολουθεί ένας οδηγός σχετικά με τον τρόπο υποβολής αίτησης για ένα πιστοποιητικό Let's Encrypt δωρεάν SSL ▼
Τι είναι ένα πιστοποιητικό μπαλαντέρ Let's Encrypt;
Πριν εμφανιστούν τα πιστοποιητικά μπαλαντέρ, το Let's Encrypt υποστήριζε μόνο 2 πιστοποιητικά:
- Πιστοποιητικό ενός τομέα: Το πιστοποιητικό περιέχει μόνο έναν κεντρικό υπολογιστή.
- Πιστοποιητικό SAN: Γνωστό και ως πιστοποιητικό ονόματος τομέα, ένα πιστοποιητικό μπορεί να περιλαμβάνει πολλούς κεντρικούς υπολογιστές (το όριο Let's Encrypt είναι 20).
Για μεμονωμένους χρήστες, καθώς δεν υπάρχουν πάρα πολλοί κεντρικοί υπολογιστές, δεν υπάρχει απολύτως κανένα πρόβλημα με τη χρήση πιστοποιητικών SAN, αλλά για μεγάλες εταιρείες υπάρχουν ορισμένα προβλήματα:
- Υπάρχουν πολλοί υποτομείς και μπορεί να χρειαστεί να χρησιμοποιήσετε έναν νέο κεντρικό υπολογιστή με την πάροδο του χρόνου.
- Υπάρχουν επίσης πολλοί καταχωρημένοι τομείς.
Για μεγάλες επιχειρήσεις, τα πιστοποιητικά SAN ενδέχεται να μην καλύπτουν τις ανάγκες και όλοι οι κεντρικοί υπολογιστές περιέχονται σε ένα πιστοποιητικό, το οποίο δεν μπορεί να ικανοποιηθεί με τη χρήση πιστοποιητικών Let's Encrypt (όριο 20).
Τα πιστοποιητικά μπαλαντέρ είναι πιστοποιητικά που μπορούν να περιέχουν έναν χαρακτήρα μπαλαντέρ:
- Για παράδειγμα *.example.com, *.example.cn,Χρησιμοποιήστε το * για αυτόματη αντιστοίχιση όλων των υποτομέων.
- Οι μεγάλες επιχειρήσεις μπορούν επίσης να χρησιμοποιούν πιστοποιητικά μπαλαντέρ και ένα πιστοποιητικό SSL μπορεί να τοποθετήσει περισσότερους κεντρικούς υπολογιστές.
Διαφορά μεταξύ πιστοποιητικού μπαλαντέρ και πιστοποιητικού SAN
- Πιστοποιητικά μπαλαντέρ - Τα πιστοποιητικά μπαλαντέρ χρησιμοποιούνται ευρέως για την προστασία πολλών υποτομέων κάτω από ένα μοναδικό, πλήρως αναγνωρισμένο όνομα τομέα.Το πλεονέκτημα αυτού του τύπου πιστοποιητικού είναι ότι όχι μόνο διευκολύνει τη διαχείριση των πιστοποιητικών, αλλά σας βοηθά επίσης να μειώσετε τα γενικά έξοδα.Προστατεύει τους τρέχοντες και μελλοντικούς υποτομείς σας ανά πάσα στιγμή.
- Πιστοποιητικά SAN - Τα πιστοποιητικά SAN (γνωστά και ως πιστοποιητικά πολλαπλών τομέων) χρησιμοποιούνται για την ασφάλεια πολλών τομέων με ένα μόνο πιστοποιητικό.Διαφέρουν από τα πιστοποιητικά μπαλαντέρ στο ότι υποστηρίζουν όλααπεριόριστοςυποτομείς. Το SAN υποστηρίζει μόνο το πλήρως πιστοποιημένο όνομα τομέα που έχει εισαχθεί στο πιστοποιητικό. Τα πιστοποιητικά SAN είναι εντυπωσιακά επειδή χρησιμοποιώντας αυτά μπορείτε να προστατεύσετε περισσότερα από 100 διαφορετικά πλήρως πιστοποιημένα ονόματα τομέα με ένα μόνο πιστοποιητικό· ωστόσο, το μέγεθος της προστασίας εξαρτάται από την αρχή έκδοσης του πιστοποιητικού.
πώς να εφαρμόσειΑς κρυπτογραφήσουμεΠιστοποιητικά μπαλαντέρ;
Για την υλοποίηση πιστοποιητικών χαρακτήρων μπαλαντέρ, το Let's Encrypt έχει αναβαθμίσει την υλοποίηση του πρωτοκόλλου ACME και μόνο το πρωτόκολλο v2 μπορεί να υποστηρίξει πιστοποιητικά μπαλαντέρ.
Δηλαδή, οποιοσδήποτε πελάτης μπορεί να υποβάλει αίτηση για πιστοποιητικό μπαλαντέρ αρκεί να υποστηρίζει το ACME v2.
Κατεβάστε το Certbot-Auto
wget https://dl.eff.org/certbot-auto
chmod a+x certbot-auto
./certbot-auto --version
Ας κρυπτογραφήσουμε το σενάριο πιστοποιητικού μπαλαντέρ
git clone https://github.com/ywdblog/certbot-letencrypt-wildcardcertificates-alydns-au
cd certbot-letencrypt-wildcardcertificates-alydns-au
chmod 0777 au.sh
Ας κρυπτογραφήσουμε το σενάριο ανανέωσης χρονισμού λήξης πιστοποιητικού μπαλαντέρ
Το σενάριο εδώ είναι ένας διακομιστής που μεταγλωττίζεται και εγκαθίσταται από το nginx ή εγκαθίσταται μέσω του Docker, του διακομιστή μεσολάβησης https μέσω του διακομιστή μεσολάβησης κεντρικού υπολογιστή ή του κεντρικού υπολογιστή εξισορρόπησης φορτίου, δημιουργεί αυτόματα αντίγραφα ασφαλείας του πιστοποιητικού SSL και επανεκκινεί τον διακομιστή μεσολάβησης Nginx.
- Σημείωση: Το σενάριο χρησιμοποιεί στην πραγματικότητα το
./certbot-auto renew
#!/usr/bin/env bash

cmd="$HOME/certbot-auto"
restartNginxCmd="docker restart ghost_nginx_1"
action="renew"
auth="$HOME/certbot/au.sh php aly add"
cleanup="$HOME/certbot/au.sh php aly clean"
deploy="cp -r /etc/letsencrypt/ /home/pi/dnmp/services/nginx/ssl/ && $restartNginxCmd"

$cmd $action \
--manual \
--preferred-challenges dns \
--deploy-hook \
"$deploy"\
--manual-auth-hook \
"$auth" \
--manual-cleanup-hook \
"$cleanup"
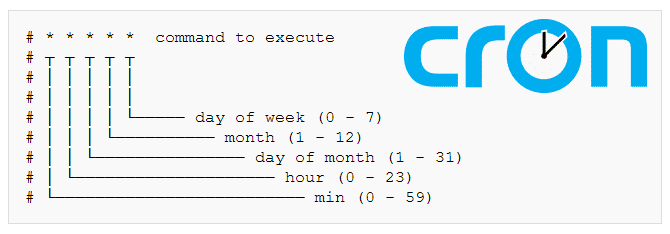
Προσθήκη στο crontab , επεξεργασία του αρχείου ▼
/etc/crontab
#证书有效期<30天才会renew,所以crontab可以配置为1天或1周
0 0 * * * root python -c 'import random; import time; time.sleep(random.random() * 3600)' && /home/pi/crontab.sh
Αναδημιουργία διαμόρφωσης διακομιστή CWP
Ακολουθούν τα βήματα για το CWP για την ανοικοδόμηση του διακομιστή nginx/apache:
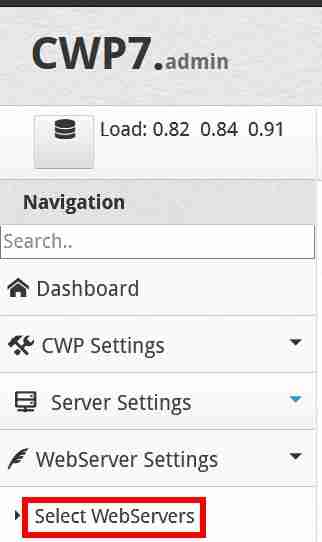
Βήμα 1: Στην αριστερή πλευρά του Πίνακα Ελέγχου CWP, κάντε κλικ στις Ρυθμίσεις διακομιστή Web → Επιλογή διακομιστών ιστού ▼
Βήμα 2: Επιλέξτε Nginx, Varnish και Apache ▼
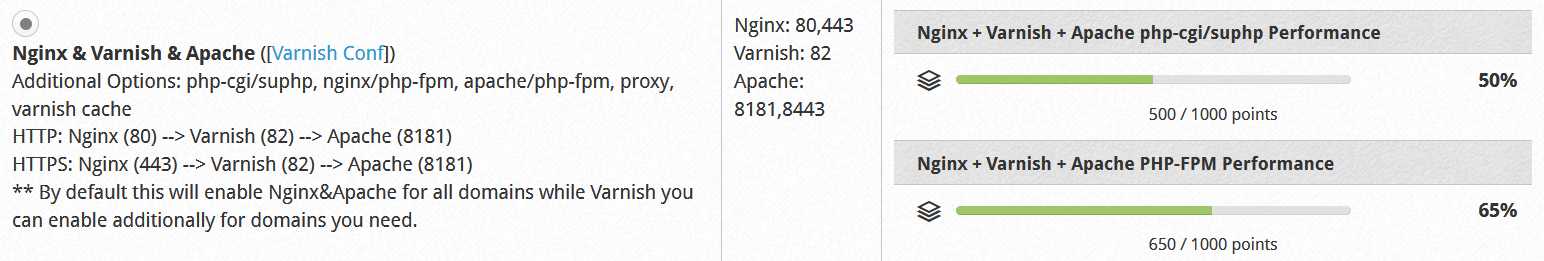
Βήμα 3: Κάντε κλικ στο κουμπί "Αποθήκευση & Αναδημιουργία Διαμόρφωσης" στο κάτω μέρος για να αποθηκεύσετε και να αναδημιουργήσετε τη διαμόρφωση.
- Ανανεώστε τον ιστότοπο και θα δείτε ότι η ημερομηνία λήξης του πιστοποιητικού SSL έχει ενημερωθεί.
Εκτεταμένη ανάγνωση:
Ας ελπίσουμε ότι το άρθρο "Let's Encrypt Doesn't Renew Automatically? Update Wildcard Certificate Renewal Script" που κοινοποιήθηκε στο ιστολόγιο του Chen Weiliang ( https://www.chenweiliang.com/ ) θα σας φανεί χρήσιμο.
Μη διστάσετε να κοινοποιήσετε τον σύνδεσμο αυτού του άρθρου: https://www.chenweiliang.com/cwl-1199.html