
Artikola Adresaro
Post solvado de la DNS-problemo , kiu kaŭzis la malsukceson de la aplikaĵo Let's Encrypt kun la erarmesaĝo "Erara Mesaĝo: AutoSSL-Problemo Malsukcesis", nun estas kelkaj problemoj kun ĉi tiu senpaga SSL-atestilo, kiujn necesas trakti.
La CWP-kontrolpanelo ŝajnis esti agordita por aŭtomate renovigi la atestilojn de Let's Encrypt antaŭ ol ili eksvalidiĝis, sed neatendite, Let's Encrypt ĉesis aŭtomate renovigi hieraŭ, kaŭzante signifan falon en SEO- trafiko. Bonŝance, ĝi estis restarigita post kiam la problemo estis solvita.
Kio estas Ni Ĉifri?
Let's Encrypt estas senpaga, aŭtomatigita kaj malfermita Atestila Aŭtoritato (CA) provizita de la neprofitcela Interreta Sekureca Esplorgrupo (ISRG).
Simple dirite, HTTPS (SSL/TLS) povas esti ebligita por nia retejo senpage helpe de atestilo eldonita de Let's Encrypt.
La emisio/renovigo de senpagaj atestiloj de Let's Encrypt estas aŭtomatigita per skriptoj. Let's Encrypt oficiale rekomendas uzi la klienton Certbot por elsendi atestojn.
La sekvanta estas lernilo pri kiel apliki por Let's Encrypt senpagan SSL-atestilon▼
Kio estas Let's Encrypt ĵokera atestilo?
Antaŭ ol aperis ĵokeraj atestiloj, Let's Encrypt nur subtenis 2 atestojn:
- Ununura Domajna Atestilo: La atestilo enhavas nur unu gastiganton.
- SAN-atestilo: Ankaŭ konata kiel domajna nomo atestilo, atestilo povas inkluzivi plurajn gastigantojn (Ni Ĉifri limo estas 20).
Por individuaj uzantoj, ĉar ne estas tro da gastigantoj, tute ne estas problemo uzi SAN-atestojn, sed por grandaj kompanioj estas iuj problemoj:
- Estas multaj subdomajnoj, kaj eble necesos uzi novan gastiganton laŭlonge de la tempo.
- Estas ankaŭ multaj registritaj domajnoj.
Por grandaj entreprenoj, SAN-atestiloj eble ne kontentigas la bezonojn, kaj ĉiuj gastigantoj estas enhavitaj en unu atestilo, kiu ne povas esti kontentigita per Let's Encrypt atestiloj (limo 20).
Wildcard-atestiloj estas atestiloj kiuj povas enhavi ĵokeron:
- Ekzemple *.example.com, *.example.cn,Uzu * por aŭtomate kongrui kun ĉiuj subdomajnoj;
- Grandaj entreprenoj ankaŭ povas uzi ĵokerajn atestilojn, kaj unu SSL-atestilo povas meti pli da gastigantoj.
Diferenco inter ĵokera atestilo kaj SAN-atestilo
- Wildcard-Atestiloj - Wildcard-atestiloj estas vaste uzataj por protekti plurajn subdomajnojn sub unika plene kvalifikita domajna nomo.La avantaĝo de ĉi tiu speco de atestilo estas, ke ĝi ne nur faciligas administradon de atestiloj, sed ĝi ankaŭ helpas vin redukti viajn superkostojn.Ĝi protektas viajn nunajn kaj estontajn subdomajnojn ĉiam.
- SAN-atestiloj - SAN-atestiloj (ankaŭ konataj kiel plur-domajnaj atestiloj) estas uzataj por sekurigi plurajn domajnojn per ununura atestilo.Ili diferencas de ĵokeraj atestiloj pro tio ke ili subtenas ĉiujnsenlimasubdomajnoj. SAN nur subtenas la plene kvalifikitan domajnan nomon enigitan en la atestilo. SAN-atestiloj estas impresaj ĉar uzante ilin vi povas protekti pli ol 100 malsamajn plene kvalifikitajn domajnajn nomojn per ununura atestilo; tamen, la kvanto de protekto dependas de la eldonanta atestila aŭtoritato.
kiel aplikiLasita-a KryriWildcard-atestilo?
Por efektivigi ĵokerajn atestilojn, Let's Encrypt ĝisdatigis la efektivigon de la ACME-protokolo, kaj nur la v2-protokolo povas subteni ĵokerajn atestojn.
Tio estas, ĉiu kliento povas peti ĵokeran atestilon kondiĉe ke ĝi subtenas ACME v2.
Elŝutu Certbot-Auto
wget https://dl.eff.org/certbot-auto
chmod a+x certbot-auto
./certbot-auto --version
Ni Ĉifri Wildcard Certificate Script
git clone https://github.com/ywdblog/certbot-letencrypt-wildcardcertificates-alydns-au
cd certbot-letencrypt-wildcardcertificates-alydns-au
chmod 0777 au.sh
Ni Ĉifri ĵokera atestilo eksvalidiĝo tempigo renovigo skripto
La skripto ĉi tie estas servilo kompilita kaj instalita de nginx aŭ instalita per Docker, prokurilo https per la gastiganta prokurilo aŭ ŝarĝa ekvilibra gastiganto, aŭtomate kopiu la SSL-atestilon kaj rekomencu la prokurilon Nginx.
- Noto: La skripto efektive uzas la
./certbot-auto renew
#!/usr/bin/env bash

cmd="$HOME/certbot-auto"
restartNginxCmd="docker restart ghost_nginx_1"
action="renew"
auth="$HOME/certbot/au.sh php aly add"
cleanup="$HOME/certbot/au.sh php aly clean"
deploy="cp -r /etc/letsencrypt/ /home/pi/dnmp/services/nginx/ssl/ && $restartNginxCmd"

$cmd $action \
--manual \
--preferred-challenges dns \
--deploy-hook \
"$deploy"\
--manual-auth-hook \
"$auth" \
--manual-cleanup-hook \
"$cleanup"
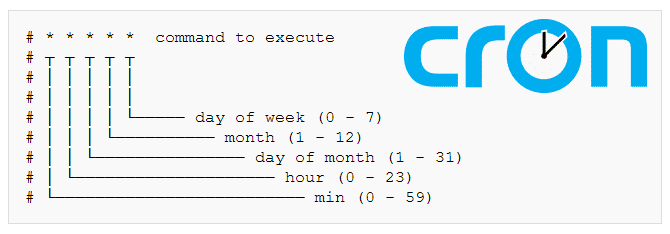
Aldoni al crontab , redakti la dosieron ▼
/etc/crontab
#证书有效期<30天才会renew,所以crontab可以配置为1天或1周
0 0 * * * root python -c 'import random; import time; time.sleep(random.random() * 3600)' && /home/pi/crontab.sh
Rekonstruo de agordo de CWP-servilo
Jen la paŝoj por CWP por rekonstrui la nginx/apache-servilon:
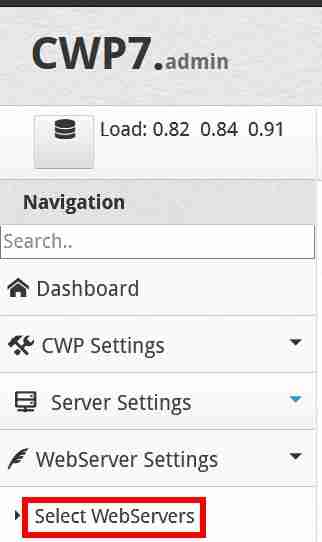
Paŝo 1: Sur la maldekstra flanko de la CWP-Kontrolpanelo, alklaku RetServilo-Agordojn → Elektu Retservilojn ▼
Paŝo 2: Elektu Nginx, Varnish, kaj Apache ▼
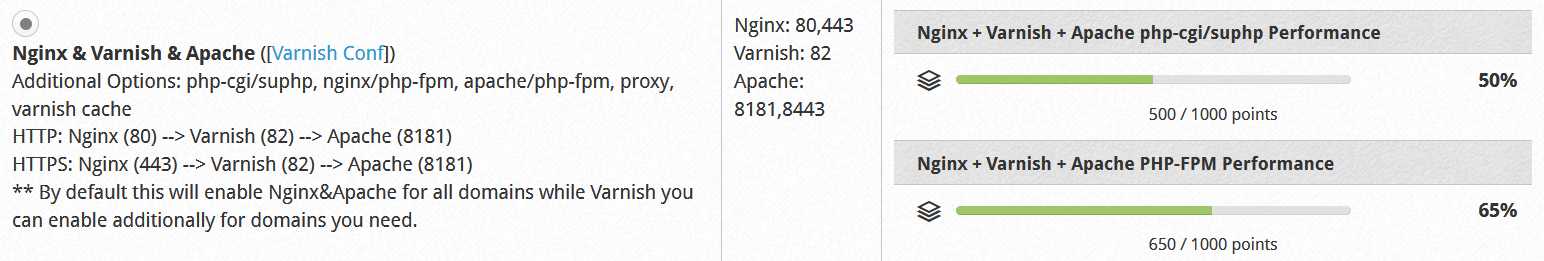
Paŝo 3: Alklaku la butonon "Konservi kaj Rekonstrui Agordon" sube por konservi kaj rekonstrui la agordon.
- Refreŝigu la retejon kaj vi vidos, ke la limdato de la SSL-atestilo estis ĝisdatigita.
Plilongigita legado:
Espereble, la artikolo "Ĉu Ni Ĉifru Ne Renovigas Aŭtomate? Ĝisdatigu la Skripton por Renovigo de Ĵokera Atestilo" dividita en la blogo de Chen Weiliang ( https://www.chenweiliang.com/ ) estos utila por vi.
Bonvolu kunhavigi la ligilon al ĉi tiu artikolo: https://www.chenweiliang.com/cwl-1199.html