
Artiklite kataloog
Kuidas kasutada CWP juhtpaneelil olevat Postfixi meiliserverit rämpspostiprobleemide lahendamiseks?
Enne alustamist peaksime peatama postfixi meiliserveri ▼
service postix stop
Kuidas kasutab CWP rämpspostitõrjeks postfixi?
Kõigepealt loendame meiliserveri järjekorda kinni jäänud e-kirjade arvu ▼
postqueue -p | grep -c "^[A-Z0-9]"
Valige mitu sarnast meili ja kasutage nende kontrollimiseks ID-d ▼
postqueue -p
Kuvatakse sarnased tulemused▼
2F0EFC28DD 9710 Fri 15 03:20:07 hello@ abc. comNüüd peame seda meili ID-ga ▼ lugema
postcat -q 2F0EFC28DD- Meili sisu lugedes saame kindlaks teha, kas see on rämpspost.
- Kui meil on rämpspost, peate leidma selle allika.
- Kui meili allikas sisaldab midagi nagu sasl-i sisselogimine: see tähendab, et sisselogimiseks häkiti sisse e-posti konto "[email protected]" "sasl" parool.
Serveri kaitsmiseks peate muutma oma e-posti konto parooli:
- named_attribute: sasl_method=LOGIN
- named_attribute: [email protected]
Pärast konto parooli muutmist peaksite taaskäivitama postfix ▼
service postfix restart
Eemaldage järjekorrast kõik kirjad ▼
postsuper -d ALL
Enne e-kirjade kustutamist peaksite kontrollima nende allikat, kuna see võib olla sisse häkitud php-skript.
Kui te ei suuda lahendada häkkerite rämpsposti saatmise probleemi, saate otse meilide saatmise keelata ja seadistada serveri cron.
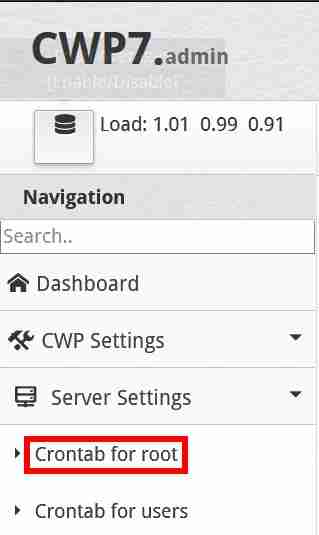
Kui kasutate CWP juhtpaneeli, logige sisse CWP juhtpaneeliKohta Server Setting → Crontab for root ▼
Sisestage jaotises "Täielike kohandatud Cron-tööde lisamine" järgmine täielikult kohandatud cron-käsk ▼
* * * * * /usr/sbin/postsuper -d ALL
- (kustutage kõik järjekorras olevad kirjad iga 1 minuti järel)
Kuidas vältida rämpsposti seadete häkkimist?
Ära unusta oma CWP-d pahavara suhtes skannida.
Liikuge CWP juhtpaneelil vasakule ja klõpsake Turvalisus → Turvakeskus → Pahavara skannimine → Kontode skannimine: valige oma konto suvand pahavara skannimiseks.
Kui installite mod-turvalisuse automaatse värskendamise reeglitega, et vältida oma veebisaidi edasist häkkimist, kuid see võib muuta teie veebisaidi ligipääsmatuks taustal ilmuva veaga "403 Keelatud viga", peate modi turvalisuse sisse lülitama ettevaatlikult.
Seda artiklit uuendatakse aeg-ajalt! ! !
Allolev link võtab kokku Postfixi ▼ sagedamini kasutatavate käsuridade loendi
Loodetavasti on teile abiks artikkel "Kuidas kasutada Postfixi rämpsposti vastu võitlemiseks CWP abil? Rämpsposti ennetamise seaded", mida jagati Chen Weiliangi blogis ( https://www.chenweiliang.com/ ).
Jaga julgelt seda artikli linki: https://www.chenweiliang.com/cwl-27468.html