
Artikulu direktorioa
Let's Encrypt aplikazioa "Errore-mezua: AutoSSL arazoa huts egin du" errore-mezua erakusten zuen DNS arazoa konpondu ondoren, doako SSL ziurtagiri honekin konpondu beharreko arazo batzuk daude orain.
CWP kontrol panela Let's Encrypt ziurtagiriak iraungi aurretik automatikoki berritzeko konfiguratuta zegoela zirudien, baina ustekabean, Let's Encrypt-ek atzo automatikoki berritzeari utzi zion, SEO trafikoan jaitsiera nabarmena eraginez. Zorionez, arazoa konpondu ondoren berrezarri zen.
Zer da Let's Encrypt?
Let's Encrypt Internet Security Research Group (ISRG) irabazi-asmorik gabeko Irabazi-asmorik gabeko Ziurtagiri Autoritate (CA) doako, automatizatu eta irekia da.
Besterik gabe, HTTPS (SSL/TLS) gure webgunerako dohainik gaitu daiteke Let's Encrypt-ek emandako ziurtagiri baten laguntzarekin.
Let's Encrypt doako ziurtagirien igorpena/berritzea script bidez automatizatuta dago. Let's Encrypt-ek ofizialki gomendatzen du Certbot bezeroa erabiltzea ziurtagiriak emateko.
Jarraian, Let's Encrypt doako SSL ziurtagiria eskatzeko tutorial bat da▼
Zer da Let's Encrypt komodin ziurtagiria?
Komodin ziurtagiriak agertu baino lehen, Let's Encrypt-ek bi ziurtagiri bakarrik onartzen zituen:
- Domeinu bakarraren ziurtagiria: ziurtagiriak ostalari bakarra dauka.
- SAN ziurtagiria: domeinu-izenaren ziurtagiri gisa ere ezaguna, ziurtagiri batek hainbat ostalari izan ditzake (Let's Encrypt muga 20 da).
Erabiltzaile indibidualentzat, ostalari gehiegi ez daudenez, ez dago inolako arazorik SAN ziurtagiriak erabiltzeko, baina enpresa handientzat arazo batzuk daude:
- Azpidomeinu asko daude, eta baliteke ostalari berri bat erabiltzea denborarekin.
- Erregistratutako domeinu asko ere badaude.
Enpresa handientzat, baliteke SAN ziurtagiriak beharrizanak ez betetzea eta ostalari guztiak ziurtagiri batean daude, Let's Encrypt ziurtagiriekin ase ezin daitekeena (20 muga).
Komodinaren ziurtagiriak komodin bat izan dezaketen ziurtagiriak dira:
- Adibidez *.example.com, *.example.cn,Erabili * azpidomeinu guztiak automatikoki lotzeko;
- Enpresa handiek komodin ziurtagiriak ere erabil ditzakete, eta SSL ziurtagiri batek ostalari gehiago jar ditzake.
Komodin ziurtagiriaren eta SAN ziurtagiriaren arteko aldea
- Komodinaren ziurtagiriak - Komodinen ziurtagiriak oso erabiliak dira hainbat azpidomeinu babesteko, guztiz kualifikatutako domeinu-izen bakar baten pean.Ziurtagiri mota honen abantaila da ziurtagiriak kudeatzea erraztu ez ezik, gastu orokorrak murrizten laguntzen dizula.Zure egungo eta etorkizuneko azpidomeinuak babesten ditu uneoro.
- SAN ziurtagiriak - SAN ziurtagiriak (domeinu anitzeko ziurtagiri gisa ere ezagunak) hainbat domeinu ziurtatzeko erabiltzen dira ziurtagiri bakarrarekin.Komodinaren ziurtagirietatik desberdinak dira, guztiak onartzen dituztelakomugagabeaazpidomeinuak. SAN-ek ziurtagirian sartutako domeinu-izena soilik onartzen du. SAN ziurtagiriak ikusgarriak dira, haiek erabiliz guztiz kualifikatutako 100 domeinu-izen baino gehiago babes ditzakezu ziurtagiri bakar batekin; hala ere, babes-kopurua ziurtagiri-agintaritzaren araberakoa da.
nola aplikatuEnkriptatu dezagunKomodin ziurtagiriak?
Komodin ziurtagiriak ezartzeko, Let's Encrypt-ek ACME protokoloaren ezarpena berritu du, eta v2 protokoloak soilik onartzen ditu komodin ziurtagiriak.
Hau da, edozein bezerok komodin ziurtagiria eska dezake, betiere ACME v2 onartzen badu.
Deskargatu Certbot-Auto
wget https://dl.eff.org/certbot-auto
chmod a+x certbot-auto
./certbot-auto --version
Enkriptatu dezagun komodinaren ziurtagiriaren gidoia
git clone https://github.com/ywdblog/certbot-letencrypt-wildcardcertificates-alydns-au
cd certbot-letencrypt-wildcardcertificates-alydns-au
chmod 0777 au.sh
Enkriptatu dezagun komodinaren ziurtagiriaren iraungitze-denbora berritzeko gidoia
Hemen script-a nginx-ek konpilatu eta instalatutako zerbitzari bat da edo Docker-en bidez instalatutako, https proxy ostalariaren proxy edo karga orekatzeko ostalariaren bidez, SSL ziurtagiriaren babeskopia automatikoki egin eta Nginx proxy zerbitzaria berrabiarazi.
- Oharra: gidoiak benetan erabiltzen du
./certbot-auto renew
#!/usr/bin/env bash

cmd="$HOME/certbot-auto"
restartNginxCmd="docker restart ghost_nginx_1"
action="renew"
auth="$HOME/certbot/au.sh php aly add"
cleanup="$HOME/certbot/au.sh php aly clean"
deploy="cp -r /etc/letsencrypt/ /home/pi/dnmp/services/nginx/ssl/ && $restartNginxCmd"

$cmd $action \
--manual \
--preferred-challenges dns \
--deploy-hook \
"$deploy"\
--manual-auth-hook \
"$auth" \
--manual-cleanup-hook \
"$cleanup"
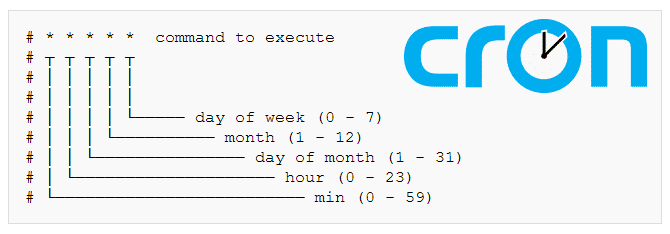
Gehitu crontab-era , editatu fitxategia ▼
/etc/crontab
#证书有效期<30天才会renew,所以crontab可以配置为1天或1周
0 0 * * * root python -c 'import random; import time; time.sleep(random.random() * 3600)' && /home/pi/crontab.sh
CWP zerbitzariaren konfigurazioa berreraiki
Hona hemen CWPren urratsak nginx/apache zerbitzaria berreraikitzeko:
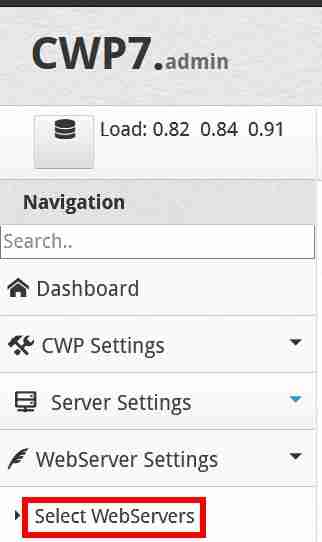
1. urratsa: CWP Kontrol Panelaren ezkerraldean, egin klik WebZerbitzariaren Ezarpenak → Hautatu Web Zerbitzariak ▼
2. urratsa: Hautatu Nginx, Varnish eta Apache ▼
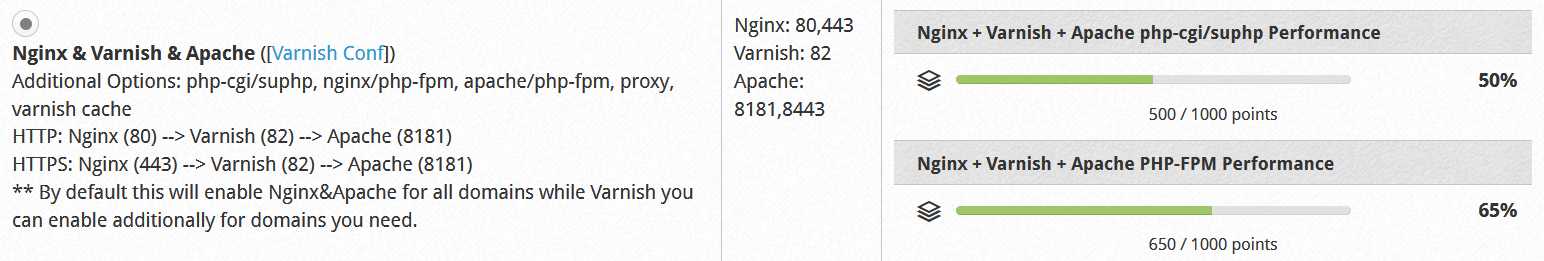
3. urratsa: Egin klik beheko "Gorde eta berreraiki konfigurazioa" botoian konfigurazioa gordetzeko eta berreraikitzeko.
- Freskatu webgunea eta SSL ziurtagiriaren iraungitze-data eguneratu dela ikusiko duzu.
Irakurketa hedatua:
Zorionez, Chen Weiliangen blogean ( https://www.chenweiliang.com/ ) partekatutako "Let's Encrypt Doesn't Renew Automatically? Update Wildcard Certificate Renewal Script" artikulua lagungarria izango zaizu.
Anima zaitez artikulu honen esteka partekatzera: https://www.chenweiliang.com/cwl-1199.html