
Artikel Directory
Mei de rappe ûntwikkeling fan it ynternet wolle guon minsken WeChat-marketing en publike akkountpromoasje dwaan , mar kleie se dat online marketing net effektyf is. Eins is de bêste manier foar nije mediaprofessionals om online marketing te dwaan, it oandriuwen fan ferkear fia sykmasines.
Dêrom binne sykmasines hjoed ien fan 'e populêrste online marketingmetoaden.
Boppedat hawwe de sykmasjines Google en Baidu iepenbier oanjûn dat https is opnaam yn it rangmeganisme fan sykmasjines.
Benammen foar e-commerce- websides is it oan te rieden om it HTTPS-fersiferingsprotokol te brûken, dat net allinich helpt om ranglist te ferbetterjen, mar ek de feiligensûnderfining fan 'e brûker op 'e webside ferbetteret.
Hypertext Transfer Protocol HTTP protokol wurdt brûkt om ynformaasje oer te bringen tusken webblêder en webserver. HTTP protokol ferstjoert ynhâld yn dúdlike tekst en leveret gjin foarm fan gegevensfersifering. As in oanfaller de ferbining tusken webblêder en webserver ûnderskept Dêrom is de HTTP protokol is net geskikt foar it ferstjoeren fan guon gefoelige ynformaasje, lykas credit card nûmer, wachtwurd en oare betelling ynformaasje.
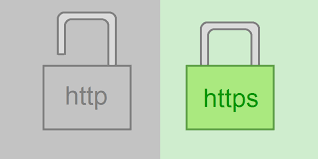
Om dit defekt fan it HTTP-protokol op te lossen, moat in oar protokol brûkt wurde: it befeilige socket-layer hypertext-oerdrachtprotokol HTTPS. Foar de feiligens fan gegevensoerdracht foeget HTTPS it SSL-protokol ta oan HTTP, en SSL fertrout op sertifikaten om de te ferifiearjen server. , en fersiferje de kommunikaasje tusken de browser en de server.
XNUMX. Basisbegripen fan HTTP en HTTPS
HTTP: is it meast brûkte netwurkprotokol op it ynternet. It is in client-side en server-side request and response standard (TCP). It wurdt brûkt om hypertekst fan in WWW-tsjinner nei in lokale browser te stjoeren. De tsjinner is mear effisjint, wat resultearret yn minder netwurk oerstappen.
HTTPS: It is in feilich HTTP-kanaal. Koartsein, it is in feilige ferzje fan HTTP, dat wol sizze, it tafoegjen fan in SSL-laach oan HTTP. De feiligensbasis fan HTTPS is SSL, dus de detaillearre ynhâld fan fersifering fereasket SSL.
De haadfunksjes fan it HTTPS-protokol kinne wurde ferdield yn twa soarten: ien is it fêstigjen fan in ynformaasjebefeiligingskanaal om de feiligens fan gegevensoerdracht te garandearjen; de oare is om de autentisiteit fan 'e webside te befêstigjen.
XNUMX. Wat is it ferskil tusken HTTP en HTTPS?
De gegevens dy't troch it HTTP-protokol oerdroegen wurde binne net fersifere, dat wol sizze yn platte tekst. Dêrom is it tige ûnfeilich om it HTTP-protokol te brûken om privee-ynformaasje te ferstjoeren. Om derfoar te soargjen dat dizze priveegegevens fersifere en oerdroegen wurde kinne, hat Netscape de SSL ûntworpen. (Secure Sockets Layer) protokol foar HTTPS waard berne om de gegevens te fersiferjen troch it HTTP-protokol.
Simply set, it HTTPS-protokol is in netwurkprotokol konstruearre troch it SSL+HTTP-protokol dat fersifere oerdracht en identiteitsferifikaasje kin útfiere, en feiliger is dan it http-protokol.
De wichtichste ferskillen tusken HTTPS en HTTP binne as folget:
- 1. It https-protokol moat nei de ca gean om in sertifikaat oan te freegjen. Oer it algemien binne d'r in pear fergese sertifikaten, dus is in bepaalde fergoeding ferplicht.
- 2. http is in hypertekst oerdracht protokol, ynformaasje wurdt oerdroegen yn platte tekst, en https is in feilich ssl fersifere oerdracht protokol.
- 3. http en https brûke folslein oare ferbiningsmetoaden en brûke ferskate havens. De earste is 80 en de lêste is 443.
- 4. De ferbining fan http is heul ienfâldich en steatleas; it HTTPS-protokol is in netwurkprotokol konstruearre troch it SSL+HTTP-protokol dat fersifere oerdracht en identiteitsferifikaasje kin útfiere, wat feiliger is as it http-protokol.
XNUMX. Detaillearre útlis fan HTTPS en SSL fersifering proses
Wy witte allegear dat HTTPS ynformaasje kin fersiferje om te foarkommen dat gefoelige ynformaasje wurdt krigen troch tredden, sadat in protte bankwebsides of e-mails en oare tsjinsten mei hege feiligensnivo's it HTTPS-protokol brûke.
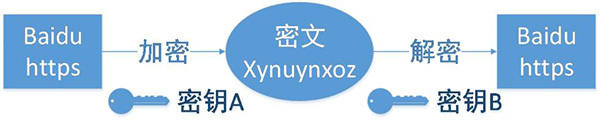
1. De kliïnt inisjearret in HTTPS-fersyk
Dit is neat te sizzen, dat is, de brûker fiert in https-URL yn 'e browser, en ferbynt dan mei de 443-poarte fan' e tsjinner.
2. Server konfiguraasje
De tsjinner dy't it HTTPS-protokol brûkt moat in set digitale sertifikaten hawwe, dy't troch josels makke wurde kinne of tapast wurde op 'e organisaasje.It ferskil is dat it troch josels útjûne sertifikaat troch de kliïnt ferifiearre wurde moat foardat jo tagong kinne trochgean, wylst it sertifikaat tapast troch in fertroud bedriuw docht net. In promptside sil ferskine.
Dit sertifikaat is eins in pear iepenbiere kaai en privee kaai. As jo de iepenbiere kaai en privee kaai net begripe, kinne jo it foarstelle as in kaai en in slot, mar jo binne de ienige persoan yn 'e wrâld dy't dizze kaai hat , Jo kinne beskoattelje it slot Head nei oaren, oaren kinne brûke dit slot te beskoattelje wichtige dingen, en dan stjoer it nei dy, want allinne do hast dizze kaai, dus allinnich kinne jo sjen de dingen beskoattele troch dit slot.
3. Stjoer it sertifikaat
Dit sertifikaat is eins de iepenbiere kaai, mar befettet in soad ynformaasje, lykas de sertifikaatautoriteit, ferfaltiid, ensfh.
4. Client parsing sertifikaat
Dit diel fan it wurk wurdt dien troch de TLS fan de kliïnt. Earst sil it kontrolearje oft de iepenbiere kaai jildich is, lykas de útjaan autoriteit, ferfaltiid, ensfh As der in útsûndering fûn wurdt, sil in warskôgingsfakje opdûke, wat oanjout dat der is in probleem mei it sertifikaat.
As d'r gjin probleem is mei it sertifikaat, generearje dan in willekeurige wearde, en fersiferje dan de willekeurige wearde mei it sertifikaat, lykas hjirboppe neamd, beskoattelje de willekeurige wearde mei in slot, sadat jo, útsein as der in kaai is, de beskoattele net sjen kinne wearde ynhâld.
5. Oerdracht fan fersifere ynformaasje
Dit diel stjoert de willekeurige wearde fersifere mei it sertifikaat oer. It doel is om de tsjinner dizze willekeurige wearde te litten krije, en dan kin de kommunikaasje tusken de kliïnt en de tsjinner troch dizze willekeurige wearde fersifere en ûntsifere wurde.
6. Service segment decryption ynformaasje
Neidat de tsjinner ûntsiferet mei de privee kaai, krijt er de willekeurich wearde (privee kaai) stjoerd troch de klant, en fersiferet dan de ynhâld symmetrysk troch de wearde. Op dizze manier, útsein as de privee kaai bekend is, kin de ynhâld net krigen wurde, en sawol de kliïnt as de tsjinner kenne de privee kaai, sa lang as it fersiferingsalgoritme sterk genôch is en de privee kaai is kompleks genôch, de gegevens binne feilich genôch.
7. Oerdracht fan fersifere ynformaasje
Dit diel fan 'e ynformaasje is de ynformaasje dy't fersifere is troch de privee kaai fan it tsjinstsegment en kin op 'e kliïntkant werombrocht wurde.
8. Client ûntsiferje ynformaasje
De kliïnt ûntsiferet de ynformaasje dy't troch it tsjinstsegment ferstjoerd is mei de earder oanmakke priveekaai, en krijt sa de ûntsifere ynhâld. Sels as de tredde partij de gegevens yn it hiele proses kontrolearret, is it helpleas.
Fjirde, de hâlding fan sykmasines nei HTTPS
Baidu lansearre in folsleine HTTPS-fersifere syktsjinst om it snuffeljen en kapjen fan brûkersprivacy op te lossen fan "tredde partij". Yn feite begon Google al yn maaie 2010 in HTTPS-fersifere syktsjinst te leverjen, troch HTTPS-websiden te krûpen. issue, sei Baidu yn in oankundiging yn septimber 5 dat "Baidu sil HTTPS-websiden net aktyf krûpe", wylst Google yn 'e algoritme-fernijing stelde dat "ûnder deselde betingsten, siden mei help fan HTTPS-fersiferingstechnology bettere sykranglist hawwe. Foardiel".
Dus, yn dizze omjouwing, moatte webside-eigners it "risikofolle" HTTPS-protokol oannimme? En wat is de ynfloed fan HTTPS op SEO fan sykmasines?
1. Google syn hâlding
Google's hâlding foar it opnimmen fan HTTPS-siden is net oars as dy fan HTTP-siden, en nimt sels "oft se feilige fersifering brûke" (HTTPS) as referinsjefaktor yn it algoritme foar sykranglist. Websites dy't HTTPS-fersiferingstechnology brûke kinne bettere resultaten krije. D'r binne mear werjeftemooglikheden, en de ranglist is foardieliger dan HTTP-siden fan ferlykbere siden.
En Google hat it dúdlik makke dat it "hoopet dat alle webmasters it HTTPS-protokol kinne brûke ynstee fan HTTP", wat har fêststelling toant om it doel fan "HTTPS oeral te berikken".
2. Baidu syn hâlding
Yn it ferline wie de technology fan Baidu relatyf efterút, en sei dat "it https-siden net aktyf sil krûpe", mar it wie ek "besoarge" oer "in protte https-siden kinne net opnommen wurde". Oant 2014 septimber 9 publisearre Baidu in diskusje oer "Hoe kinne jo https-siden bouwe." In artikel waard publisearre oer de útjefte fan "Freonlik foar Baidu", mei fjouwer suggestjes en spesifike aksjes om "de Baidu-freonlikens fan https-siden te ferbetterjen":
1. Meitsje http tagonklike ferzjes foar https siden dy't moatte wurde yndeksearre troch Baidu sykmasine.
2. De besiker wurdt identifisearre troch harren brûkersagent, en de Baidu- duspider wurdt trochferwiisd nei in HTTP-side. As in reguliere brûker dizze side tagong krijt fia de Baidu-sykmasine, wurde se trochferwiisd nei de oerienkommende HTTPS-side fia in 301-trochferwizing. Lykas te sjen is yn 'e ôfbylding, lit de boppeste ôfbylding de HTTP-ferzje sjen dy't yndeksearre is troch Baidu, en de ûnderste ôfbylding lit de HTTPS-ferzje sjen dy't de brûker automatysk trochferwiist nei it klikken.
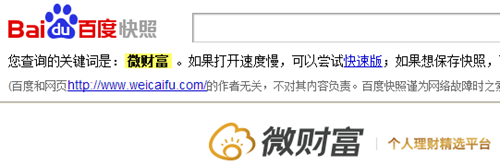
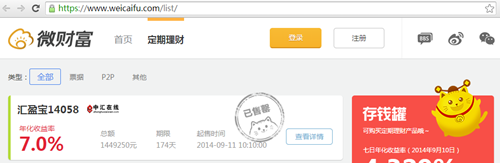
3. De http-ferzje is net allinnich foar de thússide makke Ek oare wichtige siden moatte makke wurde mei http-ferzjes en oan elkoar keppele wurde, dat moat net barre: de keppelings op de thússide http-side keppelje noch nei de https-side, dy't makket Baiduspider net yn steat om troch te gean mei crawl—— Wy binne sa'n situaasje tsjinkommen dat wy mar ien thússide foar de hiele side kinne opnimme.
4. Jo kinne subdomeinen brûke om ynhâld te hosten dy't gjin fersifering fereasket, lykas nijs. Bygelyks, op 'e Alipay- webside wurdt kearnfersifere ynhâld host op HTTPS, wylst ynhâld dy't Baiduspider direkt kin crawle op subdomeinen host wurdt.
Neffens de test fan Computer Science House yn 'e ûndersteande kepling duorret it 114 millisekonden om in ferbining te meitsjen mei HTTP; it duorret 436 millisekonden om in ferbining te meitsjen mei HTTPS, en 322 millisekonden foar it ssl-diel, ynklusyf de netwurkfertraging en de overhead fan fersifering en ûntsifering fan ssl sels (de tsjinner neffens de ynformaasje fan de kliïnt Bepale oft der in nije masterkaai oanmakke wurde moat; de tsjinner antwurdet op de masterkaai en jout in berjocht dat mei de masterkaai authentisearre is oan de client; de tsjinner freget de klant om in digitale hantekening en iepenbiere kaai).
XNUMX. Hoefolle boarnen ferbrûkt HTTPS as HTTP?
HTTPS is eins in HTTP-protokol boud boppe op SSL/TLS. Dêrom, om te fergelykjen hoefolle mear serverboarnen HTTPS brûkt yn ferliking mei HTTP, is Chen Weiliang fan betinken dat it benammen ôfhinklik is fan hoefolle serverboarnen SSL/TLS sels brûkt.
HTTP brûkt de TCP trije-manier handshake om in ferbining te meitsjen, en de kliïnt en tsjinner moatte 3 pakketten útwikselje;
Neist de trije pakketten fan TCP moat HTTPS ek 9 pakketten tafoegje dy't nedich binne foar de ssl-handshake, sadat d'r yn totaal 12 pakketten binne.
As in SSL-ferbining ienris oprjochte is, wurdt de folgjende fersiferingsmetoade in symmetryske fersiferingsmetoade lykas 3DES, dy't in legere CPU-belêsting hat. Yn ferliking mei de asymmetryske fersiferingsmetoade dy't brûkt wurdt om de SSL-ferbining op te setten, is de CPU-belêsting fan symmetryske fersifering ferwaarloosber. Dit liedt lykwols ta in probleem: faak opnij opbouwen fan 'e SSL-sesje kin in fatale ynfloed hawwe op 'e serverprestaasjes. Hoewol it ynskeakeljen fan HTTPS keepalive de prestaasjeproblemen fan in inkele ferbining kin ferminderje, is foar grutte websiden mei in grut oantal tagelyk brûkers in tawijde SSL-terminaasjeproxy basearre op load balancing essensjeel. De webservice wurdt pleatst nei de SSL-terminaasjeproxy. De SSL-terminaasjeproxy kin hardware-basearre wêze, lykas F5, of software -basearre , lykas Nginx brûkt troch Wikipedia.
Dus hoefolle mear serverboarnen sille brûkt wurde nei it oannimmen fan HTTPS? Yn jannewaris 2010 gie Gmail oer nei folsleine HTTPS. De CPU-belesting fan 'e front-end SSL-ferwurkingsmasine naam net mear as 1% ta, it ûnthâldferbrûk per ferbining wie minder as 20KB, en it netwurkferkear naam mei minder as 2% ta. Om't Gmail wierskynlik N-tsjinners brûkt foar ferspraat ferwurking, binne de CPU-belestinggegevens net heul betsjuttingsfol. It ûnthâldferbrûk per ferbining en netwurkferkeargegevens binne betsjuttingsfoller. It artikel neamt ek dat in inkele kearn sawat 1500 handshakes per sekonde kin ferwurkje (foar 1024-bit RSA), wat in heul betsjuttingsfol sifer is.
XNUMX. Foardielen fan HTTPS
It is krekt om't HTTPS tige feilich is dat oanfallers gjin plak fine kinne om te begjinnen. Fanút it perspektyf fan webmasters binne de foardielen fan HTTPS as folget:
1. SEO aspekten
Google hat har sykmasjine-algoritme yn augustus 2014 oanpast, sizzende dat "in side fersifere mei HTTPS heger sil rangearje yn sykresultaten dan in lykweardige HTTP-side".
2. Feiligens
Hoewol HTTPS net perfoarst feilich is, kinne organisaasjes dy't root-sertifikaten behearskje en organisaasjes dy't fersiferingsalgoritmen behearskje ek man-in-the-middle oanfallen útfiere, mar HTTPS is noch altyd de feilichste oplossing ûnder de hjoeddeistige arsjitektuer, mei de folgjende foardielen:
(1) Brûk it HTTPS-protokol om brûkers en tsjinners te ferifiearjen om te soargjen dat gegevens nei de juste kliïnt en tsjinner stjoerd wurde;
(2) It HTTPS-protokol is in netwurkprotokol konstruearre troch it SSL+HTTP-protokol dat fersifere oerdracht en identiteitsferifikaasje kin útfiere. yntegriteit fan de gegevens.
(3) HTTPS is de meast feilige oplossing ûnder de hjoeddeistige arsjitektuer. Hoewol it net perfoarst feilich is, fergruttet it de kosten fan man-in-the-middle oanfallen sterk.
XNUMX. Neidielen fan HTTPS
Hoewol HTTPS grutte foardielen hat, hat it noch wat tekoarten. Spesifyk binne d'r de folgjende twa punten:
1. SEO aspekten
Neffens ACM CoNEXT-gegevens sil it brûken fan it HTTPS-protokol de side-laadtiid mei hast 50% ferlingje en it enerzjyferbrûk mei 10% oant 20% ferheegje. Dêrnjonken sil it HTTPS-protokol ek de cache beynfloedzje, de gegevensoverhead en macht ferheegje. konsumpsje, en sels besteande feiligens Maatregels sille ek wurde beynfloede en sil wurde beynfloede navenant.
Boppedat is de fersiferingsomfang fan it HTTPS-protokol relatyf beheind, en it spilet amper in rol yn hacker-oanfallen, ûntkenning fan tsjinstoanfallen en serverkaping.
It wichtichste is dat it kredytketensysteem fan SSL-sertifikaten net feilich is, benammen as guon lannen it CA-rootsertifikaat kinne kontrolearje, binne man-in-the-middle-oanfallen mooglik.
2. Ekonomyske aspekten
(1) SSL-sertifikaten hawwe jild nedich. Hoe machtiger it sertifikaat, hoe heger de kosten. Persoanlike websiden kinne fergees SSL-sertifikaten brûke.
(2) SSL-sertifikaten moatte normaal bûn wurde oan IP, en meardere domeinnammen kinne net bûn wurde oan deselde IP. IPv4-boarnen kinne dit konsumpsje net stypje (SSL hat tafoegings dy't dit probleem foar in part kinne oplosse, mar it is lestich en fereasket browsers, operaasje Systeemstipe, Windows XP stipet dizze tafoeging net, sjoen de ynstalleare basis fan XP, dizze funksje is hast nutteloos).
(3) HTTPS-ferbining-caching is net sa effisjint as HTTP, en websiden mei hege ferkear sille it net brûke, útsein as it nedich is, en de ferkearskosten binne te heech.
(4) HTTPS ferbining tsjinner-side boarne konsumpsje is folle heger, en it stypjen fan websiden mei in bytsje mear besikers fereasket mear ynvestearrings. As HTTPS wurdt brûkt, de gemiddelde kosten fan VPS basearre op de oanname dat de measte fan 'e kompjûter boarnen binne idle sil gean op.
(5) De handshake-faze fan it HTTPS-protokol is tiidslinend en hat in negative ynfloed op 'e oerienkommende snelheid fan' e webside. As it net nedich is, is der gjin reden om de brûkersûnderfining op te offerjen.
XNUMX. Moat de webside fersifere wurde mei HTTPS?
Hoewol Google en Baidu beide "oars nei HTTPS sjogge", betsjut dit net dat webmasters it websideprotokol moatte konvertearje nei HTTPS!
Lit ús earst oer Google prate, hoewol Google hieltyd beklammet dat "websides dy't HTTPS-fersiferingstechnology brûke kinne bettere ranglist krije", kin it net útsletten wurde dat dit in "bybedoeling" is.
Bûtenlânske analisten hawwe sein yn antwurd op dit probleem: de reden wêrom't Google dizze stap makke (it algoritme bywurkje, of jo HTTPS-fersiferingstechnology brûke as referinsjefaktor foar sykmasjineranglist) is miskien net om de sykûnderfining en ynternet fan 'e brûker te ferbetterjen. befeiligingsprobleem is gewoan om it "ferlies" te herstellen yn it "Prism Gate" skandaal. Dit is in typyske eigenbelangjende hanneling ûnder de banner fan "offer it ego", heech de banner fan "Security Impact Ranking" en chanting "HTTPS" oeral"" slogan, en lit dan sûnder muoite de mearderheid fan webmasters ree meidwaan oan it HTTPS-protokolkamp.
As jo webside heart ta it e-commerce / mikrobedriuwsplatfoarm , finânsjes, sosjale netwurken of oare fjilden, is it it bêste om it HTTPS-protokol te brûken; as it in blogside, promoasjewebside, webside mei klassifisearre ynformaasje of nijswebside is, kinne jo in fergees SSL-sertifikaat brûke.
XNUMX. Hoe bout in webmaster in HTTPS-side?
As it giet om de bou fan HTTPS-siden, moatte wy it SSL-protokol neame. SSL is it earste netwurkfeiligensprotokol oannommen troch Netscape. It is in feiligensprotokol ymplementearre op it Transmission Communication Protocol (TCP/IP). , SSL stipet breed ferskate soarten netwurken, wylst se trije basisfeiligenstsjinsten leverje, brûke se allegear technology foar publike kaaien.
As it giet om de bou fan HTTPS-siden, moatte wy it SSL-protokol neame. SSL is it earste netwurkfeiligensprotokol oannommen troch Netscape. It is in feiligensprotokol ymplementearre op it Transmission Communication Protocol (TCP/IP). , SSL stipet breed ferskate soarten netwurken, wylst se trije basisfeiligenstsjinsten leverje, brûke se allegear technology foar publike kaaien.
1. De rol fan SSL
(1) Autentisearje brûkers en servers om te soargjen dat gegevens nei de juste kliïnt en server stjoerd wurde;
(2) Fersiferje gegevens om foar te kommen dat gegevens healwei stellen wurde;
(3) Hâld de yntegriteit fan 'e gegevens en soargje derfoar dat de gegevens net wurde feroare tidens it oerdrachtproses.
In SSL-sertifikaat ferwiist nei in digitaal bestân dat de identiteiten fan beide partijen yn 'e SSL-kommunikaasje ferifiearret. It is oer it algemien ferdield yn in serversertifikaat en in kliïntsertifikaat. It SSL-sertifikaat ferwiist meastentiids benammen nei it serversertifikaat. It SSL-sertifikaat is útjûn troch in fertroude digitale sertifikaatautoriteit CA (lykas VeriSign, GlobalSign, WoSign, ensfh.), útjûn nei it ferifiearjen fan de identiteit fan 'e tsjinner, mei serverautentikaasje en fersiferingsfunksjes foar gegevensferfier, ferdield yn Extended Validation (EV) SSL-sertifikaat, Organisaasje Validaasje (OV) SSL sertifikaat, en domeinnamme ferifikaasje Type (DV) SSL sertifikaat.
2. 3 haadstappen om oan te freegjen foar in SSL-sertifikaat
D'r binne trije haadstappen om in SSL-sertifikaat oan te freegjen:
(1), meitsje CSR triem
De saneamde CSR is it Certificate Secure Request-sertifikaatfersykbestân produsearre troch de oanfreger. Tidens it produksjeproses sil it systeem twa kaaien generearje, ien is de iepenbiere kaai, dat is it CSR-bestân, en de oare is de privee kaai, dat wurdt opslein op de tsjinner.
Om CSR-bestannen te meitsjen, kinne oanfregers ferwize nei WEB SERVER-dokuminten, algemiene APACHE, ensfh., Brûk de OPENSSL kommandorigel om KEY+CSR2-bestannen te generearjen, Tomcat, JBoss, Resin, ensfh. Brûk KEYTOOL om JKS- en CSR-bestannen te generearjen, IIS makket ien troch de tsjoender yn ôfwachting fan fersiken en in CSR-bestân.
(2), CA-sertifikaasje
Dien de CSR yn by de CA, en de CA hat oer it generaal twa autentikaasjemetoaden:
①. Ferifikaasje fan domeinnamme: Yn 't algemien wurdt de postfak fan' e behearder ferifiearre. Dizze manier fan autentikaasje is fluch, mar it útjûn sertifikaat befettet de namme fan it bedriuw net.
②、Sertifikaasje fan bedriuwsdokumint: De saaklike lisinsje fan 'e ûndernimming moat wurde levere, wat oer it algemien 3-5 wurkdagen duorret.
D'r binne ek sertifikaten dy't de boppesteande twa metoaden tagelyk moatte ferifiearje, dat hjit EV-sertifikaat Dit sertifikaat kin de adresbalke fan browsers boppe IE2 grien meitsje, sadat de autentikaasje ek de strangste is.
(3), de ynstallaasje fan it sertifikaat
Nei ûntfangst fan it sertifikaat fan CA, kinne jo it sertifikaat ynsette op de tsjinner. Algemien kopiearret it APACHE-bestân KEY+CER direkt nei it bestân, en feroaret dan it HTTPD.CONF-bestân; TOMCAT, ensfh., moat it sertifikaat CER ymportearje bestân útjûn troch CA yn it JKS-bestân. , kopiearje it nei de tsjinner, en wizigje dan SERVER.XML; IIS moat it oanfreegjen fersyk ferwurkje en it CER-bestân ymportearje.
XNUMX. Free SSL sertifikaat oanbefelling
It brûken fan SSL-sertifikaten ferbetteret net allinich de ynformaasjefeiligens, mar fergruttet ek it fertrouwen fan brûkers yn in webside. In protte webside-eigners twifelje lykwols fanwegen de kosten foar it bouwen fan websiden . Fergese tsjinsten binne altyd in tiidleaze merk online; krekt sa't d'r fergese hostingopsjes binne, binne d'r ek fergese SSL-sertifikaten. Earder waard rapportearre dat ûndersikers fan Mozilla, Cisco, Akamai, IdenTrust, EFF en de Universiteit fan Michigan it Let's Encrypt CA-projekt lansearje soene, mei it doel om websiden te foarsjen fan fergese SSL-sertifikaten en sertifikaatbeheartsjinsten fanôf dizze simmer (opmerking: mear avansearre en komplekse sertifikaten fereaskje betelling). It projekt ferienfâldiget ek de ynstallaasje fan sertifikaten, wêrtroch't de ynstallaasjetiid werombrocht wurdt nei mar 20-30 sekonden.
It binne faak grutte en middelgrutte websiden dy't komplekse sertifikaten nedich binne, en lytse siden lykas persoanlike blogs kinne earst fergees SSL-sertifikaten besykje.
Hjirûnder sil Chen Weiliang syn blog ferskate oare fergese SSL-sertifikaten yntrodusearje, lykas Cloudflare SSL en NameCheap.
1. CloudFlare SSL
CloudFlare is in webside yn 'e Feriene Steaten dy't CDN-tsjinsten leveret. It hat har eigen CDN-tsjinnerknooppunten oer de hiele wrâld. In protte grutte bedriuwen as websiden yn binnen- en bûtenlân brûke de CDN-tsjinsten fan CloudFlare. Fansels, de meast brûkte troch ynlânske webmasters is de fergese CDN fan CloudFlare. It is ek heul goed. It fergese SSL-sertifikaat dat troch CloudFlare wurdt levere is UniversalSSL, dat is, universele SSL. Brûkers kinne it SSL-sertifikaat brûke sûnder in sertifikaat oan te freegjen en te konfigurearjen fan in sertifikaatautoriteit. CloudFlare leveret SSL-fersifering foar alle brûkers (ynklusyf frije brûkers), web ynterface It sertifikaat is ynsteld binnen 5 minuten, en de automatyske ynset is klear binnen 24 timer, providing TLS fersifering tsjinst basearre op Elliptic Curve Digital Signature Algorithm (ECDSA) foar webside ferkear.
2. NameCheap
NameCheap is in liedend ICANN-akkrediteare domeinnammeregistraasje en webside-hostingbedriuw, oprjochte yn 2000, it bedriuw leveret fergese DNS-resolúsje, URL-trochstjoering (kin de orizjinele URL ferbergje, 301-omlieding stypje) en oare tsjinsten, boppedat leveret NameCheap ek in Jierren fan SSL-sertifikaat fergees tsjinst.
3. Lit ús fersiferje
Let's Encrypt is in fergese projekt foar útjefte fan SSL-sertifikaat dat koartlyn heul populêr is Let's Encrypt is in fergees en fergees projekt foar iepenbier wolwêzen fersoarge troch ISRG, dat automatysk sertifikaten útjout, mar it sertifikaat is mar 90 dagen jildich.It is geskikt foar persoanlik gebrûk as tydlik gebrûk, en hoecht net langer de prompt te fernearen dat it sels-ûndertekene sertifikaat net fertroud wurdt troch de browser.
Eins is de blog fan Chen Weiliang ek fan plan om koartlyn Let's Encrypt te brûken ^_^
Foar in tutorial oer it oanfreegjen fan in fergees Let's Encrypt SSL-sertifikaat, ferwize asjebleaft nei dit artikel: " Hoe kinne jo in Let's Encrypt-sertifikaat oanfreegje ".
Hopelik sil it artikel "Wat binne de ferskillen tusken HTTP en HTTPS? In detaillearre útlis fan it SSL-fersiferingsproses" dield op 'e blog fan Chen Weiliang ( https://www.chenweiliang.com/ ) jo nuttich wêze.
Fiel jo frij om de keppeling fan dit artikel te dielen: https://www.chenweiliang.com/cwl-511.html