
લેખ ડિરેક્ટરી
"ભૂલ સંદેશ: ઓટોએસએસએલ સમસ્યા નિષ્ફળ" જેવા ભૂલ સંદેશ સાથે લેટ્સ એન્ક્રિપ્ટ એપ્લિકેશન નિષ્ફળ ગઈ તે DNS સમસ્યાને ઉકેલ્યા પછી, હવે આ મફત SSL પ્રમાણપત્રમાં કેટલીક સમસ્યાઓ છે જેને સંબોધિત કરવાની જરૂર છે.
CWP કંટ્રોલ પેનલ લેટ્સ એન્ક્રિપ્ટ સર્ટિફિકેટની સમયસીમા સમાપ્ત થાય તે પહેલાં તેને આપમેળે રિન્યૂ કરવા માટે સેટ કરેલું હોય તેવું લાગતું હતું, પરંતુ અણધારી રીતે, લેટ્સ એન્ક્રિપ્ટે ગઈકાલે આપમેળે રિન્યૂ કરવાનું બંધ કરી દીધું, જેના કારણે SEO ટ્રાફિકમાં નોંધપાત્ર ઘટાડો થયો. સદનસીબે, સમસ્યા ઉકેલાયા પછી તેને પુનઃસ્થાપિત કરવામાં આવ્યું.
ચાલો એન્ક્રિપ્ટ શું છે?
લેટ્સ એન્ક્રિપ્ટ એ બિન-લાભકારી ઈન્ટરનેટ સિક્યુરિટી રિસર્ચ ગ્રુપ (ISRG) દ્વારા પ્રદાન કરવામાં આવેલ એક મફત, સ્વયંસંચાલિત અને ઓપન સર્ટિફિકેટ ઓથોરિટી (CA) છે.
સરળ શબ્દોમાં કહીએ તો, લેટ્સ એન્ક્રિપ્ટ દ્વારા જારી કરાયેલ પ્રમાણપત્રની મદદથી HTTPS (SSL/TLS) અમારી વેબસાઇટ માટે મફતમાં સક્ષમ કરી શકાય છે.
લેટ્સ એન્ક્રિપ્ટ ફ્રી સર્ટિફિકેટ્સ જારી/નવીકરણ સ્ક્રિપ્ટ્સ દ્વારા સ્વચાલિત છે. ચાલો એન્ક્રિપ્ટ પ્રમાણપત્રો જારી કરવા માટે સર્ટબોટ ક્લાયંટનો ઉપયોગ કરવાની સત્તાવાર રીતે ભલામણ કરે છે.
લેટ્સ એન્ક્રિપ્ટ ફ્રી SSL પ્રમાણપત્ર માટે કેવી રીતે અરજી કરવી તે અંગેનું ટ્યુટોરીયલ નીચે આપેલ છે
લેટ્સ એન્ક્રિપ્ટ વાઇલ્ડકાર્ડ પ્રમાણપત્ર શું છે?
વાઇલ્ડકાર્ડ પ્રમાણપત્રો દેખાય તે પહેલાં, ચાલો ફક્ત 2 પ્રમાણપત્રોને જ સપોર્ટેડ એન્ક્રિપ્ટ કરીએ:
- સિંગલ ડોમેન પ્રમાણપત્ર: પ્રમાણપત્રમાં માત્ર એક જ હોસ્ટ છે.
- SAN પ્રમાણપત્ર: ડોમેન નામ પ્રમાણપત્ર તરીકે પણ ઓળખાય છે, પ્રમાણપત્રમાં બહુવિધ હોસ્ટ શામેલ હોઈ શકે છે (ચાલો એન્ક્રિપ્ટ મર્યાદા 20 છે).
વ્યક્તિગત વપરાશકર્તાઓ માટે, ઘણા બધા હોસ્ટ ન હોવાથી, SAN પ્રમાણપત્રોનો ઉપયોગ કરવામાં કોઈ સમસ્યા નથી, પરંતુ મોટી કંપનીઓ માટે કેટલીક સમસ્યાઓ છે:
- ત્યાં ઘણા બધા સબડોમેન્સ છે, અને સમય જતાં નવા હોસ્ટનો ઉપયોગ કરવો જરૂરી બની શકે છે.
- ત્યાં ઘણા બધા નોંધાયેલા ડોમેન્સ પણ છે.
મોટા સાહસો માટે, SAN પ્રમાણપત્રો જરૂરિયાતોને પૂર્ણ કરી શકતા નથી, અને બધા હોસ્ટ એક પ્રમાણપત્રમાં સમાયેલ છે, જે Let's Encrypt પ્રમાણપત્રો (મર્યાદા 20) થી સંતુષ્ટ થઈ શકતા નથી.
વાઇલ્ડકાર્ડ પ્રમાણપત્રો એ પ્રમાણપત્રો છે જેમાં વાઇલ્ડકાર્ડ શામેલ હોઈ શકે છે:
- ઉદાહરણ તરીકે *.example.com, *.example.cn,બધા સબડોમેન્સને આપમેળે મેચ કરવા માટે * નો ઉપયોગ કરો;
- મોટા સાહસો પણ વાઇલ્ડકાર્ડ પ્રમાણપત્રોનો ઉપયોગ કરી શકે છે, અને એક SSL પ્રમાણપત્ર વધુ હોસ્ટ મૂકી શકે છે.
વાઇલ્ડકાર્ડ પ્રમાણપત્ર અને SAN પ્રમાણપત્ર વચ્ચેનો તફાવત
- વાઇલ્ડકાર્ડ પ્રમાણપત્રો - વાઇલ્ડકાર્ડ પ્રમાણપત્રોનો ઉપયોગ એક અનન્ય સંપૂર્ણ લાયકાત ધરાવતા ડોમેન નામ હેઠળ બહુવિધ સબડોમેન્સને સુરક્ષિત કરવા માટે થાય છે.આ પ્રકારના પ્રમાણપત્રનો ફાયદો એ છે કે તે માત્ર પ્રમાણપત્રોનું સંચાલન સરળ બનાવે છે, પરંતુ તે તમને તમારા ઓવરહેડ ખર્ચ ઘટાડવામાં પણ મદદ કરે છે.તે તમારા વર્તમાન અને ભાવિ સબડોમેન્સનું દરેક સમયે રક્ષણ કરે છે.
- SAN પ્રમાણપત્રો - SAN પ્રમાણપત્રો (જેને મલ્ટી-ડોમેન પ્રમાણપત્રો તરીકે પણ ઓળખવામાં આવે છે) નો ઉપયોગ એક પ્રમાણપત્ર સાથે બહુવિધ ડોમેન્સ સુરક્ષિત કરવા માટે થાય છે.તેઓ વાઇલ્ડકાર્ડ પ્રમાણપત્રોથી અલગ છે કે તેઓ બધાને સમર્થન આપે છેઅમર્યાદિતસબડોમેન્સ. SAN પ્રમાણપત્રમાં દાખલ કરેલ સંપૂર્ણ લાયકાત ધરાવતા ડોમેન નામને જ સમર્થન આપે છે. SAN પ્રમાણપત્રો પ્રભાવશાળી છે કારણ કે તેનો ઉપયોગ કરીને તમે એક પ્રમાણપત્ર સાથે 100 થી વધુ વિવિધ સંપૂર્ણ લાયકાત ધરાવતા ડોમેન નામોને સુરક્ષિત કરી શકો છો; જો કે, સુરક્ષાની માત્રા પ્રમાણપત્ર અદા કરનાર સત્તા પર આધારિત છે.
કેવી રીતે અરજી કરવીચાલો એન્ક્રિપ્ટ કરીએવાઇલ્ડકાર્ડ પ્રમાણપત્રો?
વાઇલ્ડકાર્ડ પ્રમાણપત્રોને અમલમાં મૂકવા માટે, ચાલો એન્ક્રિપ્ટે ACME પ્રોટોકોલના અમલીકરણને અપગ્રેડ કર્યું છે, અને માત્ર v2 પ્રોટોકોલ વાઇલ્ડકાર્ડ પ્રમાણપત્રોને સમર્થન આપી શકે છે.
એટલે કે, કોઈપણ ક્લાયંટ જ્યાં સુધી ACME v2 ને સપોર્ટ કરતું હોય ત્યાં સુધી વાઈલ્ડકાર્ડ પ્રમાણપત્ર માટે અરજી કરી શકે છે.
Certbot-Auto ડાઉનલોડ કરો
wget https://dl.eff.org/certbot-auto
chmod a+x certbot-auto
./certbot-auto --version
ચાલો વાઇલ્ડકાર્ડ પ્રમાણપત્ર સ્ક્રિપ્ટ એન્ક્રિપ્ટ કરીએ
git clone https://github.com/ywdblog/certbot-letencrypt-wildcardcertificates-alydns-au
cd certbot-letencrypt-wildcardcertificates-alydns-au
chmod 0777 au.sh
ચાલો વાઇલ્ડકાર્ડ પ્રમાણપત્ર સમાપ્તિ સમય નવીકરણ સ્ક્રિપ્ટ એન્ક્રિપ્ટ કરીએ
અહીંની સ્ક્રિપ્ટ એ nginx દ્વારા સંકલિત અને ઇન્સ્ટોલ કરેલું સર્વર છે અથવા ડોકર દ્વારા ઇન્સ્ટોલ કરેલું છે, હોસ્ટ પ્રોક્સી અથવા લોડ બેલેન્સિંગ હોસ્ટ દ્વારા પ્રોક્સી https, SSL પ્રમાણપત્રનો આપમેળે બેકઅપ લે છે અને Nginx પ્રોક્સી સર્વરને પુનઃપ્રારંભ કરે છે.
- નોંધ: સ્ક્રિપ્ટ વાસ્તવમાં આનો ઉપયોગ કરે છે
./certbot-auto renew
#!/usr/bin/env bash

cmd="$HOME/certbot-auto"
restartNginxCmd="docker restart ghost_nginx_1"
action="renew"
auth="$HOME/certbot/au.sh php aly add"
cleanup="$HOME/certbot/au.sh php aly clean"
deploy="cp -r /etc/letsencrypt/ /home/pi/dnmp/services/nginx/ssl/ && $restartNginxCmd"

$cmd $action \
--manual \
--preferred-challenges dns \
--deploy-hook \
"$deploy"\
--manual-auth-hook \
"$auth" \
--manual-cleanup-hook \
"$cleanup"
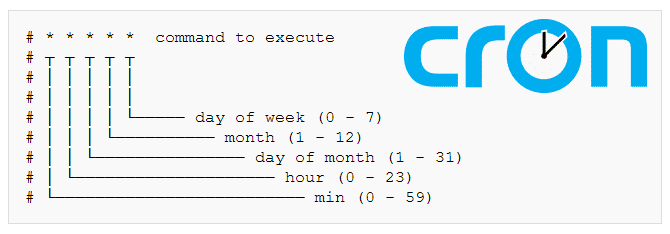
ક્રોન્ટાબમાં ઉમેરો , ફાઇલ સંપાદિત કરો ▼
/etc/crontab
#证书有效期<30天才会renew,所以crontab可以配置为1天或1周
0 0 * * * root python -c 'import random; import time; time.sleep(random.random() * 3600)' && /home/pi/crontab.sh
CWP સર્વર ગોઠવણી પુનઃબીલ્ડ
Nginx/apache સર્વરને પુનઃબીલ્ડ કરવા માટે CWP માટેનાં પગલાં અહીં છે:
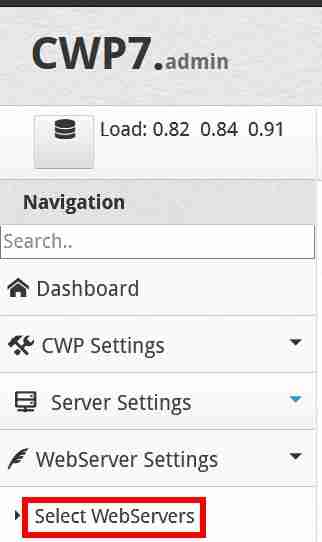
પગલું 1: CWP કંટ્રોલ પેનલની ડાબી બાજુએ, વેબસર્વર સેટિંગ્સ પર ક્લિક કરો → વેબસર્વર પસંદ કરો ▼
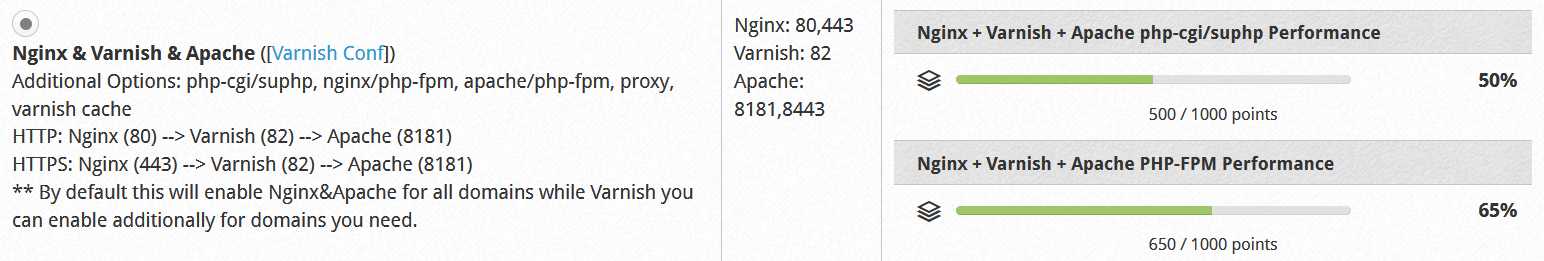
પગલું 2: Nginx, Varnish અને Apache પસંદ કરો ▼
પગલું 3: રૂપરેખાંકનને સાચવવા અને ફરીથી બનાવવા માટે તળિયે "સાચવો અને ફરીથી બનાવો રૂપરેખાંકન" બટન પર ક્લિક કરો.
- વેબસાઇટને તાજું કરો અને તમે જોશો કે SSL પ્રમાણપત્રની સમાપ્તિ તારીખ અપડેટ કરવામાં આવી છે.
વિસ્તૃત વાંચન:
આશા છે કે, ચેન વેઇલિયાંગના બ્લોગ ( https://www.chenweiliang.com/ ) પર શેર કરાયેલ લેખ "લેટ્સ એન્ક્રિપ્ટ ડોઝ નોટ રિન્યુ ઓટોમેટિકલી? અપડેટ વાઇલ્ડકાર્ડ સર્ટિફિકેટ રિન્યુઅલ સ્ક્રિપ્ટ" તમારા માટે મદદરૂપ થશે.
આ લેખની લિંક શેર કરવા માટે નિઃસંકોચ રહો: https://www.chenweiliang.com/cwl-1199.html