
מדריך מאמרים
לוח הבקרה של VestaCP פשוט וקל לשימוש: התקנת לוח הבקרה של VestaCP מאפשרת התקנה אוטומטית של תעודות SSL של Let's Encrypt, מה שהופך אותו לפופולרי בקרב אנשי מקצוע בתחום קידום אתרים בחו"ל.
מה זה בואו להצפין?
Let's Encrypt היא רשות אישורי SSL שהושקה ב-2016 באפריל, 4.
- מספק תעודת X.509 בחינם להצפנת Transport Layer Security (TLS) באמצעות תהליך אוטומטי,
- נועד לבטל את היצירה הידנית הנוכחית, האימות, החתימה, ההתקנה והעדכון של אישורים עבור אתרים מאובטחים.
דף הכניסה ללוח הבקרה של VestaCP, באמצעות יציאה 8083.
מה זה יציאה 8083?
- 8083 הוא עמוד פרוקסי ויציאת קובץ הורדה, הוא יציאה לוגית.
- בטכנולוגיית רשת, יציאות כוללות יציאות פיזיות ויציאות לוגיות.
ההבדל בין יציאה פיזית ליציאה לוגית
- יציאות פיזיות מתייחסות ליציאות שקיימות בפועל, כגון מודמי ADSL, רכזות, מתגים ונתבים שמתחברים להתקני רשת אחרים כגון יציאות RJ-45, יציאות SC וכו'.
- יציאה לוגית היא יציאה המבדילה בין שירותים לפי משמעות לוגית, כגון יציאות שירות בפרוטוקול TCP/IP.טווח מספרי היציאה הוא 0 עד 65535.
עם זאת, כרגע היציאה 8083 של לוח הבקרה של VestaCP מוצגת כברירת מחדל ללא אישור אבטחה SSL...
לכן, לאחר התקנת לוח VestaCP , גוגל כרום יציג את ההנחיה הבאה:
- החיבור שלך אינו חיבור פרטי
- תוקפים עשויים לנסות לגנוב את המידע שלך (למשל סיסמאות, תקשורת או פרטי כרטיס אשראי).
לוח ההתחברות של Vesta אפשר https
שלב 1: התחבר ללוח הניהול של VestaCP באמצעות שם המארח והפורט 8083 ▼
http:// 你的域名:8083/
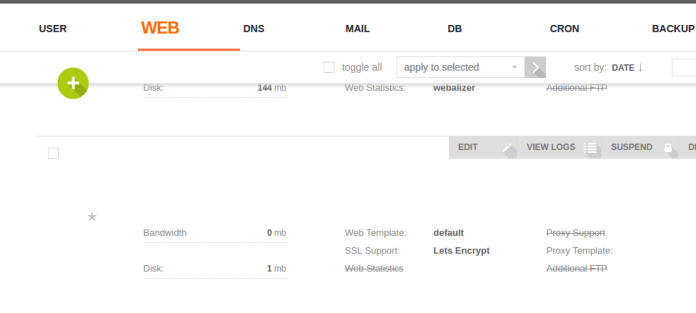
שלב 2: גש לשירות האינטרנט VestaCP, אתר את שם המארח של השרת שלך ולאחר מכן לחץ על עריכה. ▼
שלב 3: אתר וסמן את SSL ואת Let's Encrypt. "הפעל SSL (תמיכה ב-SSL)" ו-"השתמש ב-Let's Encrypt (תמיכה ב-Let's Encrypt)" ▼
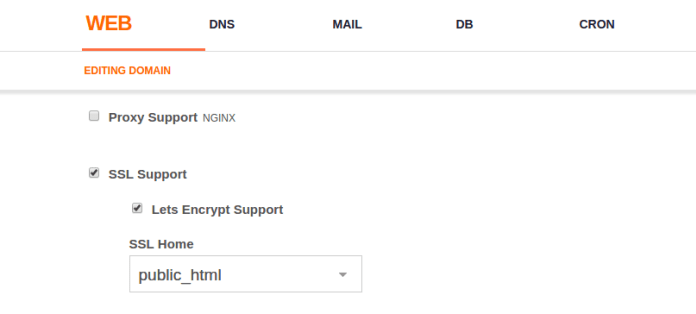
- לאחר מכן לחץ על שמור (המנהל לחץ על שמור וממתין כחמש דקות כדי לצפות באפליקציה לקבלת אישור SSL)
第 4 步:אתר את מיקום אחסון האישורים המאובטח של Let's Encrypt Let's Encrypt מאחסן את אישור ה-SSL שלו /home/username/conf/web/ במיקום. נא לרשום את המיקומים שלהם ▼
/home/username/conf/web/ssl.website.crt
/home/username/conf/web/ssl.website.key
לוח הבקרה של VestaCP, אחסן את שם המארח שלו אישור SSL ב-▼
/usr/local/vesta/ssl/certificate.crt
/usr/local/vesta/ssl/certificate.key
לכן, עלינו לשנות תחילה את השם של קבצי האישור הישנים של VestaCP לטקסט דמה כלשהו כדי ש-VestaCP לא ישתמש בהם יותר, ולאחר מכן לקשר באופן סמלי את הקבצים הללו. אנא בצע את השלבים הבאים כדי ללמוד כיצד לעשות זאת.
שלב 5: כניסת SSH לשרת שלך והזנת שתי פקודות אלה כדי לשנות את שם הקבצים הישנים ▼
mv /usr/local/vesta/ssl/certificate.crt /usr/local/vesta/ssl/unusablecer.crt
mv /usr/local/vesta/ssl/certificate.key /usr/local/vesta/ssl/unusablecer.key
- אם הפעולות הבאות לא נכנסות לתוקף, מה שגורם לקישור ה-SSL להיכשל, לא ניתן לפתוח את האתר, וקובץ ה-SSL "לא שמיש"שם, שנה חזרה לשם הקודם"תעודה" מבלי לבזבז זמן בהתקנה מחדש של פאנל VestaCP.
שלב 6: צור קישור סמלי שיצביע על הקישור הסמלי החדש. אנא החלף את שם המשתמש שלך, כגון: admin. החלף את chenweiliang.com בשם המארח של שרת ה-VPS שלך (FQDN). ▼
ln -s /home/admin/conf/web/ssl.chenweiliang.com.crt /usr/local/vesta/ssl/certificate.crt
ln -s /home/admin/conf/web/ssl.chenweiliang.com.key /usr/local/vesta/ssl/certificate.key
שלב 7: הפעל מחדש את VestaCP
service vesta restart
שלב 8: נקה את מטמון הדפדפן שלך ולאחר מכן נסה להתחבר שוב ללוח הבקרה של VestaCP באמצעות פורט 8083.
- כעת ה-SSL שלך ביציאה 8083 מאובטח!
פתרון הרשאות שבור
כדי לתקן הרשאות שבורות, הזן את הפקודה הבאה▼
- רָצוֹן your.adminpanel.com החלף בכתובת ה-URL של מסוף הניהול של VestaCP שלך.
chgrp mail ssl.your.adminpanel.com.key
chmod 660 ssl.your.adminpanel.com.key
chgrp mail ssl.your.adminpanel.com.crt
chmod 660 ssl.your.adminpanel.com.crt
האמור לעיל הוא השיטה לאפשר את אישור ה-SSL ברקע VestaCP.
כיצד לאלץ שם דומיין להשתמש בתעודת https SSL?
שלב 1: התקנת תבנית nginx מותאמת אישית ▼
cd /usr/local/vesta/data/templates/web
wget http://c.vestacp.com/0.9.8/rhel/force-https/nginx.tar.gz
tar -xzvf nginx.tar.gz
rm -f nginx.tar.gz
第 2 步:הגדר את תבנית ה-proxy לאלץ-https 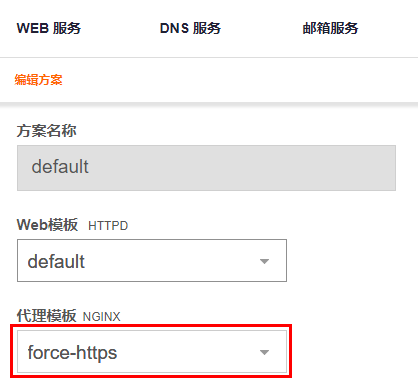
- צור הגדרה חדשה מראש, או בהגדרה קיימת מראש, הגדר את force-https כתבנית ה-proxy של Nginx.
- בעת הוספת משתמשים חדשים, אתה יכול להשתמש בתבנית Force-https כדי להקצות הרשאות למשתמשים של הסכימה המוגדרת מראש.
HTTP מופנה אוטומטית ל-HTTPS
כיצד VestaCP מפנה HTTP ל-HTTPS באמצעות htaccess? האם אתה רוצה להפנות אוטומטית את האתר שלך לגרסה מאובטחת (HTTPS) של האתר שלך המוצפנת?
בקובץ .htaccess, הוסף את תחביר ההפניה 301 הבא▼
RewriteEngine On
RewriteCond %{HTTPS} off
RewriteRule (.*) https://%{HTTP_HOST}%{REQUEST_URI} [R,L]- ה-"L" ב-[R,L] לעיל פירושו אחרון (אחרון), אם גם לדקדוקים אחרים יש את ה-L הזה, לא ניתן להפנות את http אוטומטית ל-https.
- לכן, מומלץ להפנות את http301 לתחביר https בחלק העליון (לפני תחבירים אחרים).
אם ברצונך להוסיף אישורי SSL מאובטחים לדומיינים האחרים שלך בלוח הבקרה של VestaCP, אנא עיין במדריך זה ▼
אני מקווה שהמאמר "VestaCP Backend Port 8083 HTTPS Invalid? SSL Certificate Installation Tutorial" שפורסם בבלוג של צ'ן וייליאנג ( https://www.chenweiliang.com/ ) יהיה לעזר עבורך.
אל תהססו לשתף את הקישור למאמר הזה: https://www.chenweiliang.com/cwl-705.html