
記事ディレクトリ
「エラーメッセージ:AutoSSL の問題に失敗しました」というエラーメッセージが表示されて Let's Encrypt アプリケーションが失敗する原因となっていたDNS の問題を解決しましたが、今度はこの無料 SSL 証明書に関するいくつかの問題に対処する必要があります。
CWPコントロールパネルは、 Let's Encrypt証明書の有効期限が切れる前に自動的に更新するように設定されているようでしたが、昨日、Let's Encryptによる自動更新が予期せず停止し、SEOトラフィックが大幅に減少しました。幸いにも、問題解決後には復旧しました。
Let's Encryptとは?
Let's Encrypt は、非営利の Internet Security Research Group (ISRG) が提供する、無料で自動化されたオープンな認証局 (CA) です。
簡単に言うと、Let's Encrypt が発行した証明書を使用して、当社の Web サイトで無料で HTTPS (SSL/TLS) を有効にすることができます。
Let's Encrypt の無料証明書の発行・更新は、スクリプトによって自動化されています. Let's Encrypt は、Certbot クライアントを使用して証明書を発行することを公式に推奨しています.
Let's Encryptの無料SSL証明書の申請方法はこちら▼
Let's Encrypt ワイルドカード証明書とは何ですか?
ワイルドカード証明書が登場する前は、Let's Encrypt は 2 つの証明書のみをサポートしていました。
- 単一ドメイン証明書: 証明書には XNUMX つのホストのみが含まれます。
- SAN 証明書: ドメイン名証明書とも呼ばれ、証明書には複数のホストを含めることができます (Let's Encrypt の制限は 20 です)。
個人ユーザーの場合、ホストがあまり多くないため、SAN 証明書を使用してもまったく問題ありませんが、大企業の場合はいくつかの問題があります。
- 多くのサブドメインがあり、時間の経過とともに新しいホストが必要になる場合があります。
- 登録ドメインも多数あります。
大企業の場合、SAN 証明書はニーズを満たさない可能性があり、すべてのホストが 20 つの証明書に含まれているため、Let's Encrypt 証明書 (制限 XNUMX) では満足できません。
ワイルドカード証明書は、ワイルドカードを含めることができる証明書です。
- たとえば、*.example.com、*.example.cn、* を使用すると、すべてのサブドメインが自動的に一致します。
- 大企業でもワイルドカード証明書を使用でき、XNUMX つの SSL 証明書で複数のホストを配置できます。
ワイルドカード証明書と SAN 証明書の違い
- ワイルドカード証明書 - ワイルドカード証明書は、一意の完全修飾ドメイン名で複数のサブドメインを保護するために広く使用されています。このタイプの証明書の利点は、証明書の管理が容易になるだけでなく、諸経費の削減にも役立つことです。現在および将来のサブドメインを常に保護します。
- SAN 証明書 - SAN 証明書 (マルチドメイン証明書とも呼ばれます) は、XNUMX つの証明書で複数のドメインを保護するために使用されます。すべてをサポートするという点で、ワイルドカード証明書とは異なります。无限サブドメイン。 SAN は、証明書に入力された完全修飾ドメイン名のみをサポートします。 SAN 証明書を使用すると、100 つの証明書で XNUMX を超える異なる完全修飾ドメイン名を保護できるため、印象的ですが、保護の程度は発行元の認証局によって異なります。
申し込み方法暗号化しようワイルドカード証明書?
ワイルドカード証明書を実装するために、Let's Encrypt は ACME プロトコルの実装をアップグレードしました。v2 プロトコルのみがワイルドカード証明書をサポートできます。
つまり、ACME v2 をサポートしている限り、どのクライアントもワイルドカード証明書を申請できます。
Certbot-Auto をダウンロード
wget https://dl.eff.org/certbot-auto
chmod a+x certbot-auto
./certbot-auto --version
ワイルドカード証明書スクリプトを暗号化しましょう
git clone https://github.com/ywdblog/certbot-letencrypt-wildcardcertificates-alydns-au
cd certbot-letencrypt-wildcardcertificates-alydns-au
chmod 0777 au.sh
Let's Encrypt ワイルドカード証明書の有効期限タイミング更新スクリプト
ここでのスクリプトは、nginx によってコンパイルおよびインストールされたサーバー、または Docker を介してインストールされたサーバーであり、ホスト プロキシまたは負荷分散ホストを介して https をプロキシし、SSL 証明書を自動的にバックアップし、Nginx プロキシ サーバーを再起動します。
- 注: スクリプトは実際に
./certbot-auto renew
#!/usr/bin/env bash

cmd="$HOME/certbot-auto"
restartNginxCmd="docker restart ghost_nginx_1"
action="renew"
auth="$HOME/certbot/au.sh php aly add"
cleanup="$HOME/certbot/au.sh php aly clean"
deploy="cp -r /etc/letsencrypt/ /home/pi/dnmp/services/nginx/ssl/ && $restartNginxCmd"

$cmd $action \
--manual \
--preferred-challenges dns \
--deploy-hook \
"$deploy"\
--manual-auth-hook \
"$auth" \
--manual-cleanup-hook \
"$cleanup"
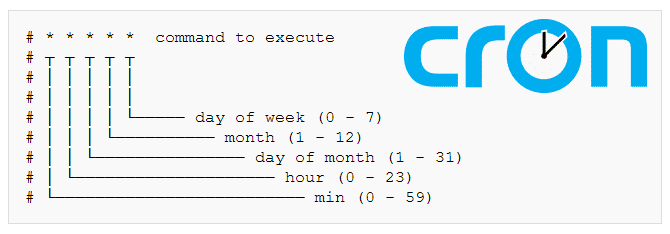
crontabに追加するには、ファイルを編集してください ▼
/etc/crontab
#证书有效期<30天才会renew,所以crontab可以配置为1天或1周
0 0 * * * root python -c 'import random; import time; time.sleep(random.random() * 3600)' && /home/pi/crontab.sh
CWP サーバー構成の再構築
CWP が nginx/apache サーバーを再構築する手順は次のとおりです。
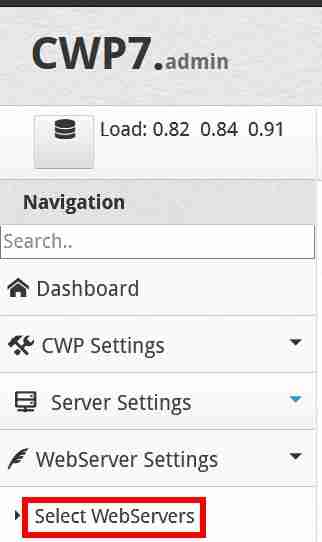
ステップ 1: CWP コントロール パネルの左側で、[WebServer 設定] → [WebServers の選択] をクリックします ▼
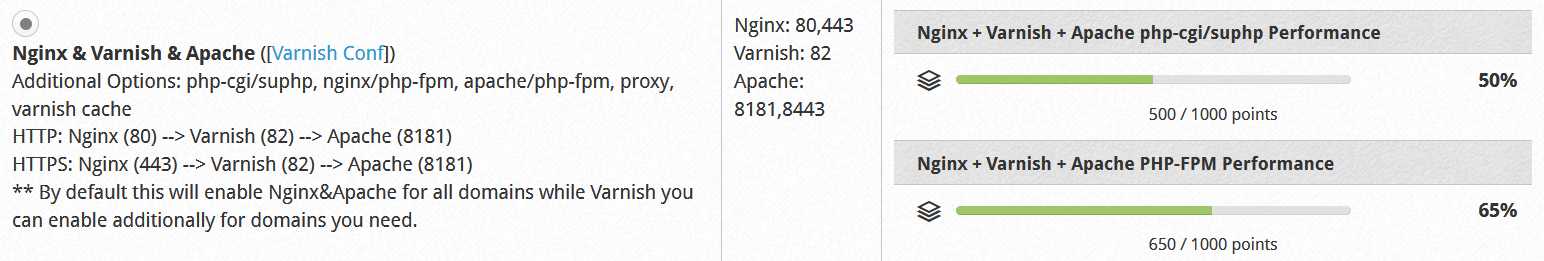
ステップ2:Nginx、Varnish、Apacheを選択します▼
ステップ3:下部にある「設定を保存して再構築」ボタンをクリックして、設定を保存して再構築します。
- Web サイトを更新すると、SSL 証明書の有効期限が更新されていることがわかります。
拡張読書:
Chen Weiliang氏のブログ(https://www.chenweiliang.com/ )で公開されている記事「Let's Encryptの証明書が自動的に更新されない?ワイルドカード証明書更新スクリプトを更新する」が、皆様のお役に立てば幸いです。
この記事のリンクはご自由に共有してください:https://www.chenweiliang.com/cwl-1199.html