
Artikel Direktori
Kanthi perkembangan internet sing cepet, sawetara wong pengin nindakake pemasaran WeChat lan promosi akun publik , nanging sambat yen pemasaran online ora efektif. Nyatane, cara paling apik kanggo profesional media anyar kanggo nindakake pemasaran online yaiku kanthi narik lalu lintas liwat mesin telusur.
Mulane, mesin telusur minangka salah sawijining metode pemasaran online sing paling populer saiki.
Kajaba iku, mesin telusur Google lan Baidu wis umum nyatakake yen https kalebu ing mekanisme peringkat mesin telusur.
Kanggo situs web e-commerce utamane , disaranake nggunakake protokol enkripsi HTTPS, sing ora mung mbantu ningkatake peringkat nanging uga nambah pengalaman keamanan situs web pangguna.
Protokol Transfer Hypertext Protokol HTTP digunakake kanggo nransfer informasi antarane browser web lan server web. Protokol HTTP ngirim isi ing teks sing cetha lan ora nyedhiyakake enkripsi data apa wae. protokol ora cocok kanggo ngirim sawetara informasi sensitif, kayata nomer kertu kredit, sandi lan informasi pembayaran liyane.
Kanggo ngatasi cacat protokol HTTP iki, protokol liya kudu digunakake: protokol transfer hiperteks lapisan soket aman HTTPS. Kanggo keamanan transmisi data, HTTPS nambahake protokol SSL menyang HTTP, lan SSL gumantung ing sertifikat kanggo verifikasi server. , lan enkripsi komunikasi antarane browser lan server.
XNUMX. Konsep dhasar HTTP lan HTTPS
HTTP: minangka protokol jaringan sing paling akeh digunakake ing Internet. Iku standar panjalukan lan respon sisih klien lan sisih server (TCP), sing digunakake kanggo ngirim hiperteks saka server WWW menyang browser lokal. Server luwih akeh. efisien, nyebabake transfer jaringan luwih sithik.
HTTPS: Iki minangka saluran HTTP sing aman. Cekakipun, iku versi HTTP sing aman, yaiku, nambahake lapisan SSL menyang HTTP. Dasar keamanan HTTPS yaiku SSL, mula isi enkripsi sing rinci mbutuhake SSL.
Fungsi utama protokol HTTPS bisa dipérang dadi rong jinis: siji kanggo nggawe saluran keamanan informasi kanggo njamin keamanan transmisi data, lan liyane kanggo konfirmasi keaslian situs web.
XNUMX. Apa bedane antarane HTTP lan HTTPS?
Data sing dikirim dening protokol HTTP ora dienkripsi, yaiku, ing teks biasa. Mula, ora aman banget nggunakake protokol HTTP kanggo ngirim informasi pribadi. Kanggo mesthekake yen data pribadi kasebut bisa dienkripsi lan dikirim, Netscape ngrancang Protokol SSL (Secure Sockets Layer) kanggo HTTPS lair kanggo ngenkripsi data sing dikirim dening protokol HTTP.
Cukup, protokol HTTPS minangka protokol jaringan sing dibangun dening protokol SSL + HTTP sing bisa nindakake transmisi enkripsi lan otentikasi identitas, lan luwih aman tinimbang protokol http.
Bentenane utama antarane HTTPS lan HTTP yaiku:
- 1. Protokol https kudu pindhah menyang ca kanggo nglamar sertifikat. Umume, ana sawetara sertifikat gratis, mula mbutuhake biaya tartamtu.
- 2. http minangka protokol transfer hiperteks, informasi dikirim ing plaintext, lan https minangka protokol transfer ndhelik ssl sing aman.
- 3. http lan https nggunakake cara sambungan sing beda lan port sing beda, sing pisanan yaiku 80 lan sing terakhir yaiku 443.
- 4. Sambungan http banget prasaja lan stateless, protokol HTTPS minangka protokol jaringan sing dibangun dening protokol SSL+HTTP sing bisa nindakake transmisi enkripsi lan otentikasi identitas, sing luwih aman tinimbang protokol http.
XNUMX. Panjelasan rinci babagan HTTPS lan proses enkripsi SSL
Kita kabeh ngerti yen HTTPS bisa ngenkripsi informasi kanggo nyegah informasi sensitif dipikolehi dening pihak katelu, mula akeh situs web perbankan utawa e-mail lan layanan liyane kanthi tingkat keamanan sing luwih dhuwur bakal nggunakake protokol HTTPS.
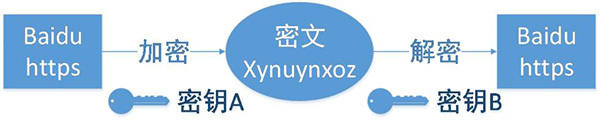
1. Klien miwiti panjalukan HTTPS
Iki ora bisa dikandhakake, yaiku pangguna ngetik URL https ing browser, banjur nyambung menyang port 443 server.
2. Konfigurasi server
Server sing nggunakake protokol HTTPS kudu duwe set sertifikat digital, sing bisa digawe dhewe utawa ditrapake ing organisasi. Bedane sertifikat sing ditanggepi dhewe kudu diverifikasi dening klien sadurunge sampeyan bisa terus ngakses, nalika sertifikat sing ditrapake dening perusahaan sing dipercaya ora. Kaca pituduh bakal muncul.
Sertifikat iki sejatine minangka pasangan kunci publik lan kunci pribadi. Yen sampeyan ora ngerti kunci umum lan kunci pribadhi, sampeyan bisa mbayangno minangka kunci lan kunci, nanging sampeyan mung siji-sijine wong ing donya sing duwe kunci iki. , sampeyan bisa ngunci kunci Kepala menyang wong liya, wong liya bisa nggunakake kunci iki kanggo ngunci barang-barang sing penting, banjur dikirim menyang sampeyan, amarga mung sampeyan sing duwe kunci iki, dadi mung sampeyan sing bisa ndeleng barang sing dikunci dening kunci iki.
3. Kirim sertifikat
Sertifikat iki sejatine minangka kunci umum, nanging ngemot akeh informasi, kayata wewenang sertifikat, wektu kadaluwarsa, lan liya-liyane.
4. Sertifikat parsing klien
Bagean saka karya iki ditindakake dening TLS klien. Kaping pisanan, bakal verifikasi manawa kunci publik kasebut sah, kayata wewenang sing nerbitake, wektu kadaluwarsa, lsp. Yen ana pangecualian, kothak bebaya bakal muncul, nuduhake yen ana masalah karo sertifikat.
Yen ora ana masalah karo sertifikat, banjur ngasilake nilai acak, banjur gunakake sertifikat kanggo ndhelikake nilai acak, kaya kasebut ing ndhuwur, ngunci nilai acak kanthi kunci, supaya kajaba ana kunci, sampeyan ora bisa ndeleng isi nilai dikunci.
5. Transmisi informasi ndhelik
Bagean iki ngirimake nilai acak sing dienkripsi nganggo sertifikat. Tujuane supaya server entuk nilai acak iki, banjur komunikasi antarane klien lan server bisa dienkripsi lan didekripsi liwat nilai acak iki.
6. Informasi dekripsi segmen layanan
Sawise server dekripsi nganggo kunci pribadi, entuk nilai acak (kunci pribadi) sing dikirim dening klien, banjur ndhelik isi kasebut kanthi simetris liwat nilai kasebut. lan loro klien lan server ngerti kunci pribadi, supaya anggere algoritma enkripsi cukup kuwat lan kunci pribadi cukup Komplek, data cukup aman.
7. Transmisi informasi ndhelik
Bagean informasi iki minangka informasi sing dienkripsi dening kunci pribadi segmen layanan lan bisa dibalekake ing sisih klien.
8. Informasi dekripsi klien
Klien dekripsi informasi sing dikirim dening segmen layanan kanthi kunci pribadi sing wis digawe sadurunge, lan kanthi mangkono entuk konten sing didekripsi.
Papat, sikap mesin telusur menyang HTTPS
Baidu ngluncurake layanan telusuran sing dienkripsi HTTPS situs lengkap kanggo ngatasi "pihak katelu" nyusup lan mbajak privasi pangguna. Nyatane, ing awal Mei 2010, Google wiwit nyedhiyakake layanan telusuran sing dienkripsi HTTPS, crawling kaca web HTTPS. Jeksa Agung bisa ngetokake, Baidu nyatakake ing woro-woro ing September 5 sing "Baidu ora bakal aktif nyusup kaca web HTTPS", nalika Google nyatakake ing nganyari algoritma sing "ing kahanan sing padha, situs sing nggunakake teknologi enkripsi HTTPS bakal duwe peringkat telusuran sing luwih apik. Kauntungan ".
Dadi, ing lingkungan iki, apa sing duwe situs web kudu nggunakake protokol HTTPS sing "berisiko"? Lan apa dampak HTTPS marang SEO mesin telusur?
1. Sikap Google
Sikap Google kanggo nggabungake situs HTTPS ora beda karo situs HTTP, lan malah njupuk "apa nggunakake enkripsi aman" (HTTPS) minangka faktor referensi ing algoritma peringkat telusuran. Situs web sing nggunakake teknologi enkripsi HTTPS bisa entuk asil sing luwih apik. Ana luwih akeh kesempatan tampilan, lan peringkat uga luwih nguntungake tinimbang situs HTTP saka situs sing padha.
Lan Google wis jelas yen "ngarep-arep kabeh webmaster bisa nggunakake protokol HTTPS tinimbang HTTP", sing nuduhake tekad kanggo nggayuh tujuan "HTTPS ing endi wae".
2. Sikap Baidu
Ing jaman biyen, teknologi Baidu relatif mundur, ujar manawa "ora bakal aktif nyusup kaca https", nanging uga "kuwatir" babagan "akeh kaca https ora bisa dilebokake". Nganti 2014 September 9, Baidu ngrembug babagan "Carane mbangun situs https kanggo nggayuh tujuan". Artikel diterbitake babagan masalah "Friendly to Baidu", menehi papat saran lan tumindak khusus kanggo "ngapikake Baidu-friendliness situs https":
1. Nggawe versi http sing bisa diakses kanggo kaca https sing kudu diindeks dening mesin telusur Baidu.
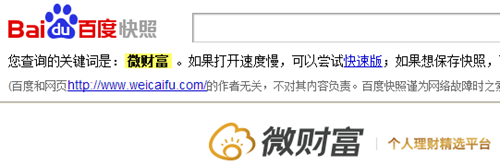
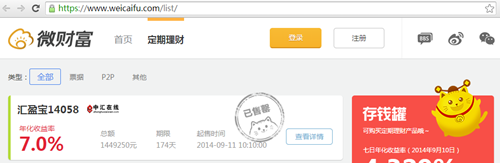
2. Pengunjung diidentifikasi dening agen panganggone, lan Baidu duspider dialihake menyang kaca HTTP. Nalika pangguna biasa ngakses kaca iki liwat mesin telusur Baidu, dheweke dialihake menyang kaca HTTPS sing cocog liwat pangalihan 301. Kaya sing dituduhake ing gambar, gambar ndhuwur nuduhake versi HTTP sing diindeks dening Baidu, lan gambar ngisor nuduhake versi HTTPS sing kanthi otomatis ngarahake pangguna sawise ngeklik.
3. Versi http ora mung digawe kanggo homepage. Kaca-kaca penting liyane uga kudu digawe karo versi http lan disambungake siji liyane. Iki ora kudu kelakon: pranala ing homepage kaca http isih nyambung menyang kaca https, kang ndadekake Baiduspider ora bisa terus nyusup-- Kita wis nemoni kahanan kaya ngono sing mung bisa kalebu siji kaca ngarep kanggo kabeh situs.
4. Sampeyan bisa nggunakake subdomain kanggo nyimpen konten sing ora mbutuhake enkripsi, kayata warta. Contone, ing situs web Alipay, konten inti sing dienkripsi di-host ing HTTPS, dene konten sing bisa dirayapi langsung dening Baiduspider di-host ing subdomain.
Miturut tes Computer Science House ing tautan ing ngisor iki, butuh 114 milidetik kanggo nggawe sambungan karo HTTP; butuh 436 milidetik kanggo nggawe sambungan karo HTTPS, lan 322 milidetik kanggo bagean ssl, kalebu wektu tundha jaringan lan overhead. saka enkripsi lan dekripsi ssl dhewe (server miturut informasi klien. njaluk klien kanggo tandha digital lan kunci umum).
XNUMX. Pira sumber daya sing dikonsumsi HTTPS tinimbang HTTP?
HTTPS sejatine protokol HTTP sing dibangun ing ndhuwur SSL/TLS. Mulane, kanggo mbandhingake pira luwih akeh sumber daya server sing digunakake HTTPS dibandhingake karo HTTP, Chen Weiliang percaya yen iku utamane gumantung saka pira akeh sumber daya server sing digunakake SSL/TLS dhewe.
HTTP nggunakake jabat tangan telung arah TCP kanggo nggawe sambungan, lan klien lan server kudu ngganti 3 paket;
Saliyane telung paket TCP, HTTPS uga kudu nambahake 9 paket sing dibutuhake kanggo ssl handshake, dadi total ana 12 paket.
Sawise sambungan SSL digawe, metode enkripsi sabanjure dadi metode enkripsi simetris kayata 3DES, sing duwe beban CPU sing luwih murah. Dibandhingake karo metode enkripsi asimetris sing digunakake kanggo nggawe sambungan SSL, beban CPU enkripsi simetris bisa diabaikan. Nanging, iki nyebabake masalah: mbangun maneh sesi SSL sing kerep bisa duwe pengaruh fatal marang kinerja server. Sanajan ngaktifake HTTPS keepalive bisa ngatasi masalah kinerja sambungan siji, kanggo situs web gedhe kanthi akeh pangguna bebarengan, proxy terminasi SSL khusus adhedhasar load balancing penting banget. Layanan web diselehake sawise proxy terminasi SSL. Proxy terminasi SSL bisa adhedhasar perangkat keras, kayata F5, utawa adhedhasar perangkat lunak , kayata Nginx sing digunakake dening Wikipedia.
Dadi pira maneh sumber daya server sing bakal digunakake sawise nggunakake HTTPS? Ing Januari 2010 , Gmail ganti menyang HTTPS lengkap. Beban CPU mesin pangolahan SSL front-end mundhak ora luwih saka 1%, konsumsi memori saben sambungan kurang saka 20KB, lan lalu lintas jaringan mundhak kurang saka 2%. Amarga Gmail kemungkinan nggunakake N server kanggo pangolahan sing disebar, data beban CPU ora pati penting. Konsumsi memori saben sambungan lan data lalu lintas jaringan luwih penting. Artikel kasebut uga nyathet yen inti tunggal bisa ngolah kira-kira 1500 jabat tangan saben detik (kanggo RSA 1024-bit), sing minangka angka sing penting banget.
XNUMX. Kaluwihan saka HTTPS
Iki amarga HTTPS aman banget, mula panyerang ora bisa nemokake papan kanggo miwiti. Saka sudut pandang para webmaster, kaluwihan HTTPS kaya ing ngisor iki:
1. aspek SEO
Google nyetel algoritma mesin telusur ing Agustus 2014, nyatakake yen "situs sing dienkripsi nganggo HTTPS bakal luwih dhuwur ing asil panelusuran tinimbang situs HTTP sing padha".
2. Keamanan
Sanajan HTTPS ora pancen aman, organisasi sing nguwasani sertifikat root lan organisasi sing nguwasani algoritma enkripsi uga bisa nindakake serangan man-in-the-middle, nanging HTTPS isih dadi solusi sing paling aman miturut arsitektur saiki, kanthi kaluwihan ing ngisor iki:
(1) Gunakake protokol HTTPS kanggo otentikasi pangguna lan server kanggo mesthekake yen data dikirim menyang klien lan server sing bener;
(2) Protokol HTTPS minangka protokol jaringan sing dibangun dening protokol SSL+HTTP sing bisa nindakake transmisi enkripsi lan otentikasi identitas. integritas data.
(3) HTTPS minangka solusi sing paling aman miturut arsitektur saiki, sanajan ora aman, nanging bisa nambah biaya serangan man-in-the-middle.
XNUMX. Kekurangan HTTPS
Sanajan HTTPS nduweni kaluwihan gedhe, nanging isih nduweni kekurangan. Khusus, ana rong titik ing ngisor iki:
1. aspek SEO
Miturut data ACM CoNEXT, nggunakake protokol HTTPS bakal ndawakake wektu loading kaca nganti meh 50% lan nambah konsumsi daya nganti 10% nganti 20%. Kajaba iku, protokol HTTPS uga bakal mengaruhi cache, nambah overhead data lan konsumsi daya. , lan malah ukuran keamanan sing ana uga bakal kena pengaruh lan bakal kena pengaruh.
Kajaba iku, ruang lingkup enkripsi protokol HTTPS relatif winates, lan meh ora nduweni peran ing serangan peretas, serangan penolakan layanan, lan pembajakan server.
Sing paling penting, sistem rantai kredit sertifikat SSL ora aman, utamane nalika sawetara negara bisa ngontrol sertifikat ROOT CA, serangan man-in-the-middle bisa ditindakake.
2. Aspek ekonomi
(1) Sertifikat SSL mbutuhake dhuwit. Sing luwih kuat sertifikat kasebut, biaya sing luwih dhuwur. Situs web pribadi bisa nggunakake sertifikat SSL gratis.
(2) Sertifikat SSL biasane kudu diikat menyang IP, lan sawetara jeneng domain ora bisa diikat menyang IP sing padha. Sumber daya IPv4 ora bisa ndhukung konsumsi iki (SSL duwe ekstensi sing bisa ngatasi masalah iki sebagian, nanging angel lan mbutuhake browser. operasi Dhukungan sistem, Windows XP ora ndhukung extension iki, considering basis diinstal XP, fitur iki meh ora ana guna).
(3) Caching sambungan HTTPS ora efisien kaya HTTP, lan situs web kanthi lalu lintas dhuwur ora bakal digunakake kajaba perlu, lan biaya lalu lintas dhuwur banget.
(4) Konsumsi sumber daya server-side sambungan HTTPS luwih dhuwur, lan situs web sing ndhukung kanthi luwih akeh pengunjung mbutuhake investasi luwih akeh. munggah.
(5) Fase jabat tangan protokol HTTPS mbutuhake wektu lan nduwe pengaruh negatif marang kacepetan situs web sing cocog. Yen ora perlu, ora ana alesan kanggo ngorbanake pengalaman pangguna.
XNUMX. Apa situs web kudu nggunakake enkripsi HTTPS?
Senajan Google lan Baidu loro-lorone "ndeleng HTTPS beda", iki ora ateges webmaster kudu ngowahi protokol situs web menyang HTTPS!
Kaping pisanan, ayo ngomong babagan Google. Senajan Google tetep nandheske yen "situs web sing nggunakake teknologi enkripsi HTTPS bisa entuk peringkat sing luwih apik", ora bisa dikalahake yen iki minangka gerakan "motif tersembunyi".
Analis manca ujar nanggepi masalah iki: alesan kenapa Google nindakake langkah iki (nganyari algoritma, apa nggunakake teknologi enkripsi HTTPS minangka faktor referensi kanggo peringkat mesin telusur) bisa uga ora kanggo nambah pengalaman panelusuran pangguna lan Internet. masalah keamanan mung kanggo mbalekake "kalah" ing skandal "Gerbang Prisma". Iki minangka tumindak khusus kanggo kepentingan pribadi miturut spanduk "ngorbanake ego", nyekel spanduk "Security Impact Ranking" lan ngucapake "HTTPS". nang endi wae" "slogan, banjur kanthi gampang ngidini mayoritas webmaster gelem gabung karo kemah protokol HTTPS.
Yen situs web sampeyan kalebu platform e-commerce / bisnis mikro , keuangan, jejaring sosial utawa bidang liyane, luwih becik nggunakake protokol HTTPS; yen situs web blog, situs web promosi, situs web informasi baris utawa situs web berita, sampeyan bisa nggunakake sertifikat SSL gratis.
XNUMX. Kepiye carane webmaster mbangun situs HTTPS?
Nalika nerangake pambangunan situs HTTPS, kita kudu nyebutake protokol SSL. SSL minangka protokol keamanan jaringan pisanan sing diadopsi dening Netscape. Iki minangka protokol keamanan sing diimplementasikake ing Transmission Communication Protocol (TCP/IP), nggunakake teknologi kunci publik. , SSL akeh ndhukung macem-macem jinis jaringan, nalika nyedhiyakake telung layanan keamanan dhasar, kabeh padha nggunakake teknologi kunci umum.
Nalika nerangake pambangunan situs HTTPS, kita kudu nyebutake protokol SSL. SSL minangka protokol keamanan jaringan pisanan sing diadopsi dening Netscape. Iki minangka protokol keamanan sing diimplementasikake ing Transmission Communication Protocol (TCP/IP), nggunakake teknologi kunci publik. , SSL akeh ndhukung macem-macem jinis jaringan, nalika nyedhiyakake telung layanan keamanan dhasar, kabeh padha nggunakake teknologi kunci umum.
1. Peran SSL
(1) Authenticate pangguna lan server kanggo mesthekake yen data dikirim menyang klien lan server sing bener;
(2) Enkripsi data kanggo nyegah data dicolong ing tengah dalan;
(3) Njaga integritas data lan mesthekake yen data ora diganti sajrone proses transmisi.
Sertifikat SSL nuduhake file digital sing verifikasi identitas loro pihak ing komunikasi SSL. Umume dipérang dadi sertifikat server lan sertifikat klien. Sertifikat SSL sing biasane kita ucapake utamane nuduhake sertifikat server. Sertifikat SSL yaiku ditanggepi dening otoritas sertifikat digital sing dipercaya CA (kayata VeriSign, GlobalSign, WoSign, lan sapiturute), diterbitake sawise verifikasi identitas server, kanthi otentikasi server lan fungsi enkripsi transmisi data, dipérang dadi sertifikat SSL Validasi Lengkap (EV), Sertifikat SSL Validasi Organisasi (OV), lan verifikasi jeneng domain Tipe (DV) sertifikat SSL.
2. 3 langkah utama kanggo aplikasi kanggo sertifikat SSL
Ana telung langkah utama kanggo nglamar sertifikat SSL:
(1), nggawe file CSR
Sing diarani CSR yaiku file panyuwunan sertifikat Permintaan Aman Sertifikat sing diprodhuksi dening pelamar.Sajrone proses produksi, sistem bakal ngasilake rong kunci, siji yaiku kunci publik, yaiku file CSR, lan liyane minangka kunci pribadi, kang disimpen ing server.
Kanggo nggawe file CSR, pelamar bisa ngrujuk menyang dokumen SERVER WEB, APACHE umum, lan sapiturute, gunakake baris perintah OPENSSL kanggo ngasilake file KEY + CSR2, Tomcat, JBoss, Resin, lsp. Gunakake KEYTOOL kanggo ngasilake file JKS lan CSR, IIS nggawe panjalukan sing ditundha lan file CSR.
(2), Sertifikasi CA
Kirim CSR menyang CA, lan CA umume duwe rong cara otentikasi:
①. Otentikasi jeneng domain: Umume, kothak layang administrator wis dikonfirmasi. Cara otentikasi iki cepet, nanging sertifikat sing diterbitake ora ngemot jeneng perusahaan.
② 、 Sertifikasi dokumen perusahaan: Lisensi bisnis perusahaan kudu diwenehake, sing umume butuh 3-5 dina kerja.
Ana uga sertifikat sing kudu otentikasi rong cara ing ndhuwur bebarengan, sing diarani sertifikat EV Sertifikat iki bisa nggawe bar alamat browser ing ndhuwur IE2 dadi ijo, mula otentikasi uga paling ketat.
(3), instalasi saka sertifikat
Sawise nampa sertifikat saka CA, sampeyan bisa masang sertifikat ing server. Umume, file APACHE langsung nyalin KEY + CER menyang file kasebut, banjur ngowahi file HTTPD.CONF; TOMCAT, lan liya-liyane, kudu ngimpor sertifikat CER. file sing ditanggepi dening CA menyang file JKS. , Nyalin menyang server, banjur ngowahi SERVER.XML, IIS perlu kanggo proses request ditundha lan ngimpor file CER.
XNUMX. Rekomendasi sertifikat SSL gratis
Nggunakake sertifikat SSL ora mung nambah keamanan informasi nanging uga nambah kepercayaan pangguna ing situs web. Nanging, akeh sing duwe situs web ragu-ragu amarga biaya pembangunan situs web . Layanan gratis mesthi dadi pasar online sing ora ketinggalan jaman; kaya dene ana pilihan hosting gratis, ana uga sertifikat SSL gratis. Sadurunge, dilapurake yen peneliti saka Mozilla, Cisco, Akamai, IdenTrust, EFF, lan Universitas Michigan bakal ngluncurake proyek Let's Encrypt CA, sing ngrencanakake nyedhiyakake situs web kanthi sertifikat SSL gratis lan layanan manajemen sertifikat wiwit musim panas iki (cathetan: sertifikat sing luwih maju lan kompleks mbutuhake pembayaran). Proyek kasebut uga nyederhanakake instalasi sertifikat, nyuda wektu instalasi mung 20-30 detik.
Asring situs web gedhe lan medium sing mbutuhake sertifikat rumit, lan situs cilik kayata blog pribadi bisa nyoba sertifikat SSL gratis dhisik.
Ing ngisor iki, blog Chen Weiliang bakal ngenalake sawetara sertifikat SSL gratis liyane, kayata Cloudflare SSL lan NameCheap.
1. CloudFlare SSL
CloudFlare minangka situs web ing Amerika Serikat sing nyedhiyakake layanan CDN. Wis simpul server CDN dhewe ing saindenging jagad. Akeh perusahaan utawa situs web gedhe ing njero lan luar negeri nggunakake layanan CDN CloudFlare. Mesthi wae, sing paling umum digunakake dening webmaster domestik. iku CDN gratis CloudFlare. Iku uga apik banget. Sertifikat SSL gratis sing diwenehake CloudFlare yaiku UniversalSSL, yaiku, SSL universal. Pangguna bisa nggunakake sertifikat SSL tanpa nglamar lan ngonfigurasi sertifikat saka otoritas sertifikat. CloudFlare nyedhiyakake enkripsi SSL kanggo kabeh pangguna (kalebu pangguna gratis), antarmuka web Sertifikat disiyapake sajrone 5 menit, lan penyebaran otomatis rampung sajrone 24 jam, nyedhiyakake layanan enkripsi TLS adhedhasar Algoritma Teken Digital Elliptic Curve (ECDSA) kanggo lalu lintas situs web.
2. Jeneng Murah
NameCheap minangka registrasi jeneng domain terakreditasi ICANN lan perusahaan hosting situs web sing diadegake ing taun 2000, perusahaan kasebut nyedhiyakake resolusi DNS gratis, URL forwarding (bisa ndhelikake URL asli, ndhukung 301 redirection) lan layanan liyane, saliyane, NameCheap uga nyedhiyakake Taun layanan gratis sertifikat SSL.
3. Ayo Encrypt
Let's Encrypt minangka proyek penerbitan sertifikat SSL gratis sing saiki populer banget. Let's Encrypt minangka proyek kesejahteraan umum gratis lan gratis sing disedhiyakake dening ISRG, sing kanthi otomatis ngetokake sertifikat, nanging sertifikat kasebut mung valid kanggo 90 dina.Cocog kanggo panggunaan pribadi utawa panggunaan sauntara, lan ora kudu nahan pesen manawa sertifikat sing ditandatangani dhewe ora dipercaya dening browser.
Sakjane, blog-e Chen Weiliang uga lagi ngrencanakake nggunakake Let's Encrypt bubar iki ^_^
Kanggo tutorial babagan cara nglamar sertifikat SSL Let's Encrypt gratis, delengen artikel iki: " Cara Nglamar Sertifikat Let's Encrypt ".
Muga-muga, artikel "Apa bedane HTTP lan HTTPS? Penjelasan rinci babagan proses enkripsi SSL" sing dienggo bareng ing blog Chen Weiliang ( https://www.chenweiliang.com/ ) bisa migunani kanggo sampeyan.
Monggo dipunbagi pranala artikel punika: https://www.chenweiliang.com/cwl-511.html