
სტატიების დირექტორია
როგორ გამოვიყენოთ Postfix-ის ფოსტის სერვერი CWP-ის მართვის პანელში სპამის პრობლემების გადასაჭრელად?
დაწყებამდე ჩვენ უნდა გავაჩეროთ postfix ფოსტის სერვერი ▼
service postix stop
როგორ იყენებს CWP პოსტფიქსს სპამის საწინააღმდეგოდ?
პირველ რიგში, მოდით დავთვალოთ ელ.ფოსტის სერვერის რიგში ჩარჩენილი წერილების რაოდენობა ▼
postqueue -p | grep -c "^[A-Z0-9]"
აირჩიეთ რამდენიმე მსგავსი ელფოსტა და გამოიყენეთ ID, რომ შეამოწმოთ ისინი ▼
postqueue -p
მსგავსი შედეგები გამოჩნდება ▼
2F0EFC28DD 9710 Fri 15 03:20:07 hello@ abc. comახლა ჩვენ უნდა წავიკითხოთ ეს წერილი ID ▼-ით
postcat -q 2F0EFC28DD- ელ.ფოსტის შინაარსის წაკითხვით, ჩვენ შეგვიძლია დავადგინოთ არის თუ არა ის სპამი.
- თუ ელ.წერილი სპამია, მაშინ უნდა იპოვოთ მისი წყარო.
- თუ ელ.ფოსტის წყარო შეიცავს ისეთ რაღაცას, როგორიცაა sasl შესვლა: ეს ნიშნავს, რომ "sasl" პაროლი ელ.ფოსტის ანგარიშისთვის "[email protected]" გატეხილია შესასვლელად.
თქვენი სერვერის დასაცავად, თქვენ უნდა შეცვალოთ თქვენი ელ.ფოსტის ანგარიშის პაროლი:
- named_attribute: sasl_method=LOGIN
- named_attribute: [email protected]
ანგარიშის პაროლის შეცვლის შემდეგ, თქვენ უნდა გადატვირთოთ postfix ▼
service postfix restart
წაშალეთ ყველა შეტყობინება რიგში ▼
postsuper -d ALL
ნებისმიერი ელ.ფოსტის წაშლამდე, თქვენ უნდა შეამოწმოთ მათი წყარო, რადგან ეს შეიძლება იყოს შიგნით გატეხილი php სკრიპტი.
თუ ვერ გადაჭრით ჰაკერების სპამის სპამის პრობლემას, შეგიძლიათ პირდაპირ გამორთოთ ელ.ფოსტის გაგზავნა და დააყენოთ სერვერის cron.
თუ იყენებთ CWP Control Panel-ს, შედით CWP Control Panel-შიიმათგან Server Setting → Crontab for root ▼
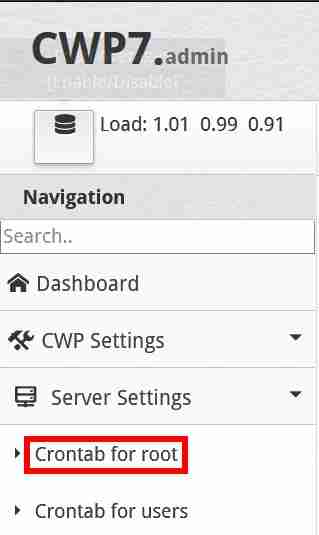
"სრული მორგებული Cron სამუშაოების დამატება"-ში შეიყვანეთ შემდეგი სრულად მორგებული cron ბრძანება ▼
* * * * * /usr/sbin/postsuper -d ALL
- (წაშალეთ ყველა რიგში მყოფი შეტყობინება ყოველ 1 წუთში)
როგორ ავიცილოთ თავიდან სპამის პარამეტრების გატეხვა?
არ დაგავიწყდეთ თქვენი CWP-ის მავნე პროგრამების სკანირება.
CWP-ის მართვის პანელში გადადით მარცხნივ და დააწკაპუნეთ უსაფრთხოება → უსაფრთხოების ცენტრი → მავნე პროგრამების სკანირება → ანგარიშების სკანირება: მავნე პროგრამების სკანირებისთვის აირჩიეთ თქვენი ანგარიშის ვარიანტი.
თუ თქვენ დააინსტალირეთ mod უსაფრთხოება ავტომატური განახლების წესებით, რათა თავიდან აიცილოთ თქვენი ვებსაიტის შემდგომი გატეხვა, მაგრამ ამან შესაძლოა ვებსაიტი მიუწვდომელი გახადოს ფონზე "403 აკრძალული შეცდომა" შეცდომით, სიფრთხილით უნდა ჩართოთ მოდიფიკაციის უსაფრთხოება.
ეს სტატია დროდადრო განახლდება! ! !
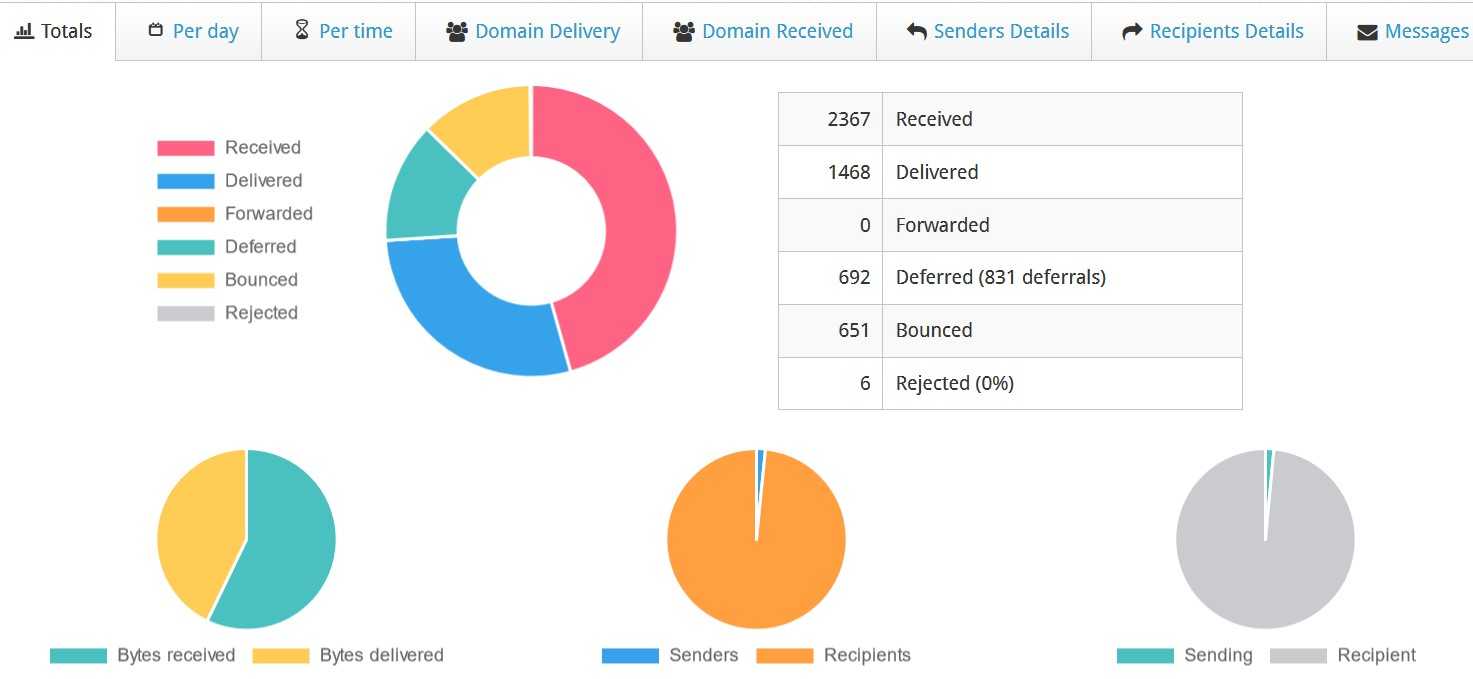
ქვემოთ მოცემული ბმული აჯამებს Postfix–ში ხშირად გამოყენებული ბრძანების ხაზების ჩამონათვალს
იმედია, ჩენ ვეილიანგის ბლოგზე ( https://www.chenweiliang.com/ ) გამოგადგებათ სტატია „როგორ გამოვიყენოთ Postfix სპამთან საბრძოლველად CWP-ის გამოყენებით? სპამის პრევენციის პარამეტრები“.
თავისუფლად გაგვიზიარეთ ამ სტატიის ბმული: https://www.chenweiliang.com/cwl-27468.html