
ಲೇಖನ ಡೈರೆಕ್ಟರಿ
VestaCP ನಿಯಂತ್ರಣ ಫಲಕವು ಸರಳ ಮತ್ತು ಬಳಸಲು ಸುಲಭವಾಗಿದೆ: VestaCP ನಿಯಂತ್ರಣ ಫಲಕವನ್ನು ಸ್ಥಾಪಿಸುವುದರಿಂದ ಲೆಟ್ಸ್ ಎನ್ಕ್ರಿಪ್ಟ್ SSL ಪ್ರಮಾಣಪತ್ರಗಳ ಸ್ವಯಂಚಾಲಿತ ಸ್ಥಾಪನೆಯನ್ನು ಸಕ್ರಿಯಗೊಳಿಸುತ್ತದೆ, ಇದು ವಿದೇಶದಲ್ಲಿರುವ SEO ವೃತ್ತಿಪರರಲ್ಲಿ ಜನಪ್ರಿಯವಾಗಿದೆ.
ಲೆಟ್ಸ್ ಎನ್ಕ್ರಿಪ್ಟ್ ಎಂದರೇನು?
ಲೆಟ್ಸ್ ಎನ್ಕ್ರಿಪ್ಟ್ ಏಪ್ರಿಲ್ 2016, 4 ರಂದು ಪ್ರಾರಂಭಿಸಲಾದ SSL ಪ್ರಮಾಣಪತ್ರ ಪ್ರಾಧಿಕಾರವಾಗಿದೆ.
- ಸ್ವಯಂಚಾಲಿತ ಪ್ರಕ್ರಿಯೆಯ ಮೂಲಕ ಟ್ರಾನ್ಸ್ಪೋರ್ಟ್ ಲೇಯರ್ ಸೆಕ್ಯುರಿಟಿ (TLS) ಎನ್ಕ್ರಿಪ್ಶನ್ಗಾಗಿ ಉಚಿತ X.509 ಪ್ರಮಾಣಪತ್ರವನ್ನು ಒದಗಿಸುತ್ತದೆ,
- ಸುರಕ್ಷಿತ ವೆಬ್ಸೈಟ್ಗಳಿಗಾಗಿ ಪ್ರಸ್ತುತ ಹಸ್ತಚಾಲಿತ ರಚನೆ, ಪರಿಶೀಲನೆ, ಸಹಿ, ಸ್ಥಾಪನೆ ಮತ್ತು ಪ್ರಮಾಣಪತ್ರಗಳ ನವೀಕರಣವನ್ನು ತೆಗೆದುಹಾಕಲು ವಿನ್ಯಾಸಗೊಳಿಸಲಾಗಿದೆ.
ಪೋರ್ಟ್ 8083 ಬಳಸಿಕೊಂಡು ವೆಸ್ಟಾಸಿಪಿ ನಿಯಂತ್ರಣ ಫಲಕ ಲಾಗಿನ್ ಪುಟ.
ಪೋರ್ಟ್ 8083 ಎಂದರೇನು?
- 8083 ಪ್ರಾಕ್ಸಿ ಪುಟ ಮತ್ತು ಡೌನ್ಲೋಡ್ ಫೈಲ್ ಪೋರ್ಟ್ ಆಗಿದೆ, ಇದು ತಾರ್ಕಿಕ ಪೋರ್ಟ್ ಆಗಿದೆ.
- ನೆಟ್ವರ್ಕ್ ತಂತ್ರಜ್ಞಾನದಲ್ಲಿ, ಬಂದರುಗಳು ಭೌತಿಕ ಬಂದರುಗಳು ಮತ್ತು ತಾರ್ಕಿಕ ಬಂದರುಗಳನ್ನು ಒಳಗೊಂಡಿರುತ್ತವೆ.
ಫಿಸಿಕಲ್ ಪೋರ್ಟ್ ಮತ್ತು ಲಾಜಿಕಲ್ ಪೋರ್ಟ್ ನಡುವಿನ ವ್ಯತ್ಯಾಸ
- ಭೌತಿಕ ಪೋರ್ಟ್ಗಳು ವಾಸ್ತವವಾಗಿ ಅಸ್ತಿತ್ವದಲ್ಲಿರುವ ಪೋರ್ಟ್ಗಳನ್ನು ಉಲ್ಲೇಖಿಸುತ್ತವೆ, ಉದಾಹರಣೆಗೆ ADSL ಮೊಡೆಮ್ಗಳು, ಹಬ್ಗಳು, ಸ್ವಿಚ್ಗಳು ಮತ್ತು RJ-45 ಪೋರ್ಟ್ಗಳು, SC ಪೋರ್ಟ್ಗಳಂತಹ ಇತರ ನೆಟ್ವರ್ಕ್ ಸಾಧನಗಳಿಗೆ ಸಂಪರ್ಕಿಸುವ ರೂಟರ್ಗಳು.
- ಲಾಜಿಕಲ್ ಪೋರ್ಟ್ ಎನ್ನುವುದು TCP/IP ಪ್ರೋಟೋಕಾಲ್ನಲ್ಲಿನ ಸೇವಾ ಪೋರ್ಟ್ಗಳಂತಹ ತಾರ್ಕಿಕ ಅರ್ಥದಿಂದ ಸೇವೆಗಳನ್ನು ಪ್ರತ್ಯೇಕಿಸುವ ಪೋರ್ಟ್ ಆಗಿದೆ.ಪೋರ್ಟ್ ಸಂಖ್ಯೆ ವ್ಯಾಪ್ತಿಯು 0 ರಿಂದ 65535 ಆಗಿದೆ.
ಆದಾಗ್ಯೂ, ಪ್ರಸ್ತುತ ವೆಸ್ಟಾಸಿಪಿ ನಿಯಂತ್ರಣ ಫಲಕದ ಪೋರ್ಟ್ 8083 ಅನ್ನು ಎಸ್ಎಸ್ಎಲ್ ಭದ್ರತಾ ಪ್ರಮಾಣಪತ್ರವಿಲ್ಲದೆ ಪೂರ್ವನಿಯೋಜಿತವಾಗಿ ಪ್ರದರ್ಶಿಸಲಾಗುತ್ತದೆ...
ಆದ್ದರಿಂದ, VestaCP ಪ್ಯಾನೆಲ್ ಅನ್ನು ಸ್ಥಾಪಿಸಿದ ನಂತರ , Google Chrome ಈ ಕೆಳಗಿನ ಪ್ರಾಂಪ್ಟ್ ಅನ್ನು ಪ್ರದರ್ಶಿಸುತ್ತದೆ:
- ನಿಮ್ಮ ಸಂಪರ್ಕವು ಖಾಸಗಿ ಸಂಪರ್ಕವಲ್ಲ
- ದಾಳಿಕೋರರು ನಿಮ್ಮ ಮಾಹಿತಿಯನ್ನು ಕದಿಯಲು ಪ್ರಯತ್ನಿಸಬಹುದು (ಉದಾ. ಪಾಸ್ವರ್ಡ್ಗಳು, ಸಂವಹನಗಳು ಅಥವಾ ಕ್ರೆಡಿಟ್ ಕಾರ್ಡ್ ಮಾಹಿತಿ).
ವೆಸ್ಟಾ ಲಾಗಿನ್ ಪ್ಯಾನೆಲ್ https ಸಕ್ರಿಯಗೊಳಿಸಿ
ಹಂತ 1: ಹೋಸ್ಟ್ಹೆಸರು ಮತ್ತು ಪೋರ್ಟ್ 8083 ▼ ಬಳಸಿಕೊಂಡು VestaCP ನಿರ್ವಹಣಾ ಫಲಕಕ್ಕೆ ಲಾಗಿನ್ ಮಾಡಿ
http:// 你的域名:8083/
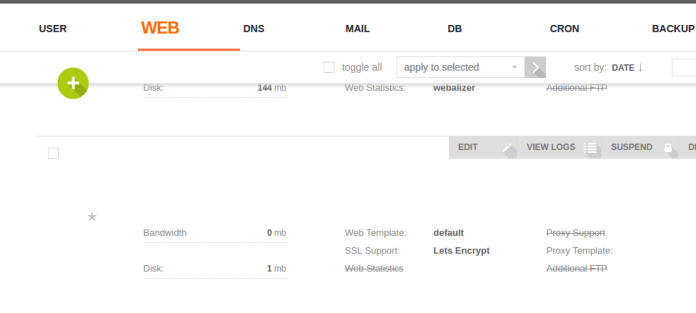
ಹಂತ 2: VestaCP ವೆಬ್ ಸೇವೆಯನ್ನು ಪ್ರವೇಶಿಸಿ, ನಿಮ್ಮ ಸರ್ವರ್ನ ಹೋಸ್ಟ್ ಹೆಸರನ್ನು ಪತ್ತೆ ಮಾಡಿ, ತದನಂತರ ಸಂಪಾದಿಸು ಕ್ಲಿಕ್ ಮಾಡಿ. ▼
ಹಂತ 3: SSL ಮತ್ತು ಲೆಟ್ಸ್ ಎನ್ಕ್ರಿಪ್ಟ್ ಅನ್ನು ಪತ್ತೆ ಮಾಡಿ ಮತ್ತು ಪರಿಶೀಲಿಸಿ. "SSL (SSL ಬೆಂಬಲ) ಸಕ್ರಿಯಗೊಳಿಸಿ" ಮತ್ತು "ಲೆಟ್ಸ್ ಎನ್ಕ್ರಿಪ್ಟ್ ಬಳಸಿ (ಲೆಟ್ಸ್ ಎನ್ಕ್ರಿಪ್ಟ್ ಬೆಂಬಲ)" ▼
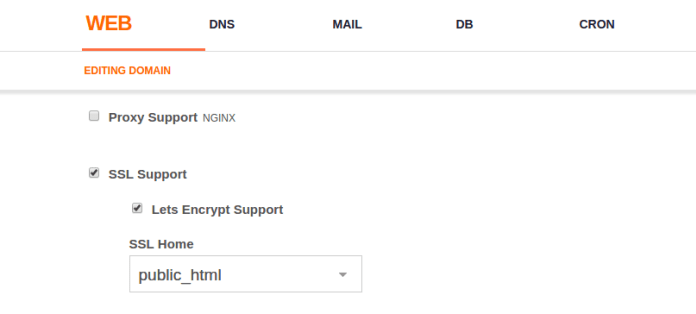
- ನಂತರ ಉಳಿಸು ಕ್ಲಿಕ್ ಮಾಡಿ (ನಿರ್ವಾಹಕರು ಉಳಿಸು ಕ್ಲಿಕ್ ಮಾಡುತ್ತಾರೆ ಮತ್ತು SSL ಪ್ರಮಾಣಪತ್ರಕ್ಕಾಗಿ ಅಪ್ಲಿಕೇಶನ್ ವೀಕ್ಷಿಸಲು ಸುಮಾರು ಐದು ನಿಮಿಷಗಳ ಕಾಲ ಕಾಯುತ್ತಾರೆ)
ಹಂತ 4:ಲೆಟ್ಸ್ ಎನ್ಕ್ರಿಪ್ಟ್ ಸುರಕ್ಷಿತ ಪ್ರಮಾಣಪತ್ರ ಶೇಖರಣಾ ಸ್ಥಳವನ್ನು ಪತ್ತೆ ಮಾಡಿ ಲೆಟ್ಸ್ ಎನ್ಕ್ರಿಪ್ಟ್ ಅದರ SSL ಪ್ರಮಾಣಪತ್ರವನ್ನು ಸಂಗ್ರಹಿಸುತ್ತದೆ /home/username/conf/web/ ಸ್ಥಳದಲ್ಲಿ. ದಯವಿಟ್ಟು ಅವರ ಸ್ಥಳಗಳನ್ನು ಪಟ್ಟಿ ಮಾಡಿ ▼
/home/username/conf/web/ssl.website.crt
/home/username/conf/web/ssl.website.key
VestaCP ನಿಯಂತ್ರಣ ಫಲಕ, ಅದರ ಹೋಸ್ಟ್ಹೆಸರು SSL ಪ್ರಮಾಣಪತ್ರವನ್ನು ▼ ನಲ್ಲಿ ಸಂಗ್ರಹಿಸಿ
/usr/local/vesta/ssl/certificate.crt
/usr/local/vesta/ssl/certificate.key
ಆದ್ದರಿಂದ, ನಾವು ಮೊದಲು ಹಳೆಯ VestaCP ಪ್ರಮಾಣಪತ್ರ ಫೈಲ್ಗಳನ್ನು ಕೆಲವು ನಕಲಿ ಪಠ್ಯಕ್ಕೆ ಮರುಹೆಸರಿಸಬೇಕಾಗಿದೆ ಇದರಿಂದ VestaCP ಇನ್ನು ಮುಂದೆ ಅವುಗಳನ್ನು ಬಳಸುವುದಿಲ್ಲ, ಮತ್ತು ನಂತರ ಈ ಫೈಲ್ಗಳನ್ನು ಸಾಂಕೇತಿಕವಾಗಿ ಲಿಂಕ್ ಮಾಡುತ್ತದೆ. ಇದನ್ನು ಹೇಗೆ ಮಾಡಬೇಕೆಂದು ತಿಳಿಯಲು ದಯವಿಟ್ಟು ಕೆಳಗಿನ ಹಂತಗಳನ್ನು ಅನುಸರಿಸಿ.
ಹಂತ 5: ನಿಮ್ಮ ಸರ್ವರ್ಗೆ SSH ಮಾಡಿ ಮತ್ತು ಹಳೆಯ ಫೈಲ್ಗಳನ್ನು ಮರುಹೆಸರಿಸಲು ಈ ಎರಡು ಆಜ್ಞೆಗಳನ್ನು ನಮೂದಿಸಿ ▼
mv /usr/local/vesta/ssl/certificate.crt /usr/local/vesta/ssl/unusablecer.crt
mv /usr/local/vesta/ssl/certificate.key /usr/local/vesta/ssl/unusablecer.key
- ಕೆಳಗಿನ ಕಾರ್ಯಾಚರಣೆಗಳು ಪರಿಣಾಮ ಬೀರಲು ವಿಫಲವಾದರೆ, SSL ಲಿಂಕ್ ವಿಫಲವಾದರೆ, ವೆಬ್ಸೈಟ್ ತೆರೆಯಲಾಗುವುದಿಲ್ಲ ಮತ್ತು SSL ಫೈಲ್ "ಬಳಸಲಾಗದವನು"ಹೆಸರು, ಹಿಂದಿನ ಹೆಸರಿಗೆ ಬದಲಾಯಿಸಿ"ಪ್ರಮಾಣಪತ್ರ” VestaCP ಪ್ಯಾನೆಲ್ ಅನ್ನು ಮರುಸ್ಥಾಪಿಸುವ ಸಮಯವನ್ನು ವ್ಯರ್ಥ ಮಾಡದೆ.
ಹಂತ 6: ಹೊಸ ಸಾಂಕೇತಿಕ ಲಿಂಕ್ಗೆ ಸೂಚಿಸಲು ಸಾಂಕೇತಿಕ ಲಿಂಕ್ ಅನ್ನು ರಚಿಸಿ. ದಯವಿಟ್ಟು ನಿಮ್ಮ ಬಳಕೆದಾರಹೆಸರನ್ನು ಬದಲಾಯಿಸಿ, ಉದಾಹರಣೆಗೆ: admin. chenweiliang.com ಅನ್ನು ನಿಮ್ಮ VPS ಸರ್ವರ್ನ ಹೋಸ್ಟ್ಹೆಸರು (FQDN) ನೊಂದಿಗೆ ಬದಲಾಯಿಸಿ . ▼
ln -s /home/admin/conf/web/ssl.chenweiliang.com.crt /usr/local/vesta/ssl/certificate.crt
ln -s /home/admin/conf/web/ssl.chenweiliang.com.key /usr/local/vesta/ssl/certificate.key
ಹಂತ 7: VestaCP ಅನ್ನು ಮರುಪ್ರಾರಂಭಿಸಿ
service vesta restart
ಹಂತ 8: ನಿಮ್ಮ ಬ್ರೌಸರ್ ಸಂಗ್ರಹವನ್ನು ತೆರವುಗೊಳಿಸಿ ಮತ್ತು ನಂತರ ಪೋರ್ಟ್ 8083 ಅನ್ನು ಬಳಸಿಕೊಂಡು ಮತ್ತೆ VestaCP ನಿಯಂತ್ರಣ ಫಲಕಕ್ಕೆ ಲಾಗಿನ್ ಮಾಡಲು ಪ್ರಯತ್ನಿಸಿ.
- ಈಗ ಪೋರ್ಟ್ 8083 ನಲ್ಲಿ ನಿಮ್ಮ SSL ಸುರಕ್ಷಿತವಾಗಿದೆ!
ಮುರಿದ ಅನುಮತಿಗಳ ಪರಿಹಾರ
ಮುರಿದ ಅನುಮತಿಗಳನ್ನು ಸರಿಪಡಿಸಲು, ಈ ಕೆಳಗಿನ ಆಜ್ಞೆಯನ್ನು ನಮೂದಿಸಿ▼
- ತಿನ್ನುವೆ your.adminpanel.com ನಿಮ್ಮ VestaCP ನಿರ್ವಹಣಾ ಕನ್ಸೋಲ್ನ URL ನೊಂದಿಗೆ ಬದಲಾಯಿಸಿ.
chgrp mail ssl.your.adminpanel.com.key
chmod 660 ssl.your.adminpanel.com.key
chgrp mail ssl.your.adminpanel.com.crt
chmod 660 ssl.your.adminpanel.com.crt
SSL ಪ್ರಮಾಣಪತ್ರವನ್ನು VestaCP ಹಿನ್ನೆಲೆಯಲ್ಲಿ ಸಕ್ರಿಯಗೊಳಿಸಲು ಮೇಲಿನ ವಿಧಾನವಾಗಿದೆ.
https SSL ಪ್ರಮಾಣಪತ್ರವನ್ನು ಬಳಸಲು ಡೊಮೇನ್ ಹೆಸರನ್ನು ಹೇಗೆ ಒತ್ತಾಯಿಸುವುದು?
ಹಂತ 1: ಕಸ್ಟಮ್ nginx ಟೆಂಪ್ಲೇಟ್ ಅನ್ನು ಸ್ಥಾಪಿಸಿ ▼
cd /usr/local/vesta/data/templates/web
wget http://c.vestacp.com/0.9.8/rhel/force-https/nginx.tar.gz
tar -xzvf nginx.tar.gz
rm -f nginx.tar.gz
ಹಂತ 2:ಒತ್ತಾಯ-https ಗೆ ಪ್ರಾಕ್ಸಿ ಟೆಂಪ್ಲೇಟ್ ಅನ್ನು ಹೊಂದಿಸಿ 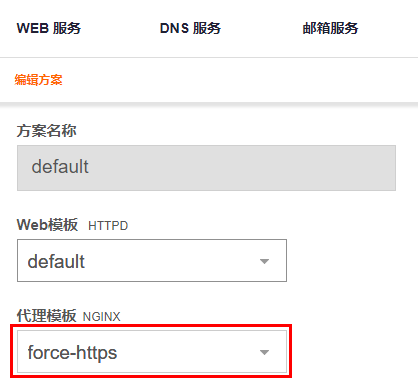
- ಹೊಸ ಪೂರ್ವನಿಗದಿಯನ್ನು ರಚಿಸಿ, ಅಥವಾ ಅಸ್ತಿತ್ವದಲ್ಲಿರುವ ಪೂರ್ವನಿಗದಿಯಲ್ಲಿ, ಬಲ-https ಅನ್ನು Nginx ಪ್ರಾಕ್ಸಿ ಟೆಂಪ್ಲೇಟ್ನಂತೆ ಹೊಂದಿಸಿ.
- ಹೊಸ ಬಳಕೆದಾರರನ್ನು ಸೇರಿಸುವಾಗ, ಮೊದಲೇ ಸ್ಕೀಮ್ನ ಬಳಕೆದಾರರಿಗೆ ಅನುಮತಿಗಳನ್ನು ನಿಯೋಜಿಸಲು ನೀವು ಫೋರ್ಸ್-https ಟೆಂಪ್ಲೇಟ್ ಅನ್ನು ಬಳಸಬಹುದು.
HTTP ಸ್ವಯಂಚಾಲಿತವಾಗಿ HTTPS ಗೆ ಮರುನಿರ್ದೇಶಿಸುತ್ತದೆ
Htaccess ಬಳಸಿಕೊಂಡು HTTP ಅನ್ನು HTTPS ಗೆ VestaCP ಹೇಗೆ ಮರುನಿರ್ದೇಶಿಸುತ್ತದೆ? ಎನ್ಕ್ರಿಪ್ಟ್ ಮಾಡಲಾದ ನಿಮ್ಮ ವೆಬ್ಸೈಟ್ನ ಸುರಕ್ಷಿತ (HTTPS) ಆವೃತ್ತಿಗೆ ನಿಮ್ಮ ವೆಬ್ಸೈಟ್ ಅನ್ನು ಸ್ವಯಂಚಾಲಿತವಾಗಿ ಮರುನಿರ್ದೇಶಿಸಲು ನೀವು ಬಯಸುವಿರಾ?
.htaccess ಫೈಲ್ನಲ್ಲಿ, ಈ ಕೆಳಗಿನ 301 ಮರುನಿರ್ದೇಶನ ಸಿಂಟ್ಯಾಕ್ಸ್ ಸೇರಿಸಿ▼
RewriteEngine On
RewriteCond %{HTTPS} off
RewriteRule (.*) https://%{HTTP_HOST}%{REQUEST_URI} [R,L]- ಮೇಲಿನ [R,L] ನಲ್ಲಿರುವ "L" ಎಂದರೆ ಕೊನೆಯದು (ಕೊನೆಯದು), ಇತರ ವ್ಯಾಕರಣಗಳು ಈ L ಅನ್ನು ಹೊಂದಿದ್ದರೆ, http ಸ್ವಯಂಚಾಲಿತವಾಗಿ https ಗೆ ಮರುನಿರ್ದೇಶಿಸಲಾಗುವುದಿಲ್ಲ.
- ಆದ್ದರಿಂದ, http301 ಅನ್ನು ಮೇಲ್ಭಾಗದಲ್ಲಿರುವ https ಸಿಂಟ್ಯಾಕ್ಸ್ಗೆ ಮರುನಿರ್ದೇಶಿಸಲು ಶಿಫಾರಸು ಮಾಡಲಾಗಿದೆ (ಇತರ ಸಿಂಟ್ಯಾಕ್ಸ್ಗಳ ಮೊದಲು).
VestaCP ನಿಯಂತ್ರಣ ಫಲಕದಲ್ಲಿ ನಿಮ್ಮ ಇತರ ಡೊಮೇನ್ಗಳಿಗೆ ಸುರಕ್ಷಿತ SSL ಪ್ರಮಾಣಪತ್ರಗಳನ್ನು ಸೇರಿಸಲು ನೀವು ಬಯಸಿದರೆ, ದಯವಿಟ್ಟು ಈ ಟ್ಯುಟೋರಿಯಲ್ ಪರಿಶೀಲಿಸಿ ▼
ಚೆನ್ ವೈಲಿಯಾಂಗ್ ಅವರ ಬ್ಲಾಗ್ನಲ್ಲಿ ( https://www.chenweiliang.com/ ) ಹಂಚಿಕೊಂಡಿರುವ "VestaCP ಬ್ಯಾಕೆಂಡ್ ಪೋರ್ಟ್ 8083 HTTPS ಅಮಾನ್ಯವಾಗಿದೆಯೇ? SSL ಪ್ರಮಾಣಪತ್ರ ಸ್ಥಾಪನೆ ಟ್ಯುಟೋರಿಯಲ್" ಲೇಖನವು ನಿಮಗೆ ಸಹಾಯಕವಾಗಲಿದೆ ಎಂದು ಆಶಿಸುತ್ತೇವೆ.
ಈ ಲೇಖನದ ಲಿಂಕ್ ಅನ್ನು ಹಂಚಿಕೊಳ್ಳಲು ಹಿಂಜರಿಯಬೇಡಿ: https://www.chenweiliang.com/cwl-705.html