
pelrêça gotarê
Piştî çareserkirina pirsgirêka DNS-ê ku bû sedema têkçûna sepana Let's Encrypt bi peyama çewtiyê "Peyama Çewtiyê: Pirsgirêka AutoSSL Têk Çû" hate dîtin, naha hin pirsgirêk bi vê sertîfîkaya SSL-ya belaş re hene ku divê werin çareserkirin.
Wisa xuya bû ku panela kontrolê ya CWP-ê ji bo nûkirina otomatîk a sertîfîkayên Let's Encrypt berî ku ew biqedin hatibû saz kirin, lê bi awayekî nediyar, Let's Encrypt duh nûkirina otomatîk rawestand, ku bû sedema kêmbûnek girîng di trafîka SEO de . Bi xêra Xwedê, piştî ku pirsgirêk çareser bû, ew hate vegerandin.
Let's Encrypt çi ye?
Let's Encrypt Desthilatdarek Sertîfîkayê (CA) belaş, otomatîk û vekirî ye ku ji hêla Koma Lêkolînê ya Ewlekariya Înternetê ya ne-qezenc (ISRG) ve hatî peyda kirin.
Bi hêsanî, HTTPS (SSL/TLS) bi alîkariya sertîfîkayek ku ji hêla Let's Encrypt ve hatî derxistin dikare ji bo malpera me belaş were çalak kirin.
Weşandin/nûkirina sertîfîkayên belaş Let's Encrypt ji hêla skrîptan ve otomatîk e. Let's Encrypt bi fermî pêşniyar dike ku ji bo derxistina sertîfîkayan xerîdar Certbot bikar bînin.
Li jêr dersek li ser meriv çawa serlêdana sertîfîkayek SSL-ya belaş a Let's Encrypt ▼ e
Sertîfîkaya Wildcarda Let's Encrypt çi ye?
Berî ku sertîfîkayên wildcard xuya bibin, Let's Encrypt tenê 2 sertîfîka piştgirî kir:
- Sertîfîkaya Domainê ya Yekane: Sertîfîka tenê mêvanek heye.
- Sertîfîkaya SAN: Wekî sertîfîkaya navê domainê jî tê zanîn, sertîfîkayek dikare gelek mêvandar bihewîne (Werin em sînorê şîfrekirinê 20 e).
Ji bo bikarhênerên takekesî, ji ber ku ne pir mêvandar hene, bi karanîna sertîfîkayên SAN re bi tevahî pirsgirêk tune, lê ji bo pargîdaniyên mezin hin pirsgirêk hene:
- Gelek subdomain hene, û dibe ku hewce be ku meriv bi demê re mêvandarek nû bikar bîne.
- Di heman demê de gelek domên qeydkirî jî hene.
Ji bo pargîdaniyên mezin, dibe ku sertîfîkayên SAN hewcedariyên xwe negirin, û hemî mêvandar di yek sertîfîkayê de ne, ku bi karanîna sertîfîkayên Let's Encrypt (sînor 20) nayê têr kirin.
Sertîfîkayên wildcard sertîfîkayên ku dikarin kartek hovane bihewînin in:
- Mînak *.example.com, *.example.cn,* bikar bînin da ku bixweber hemî subdomain li hev bikin;
- Pargîdaniyên mezin jî dikarin sertîfîkayên wildcard bikar bînin, û yek sertîfîkaya SSL dikare bêtir mêvandar bi cîh bike.
Cûdahiya di navbera sertîfîkaya wildcard û sertîfîkaya SAN de
- Sertîfîkayên Wildcard - Sertîfîkayên Wildcard bi berfirehî têne bikar anîn da ku gelek subdomain di bin navek domainek bêkêmasî ya bêkêmasî de biparêzin.Feydeya vê celebê sertîfîkayê ev e ku ne tenê ew birêvebirina sertîfîkayan hêsan dike, lê ew di heman demê de ji we re dibe alîkar ku hûn lêçûnên zêde yên xwe kêm bikin.Ew her dem subdomên weya heyî û pêşerojê diparêze.
- Sertîfîkayên SAN - Sertîfîkayên SAN (ku wekî sertîfîkayên pir-domain jî têne zanîn) têne bikar anîn da ku gelek domên bi sertîfîkayek yekane ewle bikin.Ew ji sertîfîkayên wildcard cuda ne ku ew hemî piştgirî dikinbêsînorsubdomains. SAN tenê navê domaina bi tevahî jêhatî ya ku di sertîfîkayê de hatî nivîsandin piştgirî dike. Sertîfîkayên SAN bi heybet in ji ber ku bi karanîna wan hûn dikarin zêdetirî 100 navên domainê yên bi tevahî jêhatî bi yek sertîfîkayê biparêzin; Lêbelê, mîqdara parastinê bi desthilatdariya belgeyê ve girêdayî ye.
awayê serîlêdanêLet's EncryptSertîfîkayên Wildcard?
Ji bo bicihanîna sertîfîkayên wildcard, Let's Encrypt pêkanîna protokola ACME nûve kiriye, û tenê protokola v2 dikare sertîfîkayên wildcard piştgirî bike.
Ango, her xerîdar heya ku ew ACME v2 piştgirî dike dikare serlêdanek sertîfîkayek wildcard bike.
Certbot-Auto dakêşin
wget https://dl.eff.org/certbot-auto
chmod a+x certbot-auto
./certbot-auto --version
Werin em Skrîpta Belgeya Wildcard şîfre bikin
git clone https://github.com/ywdblog/certbot-letencrypt-wildcardcertificates-alydns-au
cd certbot-letencrypt-wildcardcertificates-alydns-au
chmod 0777 au.sh
Werin em skrîpta nûvekirina dema bidawîbûna sertîfîkaya qerta hovane şîfre bikin
Skrîpta li vir serverek e ku ji hêla nginx ve hatî berhev kirin û saz kirin an jî bi navgîniya Docker, proxy https bi navgîniya mêvandar an mêvandarê hevsengiya barkirinê ve hatî saz kirin, bixweber sertîfîkaya SSL-ê paşde hilîne, û servera proxy Nginx ji nû ve bide destpêkirin.
- Nîşe: Nivîsar di rastiyê de bi kar tîne
./certbot-auto renew
#!/usr/bin/env bash

cmd="$HOME/certbot-auto"
restartNginxCmd="docker restart ghost_nginx_1"
action="renew"
auth="$HOME/certbot/au.sh php aly add"
cleanup="$HOME/certbot/au.sh php aly clean"
deploy="cp -r /etc/letsencrypt/ /home/pi/dnmp/services/nginx/ssl/ && $restartNginxCmd"

$cmd $action \
--manual \
--preferred-challenges dns \
--deploy-hook \
"$deploy"\
--manual-auth-hook \
"$auth" \
--manual-cleanup-hook \
"$cleanup"
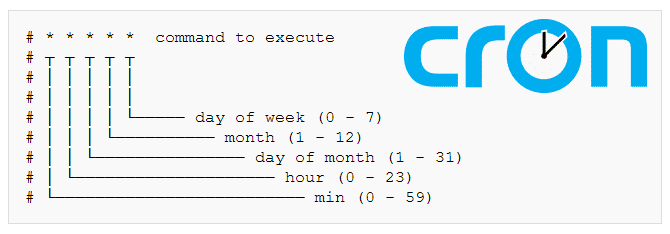
Li crontabê zêde bike , pelê biguherîne ▼
/etc/crontab
#证书有效期<30天才会renew,所以crontab可以配置为1天或1周
0 0 * * * root python -c 'import random; import time; time.sleep(random.random() * 3600)' && /home/pi/crontab.sh
Ji nû ve avakirina veavakirina servera CWP
Li vir gavên CWP hene ku servera nginx / apache ji nû ve ava bike:
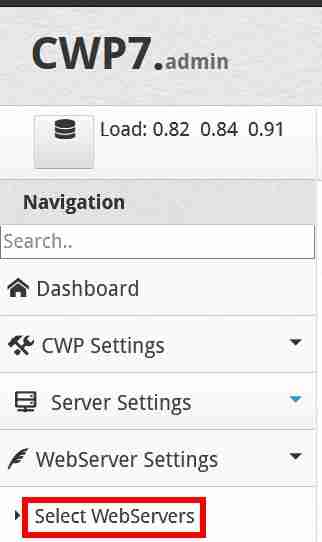
Gav 1: Li milê çepê yê Panela Kontrolê ya CWP, bikirtînin Mîhengên WebServer → WebServer Hilbijêre ▼
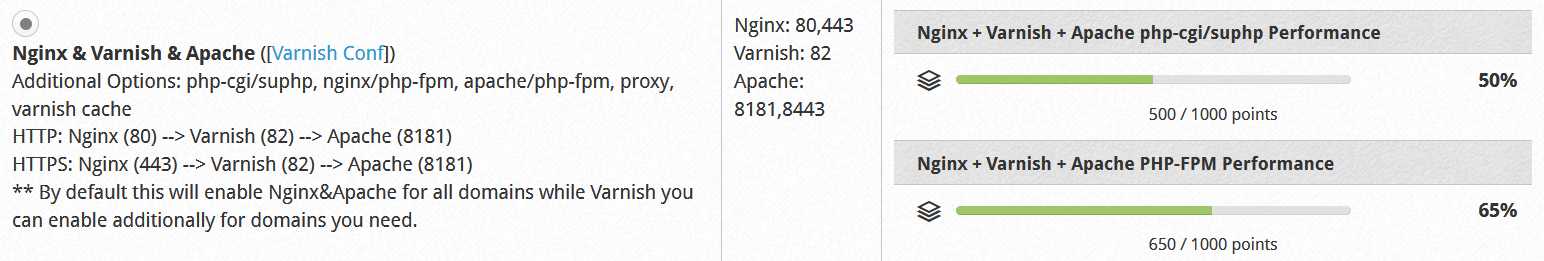
Pêngava 2: Nginx, Varnish, û Apache Hilbijêre ▼
Pêngava 3: Ji bo tomarkirin û ji nû ve avakirina mîhengê li jêr bişkoja "Save & Rebuild Configuration" bikirtînin.
- Malperê nûve bikin û hûn ê bibînin ku dîroka qedandina sertîfîkaya SSL-ê hatî nûve kirin.
Xwendina bêtir:
Hêvîdarim, gotara "Werin Şîfre Bikin? Skrîptkirina Nûjenkirina Sertîfîkaya Wildcard" ku li ser bloga Chen Weiliang ( https://www.chenweiliang.com/ ) hatiye parvekirin, ji we re bibe alîkar.
Ji kerema xwe vê girêdana gotarê parve bikin: https://www.chenweiliang.com/cwl-1199.html