
Article Directory
Let's Encrypt тиркемесинин "Ката билдирүүсү: AutoSSL көйгөйү ишке ашкан жок" ката билдирүүсү менен иштебей калышына алып келген DNS көйгөйүн чечкенден кийин, эми бул акысыз SSL сертификаты менен чечилиши керек болгон кээ бир көйгөйлөр бар.
CWP башкаруу панели Let's Encrypt сертификаттарынын мөөнөтү бүтө электе автоматтык түрдө жаңыртууга орнотулгандай көрүндү, бирок күтүлбөгөн жерден Let's Encrypt кечээ автоматтык түрдө жаңыртууну токтотуп, SEO трафигинин олуттуу төмөндөшүнө алып келди. Бактыга жараша, көйгөй чечилгенден кийин ал калыбына келтирилди.
Let's Encrypt деген эмне?
Let's Encrypt - коммерциялык эмес Internet Security Research Group (ISRG) тарабынан берилген акысыз, автоматташтырылган жана ачык күбөлүк органы (CA).
Жөнөкөй сөз менен айтканда, HTTPS (SSL/TLS) биздин веб-сайт үчүн Let's Encrypt тарабынан берилген сертификаттын жардамы менен бекер иштетилиши мүмкүн.
Let's Encrypt акысыз сертификаттарын чыгаруу/жаңыртуу сценарийлер менен автоматташтырылган. Let's Encrypt расмий түрдө сертификаттарды чыгаруу үчүн Certbot кардарын колдонууну сунуштайт.
Төмөндө Let's Encrypt акысыз SSL сертификатын алуу боюнча окуу куралы▼
Let's Encrypt wildcard сертификаты деген эмне?
Кошмо белги сертификаттары пайда болгонго чейин, Let's Encrypt 2 гана сертификатты колдоого алган:
- Single Domain Certificate: Сертификат бир гана хостту камтыйт.
- SAN сертификаты: Домендик аталыш сертификаты катары да белгилүү, сертификат бир нече хостторду камтышы мүмкүн (Келгиле, Шифрлөө чеги 20).
Жеке колдонуучулар үчүн, өтө көп хосттор жок болгондуктан, SAN сертификаттарын колдонууда такыр көйгөй жок, бирок ири компаниялар үчүн кээ бир көйгөйлөр бар:
- Субдомендер көп жана убакыттын өтүшү менен жаңы хостту колдонуу керек болушу мүмкүн.
- Ошондой эле көптөгөн катталган домендер бар.
Ири ишканалар үчүн SAN сертификаттары муктаждыктарга жооп бербеши мүмкүн жана бардык хосттор бир сертификатта камтылган, аны Let's Encrypt сертификаттары канааттандырууга болбойт (чек 20).
Уюлдук белги сертификаттары - бул белгини камтыган сертификаттар:
- Мисалы *.example.com, *.example.cn,Бардык субдомендерге автоматтык түрдө дал келүү үчүн * колдонуңуз;
- Ири ишканалар ошондой эле жапайы белги сертификаттарын колдоно алышат жана бир SSL сертификаты көбүрөөк хостторду жайгаштырышы мүмкүн.
Жоокер белги сертификаты менен SAN сертификатынын ортосундагы айырма
- Wildcard сертификаттары - Wildcard сертификаттары уникалдуу толук квалификациялуу домендик аталыш астында бир нече субдомендерди коргоо үчүн кеңири колдонулат.Сертификаттын бул түрүнүн артыкчылыгы, ал сертификаттарды башкарууну жеңилдетип гана койбостон, кошумча чыгымдарыңызды азайтууга жардам берет.Ал ар дайым учурдагы жана келечектеги субдомендерди коргойт.
- SAN сертификаттары - SAN сертификаттары (ошондой эле көп домендик сертификаттар катары белгилүү) бир сертификат менен бир нече домендерди коргоо үчүн колдонулат.Алар жапайы белги сертификаттарынан айырмаланып, бардыгын колдойтЖсубдомендер. SAN сертификатка киргизилген толук квалификациялуу домен атын гана колдойт. SAN сертификаттары таасирдүү, анткени аларды колдонуу менен сиз 100дөн ашык ар кандай толук квалификациялуу домендик аталыштарды бир сертификат менен коргой аласыз; бирок коргоонун көлөмү сертификатты берген органдан көз каранды.
кантип тапшырса болотКел кодWildcard сертификаттары?
Жапайы белги сертификаттарын ишке ашыруу үчүн, Let's Encrypt ACME протоколунун ишке ашырылышын өркүндөттү жана v2 протоколу гана коймо белги сертификаттарын колдой алат.
Башкача айтканда, ар бир кардар ACME v2 колдогон шартта жапайы белги сертификатына кайрыла алат.
Certbot-Auto жүктөп алыңыз
wget https://dl.eff.org/certbot-auto
chmod a+x certbot-auto
./certbot-auto --version
Келгиле, Wildcard сертификат скриптин шифрлейли
git clone https://github.com/ywdblog/certbot-letencrypt-wildcardcertificates-alydns-au
cd certbot-letencrypt-wildcardcertificates-alydns-au
chmod 0777 au.sh
Келгиле, Wildcard сертификатынын мөөнөтүн жаңыртуу скриптин шифрлейли
Бул жердеги скрипт – бул nginx тарабынан түзүлгөн жана орнотулган же Docker аркылуу орнотулган сервер, хост проксиси аркылуу прокси https же жүктү теңдөөчү хост, SSL сертификатынын резервдик көчүрмөсүн автоматтык түрдө сактоо жана Nginx прокси серверин кайра иштетүү.
- Эскертүү: Скрипт чынында колдонот
./certbot-auto renew
#!/usr/bin/env bash

cmd="$HOME/certbot-auto"
restartNginxCmd="docker restart ghost_nginx_1"
action="renew"
auth="$HOME/certbot/au.sh php aly add"
cleanup="$HOME/certbot/au.sh php aly clean"
deploy="cp -r /etc/letsencrypt/ /home/pi/dnmp/services/nginx/ssl/ && $restartNginxCmd"

$cmd $action \
--manual \
--preferred-challenges dns \
--deploy-hook \
"$deploy"\
--manual-auth-hook \
"$auth" \
--manual-cleanup-hook \
"$cleanup"
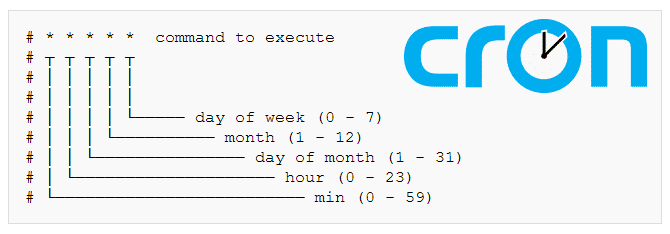
crontab'ка кошуу , файлды түзөтүү ▼
/etc/crontab
#证书有效期<30天才会renew,所以crontab可以配置为1天或1周
0 0 * * * root python -c 'import random; import time; time.sleep(random.random() * 3600)' && /home/pi/crontab.sh
CWP сервер конфигурациясын кайра куруу
Бул жерде nginx/apache серверин калыбына келтирүү үчүн CWP үчүн кадамдар:
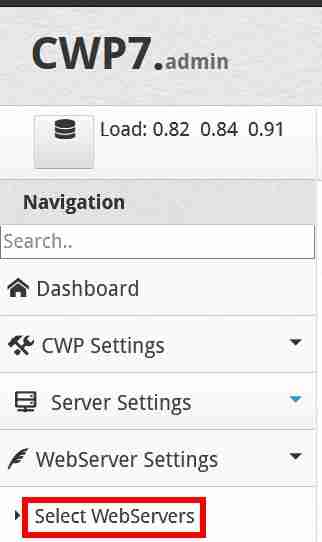
1-кадам: CWP Башкаруу панелинин сол жагында, чыкылдатыңыз WebServer Орнотуулары → ВебСерверлерди тандоо ▼
2-кадам: Nginx, Varnish жана Apache тандаңыз ▼
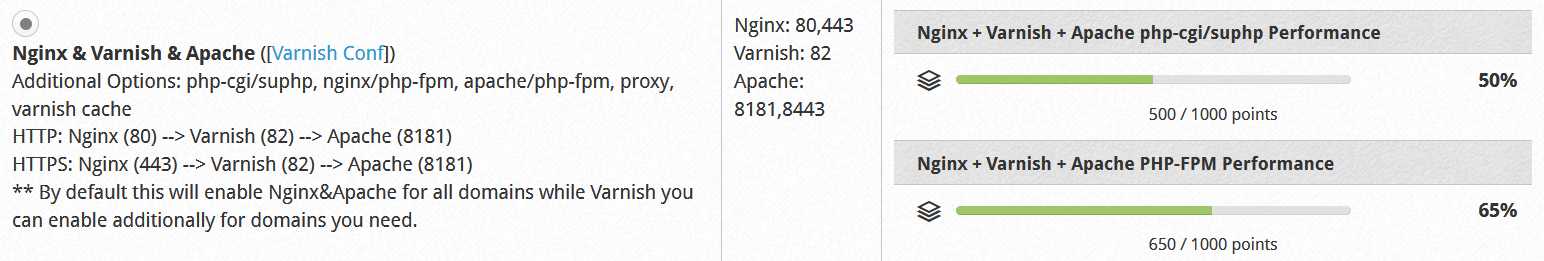
3-кадам: Конфигурацияны сактоо жана кайра куруу үчүн төмөнкү жактагы "Конфигурацияны сактоо жана кайра түзүү" баскычын чыкылдатыңыз.
- Вебсайтты жаңыртыңыз жана SSL сертификатынын жарактуулук мөөнөтү жаңыртылганын көрөсүз.
Андан ары окуу:
Чен Вэйляндын блогунда ( https://www.chenweiliang.com/ ) бөлүшүлгөн "Келгиле, шифрлөө автоматтык түрдө жаңыртылбай жатабы? Wildcard сертификатын жаңыртуу скриптин жаңырталы" деген макала сизге пайдалуу болот деп үмүттөнөбүз.
Бул макаланын шилтемеси менен бөлүшүүдөн тартынбаңыз: https://www.chenweiliang.com/cwl-1199.html