
Straipsnių katalogas
Kaip įdiegti Letsencrypt SSL nemokamą SSL sertifikatą CWP7 pagrindinio kompiuterio pavadinimui?
- tai yra CWP valdymo skydelis „AutoSSL“ vadovas, skirtas automatiškai įdiegti „Letsencrypt“ nemokamus SSL sertifikatus.
Jei naudojant CWP7 SSL gaunate klaidos pranešimą „ cwpsrv.service nepavyko .“, sprendimo ieškokite šiame vadove ▼
Kaip pakeisti pagrindinio kompiuterio vardą CWP?
Tarkime, kad jūsų prieglobos vardas yra server.yourdomain.com
- Pirmiausia sukurkite subdomeną CWP foninėje sistemoje:
server.yourdomain.com - Pridėkite A įrašą į DNS, subdomenas nukreipia į jūsųLinuxServerio IP adresas.
- Eikite į → CWP nustatymai → Keisti pagrindinio kompiuterio pavadinimą kairiajame cwp.admin meniu, kad išsaugotumėte pagrindinio kompiuterio pavadinimą.
- SSL bus įdiegtas automatiškai, vienintelė sąlyga yra tai, kad turite nustatyti pagrindinio kompiuterio vardo DNS A įrašą.
- Jei neturite pagrindinio kompiuterio pavadinimo A įrašo, CWP įdiegs savarankiškai pasirašytą sertifikatą.
- Atminkite, kad pagrindinio kompiuterio pavadinimas turėtų būti padomenis, o ne pagrindinis domenas.
Jei norite nukreipti http:// į https://, galite/usr/local/apache/htdocs/.htaccessSukurkite šį htaccess failą:
RewriteEngine On
RewriteCond %{HTTPS} off
RewriteRule ^(.*)$ https://%{HTTP_HOST}%{REQUEST_URI} [L,R=301]
„Let's Encrypt“ yra sertifikavimo institucija, paleista 2016 m. balandžio 4 d., siekiant panaikinti dabartinį neautomatinį saugių svetainių sertifikatų kūrimą, tikrinimą, pasirašymą, diegimą ir atnaujinimą.
Pagrindinio kompiuterio pavadinimas / FQDN Įdiekite Letsencrypt SSL sertifikatą
- FQDN (
fully qualified domain name) visiškai kvalifikuotas domeno vardas, kuris yra visas konkretaus kompiuterio ar pagrindinio kompiuterio domeno pavadinimas internete.
Kaip pateikti paraišką dalyvauti „Let's Encrypt “?
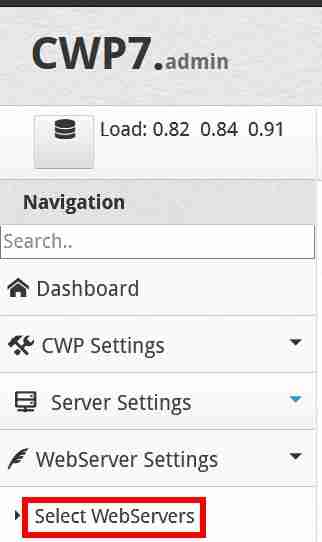
Yra naujas modulis, įtrauktas į CWP7 kairįjį meniu → žiniatinklio serverio nustatymai → SSL sertifikatai, iš kurio galite įdiegti Letsencrypt sertifikatus bet kuriam domenui / subdomenui naudodami AutoSSL.
(Jei pridėdami domeno pavadinimą arba padomenio pavadinimą tuo pačiu metu pasirinksite Sukurti šifruotę, pirmiau nurodytus veiksmus galite praleisti)
Letsencrypt SSL sertifikato funkcijos
- Letsencrypt pagrindiniam paskyros domenui ir www slapyvardžiui
- „Letsencrypt“ pridėkite domeno vardą ir www. slapyvardį
- Letsencrypt subdomenams ir www.alias
- „Letsencrypt“ taip pat gali įdiegti pasirinktinį
- Patikrinkite sertifikato galiojimo datą
- Automatinis atnaujinimas
- Priverstinis atnaujinimo mygtukas
- Apache prievado 443 automatinis aptikimas
Automatinis Letsencrypt SSL sertifikatų atnaujinimas
Pagal numatytuosius nustatymus Letsencrypt sertifikatai galioja 90 dienų.
Atnaujinimas vyksta automatiškai, o sertifikatai atnaujinami likus 30 dienų iki galiojimo pabaigos.
Yra naujas modulis, įtrauktas į CWP7 kairįjį meniu → žiniatinklio serverio nustatymai → SSL sertifikatai, iš kurio galite įdiegti Letsencrypt sertifikatus bet kuriam domenui / subdomenui naudodami AutoSSL.
Redaguokite konfigūracijos failą, kad pakeistumėte SSL sertifikato kelią
Tada turite redaguoti konfigūracijos failą ir pridėti kelią į SSL sertifikatą (atkreipkite dėmesį, kad pašalintumėte komentarą ir pakeistumėte kelią į savo).
Redaguoti cwpsrv konfigūracijos failą ▼
/usr/local/cwpsrv/conf/cwpsrv.conf
Pridėti „Monit“ stebėjimą prie SSL prievado ▼
listen 2812 ssl;
Taip pat yra ši pastraipa ▼
ssl_certificate /etc/pki/tls/certs/hostname.crt;
ssl_certificate_key /etc/pki/tls/private/hostname.key;
Pakeiskite šiuo keliu ▼
ssl_certificate /etc/pki/tls/certs/server.yourdomain.com.bundle;
ssl_certificate_key /etc/pki/tls/private/server.yourdomain.com.key;
Baigę nepamirškite iš naujo paleisti cwpsrv paslaugos naudodami šią komandą ▼
service cwpsrv restart
Tada eikite į žiniatinklio serverio nustatymai → WebServers Conf Editor → Apache → /usr/local/apache/conf.d/
Redaguoti profilį ▼
hostname-ssl.conf
Įdėkite šią pastraipą ▼
ssl_certificate /etc/pki/tls/certs/hostname.crt;
ssl_certificate_key /etc/pki/tls/private/hostname.key;
Pakeiskite šiuo keliu ▼
ssl_certificate /etc/pki/tls/certs/server.yourdomain.com.bundle;
ssl_certificate_key /etc/pki/tls/private/server.yourdomain.com.key;
- Jei naudojate Nginx, turite padaryti tą patį.
Tada iš naujo paleiskite „Apache“ (ir „Nginx“) paslaugą ir įsitikinkite, kad ji veikia kaip įprasta?
systemctl restart httpd
systemctl restart nginx
Galiausiai atnaujinkite prisijungimo nuorodą, kad peržiūrėtumėte 2087 prievadąhttps:// server.yourdomain. com:2087/login/index.phpAr yra raktas?
Tikiuosi, kad straipsnis „CWP7 SSL klaida? Kaip įdiegti nemokamą „Letsencrypt“ sertifikatą pagrindinio kompiuterio vardu“, kuriuo pasidalinta Chen Weiliang tinklaraštyje ( https://www.chenweiliang.com/ ), jums bus naudingas.
Nedvejodami pasidalinkite šio straipsnio nuoroda: https://www.chenweiliang.com/cwl-27950.html