
Rakstu katalogs
Pēc DNS problēmas novēršanas , kuras dēļ Let's Encrypt lietojumprogramma nedarbojās ar kļūdas ziņojumu "Kļūdas ziņojums: AutoSSL problēma neizdevās", tagad ir dažas problēmas ar šo bezmaksas SSL sertifikātu, kas jārisina.
Šķita, ka CWP vadības panelis bija iestatīts automātiski atjaunot Let's Encrypt sertifikātus pirms to termiņa beigām, taču negaidīti Let's Encrypt vakar pārtrauca automātisko atjaunošanu, izraisot ievērojamu SEO datplūsmas kritumu. Par laimi, pēc problēmas novēršanas tas tika atjaunots.
Kas ir Let's Encrypt?
Let's Encrypt ir bezmaksas, automatizēta un atvērta sertifikācijas iestāde (CA), ko nodrošina bezpeļņas Internet Security Research Group (ISRG).
Vienkārši sakot, HTTPS (SSL/TLS) mūsu vietnei var iespējot bez maksas, izmantojot Let's Encrypt sertifikātu.
Let's Encrypt bezmaksas sertifikātu izsniegšanu/atjaunošanu automatizē skripti. Let's Encrypt oficiāli iesaka sertifikātu izsniegšanai izmantot Certbot klientu.
Tālāk ir sniegta apmācība par to, kā pieteikties Let's Encrypt bezmaksas SSL sertifikātam▼
Kas ir Let's Encrypt aizstājējzīmju sertifikāts?
Pirms aizstājējzīmju sertifikātu parādīšanās, Let's Encrypt atbalstīja tikai 2 sertifikātus:
- Viena domēna sertifikāts: sertifikātā ir tikai viens resursdators.
- SAN sertifikāts: pazīstams arī kā domēna vārda sertifikāts, sertifikāts var ietvert vairākus saimniekdatorus (šifrēšanas ierobežojums ir 20).
Atsevišķiem lietotājiem, jo nav pārāk daudz saimniekdatoru, nav nekādu problēmu ar SAN sertifikātu izmantošanu, taču lieliem uzņēmumiem ir dažas problēmas:
- Ir daudz apakšdomēnu, un laika gaitā var būt nepieciešams jauns resursdators.
- Ir arī daudz reģistrētu domēnu.
Lieliem uzņēmumiem SAN sertifikāti var neatbilst vajadzībām, un visi resursdatori ir ietverti vienā sertifikātā, ko nevar apmierināt, izmantojot Let's Encrypt sertifikātus (ierobežojums 20).
Aizstājējzīmes sertifikāti ir sertifikāti, kas var saturēt aizstājējzīmi:
- Piemēram, *.example.com, *.example.cn,Izmantojiet *, lai automātiski saskaņotu visus apakšdomēnus;
- Lielie uzņēmumi var izmantot arī aizstājējzīmju sertifikātus, un viens SSL sertifikāts var ievietot vairāk saimniekdatoru.
Atšķirība starp aizstājējzīmes sertifikātu un SAN sertifikātu
- Aizstājējzīmju sertifikāti — aizstājējzīmju sertifikāti tiek plaši izmantoti, lai aizsargātu vairākus apakšdomēnus ar unikālu pilnībā kvalificētu domēna nosaukumu.Šāda veida sertifikātu priekšrocības ir tādas, ka tas ne tikai atvieglo sertifikātu pārvaldību, bet arī palīdz samazināt pieskaitāmās izmaksas.Tas vienmēr aizsargā jūsu pašreizējo un turpmāko apakšdomēnu.
- SAN sertifikāti — SAN sertifikāti (pazīstami arī kā vairāku domēnu sertifikāti) tiek izmantoti, lai nodrošinātu vairākus domēnus ar vienu sertifikātu.Tie atšķiras no aizstājējzīmju sertifikātiem ar to, ka atbalsta visusneierobežotsapakšdomēni. SAN atbalsta tikai pilnībā kvalificētu domēna nosaukumu, kas ievadīts sertifikātā. SAN sertifikāti ir iespaidīgi, jo, izmantojot tos, ar vienu sertifikātu var aizsargāt vairāk nekā 100 dažādus pilnībā kvalificētus domēna vārdus, tomēr aizsardzības apjoms ir atkarīgs no izdevējas sertifikātu iestādes.
Kā pieteiktiesLet's EncryptAizstājējzīmes sertifikāts?
Lai ieviestu aizstājējzīmju sertifikātus, Let's Encrypt ir jauninājis ACME protokola ieviešanu, un tikai v2 protokols var atbalstīt aizstājējzīmju sertifikātus.
Tas nozīmē, ka jebkurš klients var pieteikties aizstājējzīmju sertifikātam, ja vien tas atbalsta ACME v2.
Lejupielādēt Certbot-Auto
wget https://dl.eff.org/certbot-auto
chmod a+x certbot-auto
./certbot-auto --version
Šifrēsim aizstājējzīmju sertifikāta skriptu
git clone https://github.com/ywdblog/certbot-letencrypt-wildcardcertificates-alydns-au
cd certbot-letencrypt-wildcardcertificates-alydns-au
chmod 0777 au.sh
Šifrēsim aizstājējzīmju sertifikāta derīguma termiņa atjaunošanas skriptu
Šeit esošais skripts ir serveris, ko kompilējis un instalējis nginx vai instalēts, izmantojot Docker, starpniekserveri https, izmantojot resursdatora starpniekserveri vai slodzes līdzsvarošanas resursdatoru, automātiski dublējiet SSL sertifikātu un restartējiet Nginx starpniekserveri.
- Piezīme: skripts faktiski izmanto
./certbot-auto renew
#!/usr/bin/env bash

cmd="$HOME/certbot-auto"
restartNginxCmd="docker restart ghost_nginx_1"
action="renew"
auth="$HOME/certbot/au.sh php aly add"
cleanup="$HOME/certbot/au.sh php aly clean"
deploy="cp -r /etc/letsencrypt/ /home/pi/dnmp/services/nginx/ssl/ && $restartNginxCmd"

$cmd $action \
--manual \
--preferred-challenges dns \
--deploy-hook \
"$deploy"\
--manual-auth-hook \
"$auth" \
--manual-cleanup-hook \
"$cleanup"
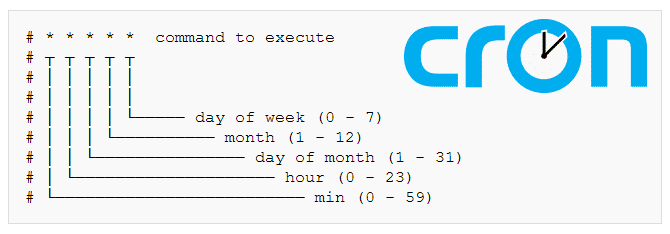
Pievienot crontab , rediģēt failu ▼
/etc/crontab
#证书有效期<30天才会renew,所以crontab可以配置为1天或1周
0 0 * * * root python -c 'import random; import time; time.sleep(random.random() * 3600)' && /home/pi/crontab.sh
CWP servera konfigurācijas atjaunošana
Tālāk ir norādītas darbības, kas jāveic CWP, lai atjaunotu nginx/apache serveri:
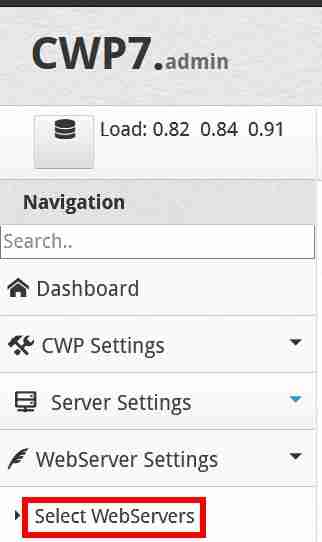
1. darbība: CWP vadības paneļa kreisajā pusē noklikšķiniet uz WebServer Settings → Select WebServers ▼
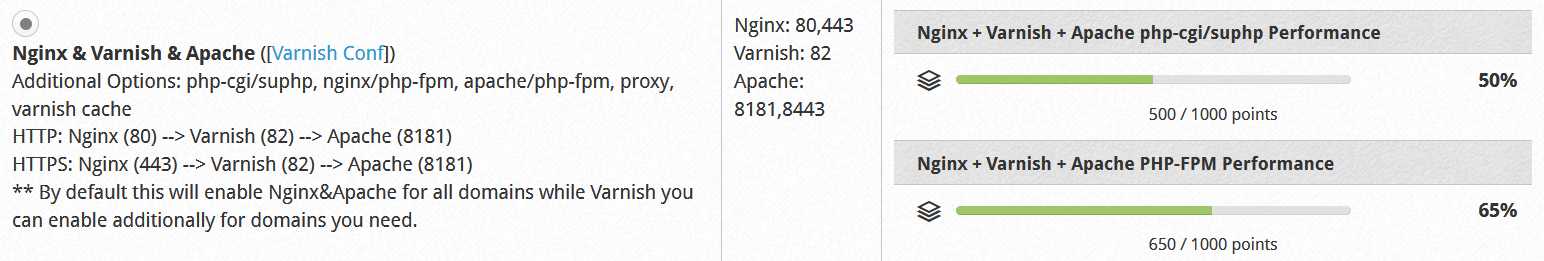
2. darbība. Atlasiet Nginx, Varnish un Apache ▼
3. darbība. Lai saglabātu un atjaunotu konfigurāciju, noklikšķiniet uz pogas “Saglabāt un atjaunot konfigurāciju” apakšā.
- Atsvaidziniet vietni, un jūs redzēsiet, ka SSL sertifikāta derīguma termiņš ir atjaunināts.
Paplašināta lasīšana:
Cerams, ka jums noderēs raksts "Vai šifrēšana neatjaunojas automātiski? Atjauniniet aizstājējzīmju sertifikāta atjaunošanas skriptu", kas publicēts Čena Veiljana emuārā ( https://www.chenweiliang.com/ ).
Droši kopīgojiet šo raksta saiti: https://www.chenweiliang.com/cwl-1199.html