
Директориум за статии
Контролниот панел VestaCP е едноставен и лесен за користење: Инсталирањето на контролниот панел VestaCP овозможува автоматска инсталација на Let's Encrypt SSL сертификатите, што го прави популарен меѓу SEO професионалците во странство.
Што е Let's Encrypt?
Let's Encrypt е орган за сертификати SSL лансиран на 2016 април 4 година.
- Обезбедува бесплатен сертификат X.509 за шифрирање на транспортниот слој за безбедност (TLS) преку автоматизиран процес,
- Дизајниран да го елиминира тековното рачно креирање, верификација, потпишување, инсталирање и ажурирање на сертификати за безбедни веб-локации.
Страница за најавување на контролната табла VestaCP, користејќи порта 8083.
Што е порта 8083?
- 8083 е страница за прокси и порта за преземање датотеки, е логична порта.
- Во мрежната технологија, пристаништата вклучуваат физички порти и логички порти.
Разлика помеѓу физичката порта и логичката порта
- Физичките порти се однесуваат на порти кои всушност постојат, како што се ADSL модеми, хабови, прекинувачи и рутери кои се поврзуваат со други мрежни уреди како што се RJ-45 порти, SC порти итн.
- Логичка порта е порта што ги разликува услугите по логично значење, како што се сервисните порти во протоколот TCP/IP.Опсегот на бројот на портата е од 0 до 65535.
Сепак, моментално портата 8083 на контролната табла VestaCP се прикажува стандардно без SSL безбедносен сертификат...
Затоа, по инсталирањето на панелот VestaCP , Google Chrome ќе го прикаже следниов прозорец:
- Вашата врска не е приватна врска
- Напаѓачите може да се обидат да ги украдат вашите информации (на пр. лозинки, комуникации или информации за кредитна картичка).
Панелот за најавување на Веста овозможува https
Чекор 1: Најавете се на панелот за управување со VestaCP користејќи го името на хостот и портата 8083 ▼
http:// 你的域名:8083/
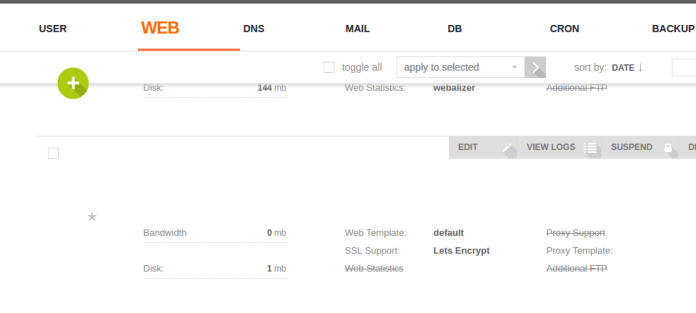
Чекор 2: Пристапете до веб-услугата VestaCP, пронајдете го името на хостот на вашиот сервер, а потоа кликнете на Уреди. ▼
Чекор 3: Лоцирајте и проверете SSL и Let's Encrypt. „Овозможи SSL (SSL поддршка)“ и „Користи Let's Encrypt (Let's Encrypt поддршка)“ ▼
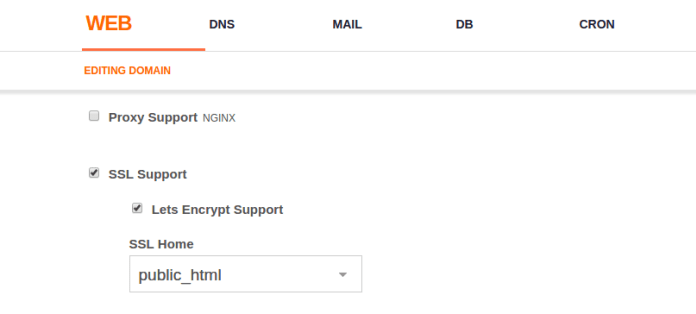
- Потоа кликнете Зачувај (администраторот клика Зачувај и чека околу пет минути за да ја види апликацијата за SSL сертификат)
第 4 步:Лоцирајте ја безбедносната локација за складирање на сертификатот Let's Encrypt Let's Encrypt го складира својот SSL сертификат /home/username/conf/web/ на локација. Ве молиме наведете ги нивните локации ▼
/home/username/conf/web/ssl.website.crt
/home/username/conf/web/ssl.website.key
VestaCP контролен панел, складирајте го неговиот SSL сертификат за името на домаќинот во ▼
/usr/local/vesta/ssl/certificate.crt
/usr/local/vesta/ssl/certificate.key
Затоа, прво треба да ги преименуваме старите датотеки на сертификатот VestaCP во некој лажен текст, така што VestaCP повеќе нема да ги користи, а потоа симболично да ги поврзе овие датотеки. Ве молиме следете ги чекорите подолу за да дознаете како да го направите ова.
Чекор 5: SSH на вашиот сервер и внесете ги овие две команди за да ги преименувате старите датотеки ▼
mv /usr/local/vesta/ssl/certificate.crt /usr/local/vesta/ssl/unusablecer.crt
mv /usr/local/vesta/ssl/certificate.key /usr/local/vesta/ssl/unusablecer.key
- Ако следните операции не успеат да стапат на сила, предизвикувајќи SSL врската да не успее, веб-локацијата не може да се отвори и датотеката SSL "неупотреблив"име, врати се на претходното име"сертификат” без губење време за повторно инсталирање на панелот VestaCP.
Чекор 6: Креирајте симболичка врска што ќе покажува кон новата симболичка врска. Заменете го вашето корисничко име, како на пример: admin. Заменете го chenweiliang.com со името на домаќинот на вашиот VPS сервер (FQDN). ▼
ln -s /home/admin/conf/web/ssl.chenweiliang.com.crt /usr/local/vesta/ssl/certificate.crt
ln -s /home/admin/conf/web/ssl.chenweiliang.com.key /usr/local/vesta/ssl/certificate.key
Чекор 7: Рестартирајте го VestaCP
service vesta restart
Чекор 8: Исчистете ја кеш меморијата на прелистувачот, а потоа обидете се повторно да се најавите во контролниот панел VestaCP користејќи го портот 8083.
- Сега вашиот SSL на портата 8083 е безбеден!
Решение за скршени дозволи
За да ги поправите скршените дозволи, внесете ја следнава команда ▼
- волја your.adminpanel.com Заменете со URL-то на вашата конзола за управување со VestaCP.
chgrp mail ssl.your.adminpanel.com.key
chmod 660 ssl.your.adminpanel.com.key
chgrp mail ssl.your.adminpanel.com.crt
chmod 660 ssl.your.adminpanel.com.crt
Горенаведеното е методот за овозможување на SSL сертификатот во позадината на VestaCP.
Како да го присилите името на доменот да користи https SSL сертификат?
Чекор 1: Инсталирајте прилагоден шаблон за nginx ▼
cd /usr/local/vesta/data/templates/web
wget http://c.vestacp.com/0.9.8/rhel/force-https/nginx.tar.gz
tar -xzvf nginx.tar.gz
rm -f nginx.tar.gz
第 2 步:Поставете го шаблонот за прокси на принудно-https 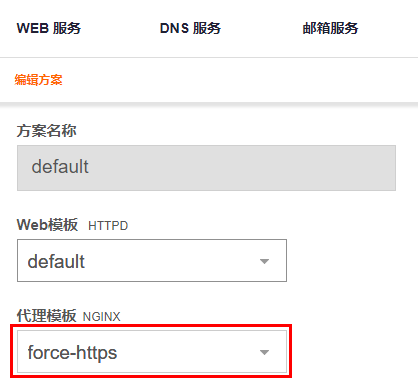
- Направете нова претходно поставена поставеност или во постоечка претходно поставена, поставете го force-https како шаблон за прокси Nginx.
- Кога додавате нови корисници, можете да го користите шаблонот force-https за да им доделите дозволи на корисниците на претходно поставената шема.
HTTP автоматски се пренасочува кон HTTPS
Како VestaCP го пренасочува HTTP на HTTPS користејќи htaccess? Дали сакате автоматски да ја пренасочите вашата веб-локација кон безбедна (HTTPS) верзија на вашата веб-локација која е шифрирана?
Во датотеката .htaccess, додадете ја следнава синтакса за пренасочување 301 ▼
RewriteEngine On
RewriteCond %{HTTPS} off
RewriteRule (.*) https://%{HTTP_HOST}%{REQUEST_URI} [R,L]- „L“ во горенаведеното [R,L] значи Последно (Последна), ако и другите граматики го имаат ова L, http не може автоматски да се пренасочи на https.
- Затоа, се препорачува да се пренасочи http301 кон синтаксата https на врвот (пред другите синтакси).
Ако сакате да додадете безбедни SSL сертификати на вашите други домени во контролната табла VestaCP, проверете го ова упатство ▼
Се надеваме дека статијата „VestaCP Backend Port 8083 HTTPS Invalid? SSL Certificate Installation Tutorial“ споделена на блогот на Чен Вејлијанг ( https://www.chenweiliang.com/ ) ќе ви биде корисна.
Слободно споделете го линкот до овој напис: https://www.chenweiliang.com/cwl-705.html