
Нийтлэлийн лавлах
VestaCP удирдлагын самбар нь энгийн бөгөөд ашиглахад хялбар: VestaCP удирдлагын самбарыг суулгаснаар Let's Encrypt SSL гэрчилгээг автоматаар суулгах боломжийг олгодог бөгөөд энэ нь гадаадад SEO мэргэжилтнүүдийн дунд түгээмэл болгодог.
Let's Encrypt гэж юу вэ?
Let's Encrypt бол 2016 оны 4-р сарын 12-нд эхэлсэн SSL сертификатын газар юм.
- Автомат процессоор дамжуулан Тээврийн давхаргын аюулгүй байдлын (TLS) шифрлэлтийг үнэ төлбөргүй X.509 сертификатаар хангана.
- Аюулгүй вэбсайтуудын гэрчилгээг гараар үүсгэх, баталгаажуулах, гарын үсэг зурах, суулгах, шинэчлэх зэргийг арилгах зорилготой.
8083 портыг ашиглан VestaCP хяналтын самбарт нэвтрэх хуудас.
8083 порт гэж юу вэ?
- 8083 нь прокси хуудас ба татаж авах файлын порт бөгөөд логик порт юм.
- Сүлжээний технологийн хувьд портууд нь физик портууд болон логик портуудыг агуулдаг.
Физик порт ба логик портын хоорондох ялгаа
- Физик портууд нь RJ-45 порт, SC порт гэх мэт бусад сүлжээний төхөөрөмжүүдтэй холбогддог ADSL модем, төв, шилжүүлэгч, чиглүүлэгч зэрэг бодитой байгаа портуудыг хэлнэ.
- Логик порт нь TCP/IP протокол дахь үйлчилгээний портууд гэх мэт логик утгаараа үйлчилгээг ялгадаг порт юм.Портын дугаарын хүрээ нь 0-ээс 65535 хүртэл байна.
Гэсэн хэдий ч одоогоор VestaCP хяналтын самбарын 8083 портыг SSL аюулгүй байдлын гэрчилгээгүйгээр анхдагч байдлаар харуулж байна...
Тиймээс VestaCP самбарыг суулгасны дараа Google Chrome дараах хүсэлтийг харуулах болно :
- Таны холболт хувийн холболт биш байна
- Халдагчид таны мэдээллийг (жишээ нь, нууц үг, харилцаа холбоо эсвэл зээлийн картын мэдээлэл) хулгайлахыг оролдож болно.
Vesta нэвтрэх самбарыг https идэвхжүүлнэ
Алхам 1: Хостын нэр болон 8083 портыг ашиглан VestaCP удирдлагын самбарт нэвтэрнэ үү ▼
http:// 你的域名:8083/
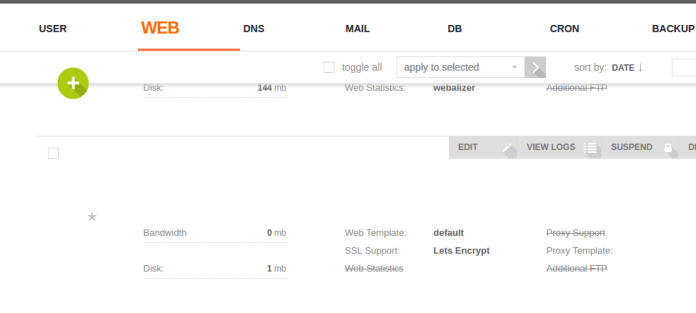
Алхам 2: VestaCP вэб үйлчилгээнд хандаж, серверийнхээ хостын нэрийг олоод, дараа нь Засах дээр дарна уу. ▼
Алхам 3: SSL болон Let's Encrypt-г олоод шалгана уу. "SSL-г идэвхжүүлэх (SSL дэмжлэг)" болон "Let's Encrypt-г ашиглах (Let's Encrypt дэмжлэг)" ▼
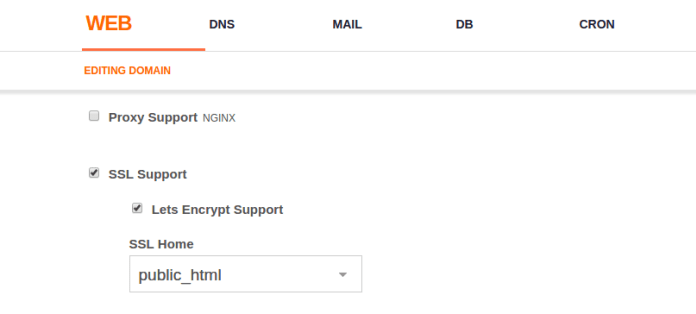
- Дараа нь "Хадгалах" дээр дарна уу (администратор Хадгалах дээр дарж, SSL сертификат авах програмыг үзэхийн тулд таван минут хүлээх болно)
4-р сар:Шифрлэе аюулгүй сертификат хадгалах байршлыг олоорой /home/username/conf/web/ байршилд. Тэдний байршлыг бичнэ үү ▼
/home/username/conf/web/ssl.website.crt
/home/username/conf/web/ssl.website.key
VestaCP хяналтын самбар, өөрийн хостын нэрийн SSL сертификатыг ▼ дотор хадгална уу
/usr/local/vesta/ssl/certificate.crt
/usr/local/vesta/ssl/certificate.key
Тиймээс бид эхлээд хуучин VestaCP гэрчилгээний файлуудын нэрийг зарим хуурамч текст болгон өөрчлөх хэрэгтэй бөгөөд ингэснээр VestaCP тэдгээрийг цаашид ашиглахгүй бөгөөд дараа нь эдгээр файлуудыг бэлгэдлээр холбох хэрэгтэй. Үүнийг хэрхэн хийхийг сурахын тулд доорх алхмуудыг дагана уу.
Алхам 5: Сервер рүүгээ SSH оруулаад хуучин файлуудын нэрийг өөрчлөхийн тулд эдгээр хоёр командыг оруулна уу ▼
mv /usr/local/vesta/ssl/certificate.crt /usr/local/vesta/ssl/unusablecer.crt
mv /usr/local/vesta/ssl/certificate.key /usr/local/vesta/ssl/unusablecer.key
- Дараах үйлдлүүд хүчин төгөлдөр болж чадахгүй бол SSL холбоос амжилтгүй болвол вэбсайтыг нээх боломжгүй бөгөөд SSL файл "ашиглах боломжгүй"Нэр, өмнөх нэр рүү буцах"гэрчилгээ” VestaCP самбарыг дахин суулгахад цаг алдахгүйгээр.
Алхам 6: Шинэ бэлгэдлийн холбоос руу чиглүүлэх бэлгэдлийн холбоос үүсгэнэ үү. Хэрэглэгчийн нэрээ, тухайлбал: admin гэж солино уу. chenweiliang.com хаягийг VPS серверийн хостын нэрээр (FQDN) солино уу . ▼
ln -s /home/admin/conf/web/ssl.chenweiliang.com.crt /usr/local/vesta/ssl/certificate.crt
ln -s /home/admin/conf/web/ssl.chenweiliang.com.key /usr/local/vesta/ssl/certificate.key
Алхам 7: VestaCP-г дахин эхлүүлнэ үү
service vesta restart
Алхам 8: Хөтчийнхөө кэшийг цэвэрлээд дараа нь 8083 портыг ашиглан VestaCP хяналтын самбар руу дахин нэвтэрч үзнэ үү.
- Одоо таны 8083 порт дээрх SSL аюулгүй боллоо!
Эвдэрсэн зөвшөөрлийн шийдэл
Эвдэрсэн зөвшөөрлийг засахын тулд дараах командыг оруулна уу▼
- болно your.adminpanel.com VestaCP удирдлагын консолын URL хаягаар солино уу.
chgrp mail ssl.your.adminpanel.com.key
chmod 660 ssl.your.adminpanel.com.key
chgrp mail ssl.your.adminpanel.com.crt
chmod 660 ssl.your.adminpanel.com.crt
Дээрх арга нь VestaCP дэвсгэр дээр SSL сертификатыг идэвхжүүлэх арга юм.
Домэйн нэрийг хэрхэн https SSL сертификат ашиглахыг албадах вэ?
Алхам 1: Өөрчлөн тохируулсан nginx загварыг суулгана уу ▼
cd /usr/local/vesta/data/templates/web
wget http://c.vestacp.com/0.9.8/rhel/force-https/nginx.tar.gz
tar -xzvf nginx.tar.gz
rm -f nginx.tar.gz
2-р сар:Прокси загварыг force-https болгож тохируулна уу 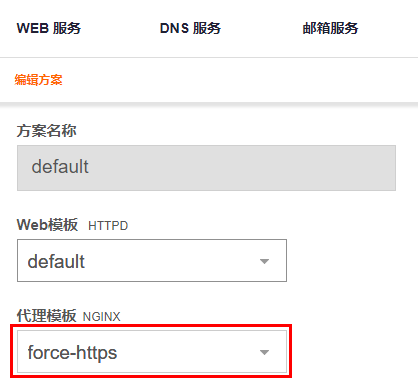
- Шинэ урьдчилсан тохиргоо үүсгэх эсвэл одоо байгаа тохиргоонд force-https-ийг Nginx прокси загвар болгон тохируулна уу.
- Шинэ хэрэглэгч нэмэхдээ та force-https загварыг ашиглан урьдчилан тохируулсан схемийн хэрэглэгчдэд зөвшөөрөл олгох боломжтой.
HTTP нь HTTPS руу автоматаар дахин чиглүүлдэг
VestaCP htaccess ашиглан HTTP-г HTTPS руу хэрхэн чиглүүлдэг вэ? Та вэбсайтаа шифрлэгдсэн аюулгүй (HTTPS) хувилбар руу автоматаар шилжүүлэхийг хүсч байна уу?
.htaccess файлд дараах 301 чиглүүлэлтийн синтаксийг нэмнэ үү▼
RewriteEngine On
RewriteCond %{HTTPS} off
RewriteRule (.*) https://%{HTTP_HOST}%{REQUEST_URI} [R,L]- Дээрх [R,L] дахь "L" нь Сүүлчийн (Сүүлийн) гэсэн утгатай бөгөөд хэрэв бусад дүрэмд мөн энэ L байгаа бол http-г https руу автоматаар шилжүүлэх боломжгүй.
- Тиймээс http301-ийг https синтакс руу дээд талд (бусад синтаксуудын өмнө) дахин чиглүүлэхийг зөвлөж байна.
Хэрэв та VestaCP хяналтын самбар дээрх бусад домэйнууддаа аюулгүй SSL сертификат нэмэхийг хүсвэл энэ зааварчилгааг үзнэ үү ▼
Чен Вэйлиангийн блог ( https://www.chenweiliang.com/ ) дээр хуваалцсан "VestaCP Backend Port 8083 HTTPS Invalid? SSL Certificate Installation Tutorial" нийтлэл танд тус болно гэж найдаж байна.
Энэ нийтлэлийн холбоосыг хуваалцахаас бүү эргэлзээрэй: https://www.chenweiliang.com/cwl-705.html