
लेख निर्देशिका
स्पॅमच्या समस्या सोडवण्यासाठी CWP कंट्रोल पॅनलमध्ये पोस्टफिक्स मेल सर्व्हरचा वापर कसा करावा?
सुरू करण्यापूर्वी, आम्ही पोस्टफिक्स मेल सर्व्हर थांबवला पाहिजे ▼
service postix stop
CWP अँटी-स्पॅमसाठी पोस्टफिक्स कसे वापरते?
प्रथम, मेल सर्व्हर रांगेत अडकलेल्या ईमेलची संख्या मोजूया ▼
postqueue -p | grep -c "^[A-Z0-9]"
अनेक समान ईमेल निवडा आणि ते तपासण्यासाठी आयडी वापरा ▼
postqueue -p
तत्सम परिणाम प्रदर्शित केले जातील▼
2F0EFC28DD 9710 Fri 15 03:20:07 hello@ abc. comआता आम्हाला तो ईमेल आयडी ▼ द्वारे वाचण्याची आवश्यकता आहे
postcat -q 2F0EFC28DD- ईमेलची सामग्री वाचून, आम्ही ते स्पॅम आहे की नाही हे निर्धारित करू शकतो.
- ईमेल स्पॅम असल्यास, तुम्हाला त्याचा स्रोत शोधण्याची आवश्यकता आहे.
- ईमेल स्त्रोतामध्ये sasl लॉगिन सारखे काहीतरी असल्यास: याचा अर्थ लॉग इन करण्यासाठी "[email protected]" या ईमेल खात्याचा "sasl" पासवर्ड हॅक झाला होता.
तुमच्या सर्व्हरचे संरक्षण करण्यासाठी, तुम्हाला तुमच्या ईमेल खात्याचा पासवर्ड बदलण्याची आवश्यकता आहे:
- name_attribute: sasl_method=LOGIN
- name_attribute: [email protected]
खात्याचा पासवर्ड बदलल्यानंतर, तुम्ही पोस्टफिक्स रीस्टार्ट करावे ▼
service postfix restart
रांगेतील सर्व संदेश काढा ▼
postsuper -d ALL
कोणतेही ईमेल हटवण्याआधी, तुम्ही त्यांचा स्रोत तपासला पाहिजे कारण ती आतमध्ये हॅक केलेली php स्क्रिप्ट असू शकते.
आपण हॅकर्स स्पॅमिंग स्पॅमची समस्या सोडवू शकत नसल्यास, आपण थेट ईमेल पाठवणे अक्षम करू शकता आणि सर्व्हर क्रॉन सेट करू शकता.
CWP कंट्रोल पॅनल वापरत असल्यास, CWP कंट्रोल पॅनलमध्ये लॉग इन करा的 Server Setting → Crontab for root ▼
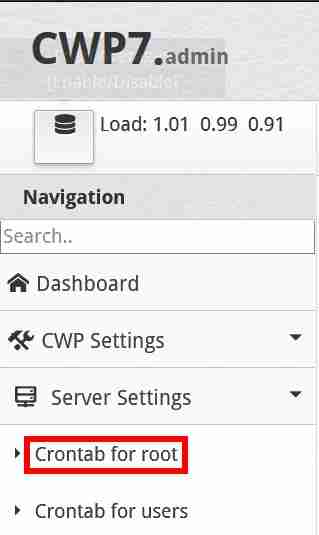
"संपूर्ण कस्टम क्रॉन जॉब्स जोडा" मध्ये, खालील पूर्ण कस्टम क्रॉन कमांड एंटर करा ▼
* * * * * /usr/sbin/postsuper -d ALL
- (प्रत्येक 1 मिनिटाने रांगेत असलेले सर्व संदेश हटवा)
स्पॅम सेटिंग्ज हॅकिंग कसे टाळायचे?
तुमचा CWP मालवेअरसाठी स्कॅन करायला विसरू नका.
CWP कंट्रोल पॅनलमध्ये, डावीकडे नेव्हिगेट करा आणि सुरक्षा → सुरक्षा केंद्र → मालवेअर स्कॅन → खाते स्कॅन वर क्लिक करा: मालवेअरसाठी स्कॅन करण्यासाठी तुमच्या खात्याचा पर्याय निवडा.
तुमची वेबसाइट आणखी हॅक होण्यापासून रोखण्यासाठी तुम्ही ऑटो-अपडेट नियमांसह मॉड सिक्युरिटी इन्स्टॉल करत असल्यास, परंतु पार्श्वभूमीत "403 निषिद्ध त्रुटी" त्रुटीसह ते तुमच्या वेबसाइटला प्रवेश करण्यायोग्य बनवू शकते, तुम्हाला सावधगिरीने मॉड सुरक्षा चालू करणे आवश्यक आहे.
हा लेख वेळोवेळी अपडेट केला जाईल! ! !
खालील लिंक पोस्टफिक्स▼ मधील सामान्यतः वापरल्या जाणार्या कमांड लाइनच्या सूचीचा सारांश देते
आशा आहे की, चेन वेइलियांगच्या ब्लॉगवर ( https://www.chenweiliang.com/ ) शेअर केलेला "How to Use Postfix to Combat Spam with CWP? Spam Prevention Settings" हा लेख तुम्हाला उपयुक्त ठरेल.
या लेखाची लिंक शेअर करण्यास हरकत नाही: https://www.chenweiliang.com/cwl-27468.html