
ဆောင်းပါးလမ်းညွှန်
"Error Message: AutoSSL Issue Failed" ဆိုတဲ့ error message နဲ့ Let's Encrypt application ပျက်ကွက်စေတဲ့ DNS ပြဿနာကို ဖြေရှင်းပြီး နောက်မှာ ဒီအခမဲ့ SSL certificate မှာ ဖြေရှင်းရမယ့် ပြဿနာတချို့ ရှိလာပါပြီ။
CWP control panel ကို Let's Encrypt လက်မှတ်များ သက်တမ်းမကုန်မီ အလိုအလျောက် သက်တမ်းတိုးရန် စီစဉ်ထားပုံရသော်လည်း မမျှော်လင့်ဘဲ Let's Encrypt သည် မနေ့က အလိုအလျောက် သက်တမ်းတိုးခြင်းကို ရပ်တန့်လိုက်သောကြောင့် SEO traffic သိသိသာသာ ကျဆင်းသွားခဲ့သည်။ ကံကောင်းထောက်မစွာ၊ ပြဿနာကို ဖြေရှင်းပြီးနောက် ပြန်လည်ထားရှိနိုင်ခဲ့သည်။
Let's Encrypt ဆိုတာ ဘာလဲ
Let's Encrypt သည် အကျိုးအမြတ်မယူသော Internet Security Research Group (ISRG) မှ ပံ့ပိုးပေးသော အခမဲ့၊ အလိုအလျောက်နှင့် ပွင့်လင်းသော သက်သေခံလက်မှတ် အာဏာပိုင်အဖွဲ့ (CA) ဖြစ်သည်။
ရိုးရှင်းစွာပြောရလျှင်၊ Let's Encrypt မှထုတ်ပေးသည့်လက်မှတ်၏အကူအညီဖြင့် HTTPS (SSL/TLS) ကို ကျွန်ုပ်တို့၏ဝဘ်ဆိုဒ်အတွက် အခမဲ့ဖွင့်နိုင်သည်။
Let's Encrypt အခမဲ့ လက်မှတ်များ ထုတ်ပေးခြင်း/သက်တမ်းတိုးခြင်းကို script များဖြင့် အလိုအလျောက် လုပ်ဆောင်ပါသည်။ လက်မှတ်များထုတ်ပေးရန်အတွက် Certbot client ကို အသုံးပြု၍ တရားဝင် ကုဒ်ဝှက်ကြပါစို့။
အောက်ဖော်ပြပါသည် အခမဲ့ SSL လက်မှတ်ကို Let's Encrypt လုပ်နည်း▼ လျှောက်ထားနည်း သင်ခန်းစာတစ်ခုဖြစ်သည်။
Let's Encrypt wildcard လက်မှတ်ဆိုတာ ဘာလဲ။
သင်္ကေတ အသိအမှတ်ပြုလက်မှတ်များ မပေါ်မီတွင်၊ Let's Encrypt သည် အသိအမှတ်ပြုလက်မှတ် 2 ခုကိုသာ ပံ့ပိုးပေးသည်-
- Single Domain Certificate- လက်မှတ်တွင် လက်ခံဆောင်ရွက်ပေးသူ တစ်ခုတည်းသာ ပါဝင်ပါသည်။
- SAN လက်မှတ်- ဒိုမိန်းအမည် လက်မှတ်ဟုလည်း လူသိများသည်၊ လက်မှတ်တစ်ခုတွင် လက်ခံသူအများအပြား ပါဝင်နိုင်သည် (Let's Encrypt limit is 20)။
သုံးစွဲသူတစ်ဦးချင်းစီအတွက်၊ host များလွန်းသောကြောင့်၊ SAN လက်မှတ်များကို အသုံးပြုရာတွင် ပြဿနာမရှိသော်လည်း ကုမ္ပဏီကြီးများအတွက် ပြဿနာအချို့ရှိပါသည်။
- ဒိုမိန်းခွဲများ အများအပြားရှိပြီး၊ အချိန်ကြာလာသည်နှင့်အမျှ host အသစ်တစ်ခုကို အသုံးပြုရန် လိုအပ်နိုင်သည်။
- မှတ်ပုံတင်ထားတဲ့ ဒိုမိန်းတွေလည်း အများကြီးရှိတယ်။
လုပ်ငန်းကြီးများအတွက်၊ SAN လက်မှတ်များသည် လိုအပ်ချက်များနှင့် မပြည့်မီနိုင်ပြီး၊ Let's Encrypt လက်မှတ်များကို အသုံးပြုခြင်းဖြင့် ကျေနပ်နိုင်မည်မဟုတ်သော လက်ခံဆောင်ရွက်ပေးသူအားလုံးကို လက်မှတ်တစ်ခုတည်းတွင် ပါ၀င်ပါသည်။
Wildcard လက်မှတ်များသည် သင်္ကေတတစ်ခုပါရှိသော လက်မှတ်များဖြစ်သည်-
- ဥပမာ *.example.com၊ *.example.cn၊ဒိုမိန်းခွဲများအားလုံးကို အလိုအလျောက် ကိုက်ညီရန် * ကိုသုံးပါ။
- လုပ်ငန်းကြီးများသည် wildcard လက်မှတ်များကိုလည်း အသုံးပြုနိုင်ပြီး SSL လက်မှတ်တစ်ခုသည် hosts များကို ထပ်မံနေရာချပေးနိုင်ပါသည်။
wildcard လက်မှတ်နှင့် SAN လက်မှတ်ကြား ကွာခြားချက်
- Wildcard Certificates - အထူးအရည်အချင်းပြည့်မီသော ဒိုမိန်းအမည်တစ်ခုအောက်တွင် နယ်ပယ်ခွဲများစွာကို ကာကွယ်ရန်အတွက် Wildcard လက်မှတ်များကို တွင်ကျယ်စွာအသုံးပြုပါသည်။လက်မှတ်အမျိုးအစား၏ အကျိုးကျေးဇူးမှာ ၎င်းသည် လက်မှတ်များကို စီမံခန့်ခွဲရာတွင် လွယ်ကူစေရုံသာမက သင်၏ စရိတ်စကများကို လျှော့ချပေးသည်။၎င်းသည် သင်၏ လက်ရှိနှင့် အနာဂတ် ဒိုမိန်းခွဲများကို အချိန်တိုင်း ကာကွယ်ပေးသည်။
- SAN အသိအမှတ်ပြုလက်မှတ်များ - SAN လက်မှတ်များ (ဒိုမိန်းအများအပြား အသိအမှတ်ပြုလက်မှတ်များဟုလည်း ခေါ်သည်) ကို လက်မှတ်တစ်ခုတည်းဖြင့် ဒိုမိန်းအများအပြားကို လုံခြုံစေရန်အတွက် အသုံးပြုပါသည်။၎င်းတို့သည် ၎င်းတို့အားလုံးကို ပံ့ပိုးပေးသည့် ခရင်မ်ကတ်လက်မှတ်များနှင့် ကွဲပြားသည်။အကန့်အသတ်မရှိဒိုမိန်းခွဲများ SAN သည် လက်မှတ်တွင် ထည့်သွင်းထားသော အရည်အချင်းပြည့်မီသော ဒိုမိန်းအမည်ကိုသာ ပံ့ပိုးပေးသည်။ SAN လက်မှတ်များကို အသုံးပြုခြင်းဖြင့် သင်သည် အသိအမှတ်ပြုလက်မှတ်တစ်ခုတည်းဖြင့် မတူညီသော အရည်အချင်းပြည့်မီသော ဒိုမိန်းအမည် 100 ကျော်ကို ကာကွယ်နိုင်သောကြောင့်၊ အကာအကွယ်ပမာဏသည် ထုတ်ပေးသည့် လက်မှတ်အာဏာပိုင်အပေါ် မူတည်ပါသည်။
လျှောက်ထားနည်းစေမယ့်စာဝှက်သင်္ကေတ လက်မှတ်များ။
ခရင်မ်ကတ်လက်မှတ်များကို အကောင်အထည်ဖော်ရန်အတွက်၊ Let's Encrypt သည် ACME ပရိုတိုကော၏ အကောင်အထည်ဖော်မှုကို အဆင့်မြှင့်ထားပြီး v2 ပရိုတိုကောကသာ သင်္ကေတကတ်လက်မှတ်များကို ပံ့ပိုးပေးနိုင်သည်။
ဆိုလိုသည်မှာ၊ မည်သည့် client မဆို ACME v2 ကို ပံ့ပိုးပေးသရွေ့ wildcard လက်မှတ်ကို လျှောက်ထားနိုင်ပါသည်။
Certbot-Auto ကိုဒေါင်းလုဒ်လုပ်ပါ။
wget https://dl.eff.org/certbot-auto
chmod a+x certbot-auto
./certbot-auto --version
Wildcard Certificate Script ကို စာဝှက်ကြပါစို့
git clone https://github.com/ywdblog/certbot-letencrypt-wildcardcertificates-alydns-au
cd certbot-letencrypt-wildcardcertificates-alydns-au
chmod 0777 au.sh
wildcard လက်မှတ် သက်တမ်းကုန်ဆုံးချိန် သက်တမ်းတိုးခြင်း script ကို စာဝှက်ကြပါစို့
ဤနေရာရှိ script သည် nginx မှစုစည်းပြီးထည့်သွင်းထားသောဆာဗာတစ်ခုဖြစ်သည် သို့မဟုတ် Docker၊ proxy https မှတဆင့် host proxy သို့မဟုတ် load balancing host၊ SSL လက်မှတ်ကိုအလိုအလျောက်အရန်ကူးပြီး Nginx proxy ဆာဗာကိုပြန်လည်စတင်သည်။
- မှတ်ချက်- ဇာတ်ညွှန်းသည် အမှန်တကယ် အသုံးပြုသည်။
./certbot-auto renew
#!/usr/bin/env bash

cmd="$HOME/certbot-auto"
restartNginxCmd="docker restart ghost_nginx_1"
action="renew"
auth="$HOME/certbot/au.sh php aly add"
cleanup="$HOME/certbot/au.sh php aly clean"
deploy="cp -r /etc/letsencrypt/ /home/pi/dnmp/services/nginx/ssl/ && $restartNginxCmd"

$cmd $action \
--manual \
--preferred-challenges dns \
--deploy-hook \
"$deploy"\
--manual-auth-hook \
"$auth" \
--manual-cleanup-hook \
"$cleanup"
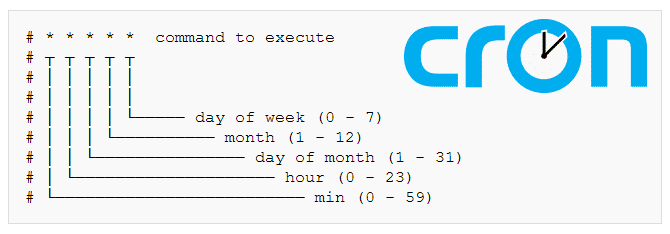
crontab ထဲသို့ထည့်ပါ ၊ ဖိုင်ကိုတည်းဖြတ်ပါ ▼
/etc/crontab
#证书有效期<30天才会renew,所以crontab可以配置为1天或1周
0 0 * * * root python -c 'import random; import time; time.sleep(random.random() * 3600)' && /home/pi/crontab.sh
CWP ဆာဗာ ဖွဲ့စည်းမှုပုံစံကို ပြန်လည်တည်ဆောက်ပါ။
ဤသည်မှာ nginx/apache ဆာဗာကို ပြန်လည်တည်ဆောက်ရန်အတွက် CWP အတွက် အဆင့်များဖြစ်သည်။
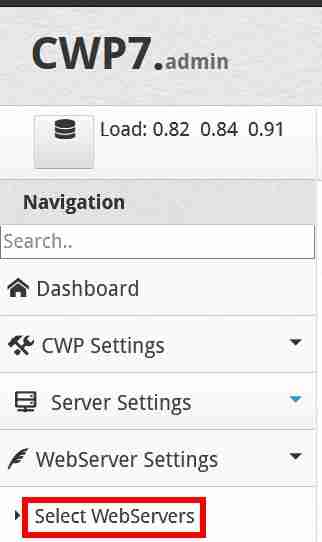
အဆင့် 1- CWP Control Panel ၏ဘယ်ဘက်တွင်၊ WebServer ဆက်တင်များ → WebServers ကိုရွေးချယ်ပါ ▼ ကိုနှိပ်ပါ။
အဆင့် ၂: Nginx၊ Varnish နှင့် Apache တို့ကို ရွေးချယ်ပါ ▼
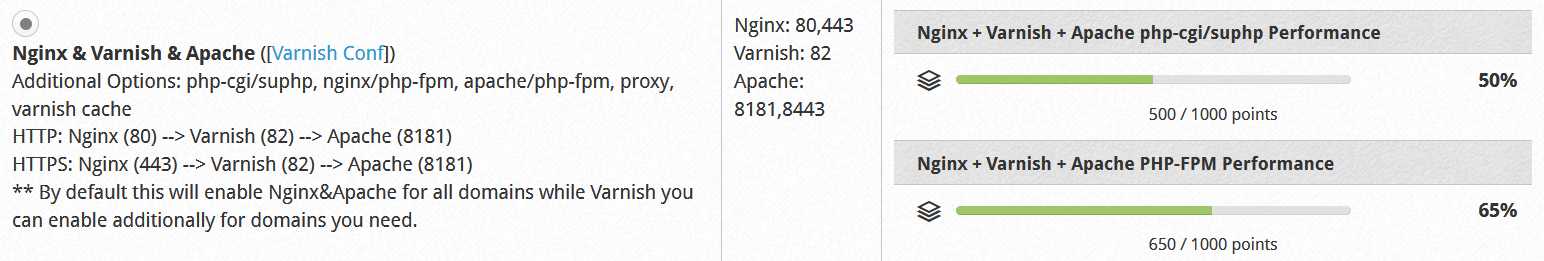
အဆင့် ၃: ပြင်ဆင်မှုကို သိမ်းဆည်းပြီး ပြန်လည်တည်ဆောက်ရန် အောက်ခြေရှိ "Save & Rebuild Configuration" ခလုတ်ကို နှိပ်ပါ။
- ဝဘ်ဆိုက်ကို ပြန်လည်စတင်ပြီး SSL လက်မှတ်၏ သက်တမ်းကုန်ဆုံးရက်ကို အပ်ဒိတ်လုပ်ထားသည်ကို သင်တွေ့ရပါမည်။
တိုးချဲ့ဖတ်ခြင်း
Chen Weiliang ရဲ့ဘလော့ဂ် ( https://www.chenweiliang.com/ ) မှာ မျှဝေထားတဲ့ "Let's Encrypt Doesn't Renew Automatically? Update Wildcard Certificate Renewal Script" ဆောင်းပါးက သင့်အတွက် အထောက်အကူဖြစ်လိမ့်မယ်လို့ မျှော်လင့်ပါတယ်။
ဒီဆောင်းပါးလင့်ခ်ကို မျှဝေပေးဖို့ မတွန့်ဆုတ်ပါနဲ့- https://www.chenweiliang.com/cwl-1199.html