
लेख निर्देशिका
"त्रुटि सन्देश: AutoSSL समस्या असफल" त्रुटि सन्देशको साथ लेट्स एन्क्रिप्ट अनुप्रयोग असफल भएको DNS समस्या समाधान गरेपछि, अब यो नि:शुल्क SSL प्रमाणपत्रमा केही समस्याहरू छन् जसलाई सम्बोधन गर्न आवश्यक छ।
CWP नियन्त्रण प्यानल लेट्स एन्क्रिप्ट प्रमाणपत्रहरूको म्याद सकिनु अघि स्वचालित रूपमा नवीकरण गर्न सेट अप गरिएको जस्तो देखिन्थ्यो, तर अप्रत्याशित रूपमा, लेट्स एन्क्रिप्टले हिजो स्वचालित रूपमा नवीकरण गर्न रोक्यो, जसले गर्दा SEO ट्राफिकमा उल्लेखनीय गिरावट आयो। सौभाग्यवश, समस्या समाधान भएपछि यसलाई पुनर्स्थापित गरियो।
आउनुहोस् इन्क्रिप्ट के हो?
Let's Encrypt गैर-लाभकारी इन्टरनेट सुरक्षा अनुसन्धान समूह (ISRG) द्वारा प्रदान गरिएको नि:शुल्क, स्वचालित र खुला प्रमाणपत्र प्राधिकरण (CA) हो।
सरल शब्दमा भन्नुपर्दा, लेट्स इन्क्रिप्टद्वारा जारी गरिएको प्रमाणपत्रको सहायताले हाम्रो वेबसाइटको लागि HTTPS (SSL/TLS) लाई निःशुल्क सक्षम गर्न सकिन्छ।
Let's Encrypt नि:शुल्क प्रमाणपत्रहरू जारी गर्ने/नविकरण स्क्रिप्टहरूद्वारा स्वचालित हुन्छ। Encrypt ले आधिकारिक रूपमा प्रमाणपत्र जारी गर्न Certbot ग्राहक प्रयोग गर्न सिफारिस गर्छ।
निम्न एउटा ट्यूटोरियल छ कसरी एउटा Let's Encrypt Free SSL प्रमाणपत्रको लागि आवेदन दिने
चलो एन्क्रिप्ट वाइल्डकार्ड प्रमाणपत्र के हो?
वाइल्डकार्ड प्रमाणपत्रहरू देखा पर्नु अघि, समर्थित २ प्रमाणपत्रहरू मात्र इन्क्रिप्ट गरौं:
- एकल डोमेन प्रमाणपत्र: प्रमाणपत्रमा एउटा मात्र होस्ट हुन्छ।
- SAN प्रमाणपत्र: डोमेन नाम प्रमाणपत्रको रूपमा पनि चिनिन्छ, प्रमाणपत्रले धेरै होस्टहरू समावेश गर्न सक्छ (ईन्क्रिप्ट सीमा 20 हो)।
व्यक्तिगत प्रयोगकर्ताहरूको लागि, त्यहाँ धेरै होस्टहरू नभएको कारण, त्यहाँ SAN प्रमाणपत्रहरू प्रयोग गर्न कुनै समस्या छैन, तर ठूला कम्पनीहरूको लागि त्यहाँ केही समस्याहरू छन्:
- त्यहाँ धेरै सबडोमेनहरू छन्, र समयसँगै नयाँ होस्ट प्रयोग गर्न आवश्यक हुन सक्छ।
- त्यहाँ धेरै दर्ता डोमेनहरू पनि छन्।
ठूला उद्यमहरूको लागि, SAN प्रमाणपत्रहरूले आवश्यकताहरू पूरा नगर्न सक्छ, र सबै होस्टहरू एउटै प्रमाणपत्रमा समावेश हुन्छन्, जसलाई Let's Encrypt प्रमाणपत्रहरू (सीमा 20) प्रयोग गरेर सन्तुष्ट हुन सक्दैन।
वाइल्डकार्ड प्रमाणपत्रहरू वाइल्डकार्ड समावेश गर्न सक्ने प्रमाणपत्रहरू हुन्:
- उदाहरण को लागी *.example.com, *.example.cn,स्वचालित रूपमा सबै सबडोमेनहरू मिलाउन * प्रयोग गर्नुहोस्;
- ठूला उद्यमहरूले वाइल्डकार्ड प्रमाणपत्रहरू पनि प्रयोग गर्न सक्छन्, र एउटा SSL प्रमाणपत्रले थप होस्टहरू राख्न सक्छ।
वाइल्डकार्ड प्रमाणपत्र र SAN प्रमाणपत्र बीचको भिन्नता
- वाइल्डकार्ड प्रमाणपत्रहरू - वाइल्डकार्ड प्रमाणपत्रहरू एक अद्वितीय पूर्ण योग्य डोमेन नाम अन्तर्गत बहु उपडोमेनहरू सुरक्षित गर्न व्यापक रूपमा प्रयोग गरिन्छ।यस प्रकारको प्रमाणपत्रको फाइदा यो हो कि यसले प्रमाणपत्रहरू प्रबन्ध गर्न सजिलो बनाउँदैन, तर यसले तपाईंलाई आफ्नो ओभरहेड लागतहरू कम गर्न पनि मद्दत गर्दछ।यसले तपाईंको वर्तमान र भविष्यका सबडोमेनहरूलाई जहिले पनि सुरक्षित गर्दछ।
- SAN प्रमाणपत्रहरू - SAN प्रमाणपत्रहरू (जसलाई बहु-डोमेन प्रमाणपत्रहरू पनि भनिन्छ) एकल प्रमाणपत्रको साथ धेरै डोमेनहरू सुरक्षित गर्न प्रयोग गरिन्छ।तिनीहरू वाइल्डकार्ड प्रमाणपत्रहरू भन्दा भिन्न छन् कि तिनीहरूले सबैलाई समर्थन गर्छन्असीमितउप-डोमेनहरू। SAN ले प्रमाणपत्रमा प्रविष्ट गरिएको पूर्ण योग्य डोमेन नामलाई मात्र समर्थन गर्दछ। SAN प्रमाणपत्रहरू प्रभावशाली छन् किनभने तिनीहरूलाई प्रयोग गरेर तपाईंले एकल प्रमाणपत्रको साथ १०० भन्दा बढी पूर्ण योग्य डोमेन नामहरू सुरक्षित गर्न सक्नुहुन्छ; यद्यपि, सुरक्षाको मात्रा जारी गर्ने प्रमाणपत्र प्राधिकरणमा निर्भर गर्दछ।
कसरी आवेदन गर्नेगुप्तिकरण गरौंवाइल्डकार्ड प्रमाणपत्रहरू?
वाइल्डकार्ड प्रमाणपत्रहरू लागू गर्नको लागि, चलो एन्क्रिप्टले ACME प्रोटोकलको कार्यान्वयनलाई अपग्रेड गरेको छ, र केवल v2 प्रोटोकलले वाइल्डकार्ड प्रमाणपत्रहरूलाई समर्थन गर्न सक्छ।
अर्थात्, कुनै पनि ग्राहकले वाइल्डकार्ड प्रमाणपत्रको लागि आवेदन दिन सक्छ जबसम्म यसले ACME v2 लाई समर्थन गर्दछ।
Certbot-Auto डाउनलोड गर्नुहोस्
wget https://dl.eff.org/certbot-auto
chmod a+x certbot-auto
./certbot-auto --version
वाइल्डकार्ड सर्टिफिकेट लिपि इन्क्रिप्ट गरौं
git clone https://github.com/ywdblog/certbot-letencrypt-wildcardcertificates-alydns-au
cd certbot-letencrypt-wildcardcertificates-alydns-au
chmod 0777 au.sh
वाइल्डकार्ड प्रमाणपत्रको म्याद सकिने समय नवीकरण लिपि इन्क्रिप्ट गरौं
यहाँ स्क्रिप्ट nginx द्वारा कम्पाइल गरिएको र स्थापना गरिएको वा डकर मार्फत स्थापना गरिएको सर्भर हो, होस्ट प्रोक्सी वा लोड ब्यालेन्सिङ होस्ट मार्फत प्रोक्सी https, स्वचालित रूपमा SSL प्रमाणपत्र ब्याकअप गर्नुहोस्, र Nginx प्रोक्सी सर्भर पुन: सुरु गर्नुहोस्।
- नोट: स्क्रिप्टले वास्तवमा प्रयोग गर्दछ
./certbot-auto renew
#!/usr/bin/env bash

cmd="$HOME/certbot-auto"
restartNginxCmd="docker restart ghost_nginx_1"
action="renew"
auth="$HOME/certbot/au.sh php aly add"
cleanup="$HOME/certbot/au.sh php aly clean"
deploy="cp -r /etc/letsencrypt/ /home/pi/dnmp/services/nginx/ssl/ && $restartNginxCmd"

$cmd $action \
--manual \
--preferred-challenges dns \
--deploy-hook \
"$deploy"\
--manual-auth-hook \
"$auth" \
--manual-cleanup-hook \
"$cleanup"
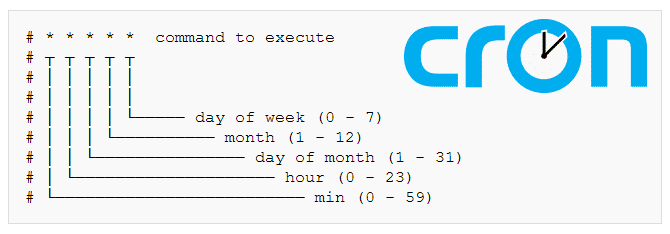
क्रोन्ट्याबमा थप्नुहोस् , फाइल सम्पादन गर्नुहोस् ▼
/etc/crontab
#证书有效期<30天才会renew,所以crontab可以配置为1天或1周
0 0 * * * root python -c 'import random; import time; time.sleep(random.random() * 3600)' && /home/pi/crontab.sh
CWP सर्भर कन्फिगरेसन पुनर्निर्माण
nginx/apache सर्भर पुन: निर्माण गर्न CWP को लागि यहाँ चरणहरू छन्:
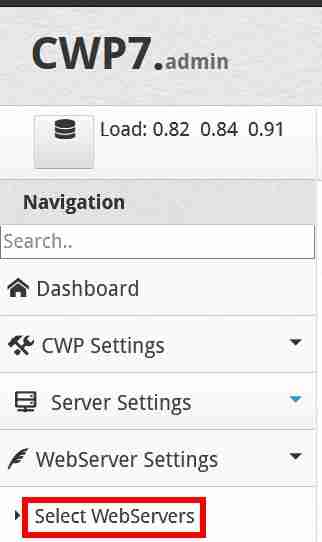
चरण 1: CWP कन्ट्रोल प्यानलको बायाँ छेउमा, WebServer Settings मा क्लिक गर्नुहोस् → WebServers चयन गर्नुहोस् ▼
चरण २: Nginx, Varnish, र Apache चयन गर्नुहोस् ▼
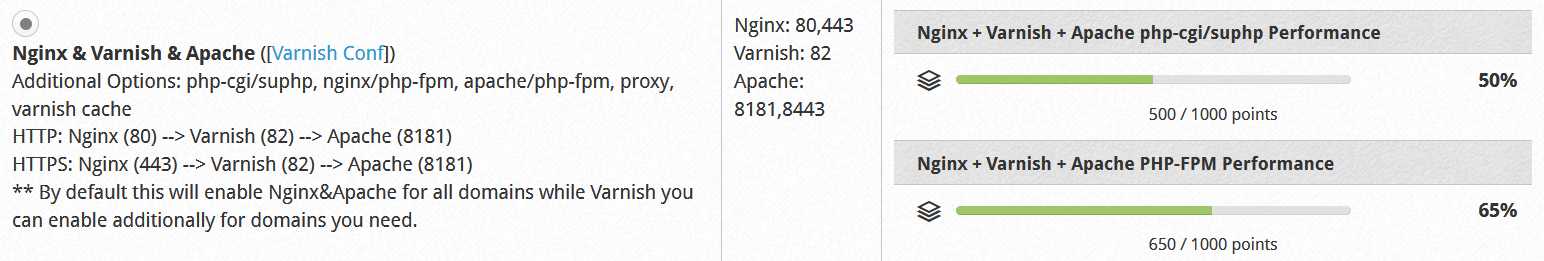
चरण ३: कन्फिगरेसन बचत र पुनर्निर्माण गर्न तल रहेको "बचत गर्नुहोस् र पुनर्निर्माण गर्नुहोस्" बटनमा क्लिक गर्नुहोस्।
- वेबसाइट रिफ्रेस गर्नुहोस् र तपाईंले देख्नुहुनेछ कि SSL प्रमाणपत्रको म्याद सकिने मिति अद्यावधिक गरिएको छ।
विस्तारित पठन:
आशा छ, चेन वेइलियाङको ब्लग ( https://www.chenweiliang.com/ ) मा साझा गरिएको "Let's Encrypt Doesn't Renew Automatically? Update Wildcard Certificate Renewal Script" लेख तपाईंको लागि उपयोगी हुनेछ।
यस लेखको लिङ्क साझा गर्न नहिचकिचाउनुहोस्: https://www.chenweiliang.com/cwl-1199.html