
ලිපි නාමාවලිය
අන්තර්ජාලයේ ශීඝ්ර දියුණුවත් සමඟ, සමහර අය WeChat අලෙවිකරණය සහ පොදු ගිණුම් ප්රවර්ධනය කිරීමට කැමති නමුත්, මාර්ගගත අලෙවිකරණය අකාර්යක්ෂම බව පැමිණිලි කරති. ඇත්ත වශයෙන්ම, නව මාධ්ය වෘත්තිකයන්ට මාර්ගගත අලෙවිකරණය කිරීමට හොඳම ක්රමය වන්නේ සෙවුම් යන්ත්ර හරහා ගමනාගමනය ධාවනය කිරීමයි .
එමනිසා, සෙවුම් යන්ත්ර අද වන විට වඩාත් ජනප්රිය අන්තර්ජාල අලෙවිකරණ ක්රමවලින් එකකි.
එපමණක් නොව, ගූගල් සහ බයිඩු සෙවුම් යන්ත්ර ප්රසිද්ධියේ ප්රකාශ කර ඇත්තේ https සෙවුම් යන්ත්ර ශ්රේණිගත කිරීමේ යාන්ත්රණයට ඇතුළත් කර ඇති බවයි.
විශේෂයෙන්ම ඊ-වාණිජ්ය වෙබ් අඩවි සඳහා , HTTPS සංකේතන ප්රොටෝකෝලය භාවිතා කිරීම නිර්දේශ කෙරේ, එය ශ්රේණිගත කිරීම් වැඩිදියුණු කිරීමට පමණක් නොව පරිශීලකයාගේ වෙබ් අඩවි ආරක්ෂක අත්දැකීමද වැඩි දියුණු කරයි.
Hypertext Transfer Protocol HTTP ප්රොටෝකෝලය වෙබ් බ්රවුසරය සහ වෙබ් සේවාදායකය අතර තොරතුරු මාරු කිරීමට භාවිතා කරයි.HTTP ප්රොටෝකෝලය පැහැදිලි පෙළෙහි අන්තර්ගතය යවන අතර කිසිදු ආකාරයක දත්ත සංකේතනයක් සපයන්නේ නැත.ප්රහාරකයෙකු වෙබ් බ්රවුසරය සහ වෙබ් සේවාදායකය අතර සම්බන්ධතාවයට බාධා කළහොත්, HTTP ක්රෙඩිට් කාඩ් අංකය, මුරපදය සහ වෙනත් ගෙවීම් තොරතුරු වැනි සමහර සංවේදී තොරතුරු සම්ප්රේෂණය කිරීමට ප්රොටෝකෝලය සුදුසු නොවේ.
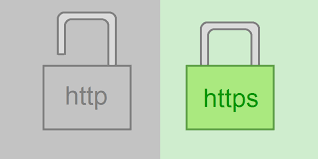
HTTP ප්රොටෝකෝලයේ මෙම දෝෂය විසඳීම සඳහා, වෙනත් ප්රොටෝකෝලයක් භාවිතා කිරීමට අවශ්ය වේ: ආරක්ෂිත සොකට් ස්ථරයේ අධිපෙළ හුවමාරු ප්රොටෝකෝලය HTTPS. දත්ත සම්ප්රේෂණයේ ආරක්ෂාව සඳහා, HTTPS HTTP වෙත SSL ප්රොටෝකෝලය එක් කරයි, සහ SSL සත්යාපනය කිරීමට සහතික මත රඳා පවතී. සේවාදායකය. , සහ බ්රව්සරය සහ සේවාදායකය අතර සන්නිවේදනය සංකේතනය කරන්න.
XNUMX. HTTP සහ HTTPS හි මූලික සංකල්ප
HTTP: අන්තර්ජාලයේ බහුලව භාවිතා වන ජාල ප්රොටෝකෝලය වේ. එය සේවාදායක පැත්තේ සහ සේවාදායක පැත්තේ ඉල්ලීම් සහ ප්රතිචාර ප්රමිතිය (TCP), එය WWW සේවාදායකයේ සිට දේශීය බ්රවුසරයකට අධිපෙළ සම්ප්රේෂණය කිරීමට භාවිතා කරයි. සේවාදායකය වැඩිය. කාර්යක්ෂම, එහි ප්රතිඵලයක් ලෙස ජාල මාරුවීම් අඩු වේ.
HTTPS: එය ආරක්ෂිත HTTP නාලිකාවකි. කෙටියෙන් කිවහොත්, එය HTTP හි ආරක්ෂිත අනුවාදයකි, එනම්, HTTP වෙත SSL ස්ථරයක් එක් කිරීම. HTTPS හි ආරක්ෂක පදනම SSL වේ, එබැවින් සංකේතනය කිරීමේ සවිස්තරාත්මක අන්තර්ගතයට SSL අවශ්ය වේ.
HTTPS ප්රොටෝකෝලයේ ප්රධාන කාර්යයන් වර්ග දෙකකට බෙදිය හැකිය: එකක් දත්ත සම්ප්රේෂණයේ ආරක්ෂාව සහතික කිරීම සඳහා තොරතුරු ආරක්ෂණ නාලිකාවක් පිහිටුවීම; අනෙක වෙබ් අඩවියේ සත්යතාව තහවුරු කිරීමයි.
XNUMX. HTTP සහ HTTPS අතර වෙනස කුමක්ද?
HTTP ප්රොටෝකෝලය මගින් සම්ප්රේෂණය කරන ලද දත්ත සංකේතනය කර නොමැති, එනම් සරල අකුරු වලින්.එබැවින්, පුද්ගලික තොරතුරු සම්ප්රේෂණය කිරීමට HTTP ප්රොටෝකෝලය භාවිතා කිරීම ඉතා අනාරක්ෂිත ය.මෙම පුද්ගලික දත්ත සංකේතනය කර සම්ප්රේෂණය කළ හැකි බව සහතික කිරීම සඳහා, Netscape විසින් නිර්මාණය කරන ලදී. HTTPS සඳහා SSL (Secure Sockets Layer) ප්රොටෝකෝලය HTTP ප්රොටෝකෝලය මගින් සම්ප්රේෂණය කරන ලද දත්ත සංකේතනය කිරීමට උපත ලැබීය.
සරලව කිවහොත්, HTTPS ප්රොටෝකෝලය යනු සංකේතාත්මක සම්ප්රේෂණය සහ අනන්යතා සත්යාපනය සිදු කළ හැකි SSL+HTTP ප්රොටෝකෝලය මගින් ගොඩනගා ඇති ජාල ප්රොටෝකෝලයක් වන අතර එය http ප්රොටෝකෝලයට වඩා ආරක්ෂිත වේ.
HTTPS සහ HTTP අතර ඇති ප්රධාන වෙනස්කම් පහත පරිදි වේ:
- 1. සහතිකයක් සඳහා අයදුම් කිරීමට https ප්රොටෝකෝලය ca වෙත යාමට අවශ්ය වේ. සාමාන්යයෙන්, නොමිලේ සහතික කිහිපයක් ඇත, එබැවින් යම් ගාස්තුවක් අවශ්ය වේ.
- 2. http යනු අධිපෙළ මාරු කිරීමේ ප්රොටෝකෝලයකි, තොරතුරු සාමාන්ය පෙළෙන් සම්ප්රේෂණය වේ, සහ https යනු ආරක්ෂිත ssl සංකේතාත්මක හුවමාරු ප්රොටෝකෝලයකි.
- 3. http සහ https සම්පූර්ණයෙන්ම වෙනස් සම්බන්ධතා ක්රම භාවිතා කරන අතර විවිධ වරායන් භාවිතා කරයි. පළමුවැන්න 80 වන අතර දෙවැන්න 443 වේ.
- 4. http සම්බන්ධ කිරීම ඉතා සරල සහ අස්ථායී ය; HTTPS ප්රොටෝකෝලය යනු http ප්රොටෝකෝලයට වඩා ආරක්ෂිත වන සංකේතාත්මක සම්ප්රේෂණය සහ අනන්යතා සත්යාපනය සිදු කළ හැකි SSL+HTTP ප්රොටෝකෝලය මගින් ගොඩනගා ඇති ජාල ප්රොටෝකෝලයකි.
XNUMX. HTTPS සහ SSL සංකේතාංකන ක්රියාවලිය පිළිබඳ සවිස්තරාත්මක පැහැදිලි කිරීම
තෙවන පාර්ශවයන් විසින් සංවේදී තොරතුරු ලබා ගැනීම වැළැක්වීමට HTTPS හට තොරතුරු සංකේතනය කළ හැකි බව අපි කවුරුත් දනිමු, එබැවින් බොහෝ බැංකු වෙබ් අඩවි හෝ විද්යුත් තැපෑල සහ ඉහළ ආරක්ෂක මට්ටම් සහිත වෙනත් සේවාවන් HTTPS ප්රොටෝකෝලය භාවිතා කරනු ඇත.
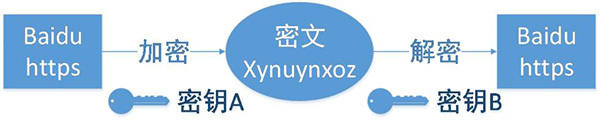
1. සේවාලාභියා HTTPS ඉල්ලීමක් ආරම්භ කරයි
මෙය පැවසීමට කිසිවක් නැත, එනම්, පරිශීලකයා බ්රවුසරයේ https URL එකක් ඇතුළු කර, පසුව සේවාදායකයේ 443 වරායට සම්බන්ධ වේ.
2. සේවාදායක වින්යාසය
HTTPS ප්රොටෝකෝලය භාවිතා කරන සේවාදායකය සතුව ඩිජිටල් සහතික කට්ටලයක් තිබිය යුතු අතර, ඒවා ඔබ විසින්ම සාදාගත හැකි හෝ සංවිධානයට යෙදිය හැක. වෙනස වන්නේ ඔබ විසින් නිකුත් කරන ලද සහතිකය ඔබට දිගටම ප්රවේශ වීමට පෙර සේවාලාභියා විසින් සත්යාපනය කළ යුතු වීමයි. විශ්වාසදායී සමාගමක් විසින් අයදුම් කරන ලද සහතිකය නොලැබේ. ඉක්මන් පිටුවක් උත්පතන වනු ඇත.
මෙම සහතිකය ඇත්ත වශයෙන්ම පොදු යතුර සහ පුද්ගලික යතුර යුගලයකි, ඔබට පොදු යතුර සහ පුද්ගලික යතුර නොතේරෙන්නේ නම්, ඔබට එය යතුරක් සහ අගුලක් ලෙස සිතාගත හැකිය, නමුත් මෙම යතුර ඇති ලෝකයේ එකම පුද්ගලයා ඔබයි. , ඔබට ලොක් හෙඩ් එක අන් අයට අගුලු දැමිය හැකිය, අනෙක් අයට මෙම අගුල භාවිතා කර වැදගත් දේවල් අගුළු දැමිය හැක, පසුව එය ඔබට එවිය හැක, මන්ද මෙම යතුර ඇත්තේ ඔබ සතුව පමණක් බැවින් මෙම අගුලෙන් අගුලු දමා ඇති දේවල් ඔබට පමණක් දැකිය හැකිය.
3. සහතිකය යවන්න
මෙම සහතිකය ඇත්ත වශයෙන්ම පොදු යතුරයි, නමුත් සහතික අධිකාරිය, කල් ඉකුත්වන කාලය, යනාදී බොහෝ තොරතුරු අඩංගු වේ.
4. සේවාදායකයා විග්රහ කිරීමේ සහතිකය
කාර්යයේ මෙම කොටස සේවාලාභියාගේ TLS මගින් සිදු කරයි. පළමුව, නිකුත් කිරීමේ අධිකාරිය, කල් ඉකුත්වන කාලය, යනාදී පොදු යතුර වලංගු දැයි එය සත්යාපනය කරයි. ව්යතිරේකයක් හමු වුවහොත්, අනතුරු ඇඟවීමේ පෙට්ටියක් උත්පතන වනු ඇත. සහතිකයේ ගැටලුවක් තිබේ.
සහතිකයේ ගැටලුවක් නොමැති නම්, අහඹු අගයක් ජනනය කරන්න, ඉන්පසු අහඹු අගය සංකේතනය කිරීමට සහතිකය භාවිතා කරන්න, ඉහත සඳහන් කළ පරිදි, අහඹු අගය අගුලකින් අගුළු දමන්න, එවිට යතුරක් නොමැති නම්, ඔබට නොපෙනේ අගුලු දැමූ වටිනාකම් අන්තර්ගතය.
5. සංකේතාත්මක තොරතුරු සම්ප්රේෂණය කිරීම
මෙම කොටස සහතිකය සමඟ සංකේතනය කර ඇති අහඹු අගය සම්ප්රේෂණය කරයි. අරමුණ වන්නේ සේවාදායකයට මෙම අහඹු අගය ලබා ගැනීමට ඉඩ දීමයි, එවිට සේවාදායකයා සහ සේවාදායකය අතර සන්නිවේදනය මෙම අහඹු අගය හරහා සංකේතනය කර විකේතනය කළ හැකිය.
6. සේවා අංශයේ විකේතන තොරතුරු
සේවාදායකය පුද්ගලික යතුර සමඟ විකේතනය කිරීමෙන් පසුව, එය සේවාදායකයා විසින් එවන ලද අහඹු අගය (පුද්ගලික යතුර) ලබා ගනී, පසුව අගය හරහා අන්තර්ගතය සමමිතිකව සංකේතනය කරයි.මෙම ආකාරයෙන්, පුද්ගලික යතුර නොදන්නේ නම්, අන්තර්ගතය ලබා ගත නොහැක, සහ සේවාදායකයා සහ සේවාදායකයා යන දෙදෙනාම පුද්ගලික යතුර දන්නා අතර, සංකේතාංකන ඇල්ගොරිතම ප්රමාණවත් තරම් ශක්තිමත් සහ පුද්ගලික යතුර ප්රමාණවත් තරම් සංකීර්ණ වන තාක්, දත්ත ප්රමාණවත් තරම් ආරක්ෂිත වේ.
7. සංකේතාත්මක තොරතුරු සම්ප්රේෂණය කිරීම
මෙම තොරතුරු කොටස සේවා අංශයේ පුද්ගලික යතුර මගින් සංකේතනය කරන ලද තොරතුරු වන අතර සේවාලාභියාගේ පැත්තෙන් ප්රතිසාධනය කළ හැක.
8. සේවාලාභී විකේතන තොරතුරු
සේවාලාභියා විසින් සේවා අංශය විසින් එවන ලද තොරතුරු කලින් ජනනය කරන ලද පුද්ගලික යතුර සමඟ විකේතනය කර විකේතනය කරන ලද අන්තර්ගතය ලබා ගනී.සම්පූර්ණ ක්රියාවලියේදී තෙවන පාර්ශවය දත්ත නිරීක්ෂණය කළද එය අසරණ වේ.
හතරවනුව, HTTPS වෙත සෙවුම් යන්ත්රවල ආකල්පය
Baidu විසින් "තුන්වන පාර්ශ්වයේ" උකහා ගැනීම සහ පරිශීලක පෞද්ගලිකත්වය පැහැරගැනීම් විසඳීම සඳහා පූර්ණ-අඩවි HTTPS සංකේතනය කළ සෙවුම් සේවාවක් දියත් කර ඇත.ඇත්ත වශයෙන්ම, 2010 මැයි මස මුල් භාගයේදී, Google විසින් HTTPS සංකේතාත්මක සෙවුම් සේවා සැපයීමට සහ HTTPS වෙබ් පිටු බඩගා යාමට පටන් ගත්තේය. මෙම ගැටළුව, Baidu 5 සැප්තැම්බර් මාසයේදී නිවේදනයක් නිකුත් කරමින් ප්රකාශ කළේ "Baidu විසින් HTTPS වෙබ් පිටු සක්රියව රිංගා නොයනු ඇති" බවයි, Google ඇල්ගොරිතම යාවත්කාලීනයේ සඳහන් කළේ "එම කොන්දේසි යටතේ, HTTPS සංකේතාංකන තාක්ෂණය භාවිතා කරන වෙබ් අඩවි වලට වඩා හොඳ සෙවුම් ශ්රේණිගත කිරීම් ලැබෙනු ඇත. වාසි" .
ඉතින්, මෙම පරිසරය තුළ, වෙබ් අඩවි හිමිකරුවන් "අවදානම් සහිත" HTTPS ප්රොටෝකෝලය අනුගමනය කළ යුතුද? සහ සෙවුම් යන්ත්ර SEO මත HTTPS හි බලපෑම කුමක්ද ?
1. Google හි ආකල්පය
HTTPS අඩවි ඇතුළත් කිරීම සම්බන්ධයෙන් Google හි ආකල්පය HTTP අඩවිවලට වඩා වෙනස් නොවන අතර, සෙවුම් ශ්රේණිගත කිරීමේ ඇල්ගොරිතමයේ විමර්ශන සාධකයක් ලෙස "සුරක්ෂිත සංකේතනය භාවිතා කරන්නේද" (HTTPS) පවා ගනී. HTTPS සංකේතාංකන තාක්ෂණය භාවිතා කරන වෙබ් අඩවි වලට වඩා හොඳ ප්රතිඵල ලබා ගත හැක. ප්රදර්ශන අවස්ථා වැඩි වන අතර ශ්රේණිගත කිරීම සමාන අඩවි වල HTTP අඩවි වලට වඩා වාසිදායක වේ.
තවද Google විසින් පැහැදිලිවම ප්රකාශ කර ඇත්තේ "HTTP වෙනුවට HTTPS ප්රොටෝකෝලය භාවිතා කිරීමට සියලුම වෙබ්මාස්ටර්වරුන්ට හැකි වනු ඇතැයි බලාපොරොත්තු වන" බවයි, එය "HTTPS සෑම තැනකම" ඉලක්කය සපුරා ගැනීමට ඇති අධිෂ්ඨානය පෙන්නුම් කරයි.
2. Baidu ගේ ආකල්පය
අතීතයේ දී, Baidu හි තාක්ෂණය සාපේක්ෂව පසුගාමී වූ අතර, "එය https පිටු සක්රියව රිංගා නොයනු ඇත", නමුත් එය "බොහෝ https පිටු ඇතුළත් කළ නොහැක" ගැන "කනස්සල්ලට" පත් විය. 2014 සැප්තැම්බර් 9 වන දින දක්වා Baidu සාකච්ඡා කළේ "කෙසේද? ඉලක්කය සාක්ෂාත් කර ගැනීම සඳහා https අඩවි ගොඩනඟන්න". "https අඩවි වල Baidu-හිතකාමීත්වය වැඩි දියුණු කිරීම" සඳහා යෝජනා හතරක් සහ නිශ්චිත ක්රියාමාර්ග ලබා දෙමින්, "Baidu වෙත මිත්රශීලී" ගැටලුව පිළිබඳ ලිපියක් ප්රකාශයට පත් කරන ලදී:
1. Baidu සෙවුම් යන්ත්රය මඟින් සුචිගත කළ යුතු https පිටු සඳහා http ප්රවේශ විය හැකි අනුවාද සාදන්න.
2. අමුත්තන් ඔවුන්ගේ පරිශීලක-නියෝජිතයා විසින් හඳුනා ගනු ලබන අතර, Baidu duspider එක HTTP පිටුවකට හරවා යවනු ලැබේ. සාමාන්ය පරිශීලකයෙකු Baidu සෙවුම් යන්ත්රය හරහා මෙම පිටුවට ප්රවේශ වන විට, ඔවුන් 301 යළි-යොමුවීමක් හරහා අනුරූප HTTPS පිටුවට හරවා යවනු ලැබේ. රූපයේ දැක්වෙන පරිදි, ඉහළ රූපය Baidu විසින් සුචිගත කරන ලද HTTP අනුවාදය පෙන්වන අතර, පහළ රූපය ක්ලික් කිරීමෙන් පසු පරිශීලකයා ස්වයංක්රීයව හරවා යවන HTTPS අනුවාදය පෙන්වයි.
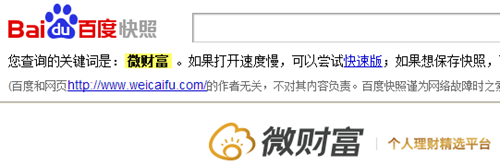
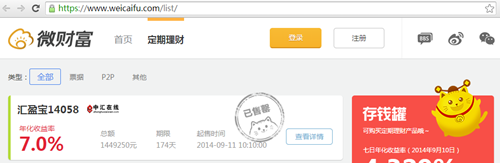
3. http පිටපත සෑදී ඇත්තේ මුල් පිටුව සඳහා පමණක් නොවේ, අනෙකුත් වැදගත් පිටු ද http අනුවාදයෙන් සාදා ඒවා එකිනෙක සම්බන්ධ කළ යුතුය. මෙය නොකරන්න: මුල් පිටුවේ http පිටුවේ සබැඳිය තවමත් https පිටුවට සම්බන්ධ වේ. , Baiduspider හට දිගටම බඩගා යාමට නොහැකි කරයි—— අපට සම්පූර්ණ වෙබ් අඩවිය සඳහා එක් මුල් පිටුවක් පමණක් ඇතුළත් කළ හැකි එවැනි තත්ත්වයකට අපි මුහුණ දී ඇත.
4. ප්රවෘත්ති වැනි සංකේතනය අවශ්ය නොවන අන්තර්ගතයන් සත්කාරකත්වය සැපයීමට ඔබට උප වසම් භාවිතා කළ හැකිය. උදාහරණයක් ලෙස, Alipay වෙබ් අඩවියේ, මූලික සංකේතනය කළ අන්තර්ගතය HTTPS මත සත්කාරකත්වය දරන අතර, Baiduspider හට කෙලින්ම බඩගා යා හැකි අන්තර්ගතය උප වසම් මත සත්කාරකත්වය දරනු ලැබේ.
පහත සබැඳියේ ඇති පරිගණක විද්යා මන්දිරයේ පරීක්ෂණයට අනුව, HTTP සමඟ සම්බන්ධතාවයක් ඇති කර ගැනීමට මිලි තත්පර 114 ක් ගත වේ; HTTPS සමඟ සම්බන්ධතාවයක් ඇති කර ගැනීමට මිලි තත්පර 436 ක් සහ ජාල ප්රමාදය සහ උඩිස් කොටස ඇතුළුව ssl කොටස සඳහා මිලි තත්පර 322 ක් ගත වේ. ssl සංකේතනය කිරීම සහ විකේතනය කිරීම (සේවාදායකයාගේ තොරතුරු අනුව සේවාදායකය නව ප්රධාන යතුරක් උත්පාදනය කළ යුතුද යන්න තීරණය කරන්න; සේවාදායකය ප්රධාන යතුරට පිළිතුරු සපයන අතර ප්රධාන යතුර සමඟ සත්යාපනය කළ පණිවිඩයක් සේවාදායකයාට ලබා දෙයි; සේවාදායකය ඩිජිටල් අත්සනක් සහ පොදු යතුරක් සඳහා සේවාදායකයාගෙන් ඉල්ලා සිටී).
XNUMX. HTTP වලට වඩා HTTPS කොපමණ සම්පත් පරිභෝජනය කරයිද?
HTTPS යනු ඇත්ත වශයෙන්ම SSL/TLS මත ගොඩනගා ඇති HTTP ප්රොටෝකෝලයකි. එබැවින්, HTTP හා සසඳන විට HTTPS කොපමණ වැඩියෙන් සේවාදායක සම්පත් භාවිතා කරනවාද යන්න සංසන්දනය කිරීම සඳහා, එය ප්රධාන වශයෙන් රඳා පවතින්නේ SSL/TLS විසින්ම කොපමණ සේවාදායක සම්පත් පරිභෝජනය කරනවාද යන්න මත බව චෙන් වෙයිලියැං විශ්වාස කරයි.
HTTP සම්බන්ධතාවයක් ඇති කර ගැනීම සඳහා TCP ත්රි-මාර්ග අත් හුවමාරුව භාවිතා කරන අතර, සේවාලාභියා සහ සේවාදායකයාට පැකට් 3ක් හුවමාරු කර ගැනීමට අවශ්ය වේ;
TCP පැකට් තුනට අමතරව HTTPS වලට ssl හෑන්ඩ්ෂේක් එකට අවශ්ය පැකට් 9ක් එකතු කරන්න ඕන නිසා සම්පූර්ණ පැකට් 12ක් තියෙනවා.
SSL සම්බන්ධතාවයක් ස්ථාපිත කළ පසු, පසුව එන සංකේතාංකන ක්රමය 3DES වැනි සමමිතික සංකේතාංකන ක්රමයක් බවට පත්වන අතර එය අඩු CPU භාරයක් ඇත. SSL සම්බන්ධතාවය ස්ථාපිත කිරීමට භාවිතා කරන අසමමිතික සංකේතාංකන ක්රමයට සාපේක්ෂව, සමමිතික සංකේතාංකනයේ CPU භාරය නොසැලකිය හැකිය. කෙසේ වෙතත්, මෙය ගැටළුවකට මග පාදයි: SSL සැසිය නිතර නැවත ගොඩනැගීම සේවාදායක ක්රියාකාරිත්වයට මාරාන්තික බලපෑමක් ඇති කළ හැකිය. HTTPS keepalive සක්රීය කිරීමෙන් තනි සම්බන්ධතාවයක කාර්ය සාධන ගැටළු සමනය කළ හැකි වුවද, සමගාමී පරිශීලකයින් විශාල සංඛ්යාවක් සිටින විශාල වෙබ් අඩවි සඳහා, බර තුලනය මත පදනම් වූ කැපවූ SSL termination proxy අත්යවශ්ය වේ. වෙබ් සේවාව SSL termination proxy ට පසුව තබා ඇත. SSL termination proxy, F5 වැනි දෘඪාංග මත පදනම් වූ හෝ විකිපීඩියා විසින් භාවිතා කරන Nginx වැනි මෘදුකාංග මත පදනම් වූ විය හැකිය.
ඉතින් HTTPS භාවිතා කිරීමෙන් පසු කොපමණ වැඩියෙන් සේවාදායක සම්පත් භාවිතා වේද? 2010 ජනවාරි මාසයේදී , Gmail සම්පූර්ණ HTTPS වෙත මාරු විය. ඉදිරිපස SSL සැකසුම් යන්ත්රයේ CPU භාරය 1% ට වඩා වැඩි නොවීය, සම්බන්ධතාවයකට මතක පරිභෝජනය 20KB ට වඩා අඩු විය, සහ ජාල ගමනාගමනය 2% ට වඩා අඩු විය. Gmail බෙදා හරින ලද සැකසුම් සඳහා N සේවාදායක භාවිතා කරන බැවින්, CPU පැටවීමේ දත්ත එතරම් අර්ථවත් නොවේ. සම්බන්ධතාවයකට මතක පරිභෝජනය සහ ජාල ගමනාගමන දත්ත වඩාත් අර්ථවත් වේ. තනි හරයකට තත්පරයකට ආසන්න වශයෙන් හෑන්ඩ්ෂේක් 1500 ක් (1024-bit RSA සඳහා) සැකසිය හැකි බව ද ලිපියේ ලැයිස්තුගත කර ඇත, එය ඉතා අර්ථවත් අගයකි.
XNUMX. HTTPS හි වාසි
HTTPS ඉතා ආරක්ෂිත බැවින් ප්රහාරකයින්ට ආරම්භ කිරීමට ස්ථානයක් සොයාගත නොහැක. වෙබ්මාස්ටර්වරුන්ගේ දෘෂ්ටිකෝණයෙන්, HTTPS හි වාසි පහත පරිදි වේ:
1. SEO අංශ
ගූගල් විසින් 2014 අගෝස්තු මාසයේදී එහි සෙවුම් යන්ත්ර ඇල්ගොරිතම සකස් කළේ, "HTTPS සමඟ සංකේතනය කරන ලද වෙබ් අඩවියක් සමාන HTTP අඩවියකට වඩා සෙවුම් ප්රතිඵලවල ඉහළ ශ්රේණිගත කිරීමක් වනු ඇති" බව පවසමිනි.
2. ආරක්ෂාව
HTTPS සම්පූර්ණයෙන්ම ආරක්ෂිත නොවූවත්, මූල සහතික ප්රගුණ කරන ආයතන සහ සංකේතාංකන ඇල්ගොරිතම ප්රගුණ කරන සංවිධානවලට මිනිසා-ඉන්-ද-මැද ප්රහාර සිදු කළ හැක, නමුත් HTTPS තවමත් පහත සඳහන් වාසි සහිත වත්මන් ගෘහ නිර්මාණ ශිල්පය යටතේ වඩාත්ම ආරක්ෂිත විසඳුම වේ:
(1) නිවැරදි සේවාදායකයා සහ සේවාදායකය වෙත දත්ත යවන බව සහතික කිරීම සඳහා පරිශීලකයන් සහ සේවාදායකයන් සත්යාපනය කිරීමට HTTPS ප්රොටෝකෝලය භාවිතා කරන්න;
(2) HTTPS ප්රොටෝකෝලය යනු සංකේතාත්මක සම්ප්රේෂණය සහ අනන්යතා සත්යාපනය සිදු කළ හැකි SSL+HTTP ප්රොටෝකෝලය මගින් ගොඩනගා ඇති ජාල ප්රොටෝකෝලයකි. එය සම්ප්රේෂණ ක්රියාවලියේදී දත්ත සොරකම් කිරීම සහ වෙනස් කිරීම වළක්වා ගත හැකි http ප්රොටෝකෝලයට වඩා ආරක්ෂිත වේ. දත්තවල අඛණ්ඩතාව.
(3) HTTPS යනු වත්මන් ගෘහ නිර්මාණ ශිල්පය යටතේ වඩාත්ම ආරක්ෂිත විසඳුම වේ.එය සම්පූර්ණයෙන්ම ආරක්ෂිත නොවූවත්, එය මිනිසා-මැද-මැද ප්රහාරවල පිරිවැය බෙහෙවින් වැඩි කරයි.
XNUMX. HTTPS හි අවාසි
HTTPS හි විශාල වාසි ඇතත්, තවමත් එහි යම් යම් අඩුපාඩු තිබේ.විශේෂයෙන්, පහත කරුණු දෙකක් තිබේ:
1. SEO අංශ
ACM CoNEXT දත්ත වලට අනුව, HTTPS ප්රොටෝකෝලය භාවිතයෙන් පිටු පැටවීමේ කාලය 50% කට ආසන්න ප්රමාණයකින් දිගු වන අතර බලශක්ති පරිභෝජනය 10% සිට 20% දක්වා වැඩි කරයි. ඊට අමතරව, HTTPS ප්රොටෝකෝලය හැඹිලියට ද බලපානු ඇත, දත්ත උඩිස් සහ බලය වැඩි කරයි. පරිභෝජනය, සහ පවතින ආරක්ෂක පියවරයන් පවා බලපානු ඇති අතර ඒ අනුව බලපානු ඇත.
එපමනක් නොව, HTTPS ප්රොටෝකෝලයේ සංකේතාංකන විෂය පථය සාපේක්ෂව සීමිත වන අතර, හැකර් ප්රහාර, සේවා ප්රහාර ප්රතික්ෂේප කිරීම සහ සේවාදායක පැහැරගැනීම් වලට එය එතරම් බලපෑමක් නොකරයි.
වැදගත්ම දෙය නම්, SSL සහතිකවල ණය දාම පද්ධතිය ආරක්ෂිත නොවේ, විශේෂයෙන් සමහර රටවලට CA මූල සහතිකය පාලනය කළ හැකි විට, මිනිසා-මැද ප්රහාර ශක්ය වේ.
2. ආර්ථික අංශ
(1) SSL සහතික සඳහා මුදල් අවශ්ය වේ. සහතිකය බලවත් වන තරමට පිරිවැය වැඩි වේ. පුද්ගලික වෙබ් අඩවි වලට නොමිලේ SSL සහතික භාවිතා කළ හැක.
(2) SSL සහතික සාමාන්යයෙන් IP වෙත බැඳිය යුතු අතර, බහු වසම් නාම එකම IP වෙත බැඳිය නොහැක. IPv4 සම්පත් වලට මෙම පරිභෝජනයට සහය විය නොහැක (SSL හට මෙම ගැටලුව අර්ධ වශයෙන් විසඳිය හැකි දිගු ඇත, නමුත් එය කරදරකාරී වන අතර බ්රව්සර් අවශ්ය වේ, මෙහෙයුම් පද්ධති සහාය, Windows XP මෙම දිගුව සඳහා සහය නොදක්වයි, XP හි ස්ථාපිත පදනම සැලකිල්ලට ගනිමින්, මෙම විශේෂාංගය පාහේ නිෂ්ඵල වේ).
(3) HTTPS සම්බන්ධතා හැඹිලි කිරීම HTTP තරම් කාර්යක්ෂම නොවන අතර, අධික තදබදයක් ඇති වෙබ් අඩවි අවශ්ය නම් මිස එය භාවිතා නොකරනු ඇත, සහ ගමනාගමන පිරිවැය ඉතා ඉහළ ය.
(4) HTTPS සම්බන්ධතා සේවාදායක පැත්තේ සම්පත් පරිභෝජනය බොහෝ වැඩි වන අතර තව ටිකක් නරඹන්නන් සිටින වෙබ් අඩවි වලට සහය වීමට වැඩි ආයෝජනයක් අවශ්ය වේ. දක්වා.
(5) HTTPS ප්රොටෝකෝලයේ අතට අත දීමේ අදියර කාලය ගතවන අතර වෙබ් අඩවියේ අනුරූප වේගයට ඍණාත්මක බලපෑමක් ඇති කරයි.එය අනවශ්ය නම්, පරිශීලක අත්දැකීම කැප කිරීමට හේතුවක් නැත.
XNUMX. වෙබ් අඩවිය HTTPS සමඟ සංකේතනය කළ යුතුද?
Google සහ Baidu යන දෙකම "HTTPS දෙස වෙනස් ලෙස බලන්නේ" වුවද, වෙබ්මාස්ටර් විසින් වෙබ් අඩවි ප්රොටෝකෝලය HTTPS වෙත පරිවර්තනය කළ යුතු බව මින් අදහස් නොවේ!
මුලින්ම අපි Google ගැන කතා කරමු."HTTPS encryption තාක්ෂණය භාවිතා කරන වෙබ් අඩවි වලට වඩා හොඳ ශ්රේණිගත කිරීම් ලබා ගත හැකි" බව Google විසින් දිගින් දිගටම අවධාරණය කළත්, මෙය "යටි චේතනා" පියවරක් බව බැහැර කළ නොහැක.
මෙම ප්රශ්නයට ප්රතිචාර වශයෙන් විදෙස් විශ්ලේෂකයින් පවසා ඇත්තේ: Google මෙම පියවර ගැනීමට හේතුව (ඇල්ගොරිතම යාවත්කාලීන කිරීම, සෙවුම් යන්ත්ර ශ්රේණිගත කිරීම් සඳහා යොමු සාධකයක් ලෙස HTTPS සංකේතාංකන තාක්ෂණය භාවිතා කරන්නේද යන්න) පරිශීලකයාගේ සෙවුම් අත්දැකීම සහ අන්තර්ජාලය වැඩිදියුණු කිරීම නොවේ. ආරක්ෂක ප්රශ්නය වන්නේ "ප්රිස්ම් ගේට්" අපවාදයේ "පාඩුව" අයකර ගැනීම සඳහා පමණි. මෙය "ආරක්ෂක බලපෑම් ශ්රේණිගත කිරීම" යන බැනරය ඉහලින් තබාගෙන "HTTPS" ජප කරමින් "මමත්වය කැප කරන්න" යන බැනරය යටතේ සාමාන්ය ආත්මාර්ථකාමී ක්රියාවකි. සෑම තැනකම" ” සටන් පාඨය, පසුව වෙබ්මාස්ටර්වරුන්ගෙන් බහුතරයකට කැමැත්තෙන් HTTPS ප්රොටෝකෝල කඳවුරට සම්බන්ධ වීමට ඉඩ දෙන්න.
ඔබේ වෙබ් අඩවිය ඊ-වාණිජ්යය / ක්ෂුද්ර ව්යාපාර වේදිකාව, මූල්ය, සමාජ ජාලකරණය හෝ වෙනත් ක්ෂේත්රවලට අයත් නම් , HTTPS ප්රොටෝකෝලය භාවිතා කිරීම වඩාත් සුදුසුය; එය බ්ලොග් අඩවියක්, ප්රවර්ධන වෙබ් අඩවියක්, වර්ගීකරණ තොරතුරු වෙබ් අඩවියක් හෝ ප්රවෘත්ති වෙබ් අඩවියක් නම්, ඔබට නොමිලේ SSL සහතිකයක් භාවිතා කළ හැකිය.
XNUMX. වෙබ්මාස්ටර් HTTPS අඩවියක් ගොඩනඟන්නේ කෙසේද?
HTTPS අඩවි තැනීමේදී SSL ප්රොටෝකෝලය ගැන සඳහන් කිරීමට සිදුවේ.SSL යනු Netscape විසින් අනුගමනය කරන ලද පළමු ජාල ආරක්ෂණ ප්රොටෝකෝලයයි.එය සම්ප්රේෂණ සන්නිවේදන ප්රොටෝකෝලය (TCP/IP) මත ක්රියාත්මක කරන ලද ආරක්ෂක ප්රොටෝකෝලයකි. , SSL පුළුල් ලෙස සහය දක්වයි. විවිධ වර්ගයේ ජාල, මූලික ආරක්ෂක සේවා තුනක් සපයන අතරම, ඒවා සියල්ලම පොදු යතුරු තාක්ෂණය භාවිතා කරයි.
HTTPS අඩවි තැනීමේදී SSL ප්රොටෝකෝලය ගැන සඳහන් කිරීමට සිදුවේ.SSL යනු Netscape විසින් අනුගමනය කරන ලද පළමු ජාල ආරක්ෂණ ප්රොටෝකෝලයයි.එය සම්ප්රේෂණ සන්නිවේදන ප්රොටෝකෝලය (TCP/IP) මත ක්රියාත්මක කරන ලද ආරක්ෂක ප්රොටෝකෝලයකි. , SSL පුළුල් ලෙස සහය දක්වයි. විවිධ වර්ගයේ ජාල, මූලික ආරක්ෂක සේවා තුනක් සපයන අතරම, ඒවා සියල්ලම පොදු යතුරු තාක්ෂණය භාවිතා කරයි.
1. SSL හි භූමිකාව
(1) නිවැරදි සේවාදායකයාට සහ සේවාදායකයට දත්ත යවන බව සහතික කිරීම සඳහා පරිශීලකයන් සහ සේවාදායකයන් සත්යාපනය කිරීම;
(2) අතරමගදී දත්ත සොරකම් කිරීම වැළැක්වීම සඳහා දත්ත සංකේතනය කරන්න;
(3) දත්තවල අඛණ්ඩතාව පවත්වා ගැනීම සහ සම්ප්රේෂණ ක්රියාවලියේදී දත්ත වෙනස් නොවන බවට සහතික වීම.
SSL සහතිකයක් යනු SSL සන්නිවේදනයේ දෙපාර්ශවයේම අනන්යතා සත්යාපනය කරන ඩිජිටල් ගොනුවකි.එය සාමාන්යයෙන් සේවාදායක සහතිකයක් සහ සේවාදායක සහතිකයක් ලෙස බෙදා ඇත.අපි සාමාන්යයෙන් කියන SSL සහතිකය ප්රධාන වශයෙන් සේවාදායක සහතිකයට යොමු වේ.SSL සහතිකය වේ. විශ්වාසදායී ඩිජිටල් සහතික අධිකාරියක් විසින් නිකුත් කරන ලද CA. (VeriSign, GlobalSign, WoSign, ආදිය), සේවාදායකයේ අනන්යතාවය සත්යාපනය කිරීමෙන් පසු නිකුත් කරන ලද, සේවාදායක සත්යාපනය සහ දත්ත සම්ප්රේෂණ සංකේතාංකන කාර්යයන් සමඟ, විස්තීරණ වලංගු (EV) SSL සහතිකය, සංවිධානය වලංගුකරණය (OV) SSL සහතිකය, සහ වසම් නාම සත්යාපන වර්ගය (DV) SSL සහතිකය.
2. SSL සහතිකයක් සඳහා අයදුම් කිරීමට ප්රධාන පියවර 3ක්
SSL සහතිකයක් සඳහා අයදුම් කිරීමට ප්රධාන පියවර තුනක් ඇත:
(1), CSR ගොනුවක් සාදන්න
ඊනියා CSR යනු අයදුම්කරු විසින් නිෂ්පාදනය කරන ලද Certificate Secure Request certificate request ගොනුව වේ.නිෂ්පාදන ක්රියාවලියේදී, පද්ධතිය විසින් යතුරු දෙකක් ජනනය කරනු ඇත, එකක් පොදු යතුර, එනම් CSR ගොනුව වන අතර, අනෙක පුද්ගලික යතුර, සේවාදායකයේ ගබඩා කර ඇති.
CSR ගොනු සෑදීම සඳහා, අයදුම්කරුවන්ට WEB SERVER ලේඛන, සාමාන්ය APACHE යනාදිය වෙත යොමු විය හැක, KEY+CSR2 ගොනු උත්පාදනය කිරීමට OPENSSL විධාන රේඛාව භාවිතා කරන්න, Tomcat, JBoss, Resin, ආදිය JKS සහ CSR ගොනු උත්පාදනය කිරීමට KEYTOOL භාවිතා කරයි, IIS නිර්මාණය කරයි. එකක් විශාරද අපේක්ෂිත ඉල්ලීම් සහ CSR ගොනුවක් හරහා.
(2), CA සහතිකය
CA වෙත CSR ඉදිරිපත් කරන්න, සහ CA හට සාමාන්යයෙන් සත්යාපන ක්රම දෙකක් ඇත:
①. වසම් නාම සත්යාපනය: සාමාන්යයෙන්, පරිපාලකගේ තැපැල් පෙට්ටිය සත්යාපනය කර ඇත, මෙම ක්රමය වේගවත් නමුත් නිකුත් කරන ලද සහතිකයේ සමාගමේ නම අඩංගු නොවේ.
②、ව්යවසාය ලේඛන සහතික කිරීම: ව්යවසායයේ ව්යාපාරික බලපත්රය සැපයිය යුතු අතර, සාමාන්යයෙන් වැඩ කරන දින 3-5ක් ගතවේ.
ඉහත ක්රම දෙක එකවර සත්යාපනය කිරීමට අවශ්ය සහතික ද ඇත, එය EV සහතිකය ලෙස හැඳින්වේ.මෙම සහතිකය මගින් IE2 ට ඉහල බ්රවුසර වල ලිපින තීරුව කොළ පැහැයට හැරවිය හැක, එබැවින් සත්යාපනය ද දැඩිම වේ.
(3), සහතිකය ස්ථාපනය කිරීම
CA වෙතින් සහතිකය ලැබීමෙන් පසු, ඔබට සහතිකය සේවාදායකය මත යෙදවිය හැක.සාමාන්යයෙන්, APACHE ගොනුව කෙලින්ම KEY+CER ගොනුවට පිටපත් කරයි, පසුව HTTPD.CONF ගොනුව වෙනස් කරයි; TOMCAT, ආදිය, CER සහතිකය ආයාත කිරීමට අවශ්ය වේ. CA විසින් JKS ගොනුව වෙත නිකුත් කරන ලද ගොනුව. , එය සේවාදායකයට පිටපත් කර, පසුව SERVER.XML වෙනස් කරන්න; IIS හට අපේක්ෂිත ඉල්ලීම සැකසීමට සහ CER ගොනුව ආයාත කිරීමට අවශ්ය වේ.
XNUMX. නොමිලේ SSL සහතික නිර්දේශය
SSL සහතික භාවිතා කිරීම තොරතුරු ආරක්ෂාව වැඩි කරනවා පමණක් නොව වෙබ් අඩවියක් කෙරෙහි පරිශීලක විශ්වාසයද වැඩි කරයි. කෙසේ වෙතත්, වෙබ් අඩවි ගොඩනැගීමේ පිරිවැය හේතුවෙන් බොහෝ වෙබ් අඩවි හිමිකරුවන් පසුබට වේ. නොමිලේ සේවාවන් සැමවිටම සදාකාලික මාර්ගගත වෙළඳපොළකි; නොමිලේ සත්කාරක විකල්ප ඇති සේම, නොමිලේ SSL සහතික ද ඇත. මීට පෙර, Mozilla, Cisco, Akamai, IdenTrust, EFF සහ මිචිගන් විශ්ව විද්යාලයේ පර්යේෂකයින් Let's Encrypt CA ව්යාපෘතිය දියත් කරන බවත්, මෙම ගිම්හානයේ සිට වෙබ් අඩවි වලට නොමිලේ SSL සහතික සහ සහතික කළමනාකරණ සේවා සැපයීමට සැලසුම් කරන බවත් වාර්තා විය (සටහන: වඩාත් දියුණු සහ සංකීර්ණ සහතික සඳහා ගෙවීමක් අවශ්ය වේ). මෙම ව්යාපෘතිය සහතික ස්ථාපනය සරල කරන අතර, ස්ථාපන කාලය තත්පර 20-30 දක්වා අඩු කරයි.
එය බොහෝ විට සංකීර්ණ සහතික අවශ්ය වන විශාල සහ මධ්යම ප්රමාණයේ වෙබ් අඩවි වන අතර පුද්ගලික බ්ලොග් වැනි කුඩා වෙබ් අඩවි වලට පළමුව නොමිලේ SSL සහතික ලබා ගැනීමට උත්සාහ කළ හැක.
පහතින්, චෙන් වෙයිලියැන්ග්ගේ බ්ලොගය Cloudflare SSL සහ NameCheap වැනි තවත් නොමිලේ SSL සහතික කිහිපයක් හඳුන්වා දෙනු ඇත .
1. CloudFlare SSL
CloudFlare යනු CDN සේවා සපයන එක්සත් ජනපදයේ වෙබ් අඩවියකි. එයට ලොව පුරා තමන්ගේම CDN සේවාදායක නෝඩ් ඇත. බොහෝ විශාල සමාගම් හෝ දේශීය හා විදේශීය වෙබ් අඩවි CloudFlare හි CDN සේවා භාවිතා කරයි. ඇත්ත වශයෙන්ම, ගෘහස්ථ වෙබ්මාස්ටර්වරුන් විසින් බහුලව භාවිතා කරනු ලැබේ. CloudFlare හි නොමිලේ CDN වේ.එය ද ඉතා හොඳයි. CloudFlare විසින් සපයනු ලබන නොමිලේ SSL සහතිකය UniversalSSL, එනම් විශ්ව SSL වේ. පරිශීලකයින්ට සහතික අධිකාරියකින් සහතිකයක් සඳහා අයදුම් කිරීම සහ වින්යාස කිරීමකින් තොරව SSL සහතිකය භාවිතා කළ හැක. CloudFlare විසින් SSL සංකේතනය සපයයි සියලුම පරිශීලකයින් (නොමිලේ භාවිතා කරන්නන් ඇතුළුව), වෙබ් අතුරු මුහුණත සහතිකය මිනිත්තු 5ක් ඇතුළත පිහිටුවා ඇති අතර, වෙබ් අඩවි ගමනාගමනය සඳහා Elliptic Curve Digital Signature Algorithm (ECDSA) මත පදනම්ව TLS සංකේතාංකන සේවාව සපයන ස්වයංක්රීය යෙදවීම පැය 24ක් ඇතුළත සම්පූර්ණ කෙරේ.
2. NameCheap
NameCheap යනු ප්රමුඛ පෙළේ ICANN-ප්රතීතනය ලත් වසම් නාම ලියාපදිංචි කිරීම සහ වෙබ් අඩවි සත්කාරක සමාගමකි, එය 2000 දී පිහිටුවන ලදී, සමාගම නොමිලේ DNS විභේදනය, URL යොමු කිරීම (මුල් URL සැඟවිය හැක, 301 යළි-යොමුවීම් සඳහා සහය) සහ වෙනත් සේවාවන් සපයයි, ඊට අමතරව, NameCheap ද සපයයි වසර ගණනාවක SSL සහතිකය නොමිලේ සේවාව.
3. අපි සංකේතනය කරමු
Let's Encrypt යනු මෑතකදී ඉතා ජනප්රිය වූ නොමිලේ SSL සහතික නිකුත් කිරීමේ ව්යාපෘතියකි. Let's Encrypt යනු ස්වයංක්රීයව සහතික නිකුත් කරන ISRG විසින් සපයනු ලබන නොමිලේ සහ නොමිලේ මහජන සුබසාධන ව්යාපෘතියකි, නමුත් සහතිකය වලංගු වන්නේ දින 90කට පමණි.එය පුද්ගලික භාවිතය සඳහා හෝ තාවකාලික භාවිතය සඳහා සුදුසු වන අතර, ස්වයං-අත්සන් කළ සහතිකය බ්රවුසරය විසින් විශ්වාස නොකරන බව තවදුරටත් විඳදරාගැනීමට සිදු නොවේ.
ඇත්තටම, චෙන් වෙයිලියැංගේ බ්ලොගයත් මෑතකදී Let's Encrypt භාවිතා කිරීමට සැලසුම් කරනවා ^_^
නොමිලේ Let's Encrypt SSL සහතිකයක් සඳහා අයදුම් කිරීම පිළිබඳ නිබන්ධනයක් සඳහා, කරුණාකර මෙම ලිපිය බලන්න: " Let's Encrypt සහතිකයක් සඳහා අයදුම් කරන්නේ කෙසේද ".
චෙන් වෙයිලියැන්ග්ගේ බ්ලොග් අඩවියේ ( https://www.chenweiliang.com/ ) බෙදාගත් "HTTP සහ HTTPS අතර වෙනස්කම් මොනවාද? SSL සංකේතන ක්රියාවලිය පිළිබඳ සවිස්තරාත්මක පැහැදිලි කිරීමක්" යන ලිපිය ඔබට ප්රයෝජනවත් වනු ඇතැයි අපි බලාපොරොත්තු වෙමු.
මෙම ලිපියේ සබැඳිය බෙදා ගැනීමට නිදහස් වන්න: https://www.chenweiliang.com/cwl-511.html