
Imenik člankov
Nadzorna plošča VestaCP je preprosta in enostavna za uporabo: Namestitev nadzorne plošče VestaCP omogoča samodejno namestitev SSL-certifikatov Let's Encrypt, zaradi česar je priljubljena med SEO strokovnjaki v tujini.
Kaj je Let's Encrypt?
Let's Encrypt je overitelj potrdil SSL, ki je bil predstavljen 2016. aprila 4.
- Zagotavlja brezplačno potrdilo X.509 za šifriranje Transport Layer Security (TLS) prek avtomatiziranega postopka,
- Zasnovan za odpravo trenutnega ročnega ustvarjanja, preverjanja, podpisovanja, nameščanja in posodabljanja potrdil za varna spletna mesta.
Stran za prijavo v nadzorno ploščo VestaCP z uporabo vrat 8083.
Kaj so vrata 8083?
- 8083 je posredniška stran in vrata za prenos datoteke so logična vrata.
- V omrežni tehnologiji vrata vključujejo fizična vrata in logična vrata.
Razlika med fizičnimi in logičnimi vrati
- Fizična vrata se nanašajo na vrata, ki dejansko obstajajo, kot so modemi ADSL, zvezdišča, stikala in usmerjevalniki, ki se povezujejo z drugimi omrežnimi napravami, kot so vrata RJ-45, vrata SC itd.
- Logična vrata so vrata, ki razlikujejo storitve po logičnem pomenu, kot so storitvena vrata v protokolu TCP/IP.Območje številk vrat je od 0 do 65535.
Vendar so trenutno vrata 8083 nadzorne plošče VestaCP privzeto prikazana brez varnostnega potrdila SSL ...
Zato bo Google Chrome po namestitvi plošče VestaCP prikazal naslednji poziv:
- Vaša povezava ni zasebna povezava
- Napadalci lahko poskušajo ukrasti vaše podatke (npr. gesla, komunikacije ali podatke o kreditni kartici).
Prijavna plošča Vesta omogoči https
1. korak: Prijavite se v nadzorno ploščo VestaCP z imenom gostitelja in vrati 8083 ▼
http:// 你的域名:8083/
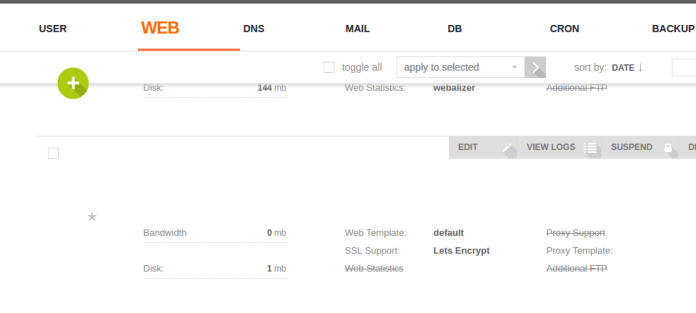
2. korak: Dostopite do spletne storitve VestaCP, poiščite ime gostitelja svojega strežnika in nato kliknite Uredi. ▼
3. korak: Poiščite in označite SSL in Let's Encrypt. »Omogoči SSL (podpora za SSL)« in »Uporabi Let's Encrypt (podpora za Let's Encrypt)« ▼
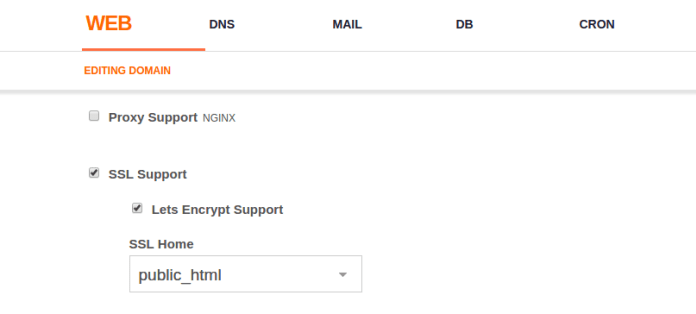
- Nato kliknite Shrani (skrbnik klikne Shrani in počaka približno pet minut, da si ogleda vlogo za potrdilo SSL)
第 4 步:Poiščite mesto za shranjevanje varnega potrdila Let's Encrypt Let's Encrypt shranjuje svoje potrdilo SSL /home/username/conf/web/ na lokaciji. Navedite njihove lokacije ▼
/home/username/conf/web/ssl.website.crt
/home/username/conf/web/ssl.website.key
Nadzorna plošča VestaCP, shranite svoje ime gostitelja SSL potrdilo v ▼
/usr/local/vesta/ssl/certificate.crt
/usr/local/vesta/ssl/certificate.key
Zato moramo stare datoteke potrdila VestaCP najprej preimenovati v neko navidezno besedilo, da jih VestaCP ne bo več uporabljal, nato pa te datoteke simbolično povezati. Sledite spodnjim korakom, če želite izvedeti, kako to storiti.
5. korak: SSH se prijavite na strežnik in vnesite ta dva ukaza za preimenovanje starih datotek ▼
mv /usr/local/vesta/ssl/certificate.crt /usr/local/vesta/ssl/unusablecer.crt
mv /usr/local/vesta/ssl/certificate.key /usr/local/vesta/ssl/unusablecer.key
- Če naslednje operacije ne delujejo, zaradi česar povezava SSL ne uspe, spletnega mesta ni mogoče odpreti in datoteka SSL "neuporabencer"ime, spremeni nazaj na prejšnje ime"potrdilo”, ne da bi izgubljali čas s ponovno namestitvijo plošče VestaCP.
6. korak: Ustvarite simbolno povezavo, ki bo kazala na novo simbolno povezavo. Zamenjajte svoje uporabniško ime, na primer: admin. Zamenjajte chenweiliang.com z imenom gostitelja (FQDN) vašega VPS strežnika. ▼
ln -s /home/admin/conf/web/ssl.chenweiliang.com.crt /usr/local/vesta/ssl/certificate.crt
ln -s /home/admin/conf/web/ssl.chenweiliang.com.key /usr/local/vesta/ssl/certificate.key
7. korak: Znova zaženite VestaCP
service vesta restart
8. korak: Počistite predpomnilnik brskalnika in se nato poskusite znova prijaviti v nadzorno ploščo VestaCP z vrati 8083.
- Zdaj je vaš SSL na vratih 8083 varen!
Rešitev za pokvarjena dovoljenja
Če želite popraviti pokvarjena dovoljenja, vnesite naslednji ukaz▼
- volja your.adminpanel.com Zamenjajte z URL vaše konzole za upravljanje VestaCP.
chgrp mail ssl.your.adminpanel.com.key
chmod 660 ssl.your.adminpanel.com.key
chgrp mail ssl.your.adminpanel.com.crt
chmod 660 ssl.your.adminpanel.com.crt
Zgoraj je metoda za omogočanje potrdila SSL v ozadju VestaCP.
Kako prisiliti ime domene, da uporablja https SSL certifikat?
1. korak: Namestite predlogo nginx po meri ▼
cd /usr/local/vesta/data/templates/web
wget http://c.vestacp.com/0.9.8/rhel/force-https/nginx.tar.gz
tar -xzvf nginx.tar.gz
rm -f nginx.tar.gz
第 2 步:Nastavite proxy predlogo na vsiljeno https 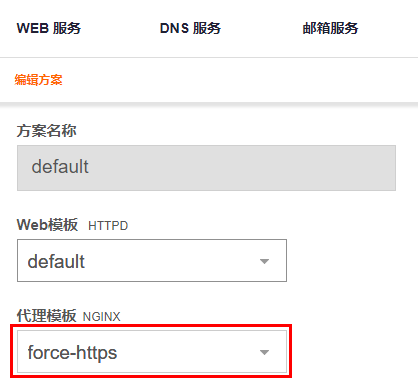
- Ustvarite novo prednastavitev ali v obstoječi prednastavitvi nastavite force-https kot proxy predlogo Nginx.
- Ko dodajate nove uporabnike, lahko uporabite predlogo force-https za dodelitev dovoljenj uporabnikom prednastavljene sheme.
HTTP je samodejno preusmerjen na HTTPS
Kako VestaCP preusmeri HTTP na HTTPS s pomočjo htaccess? Ali želite samodejno preusmeriti vaše spletno mesto na varno (HTTPS) različico vašega spletnega mesta, ki je šifrirano?
V datoteko .htaccess dodajte naslednjo sintakso preusmeritve 301▼
RewriteEngine On
RewriteCond %{HTTPS} off
RewriteRule (.*) https://%{HTTP_HOST}%{REQUEST_URI} [R,L]- "L" v zgornjem [R,L] pomeni Zadnji (Zadnji), če imajo tudi druge slovnice ta L, http ni mogoče samodejno preusmeriti na https.
- Zato je priporočljivo preusmeriti http301 na sintakso https na vrhu (pred drugimi sintaksami).
Če želite dodati varna potrdila SSL svojim drugim domenam na nadzorni plošči VestaCP, si oglejte to vadnico ▼
Upam, da vam bo članek »VestaCP Backend Port 8083 HTTPS Invalid? SSL Certificate Installation Tutorial«, objavljen na blogu Chen Weilianga ( https://www.chenweiliang.com/ ), v pomoč.
Delite povezavo do tega članka: https://www.chenweiliang.com/cwl-705.html