
Артицле Дирецтори
Са брзим развојем интернета, неки људи желе да се баве WeChat маркетингом и промоцијом јавних налога , али се жале да је онлајн маркетинг неефикасан. У ствари, најбољи начин за стручњаке за нове медије да се баве онлајн маркетингом јесте да усмере саобраћај путем претраживача.
Стога су претраживачи данас једна од најпопуларнијих метода онлајн маркетинга.
Штавише, претраживачи Гугл и Баиду су јавно изјавили да је хттпс укључен у механизам рангирања претраживача.
Посебно за веб странице за електронску трговину , препоручује се коришћење HTTPS протокола за шифровање, који не само да помаже у побољшању рангирања већ и побољшава безбедносно искуство корисника на веб страници.
Протокол за пренос хипертекста ХТТП протокол се користи за пренос информација између веб претраживача и веб сервера. ХТТП протокол шаље садржај у чистом тексту и не обезбеђује никакав облик шифровања података. Ако нападач пресреће везу између веб претраживача и веб сервера, ХТТП протокол протокол није погодан за пренос неких осетљивих информација, као што су број кредитне картице, лозинка и друге информације о плаћању.
Да би се решио овај недостатак ХТТП протокола, потребно је користити други протокол: ХТТПС протокол за пренос хипертекста слоја безбедне утичнице. Ради безбедности преноса података, ХТТПС додаје ССЛ протокол ХТТП-у, а ССЛ се ослања на сертификате да би верификовао сервер. , и шифрујте комуникацију између претраживача и сервера.
XNUMX. Основни концепти ХТТП и ХТТПС
ХТТП: је најчешће коришћени мрежни протокол на Интернету. То је стандард захтева и одговора на страни клијента и сервера (ТЦП). Користи се за пренос хипертекста са ВВВ сервера на локални претраживач. Сервер је више ефикасан, што резултира мањим бројем мрежних преноса.
ХТТПС: То је безбедан ХТТП канал. Укратко, то је безбедна верзија ХТТП-а, односно додавање ССЛ слоја ХТТП-у. Безбедносна основа ХТТПС-а је ССЛ, тако да је за детаљан садржај шифровања потребан ССЛ.
Главне функције ХТТПС протокола могу се поделити у два типа: једна је успостављање канала безбедности информација како би се осигурала безбедност преноса података; друга је потврда аутентичности веб локације.
XNUMX. Која је разлика између ХТТП-а и ХТТПС-а?
Подаци који се преносе преко ХТТП протокола су нешифровани, односно у отвореном тексту. Због тога је веома несигурно користити ХТТП протокол за пренос приватних информација. Да би се обезбедило да ови приватни подаци могу бити шифровани и пренети, Нетсцапе је дизајнирао ССЛ (Сецуре Соцкетс Лаиер) протокол за ХТТПС је настао да шифрује податке које преноси ХТТП протокол.
Укратко, ХТТПС протокол је мрежни протокол конструисан од стране ССЛ+ХТТП протокола који може да обавља шифровани пренос и аутентификацију идентитета, и сигурнији је од хттп протокола.
Главне разлике између ХТТПС-а и ХТТП-а су следеће:
- 1. хттпс протокол треба да иде у ЦА да би се пријавио за сертификат. У принципу, постоји мало бесплатних сертификата, па је потребна одређена накнада.
- 2. хттп је протокол за пренос хипертекста, информације се преносе у отвореном тексту, а хттпс је безбедан ссл шифровани протокол за пренос.
- 3. хттп и хттпс користе потпуно различите методе повезивања и различите портове. Први је 80, а други 443.
- 4. Повезивање хттп је веома једноставно и без држављанства; ХТТПС протокол је мрежни протокол конструисан од стране ССЛ+ХТТП протокола који може да обавља шифровани пренос и аутентификацију идентитета, што је безбедније од хттп протокола.
XNUMX. Детаљно објашњење процеса ХТТПС и ССЛ енкрипције
Сви знамо да ХТТПС може да шифрује информације како би спречио да треће стране добију осетљиве информације, тако да ће многе банкарске веб странице или е-поруке и друге услуге са високим нивоом безбедности користити ХТТПС протокол.
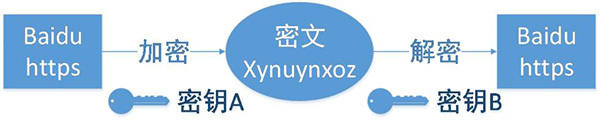
1. Клијент покреће ХТТПС захтев
Ово није ништа за рећи, то јест, корисник унесе хттпс УРЛ у претраживач, а затим се повезује на порт 443 сервера.
2. Конфигурација сервера
Сервер који користи ХТТПС протокол мора да има скуп дигиталних сертификата, које можете сами да направите или примените на организацију. Разлика је у томе што сертификат који сте сами издали мора да верификује клијент да би могао да настави да приступа, док сертификат који је применила компанија од поверења не. Појавиће се страница са упитом.
Овај сертификат је заправо пар јавног кључа и приватног кључа.Ако не разумете јавни кључ и приватни кључ, можете га замислити као кључ и браву, али ви сте једина особа на свету која има овај кључ , можете закључати браву. Предајте другима, други могу користити ову браву за закључавање важних ствари, а затим је послати вама, јер само ви имате овај кључ, тако да само ви можете да видите ствари закључане овом бравом.
3. Пошаљите сертификат
Овај сертификат је заправо јавни кључ, али садржи много информација, као што су ауторитет сертификата, време истека и тако даље.
4. Сертификат за рашчлањивање клијента
Овај део посла обавља ТЛС клијента. Прво ће проверити да ли је јавни кључ исправан, као што је ауторитет за издавање, време истека, итд. Ако се пронађе изузетак, појавиће се оквир упозорења који указује да постоји проблем са сертификатом.
Ако нема проблема са сертификатом, онда генеришете случајну вредност, а затим користите сертификат за шифровање случајне вредности, као што је горе поменуто, закључајте случајну вредност бравом, тако да ако не постоји кључ, не можете да видите садржај закључане вредности.
5. Пренос шифрованих информација
Овај део преноси насумичну вредност шифровану сертификатом.Сврха је да дозволи серверу да добије ову насумичне вредности, а затим комуникација између клијента и сервера може да се шифрује и дешифрује преко ове насумичне вредности.
6. Информације о дешифровању сегмента услуге
Након што сервер дешифрује приватним кључем, добија случајну вредност (приватни кључ) коју шаље клијент, а затим шифрује садржај симетрично кроз вредност.На тај начин, осим ако је приватни кључ познат, садржај се не може добити, а и клијент и сервер знају приватни кључ, тако да све док је алгоритам шифровања довољно јак и приватни кључ довољно сложен, подаци су довољно сигурни.
7. Пренос шифрованих информација
Овај део информација је информација шифрована приватним кључем сегмента услуге и може се вратити на страни клијента.
8. Информације о дешифровању клијента
Клијент дешифрује информације које шаље сегмент услуге са претходно генерисаним приватним кључем и тако добија дешифровани садржај.Чак и ако трећа страна прати податке током целог процеса, то је беспомоћно.
Четврто, однос претраживача према ХТТПС-у
Баиду је покренуо ХТТПС шифровану услугу претраге на целој локацији како би решио њушкање и отмицу приватности корисника „треће стране“. У ствари, већ у мају 2010. Гоогле је почео да пружа ХТТПС шифровану услугу претраге. Баиду је по том питању навео у најава у септембру 5. да „Баиду неће активно да пописује ХТТПС веб странице“, док је Гугл у ажурирању алгоритма навео да ће „под истим условима, сајтови који користе технологију ХТТПС шифровања имати боље рангирање у претраживању. Предност“.
Дакле, у овом окружењу, да ли би власници веб локација требало да усвоје „ризични“ HTTPS протокол? И какав је утицај HTTPS-а на SEO претраживача?
1. Гуглов став
Гугл-ов став према ХТТПС сајтовима се не разликује од његовог става према ХТТП сајтовима, па чак узима „да ли да се користи безбедно шифровање“ (ХТТПС) као референтни фактор у алгоритму за рангирање претраге. Веб локације које користе технологију ХТТПС шифровања могу да добију боље резултате. Постоје више могућности за приказ, а рангирање је повољније од ХТТП сајтова сличних сајтова.
И Гугл је јасно ставио до знања да се „нада да ће сви вебмастери моћи да користе ХТТПС протокол уместо ХТТП-а”, што показује његову одлучност да постигне циљ „ХТТПС свуда”.
2. Баидуов став
У прошлости, Баидуова технологија је била релативно заостала, рекавши да „неће активно да индексира хттпс странице“, али је такође „забринула“ да „многе хттпс странице не могу бити укључене“. До 2014. септембра 9. Баиду је објавио дискусију о „Како направити хттпс сајтове.“ Објављен је чланак о питању „Фриендли то Баиду“, дајући четири предлога и конкретне радње за „побољшање Баиду-у прилагођености хттпс сајтова“:
1. Направите хттп доступне верзије за хттпс странице које треба да индексира Баиду претраживач.
2. Посетилац се идентификује помоћу свог корисничког агента, а Баиду претраживач се преусмерава на HTTP страницу. Када обичан корисник приступи овој страници преко Баиду претраживача, преусмерава се на одговарајућу HTTPS страницу путем 301 преусмеравања. Као што је приказано на слици, горња слика приказује HTTP верзију коју индексира Баиду, а доња слика приказује HTTPS верзију која аутоматски преусмерава корисника након клика.
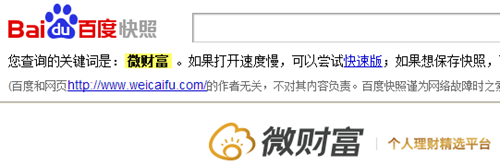
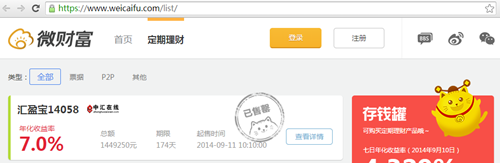
3. хттп верзија није направљена само за почетну страницу, друге важне странице такође морају да направе хттп верзију и да се повезују једна на другу. Немојте ово да радите: линк на хттп страници почетне странице је и даље повезан са хттпс страницом, због чега Баидуспидер не може да настави да повлачи—— Наишли смо на такву ситуацију да можемо да укључимо само једну почетну страницу за цео сајт.
4. Можете користити поддомене за хостовање садржаја који не захтева шифровање, као што су вести. На пример, на веб-сајту Alipay , основни шифровани садржај се хостује на HTTPS-у, док се садржај који Baiduspider може директно да прегледа хостује на поддоменима.
Према тесту за Цомпутер Сциенце Хоусе на линку испод, потребно је 114 милисекунди да се успостави веза са ХТТП-ом; потребно је 436 милисекунди да се успостави веза са ХТТПС-ом и 322 милисекунди за ссл део, укључујући кашњење мреже и трошкове шифровања и дешифровања самог ссл-а (сервер према информацијама клијента Одредите да ли треба да се генерише нови главни кључ; сервер одговара на главни кључ и враћа поруку аутентификовану главним кључем клијенту; сервер захтева од клијента дигитални потпис и јавни кључ).
XNUMX. Колико ресурса користи ХТТПС него ХТТП?
HTTPS је заправо HTTP протокол изграђен на SSL/TLS-у. Стога, да би се упоредило колико више серверских ресурса HTTPS користи у поређењу са HTTP-ом, Чен Веилианг сматра да то углавном зависи од тога колико серверских ресурса сам SSL/TLS троши.
ХТТП користи ТЦП тросмерно руковање да успостави везу, а клијент и сервер треба да размене 3 пакета;
Поред три ТЦП пакета, ХТТПС такође додаје 9 пакета потребних за ссл руковање, тако да има укупно 12 пакета.
Када се успостави SSL веза, наредна метода шифровања постаје симетрична метода шифровања као што је 3DES, која има мање оптерећење процесора. У поређењу са асиметричном методом шифровања која се користи за успостављање SSL везе, оптерећење процесора код симетричне енкрипције је занемарљиво. Међутим, ово доводи до проблема: често поновно изградња SSL сесије може имати фаталан утицај на перформансе сервера. Иако омогућавање HTTPS keepalive-а може ублажити проблеме са перформансама једне везе, за велике веб странице са великим бројем истовремених корисника, неопходан је наменски прокси за SSL терминацију заснован на балансирању оптерећења. Веб сервис се поставља након проксија за SSL терминацију. Прокси за SSL терминацију може бити хардверски, као што је F5, или софтверски , као што је Nginx који користи Википедија.
Колико ће се још серверских ресурса користити након усвајања HTTPS-а? У јануару 2010. године , Gmail је прешао на пуни HTTPS. Оптерећење процесора фронт-енд SSL обраде повећало се за не више од 1%, потрошња меморије по конекцији била је мања од 20KB, а мрежни саобраћај се повећао за мање од 2%. Пошто Gmail вероватно користи N сервера за дистрибуирану обраду, подаци о оптерећењу процесора нису много значајни. Потрошња меморије по конекцији и подаци о мрежном саобраћају су значајнији. Чланак такође наводи да једно језгро може да обради приближно 1500 рукостискања у секунди (за 1024-битни RSA), што је веома значајна бројка.
XNUMX. Предности ХТТПС-а
Управо зато што је ХТТПС веома безбедан нападачи не могу да нађу место за почетак. Из перспективе вебмастера, предности ХТТПС-а су следеће:
1. СЕО аспекти
Гугл је прилагодио свој алгоритам претраживача у августу 2014, рекавши да ће „сајт шифрован са ХТТПС-ом бити боље рангиран у резултатима претраге од еквивалентног ХТТП сајта”.
2. Сигурност
Иако ХТТПС није апсолутно безбедан, организације које управљају роот сертификатима и организације које владају алгоритмима шифровања такође могу да спроводе нападе „човека у средини“, али ХТТПС је и даље најбезбедније решење у оквиру тренутне архитектуре, са следећим предностима:
(1) Користите ХТТПС протокол за аутентификацију корисника и сервера како бисте осигурали да се подаци шаљу исправном клијенту и серверу;
(2) ХТТПС протокол је мрежни протокол конструисан ССЛ+ХТТП протоколом који може да обавља шифровани пренос и проверу идентитета. Безбеднији је од хттп протокола, који може спречити крађу и промену података током процеса преноса и обезбедити интегритет података.
(3) ХТТПС је најбезбедније решење у оквиру тренутне архитектуре. Иако није апсолутно безбедан, у великој мери повећава цену напада „човека у средини“.
XNUMX. Недостаци ХТТПС-а
Иако ХТТПС има велике предности, ипак има неке недостатке. Конкретно, постоје следеће две тачке:
1. СЕО аспекти
Према подацима АЦМ ЦоНЕКСТ, коришћење ХТТПС протокола ће продужити време учитавања странице за скоро 50% и повећати потрошњу енергије за 10% до 20%. Осим тога, ХТТПС протокол ће такође утицати на кеш меморију, повећати потрошњу података и потрошњу енергије. , па чак и постојеће мере безбедности ће такође бити погођене и биће погођене у складу са тим.
Штавише, обим енкрипције ХТТПС протокола је релативно ограничен и једва да игра било какву улогу у хакерским нападима, нападима ускраћивања услуге и отмици сервера.
Што је најважније, систем кредитног ланца ССЛ сертификата није безбедан, посебно када неке земље могу да контролишу ЦА роот сертификат, напади човека у средини су изводљиви.
2. Економски аспекти
(1) ССЛ сертификатима је потребан новац. Што је сертификат моћнији, то је већа цена. Лични веб-сајтови могу да користе бесплатне ССЛ сертификате.
(2) ССЛ сертификати обично морају да буду везани за ИП, а више имена домена не могу бити везани за исту ИП. ИПв4 ресурси не могу да подрже ову потрошњу (ССЛ има екстензије које могу делимично да реше овај проблем, али је проблематично и захтева претраживаче, Операција Подршка система, Виндовс КСП не подржава ово проширење, с обзиром на инсталирану базу КСП-а, ова функција је скоро бескорисна).
(3) Кеширање ХТТПС везе није тако ефикасно као ХТТП, а веб локације са великим прометом га неће користити осим ако није потребно, а цена саобраћаја је превисока.
(4) Потрошња ресурса на страни сервера за ХТТПС везу је много већа, а подршка веб локацијама са мало више посетилаца захтева више улагања. Ако се користи ХТТПС, просечна цена ВПС-а заснована на претпоставци да је већина рачунарских ресурса неактивна ће нестати горе.
(5) Фаза руковања ХТТПС протокола је дуготрајна и има негативан утицај на одговарајућу брзину веб-сајта.Ако није неопходна, нема разлога да се жртвује корисничко искуство.
XNUMX. Да ли веб локација треба да користи ХТТПС енкрипцију?
Иако и Гоогле и Баиду „различито гледају на ХТТПС“, то не значи да вебмастери треба да конвертују протокол веб локације у ХТТПС!
Пре свега, хајде да причамо о Гуглу. Иако Гугл стално наглашава да „веб сајтови који користе технологију ХТТПС шифровања могу да добију боље рангирање“, не може се искључити да је ово „скривени мотив“.
Страни аналитичари су једном приликом одговорили на ово питање: разлог зашто је Гугл направио овај потез (ажурирање алгоритма, да ли користити технологију ХТТПС шифровања као референтни фактор за рангирање на претраживачима) можда није побољшање корисничког искуства претраге и Интернета. Безбедносно питање је само да се поврати „губитак“ у скандалу „Присм Гате“. Ово је типичан потез из сопствених интереса под заставом „жртвовање ега“, високо држање заставе „Рингирање утицаја на безбедност“ и скандирање „ХТТПС свуда" ” слоган, а затим без напора пустите већину вебмастера да се вољно придруже кампу ХТТПС протокола.
Ако ваш веб-сајт припада платформи за електронску трговину / микро-пословање , финансијама, друштвеним мрежама или другим областима, најбоље је да користите HTTPS протокол; ако је у питању блог, промотивни веб-сајт, веб-сајт са поверљивим информацијама или веб-сајт са вестима, можете користити бесплатан SSL сертификат.
XNUMX. Како вебмастер прави ХТТПС сајт?
Када је реч о изради ХТТПС сајтова, морамо поменути ССЛ протокол. ССЛ је први мрежни безбедносни протокол који је усвојио Нетсцапе. То је безбедносни протокол имплементиран на Трансмиссион Цоммуницатион Протоцол (ТЦП/ИП), користећи технологију јавног кључа , ССЛ широко подржава различите врсте мрежа, док пружа три основне безбедносне услуге, а сви користе технологију јавног кључа.
Када је реч о изради ХТТПС сајтова, морамо поменути ССЛ протокол. ССЛ је први мрежни безбедносни протокол који је усвојио Нетсцапе. То је безбедносни протокол имплементиран на Трансмиссион Цоммуницатион Протоцол (ТЦП/ИП), користећи технологију јавног кључа , ССЛ широко подржава различите врсте мрежа, док пружа три основне безбедносне услуге, а сви користе технологију јавног кључа.
1. Улога ССЛ-а
(1) Аутентификација корисника и сервера како би се осигурало да се подаци шаљу исправном клијенту и серверу;
(2) Шифрујте податке да бисте спречили крађу података на пола пута;
(3) Одржавајте интегритет података и осигурајте да се подаци не мењају током процеса преноса.
ССЛ сертификат се односи на дигиталну датотеку која верификује идентитет обе стране у ССЛ комуникацији. Генерално се дели на сертификат сервера и сертификат клијента. ССЛ сертификат за који обично кажемо да се углавном односи на сертификат сервера. ССЛ сертификат је издаје поуздани ауторитет за дигиталне сертификате (као што су ВериСигн, ГлобалСигн, ВоСигн, итд.), издат након верификације идентитета сервера, са функцијама за аутентификацију сервера и шифровање преноса података, подељен на ССЛ сертификат проширене валидације (ЕВ), ССЛ сертификат за валидацију организације (ОВ) и ССЛ сертификат типа (ДВ) верификације имена домена.
2. 3 главна корака да се пријавите за ССЛ сертификат
Постоје три главна корака да се пријавите за ССЛ сертификат:
(1), направите ЦСР датотеку
Такозвани ЦСР је датотека са захтевом за сертификат сертификата Сецуре Рекуест коју је израдио апликант.Током процеса производње систем ће генерисати два кључа, један је јавни кључ, који је ЦСР датотека, а други је приватни кључ, који се чува на серверу.
Да би направили ЦСР датотеке, кандидати могу да се позову на документе ВЕБ СЕРВЕР-а, опште АПАЦХЕ итд., користе ОПЕНССЛ командну линију за генерисање КЕИ+ЦСР2 датотека, Томцат, ЈБосс, Ресин, итд. користе КЕИТООЛ за генерисање ЈКС и ЦСР датотека, ИИС креира захтеви на чекању и ЦСР фајл.
(2), ЦА сертификат
Пошаљите ЦСР ЦА, а ЦА генерално има два метода аутентификације:
① Провера идентитета имена домена: Генерално, поштанско сандуче администратора је аутентификовано.Овај начин аутентификације је брз, али издати сертификат не садржи назив компаније.
② Сертификација докумената предузећа: Потребно је обезбедити пословну лиценцу предузећа, што обично траје 3-5 радних дана.
Постоје и сертификати који морају истовремено да аутентификују горенаведена два метода, што се зове ЕВ сертификат.Овај сертификат може да учини да трака за адресу претраживача изнад ИЕ2 постане зелена, тако да је аутентификација такође најстрожа.
(3), инсталирање сертификата
Након што примите сертификат од ЦА, можете да примените сертификат на сервер. Генерално, АПАЦХЕ датотека директно копира КЕИ+ЦЕР у датотеку, а затим модификује ХТТПД.ЦОНФ датотеку; ТОМЦАТ, итд., треба да увезете сертификат ЦЕР датотеку коју је издао ЦА у ЈКС датотеку. , копирајте је на сервер, а затим измените СЕРВЕР.КСМЛ; ИИС треба да обради захтев на чекању и увезе ЦЕР датотеку.
XNUMX. Препорука бесплатног ССЛ сертификата
Коришћење SSL сертификата не само да побољшава безбедност информација, већ и повећава поверење корисника у веб локацију. Међутим, многи власници веб локација оклевају због трошкова израде веб локација . Бесплатне услуге су увек безвременско тржиште на мрежи; баш као што постоје бесплатне опције хостинга, постоје и бесплатни SSL сертификати. Раније је објављено да ће истраживачи из Mozilla-е, Cisco-а, Akamai-ја, IdenTrust-а, EFF-а и Универзитета у Мичигену покренути пројекат Let's Encrypt CA, планирајући да веб локацијама обезбеди бесплатне SSL сертификате и услуге управљања сертификатима почев од овог лета (напомена: напреднији и сложенији сертификати захтеваће плаћање). Пројекат такође поједностављује инсталацију сертификата, смањујући време инсталације на само 20-30 секунди.
Често су велике и средње веб локације које захтевају сложене сертификате, а мали сајтови као што су лични блогови могу прво да испробају бесплатне ССЛ сертификате.
У наставку, блог Чен Веилијанга ће представити још неколико бесплатних SSL сертификата, као што су Cloudflare SSL и NameCheap.
1. ЦлоудФларе ССЛ
ЦлоудФларе је веб локација у Сједињеним Државама која пружа ЦДН услуге. Има своје ЦДН серверске чворове широм света. Многе велике компаније или веб локације у земљи и иностранству користе ЦлоудФларе ЦДН услуге. Наравно, најчешће користе домаћи вебмастери је ЦлоудФларе-ов бесплатни ЦДН, убрзајте Такође је веома добар. Бесплатни ССЛ сертификат који обезбеђује ЦлоудФларе је УниверсалССЛ, односно универзални ССЛ. Корисници могу да користе ССЛ сертификат без захтевања и конфигурисања сертификата од ауторитета за издавање сертификата. ЦлоудФларе обезбеђује ССЛ енкрипција за све кориснике (укључујући бесплатне кориснике), веб интерфејс Сертификат се поставља у року од 5 минута, а аутоматска примена је завршена у року од 24 сата, пружајући услугу ТЛС шифровања засновану на алгоритму дигиталног потписа елиптичне криве (ЕЦДСА) за саобраћај на веб локацији.
2. НамеЦхеап
НамеЦхеап је водећа ИЦАНН акредитована компанија за регистрацију имена домена и хостинг веб локација, основана 2000. године, компанија пружа бесплатну ДНС резолуцију, прослеђивање УРЛ-а (може сакрити оригинални УРЛ, подржава 301 преусмеравање) и друге услуге, поред тога, НамеЦхеап такође пружа Године бесплатне услуге ССЛ сертификата.
3. Хајде да шифрујемо
Лет'с Енцрипт је недавно популаран пројекат бесплатног издавања ССЛ сертификата Лет'с Енцрипт је бесплатан и бесплатан пројекат јавне добробити који обезбеђује ИСРГ, који аутоматски издаје сертификате, али сертификат важи само 90 дана.Погодан је за личну или привремену употребу и више не мора да трпи упит да претраживач не верује самопотписаном сертификату.
Заправо, блог Чен Веилијанга такође планира да користи Let's Encrypt недавно ^_^
За туторијал о томе како да се пријавите за бесплатни Let's Encrypt SSL сертификат, погледајте овај чланак: „ Како да се пријавите за Let's Encrypt сертификат “.
Надам се да ће вам чланак „Које су разлике између HTTP и HTTPS? Детаљно објашњење процеса SSL шифровања“ објављен на блогу Чен Веилијанга ( https://www.chenweiliang.com/ ) бити од помоћи.
Слободно поделите линк овог чланка: https://www.chenweiliang.com/cwl-511.html