
ఆర్టికల్ డైరెక్టరీ
"Error Message: AutoSSL Issue Failed" అనే దోష సందేశంతో లెట్స్ ఎన్క్రిప్ట్ అప్లికేషన్ విఫలమవడానికి కారణమైన DNS సమస్యను పరిష్కరించిన తర్వాత, ఇప్పుడు ఈ ఉచిత SSL సర్టిఫికేట్తో పరిష్కరించాల్సిన కొన్ని సమస్యలు ఉన్నాయి.
CWP కంట్రోల్ ప్యానెల్, లెట్స్ ఎన్క్రిప్ట్ సర్టిఫికేట్ల గడువు ముగియక ముందే వాటిని ఆటోమేటిక్గా పునరుద్ధరించేలా సెటప్ చేయబడినట్లు అనిపించింది, కానీ ఊహించని విధంగా, నిన్న లెట్స్ ఎన్క్రిప్ట్ ఆటోమేటిక్గా పునరుద్ధరించడం ఆపివేసింది, దీనివల్ల SEO ట్రాఫిక్లో గణనీయమైన తగ్గుదల ఏర్పడింది. అదృష్టవశాత్తూ, సమస్య పరిష్కరించబడిన తర్వాత అది పునరుద్ధరించబడింది.
లెట్స్ ఎన్క్రిప్ట్ అంటే ఏమిటి?
లెట్స్ ఎన్క్రిప్ట్ అనేది లాభాపేక్ష లేని ఇంటర్నెట్ సెక్యూరిటీ రీసెర్చ్ గ్రూప్ (ISRG) అందించిన ఉచిత, ఆటోమేటెడ్ మరియు ఓపెన్ సర్టిఫికేట్ అథారిటీ (CA).
సరళంగా చెప్పాలంటే, లెట్స్ ఎన్క్రిప్ట్ జారీ చేసిన సర్టిఫికేట్ సహాయంతో మా వెబ్సైట్ కోసం HTTPS (SSL/TLS)ని ఉచితంగా ప్రారంభించవచ్చు.
లెట్స్ ఎన్క్రిప్ట్ ఉచిత సర్టిఫికెట్ల జారీ/పునరుద్ధరణ స్క్రిప్ట్ల ద్వారా స్వయంచాలకంగా చేయబడుతుంది. సర్టిఫికేట్లను జారీ చేయడానికి Certbot క్లయింట్ని ఉపయోగించాలని లెట్స్ ఎన్క్రిప్ట్ అధికారికంగా సిఫార్సు చేస్తోంది.
లెట్స్ ఎన్క్రిప్ట్ ఉచిత SSL సర్టిఫికేట్▼ కోసం ఎలా దరఖాస్తు చేయాలో క్రింది ట్యుటోరియల్ ఉంది
లెట్స్ ఎన్క్రిప్ట్ వైల్డ్కార్డ్ సర్టిఫికేట్ అంటే ఏమిటి?
వైల్డ్కార్డ్ సర్టిఫికెట్లు కనిపించే ముందు, లెట్స్ ఎన్క్రిప్ట్ 2 సర్టిఫికేట్లకు మాత్రమే మద్దతు ఇస్తుంది:
- సింగిల్ డొమైన్ సర్టిఫికేట్: సర్టిఫికెట్లో ఒక హోస్ట్ మాత్రమే ఉంది.
- SAN ప్రమాణపత్రం: డొమైన్ నేమ్ సర్టిఫికేట్ అని కూడా పిలుస్తారు, సర్టిఫికెట్లో బహుళ హోస్ట్లు ఉండవచ్చు (లెట్స్ ఎన్క్రిప్ట్ పరిమితి 20).
వ్యక్తిగత వినియోగదారుల కోసం, చాలా హోస్ట్లు లేనందున, SAN సర్టిఫికేట్లను ఉపయోగించడంలో ఎటువంటి సమస్య లేదు, కానీ పెద్ద కంపెనీలకు కొన్ని సమస్యలు ఉన్నాయి:
- చాలా సబ్డొమైన్లు ఉన్నాయి మరియు కాలక్రమేణా కొత్త హోస్ట్ అవసరం కావచ్చు.
- రిజిస్టర్డ్ డొమైన్లు కూడా చాలా ఉన్నాయి.
పెద్ద సంస్థల కోసం, SAN ప్రమాణపత్రాలు అవసరాలను తీర్చలేకపోవచ్చు మరియు అన్ని హోస్ట్లు ఒకే సర్టిఫికేట్లో ఉంటాయి, వీటిని లెట్స్ ఎన్క్రిప్ట్ సర్టిఫికేట్లను ఉపయోగించడం ద్వారా సంతృప్తి చెందలేరు (పరిమితి 20).
వైల్డ్కార్డ్ సర్టిఫికెట్లు వైల్డ్కార్డ్ని కలిగి ఉండే సర్టిఫికెట్లు:
- ఉదాహరణకు *.example.com, *.example.cn,అన్ని సబ్డొమైన్లను స్వయంచాలకంగా సరిపోల్చడానికి * ఉపయోగించండి;
- పెద్ద సంస్థలు వైల్డ్కార్డ్ ప్రమాణపత్రాలను కూడా ఉపయోగించవచ్చు మరియు ఒక SSL ప్రమాణపత్రం మరిన్ని హోస్ట్లను ఉంచగలదు.
వైల్డ్ కార్డ్ సర్టిఫికేట్ మరియు SAN సర్టిఫికేట్ మధ్య వ్యత్యాసం
- వైల్డ్కార్డ్ సర్టిఫికెట్లు - వైల్డ్కార్డ్ సర్టిఫికేట్లు ప్రత్యేకమైన పూర్తి అర్హత కలిగిన డొమైన్ పేరుతో బహుళ సబ్డొమైన్లను రక్షించడానికి విస్తృతంగా ఉపయోగించబడతాయి.ఈ రకమైన సర్టిఫికేట్ యొక్క ప్రయోజనం ఏమిటంటే, ఇది సర్టిఫికేట్లను నిర్వహించడం సులభం చేయడమే కాకుండా, మీ ఓవర్హెడ్ ఖర్చులను తగ్గించడంలో మీకు సహాయపడుతుంది.ఇది మీ ప్రస్తుత మరియు భవిష్యత్తు సబ్డొమైన్లను అన్ని సమయాల్లో రక్షిస్తుంది.
- SAN ప్రమాణపత్రాలు - SAN ప్రమాణపత్రాలు (మల్టీ-డొమైన్ సర్టిఫికేట్లు అని కూడా పిలుస్తారు) ఒకే సర్టిఫికేట్తో బహుళ డొమైన్లను భద్రపరచడానికి ఉపయోగించబడతాయి.అవి వైల్డ్కార్డ్ సర్టిఫికేట్లకు భిన్నంగా ఉంటాయి, అవి అందరికీ మద్దతిస్తాయిఅపరిమితసబ్డొమైన్లు. SAN సర్టిఫికెట్లో నమోదు చేసిన పూర్తి అర్హత కలిగిన డొమైన్ పేరుకు మాత్రమే మద్దతు ఇస్తుంది. SAN సర్టిఫికేట్లు ఆకట్టుకునేలా ఉన్నాయి ఎందుకంటే వాటిని ఉపయోగించి మీరు ఒకే సర్టిఫికేట్తో 100కి పైగా విభిన్న పూర్తి అర్హత కలిగిన డొమైన్ పేర్లను రక్షించవచ్చు; అయినప్పటికీ, రక్షణ మొత్తం జారీ చేసే సర్టిఫికేట్ అధికారంపై ఆధారపడి ఉంటుంది.
ఎలా దరఖాస్తు చేయాలిఎన్క్రిప్ట్ లెట్వైల్డ్కార్డ్ సర్టిఫికేట్?
వైల్డ్కార్డ్ సర్టిఫికేట్లను అమలు చేయడానికి, లెట్స్ ఎన్క్రిప్ట్ ACME ప్రోటోకాల్ అమలును అప్గ్రేడ్ చేసింది మరియు కేవలం v2 ప్రోటోకాల్ మాత్రమే వైల్డ్కార్డ్ ప్రమాణపత్రాలకు మద్దతు ఇవ్వగలదు.
అంటే, ఏ క్లయింట్ అయినా ACME v2కి మద్దతిచ్చేంత వరకు వైల్డ్కార్డ్ సర్టిఫికేట్ కోసం దరఖాస్తు చేసుకోవచ్చు.
Certbot-Autoని డౌన్లోడ్ చేయండి
wget https://dl.eff.org/certbot-auto
chmod a+x certbot-auto
./certbot-auto --version
వైల్డ్కార్డ్ సర్టిఫికేట్ స్క్రిప్ట్ను గుప్తీకరిద్దాం
git clone https://github.com/ywdblog/certbot-letencrypt-wildcardcertificates-alydns-au
cd certbot-letencrypt-wildcardcertificates-alydns-au
chmod 0777 au.sh
వైల్డ్కార్డ్ సర్టిఫికేట్ గడువు ముగింపు సమయ పునరుద్ధరణ స్క్రిప్ట్ను గుప్తీకరిద్దాం
ఇక్కడ స్క్రిప్ట్ అనేది nginx ద్వారా సంకలనం చేయబడిన మరియు ఇన్స్టాల్ చేయబడిన లేదా డాకర్ ద్వారా ఇన్స్టాల్ చేయబడిన సర్వర్, హోస్ట్ ప్రాక్సీ ద్వారా ప్రాక్సీ https లేదా లోడ్ బ్యాలెన్సింగ్ హోస్ట్ ద్వారా, SSL ప్రమాణపత్రాన్ని స్వయంచాలకంగా బ్యాకప్ చేసి, Nginx ప్రాక్సీ సర్వర్ను పునఃప్రారంభించండి.
- గమనిక: స్క్రిప్ట్ వాస్తవానికి ఉపయోగిస్తుంది
./certbot-auto renew
#!/usr/bin/env bash

cmd="$HOME/certbot-auto"
restartNginxCmd="docker restart ghost_nginx_1"
action="renew"
auth="$HOME/certbot/au.sh php aly add"
cleanup="$HOME/certbot/au.sh php aly clean"
deploy="cp -r /etc/letsencrypt/ /home/pi/dnmp/services/nginx/ssl/ && $restartNginxCmd"

$cmd $action \
--manual \
--preferred-challenges dns \
--deploy-hook \
"$deploy"\
--manual-auth-hook \
"$auth" \
--manual-cleanup-hook \
"$cleanup"
crontab కు జోడించండి , ఫైల్ను సవరించండి ▼
/etc/crontab
#证书有效期<30天才会renew,所以crontab可以配置为1天或1周
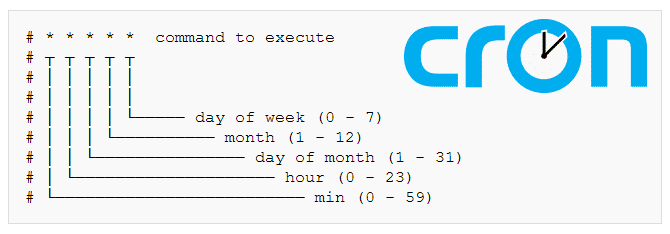
0 0 * * * root python -c 'import random; import time; time.sleep(random.random() * 3600)' && /home/pi/crontab.sh
CWP సర్వర్ కాన్ఫిగరేషన్ పునర్నిర్మాణం
nginx/apache సర్వర్ని పునర్నిర్మించడానికి CWP కోసం ఇక్కడ దశలు ఉన్నాయి:
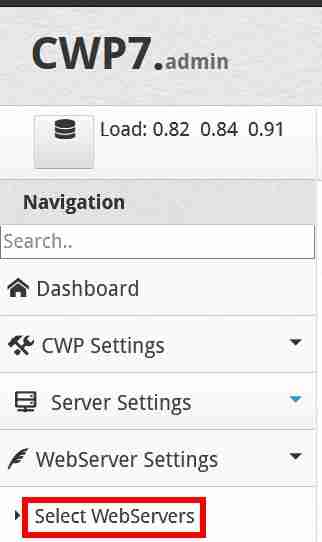
దశ 1: CWP కంట్రోల్ ప్యానెల్ యొక్క ఎడమ వైపున, వెబ్సర్వర్ సెట్టింగ్లు → వెబ్సర్వర్లను ఎంచుకోండి ▼ క్లిక్ చేయండి
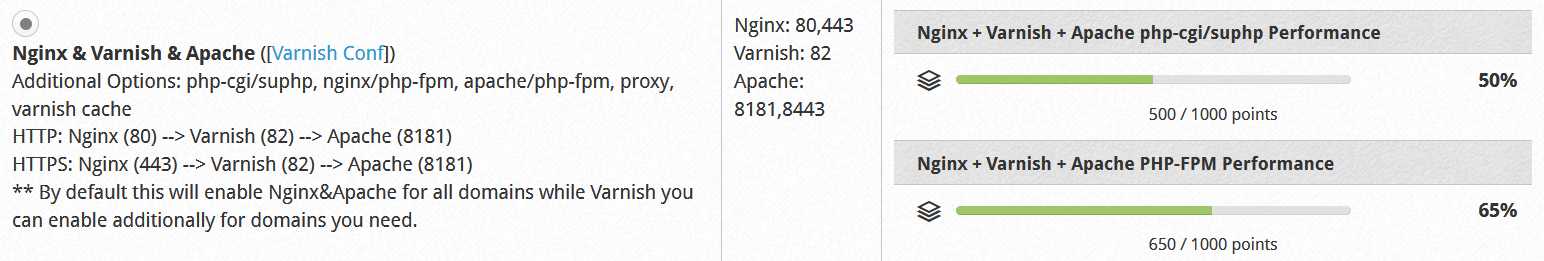
దశ 2: Nginx, Varnish మరియు Apache లను ఎంచుకోండి ▼
దశ 3: కాన్ఫిగరేషన్ను సేవ్ చేసి, పునర్నిర్మించడానికి దిగువన ఉన్న "సేవ్ & రీబిల్డ్ కాన్ఫిగరేషన్" బటన్ను క్లిక్ చేయండి.
- వెబ్సైట్ను రిఫ్రెష్ చేయండి మరియు SSL ప్రమాణపత్రం యొక్క గడువు తేదీ నవీకరించబడినట్లు మీరు చూస్తారు.
విస్తరించిన పఠనం:
చెన్ వీలియాంగ్ బ్లాగ్ ( https://www.chenweiliang.com/ ) లో పంచుకున్న "లెట్స్ ఎన్క్రిప్ట్ స్వయంచాలకంగా పునరుద్ధరించబడలేదా? వైల్డ్కార్డ్ సర్టిఫికేట్ పునరుద్ధరణ స్క్రిప్ట్ను నవీకరించండి" అనే వ్యాసం మీకు సహాయకరంగా ఉంటుందని ఆశిస్తున్నాము.
ఈ వ్యాసం యొక్క లింక్ను పంచుకోవడానికి సంకోచించకండి: https://www.chenweiliang.com/cwl-1199.html