
ఆర్టికల్ డైరెక్టరీ
ఇంటర్నెట్ వేగంగా అభివృద్ధి చెందడంతో, కొంతమంది వీచాట్ మార్కెటింగ్ మరియు పబ్లిక్ అకౌంట్ ప్రమోషన్ చేయాలనుకుంటున్నారు , కానీ ఆన్లైన్ మార్కెటింగ్ ప్రభావవంతంగా లేదని ఫిర్యాదు చేస్తున్నారు. వాస్తవానికి, కొత్త మీడియా నిపుణులు ఆన్లైన్ మార్కెటింగ్ చేయడానికి ఉత్తమ మార్గం సెర్చ్ ఇంజిన్ల ద్వారా ట్రాఫిక్ను పెంచడమే .
అందువల్ల, సెర్చ్ ఇంజన్లు నేడు అత్యంత ప్రజాదరణ పొందిన ఆన్లైన్ మార్కెటింగ్ పద్ధతులలో ఒకటిగా ఉన్నాయి.
అంతేకాకుండా, శోధన ఇంజిన్లు Google మరియు Baidu శోధన ఇంజిన్ ర్యాంకింగ్ విధానంలో https చేర్చబడిందని బహిరంగంగా పేర్కొన్నాయి.
ముఖ్యంగా ఇ-కామర్స్ వెబ్సైట్ల కోసం , HTTPS ఎన్క్రిప్షన్ ప్రోటోకాల్ను ఉపయోగించమని సిఫార్సు చేయబడింది, ఇది ర్యాంకింగ్లను మెరుగుపరచడంలో సహాయపడటమే కాకుండా, వినియోగదారు వెబ్సైట్ భద్రతా అనుభవాన్ని కూడా మెరుగుపరుస్తుంది.
హైపర్టెక్స్ట్ ట్రాన్స్ఫర్ ప్రోటోకాల్ HTTP ప్రోటోకాల్ వెబ్ బ్రౌజర్ మరియు వెబ్ సర్వర్ మధ్య సమాచారాన్ని బదిలీ చేయడానికి ఉపయోగించబడుతుంది. HTTP ప్రోటోకాల్ కంటెంట్ను స్పష్టమైన టెక్స్ట్లో పంపుతుంది మరియు ఏ విధమైన డేటా ఎన్క్రిప్షన్ను అందించదు. వెబ్ బ్రౌజర్ మరియు వెబ్ సర్వర్ మధ్య కనెక్షన్ని అటాకర్ అడ్డగిస్తే, HTTP క్రెడిట్ కార్డ్ నంబర్, పాస్వర్డ్ మరియు ఇతర చెల్లింపు సమాచారం వంటి కొన్ని సున్నితమైన సమాచారాన్ని ప్రసారం చేయడానికి ప్రోటోకాల్ తగినది కాదు.
HTTP ప్రోటోకాల్ యొక్క ఈ లోపాన్ని పరిష్కరించడానికి, మరొక ప్రోటోకాల్ని ఉపయోగించాలి: సురక్షిత సాకెట్ లేయర్ హైపర్టెక్స్ట్ ట్రాన్స్ఫర్ ప్రోటోకాల్ HTTPS. డేటా ట్రాన్స్మిషన్ భద్రత కోసం, HTTPS SSL ప్రోటోకాల్ను HTTPకి జోడిస్తుంది మరియు SSL ధృవీకరించడానికి సర్టిఫికేట్లపై ఆధారపడుతుంది. సర్వర్. , మరియు బ్రౌజర్ మరియు సర్వర్ మధ్య కమ్యూనికేషన్ను గుప్తీకరించండి.
XNUMX. HTTP మరియు HTTPS యొక్క ప్రాథమిక అంశాలు
HTTP: ఇంటర్నెట్లో అత్యంత విస్తృతంగా ఉపయోగించే నెట్వర్క్ ప్రోటోకాల్. ఇది క్లయింట్ వైపు మరియు సర్వర్ వైపు అభ్యర్థన మరియు ప్రతిస్పందన ప్రమాణం (TCP), ఇది WWW సర్వర్ నుండి స్థానిక బ్రౌజర్కి హైపర్టెక్స్ట్ను ప్రసారం చేయడానికి ఉపయోగించబడుతుంది. సర్వర్ ఎక్కువ సమర్థవంతమైనది, ఫలితంగా తక్కువ నెట్వర్క్ బదిలీలు జరుగుతాయి.
HTTPS: ఇది సురక్షితమైన HTTP ఛానెల్. సంక్షిప్తంగా, ఇది HTTP యొక్క సురక్షిత సంస్కరణ, అంటే HTTPకి SSL లేయర్ని జోడించడం. HTTPS యొక్క భద్రతా పునాది SSL, కాబట్టి ఎన్క్రిప్షన్ యొక్క వివరణాత్మక కంటెంట్కు SSL అవసరం.
HTTPS ప్రోటోకాల్ యొక్క ప్రధాన విధులను రెండు రకాలుగా విభజించవచ్చు: ఒకటి డేటా ట్రాన్స్మిషన్ యొక్క భద్రతను నిర్ధారించడానికి సమాచార భద్రతా ఛానెల్ని ఏర్పాటు చేయడం; మరొకటి వెబ్సైట్ యొక్క ప్రామాణికతను నిర్ధారించడం.
XNUMX. HTTP మరియు HTTPS మధ్య తేడా ఏమిటి?
HTTP ప్రోటోకాల్ ద్వారా ప్రసారం చేయబడిన డేటా ఎన్క్రిప్ట్ చేయబడదు, అంటే సాదాపాఠంలో ఉంది. కాబట్టి, ప్రైవేట్ సమాచారాన్ని ప్రసారం చేయడానికి HTTP ప్రోటోకాల్ను ఉపయోగించడం చాలా అసురక్షితమైనది. ఈ ప్రైవేట్ డేటాను ఎన్క్రిప్ట్ చేసి ప్రసారం చేయవచ్చని నిర్ధారించుకోవడానికి, Netscape SSLని రూపొందించింది. HTTP ప్రోటోకాల్ ద్వారా ప్రసారం చేయబడిన డేటాను గుప్తీకరించడానికి HTTPS కోసం (సెక్యూర్ సాకెట్స్ లేయర్) ప్రోటోకాల్ పుట్టింది.
సంక్షిప్తంగా, HTTPS ప్రోటోకాల్ అనేది SSL+HTTP ప్రోటోకాల్ ద్వారా రూపొందించబడిన నెట్వర్క్ ప్రోటోకాల్, ఇది ఎన్క్రిప్టెడ్ ట్రాన్స్మిషన్ మరియు ఐడెంటిటీ అథెంటికేషన్ను నిర్వహించగలదు మరియు http ప్రోటోకాల్ కంటే మరింత సురక్షితమైనది.
HTTPS మరియు HTTP మధ్య ప్రధాన తేడాలు క్రింది విధంగా ఉన్నాయి:
- 1. ప్రమాణపత్రం కోసం దరఖాస్తు చేయడానికి https ప్రోటోకాల్ caకి వెళ్లాలి. సాధారణంగా, కొన్ని ఉచిత సర్టిఫికేట్లు ఉన్నాయి, కాబట్టి నిర్దిష్ట రుసుము అవసరం.
- 2. http అనేది హైపర్టెక్స్ట్ బదిలీ ప్రోటోకాల్, సమాచారం సాదాపాఠంలో ప్రసారం చేయబడుతుంది మరియు https అనేది సురక్షితమైన ssl ఎన్క్రిప్టెడ్ ట్రాన్స్ఫర్ ప్రోటోకాల్.
- 3. http మరియు https పూర్తిగా భిన్నమైన కనెక్షన్ పద్ధతులను ఉపయోగిస్తాయి మరియు విభిన్న పోర్ట్లను ఉపయోగిస్తాయి. మొదటిది 80 మరియు రెండోది 443.
- 4. http యొక్క కనెక్షన్ చాలా సరళమైనది మరియు స్థితిలేనిది; HTTPS ప్రోటోకాల్ అనేది SSL+HTTP ప్రోటోకాల్ ద్వారా రూపొందించబడిన నెట్వర్క్ ప్రోటోకాల్, ఇది http ప్రోటోకాల్ కంటే సురక్షితమైన ఎన్క్రిప్టెడ్ ట్రాన్స్మిషన్ మరియు గుర్తింపు ప్రమాణీకరణను నిర్వహించగలదు.
XNUMX. HTTPS మరియు SSL ఎన్క్రిప్షన్ ప్రక్రియ యొక్క వివరణాత్మక వివరణ
మూడవ పక్షాల ద్వారా సున్నితమైన సమాచారాన్ని పొందకుండా నిరోధించడానికి HTTPS సమాచారాన్ని గుప్తీకరించగలదని మనందరికీ తెలుసు, కాబట్టి అనేక బ్యాంకింగ్ వెబ్సైట్లు లేదా ఇ-మెయిల్లు మరియు అధిక భద్రతా స్థాయిలు కలిగిన ఇతర సేవలు HTTPS ప్రోటోకాల్ను ఉపయోగిస్తాయి.
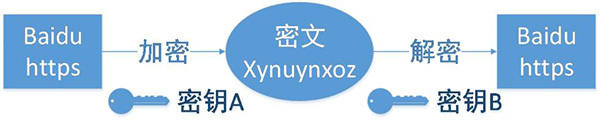
1. క్లయింట్ HTTPS అభ్యర్థనను ప్రారంభిస్తుంది
ఇది చెప్పడానికి ఏమీ లేదు, అంటే, వినియోగదారు బ్రౌజర్లో https URLని నమోదు చేసి, ఆపై సర్వర్ పోర్ట్ 443కి కనెక్ట్ చేస్తారు.
2. సర్వర్ కాన్ఫిగరేషన్
HTTPS ప్రోటోకాల్ని ఉపయోగించే సర్వర్ తప్పనిసరిగా డిజిటల్ సర్టిఫికెట్ల సమితిని కలిగి ఉండాలి, వీటిని మీరే తయారు చేసుకోవచ్చు లేదా సంస్థకు వర్తింపజేయవచ్చు. తేడా ఏమిటంటే, మీరు జారీ చేసిన సర్టిఫికేట్ యాక్సెస్ను కొనసాగించడానికి ముందు క్లయింట్ ద్వారా ధృవీకరించబడాలి. విశ్వసనీయ సంస్థ దరఖాస్తు చేసిన సర్టిఫికెట్ లేదు. ప్రాంప్ట్ పేజీ పాపప్ అవుతుంది.
ఈ సర్టిఫికేట్ల సెట్ వాస్తవానికి పబ్లిక్ కీ మరియు ప్రైవేట్ కీల జత. పబ్లిక్ కీ మరియు ప్రైవేట్ కీ మీకు అర్థం కాకపోతే, మీరు దానిని కీ మరియు లాక్గా ఊహించుకోవచ్చు, కానీ ప్రపంచంలో ఉన్న ఏకైక వ్యక్తి మీరే. ఈ కీ. మీరు లాక్ని లాక్ చేయవచ్చు. ఇతరులకు వెళ్లండి, ఇతరులు ఈ లాక్ని ఉపయోగించి ముఖ్యమైన విషయాలను లాక్ చేసి, ఆపై మీకు పంపవచ్చు, ఎందుకంటే ఈ కీ మీ వద్ద మాత్రమే ఉంది, కాబట్టి ఈ లాక్ ద్వారా లాక్ చేయబడిన వాటిని మీరు మాత్రమే చూడగలరు.
3. సర్టిఫికేట్ పంపండి
ఈ సర్టిఫికేట్ వాస్తవానికి పబ్లిక్ కీ, కానీ సర్టిఫికేట్ అధికారం, గడువు ముగిసే సమయం మొదలైన చాలా సమాచారాన్ని కలిగి ఉంటుంది.
4. క్లయింట్ పార్సింగ్ సర్టిఫికేట్
పనిలో ఈ భాగం క్లయింట్ యొక్క TLS ద్వారా చేయబడుతుంది. ముందుగా, ఇది పబ్లిక్ కీ జారీ చేసే అధికారం, గడువు ముగిసే సమయం మొదలైనవాటిని చెల్లుబాటులో ఉందో లేదో ధృవీకరిస్తుంది. మినహాయింపు కనుగొనబడితే, ఒక హెచ్చరిక పెట్టె పాప్ అప్ అవుతుంది, దానిని సూచిస్తుంది సర్టిఫికేట్తో సమస్య ఉంది.
సర్టిఫికేట్తో సమస్య లేనట్లయితే, ఆపై యాదృచ్ఛిక విలువను రూపొందించి, ఆపై సర్టిఫికేట్తో యాదృచ్ఛిక విలువను గుప్తీకరించండి, పైన పేర్కొన్న విధంగా, యాదృచ్ఛిక విలువను లాక్తో లాక్ చేయండి, తద్వారా కీ లేకపోతే, మీరు లాక్ చేయబడినది చూడలేరు విలువ కంటెంట్.
5. ఎన్క్రిప్టెడ్ సమాచారం యొక్క ప్రసారం
ఈ భాగం సర్టిఫికేట్తో గుప్తీకరించిన యాదృచ్ఛిక విలువను ప్రసారం చేస్తుంది. సర్వర్ ఈ యాదృచ్ఛిక విలువను పొందేలా చేయడం దీని ఉద్దేశ్యం, ఆపై క్లయింట్ మరియు సర్వర్ మధ్య కమ్యూనికేషన్ ఈ యాదృచ్ఛిక విలువ ద్వారా గుప్తీకరించబడుతుంది మరియు డీక్రిప్ట్ చేయబడుతుంది.
6. సర్వీస్ సెగ్మెంట్ డిక్రిప్షన్ సమాచారం
సర్వర్ ప్రైవేట్ కీతో డీక్రిప్ట్ చేసిన తర్వాత, అది క్లయింట్ పంపిన యాదృచ్ఛిక విలువ (ప్రైవేట్ కీ)ని పొందుతుంది, ఆపై విలువ ద్వారా కంటెంట్ను సుష్టంగా గుప్తీకరిస్తుంది. ఈ విధంగా, ప్రైవేట్ కీ తెలియకపోతే, కంటెంట్ని పొందలేము, మరియు క్లయింట్ మరియు సర్వర్ రెండింటికీ ప్రైవేట్ కీ తెలుసు, కాబట్టి ఎన్క్రిప్షన్ అల్గారిథమ్ తగినంత బలంగా మరియు ప్రైవేట్ కీ తగినంత సంక్లిష్టంగా ఉన్నంత వరకు, డేటా తగినంత సురక్షితంగా ఉంటుంది.
7. ఎన్క్రిప్టెడ్ సమాచార ప్రసారం
సమాచారం యొక్క ఈ భాగం సర్వీస్ సెగ్మెంట్ యొక్క ప్రైవేట్ కీ ద్వారా గుప్తీకరించబడిన సమాచారం మరియు క్లయింట్ వైపు పునరుద్ధరించబడుతుంది.
8. క్లయింట్ డిక్రిప్షన్ సమాచారం
క్లయింట్ సర్వీస్ సెగ్మెంట్ నుండి మునుపు రూపొందించిన ప్రైవేట్ కీతో పంపిన సమాచారాన్ని డీక్రిప్ట్ చేస్తుంది మరియు తద్వారా డీక్రిప్ట్ చేయబడిన కంటెంట్ను పొందుతుంది. మొత్తం ప్రక్రియలో మూడవ పక్షం డేటాను పర్యవేక్షించినప్పటికీ, అది నిస్సహాయంగా ఉంటుంది.
నాల్గవది, HTTPSకి శోధన ఇంజిన్ల వైఖరి
వినియోగదారు గోప్యతను "థర్డ్ పార్టీ" స్నిఫింగ్ మరియు హైజాకింగ్ని పరిష్కరించడానికి బైడు పూర్తి-సైట్ HTTPS ఎన్క్రిప్టెడ్ శోధన సేవను ప్రారంభించింది. వాస్తవానికి, మే 2010 నాటికి, Google HTTPS వెబ్ పేజీలను క్రాల్ చేస్తూ HTTPS ఎన్క్రిప్టెడ్ శోధన సేవను అందించడం ప్రారంభించింది. సమస్య, Baidu సెప్టెంబర్ 5లో ఒక ప్రకటనలో "HTTPS వెబ్ పేజీలను చురుకుగా క్రాల్ చేయదు" అని పేర్కొంది, అయితే Google అల్గారిథమ్ అప్డేట్లో "అదే పరిస్థితుల్లో, HTTPS ఎన్క్రిప్షన్ టెక్నాలజీని ఉపయోగించే సైట్లు మెరుగైన శోధన ర్యాంకింగ్లను కలిగి ఉంటాయి. ప్రయోజనం" అని పేర్కొంది.
అయితే, ఈ పరిస్థితులలో, వెబ్సైట్ యజమానులు 'ప్రమాదకరమైన' HTTPS ప్రోటోకాల్ను అనుసరించాలా? మరియు సెర్చ్ ఇంజిన్ SEO పై HTTPS ప్రభావం ఏమిటి ?
1. Google వైఖరి
HTTPS సైట్ల పట్ల Google వైఖరి HTTP సైట్ల పట్ల దాని వైఖరికి భిన్నంగా లేదు మరియు శోధన ర్యాంకింగ్ అల్గారిథమ్లో "సురక్షిత ఎన్క్రిప్షన్ని ఉపయోగించాలా వద్దా" (HTTPS) కూడా తీసుకుంటుంది. HTTPS ఎన్క్రిప్షన్ టెక్నాలజీని ఉపయోగించే వెబ్సైట్లు మెరుగైన ఫలితాలను పొందవచ్చు. ఉన్నాయి మరిన్ని ప్రదర్శన అవకాశాలు, మరియు సారూప్య సైట్ల HTTP సైట్ల కంటే ర్యాంకింగ్ కూడా మరింత ప్రయోజనకరంగా ఉంటుంది.
మరియు Google "అందరూ వెబ్మాస్టర్లు HTTPకి బదులుగా HTTPS ప్రోటోకాల్ను ఉపయోగించగలరని ఆశిస్తున్నాము" అని స్పష్టం చేసింది, ఇది "HTTPS ప్రతిచోటా" లక్ష్యాన్ని సాధించాలనే దాని సంకల్పాన్ని చూపుతుంది.
2. బైదు వైఖరి
గతంలో, Baidu సాంకేతికత సాపేక్షంగా వెనుకబడి ఉంది, "ఇది https పేజీలను చురుకుగా క్రాల్ చేయదు" అని చెబుతోంది, కానీ "చాలా https పేజీలను చేర్చడం సాధ్యం కాదు" అనే దాని గురించి "ఆందోళన చెందింది". సెప్టెంబర్ 2014, 9 వరకు, Baidu దీనిపై చర్చను విడుదల చేసింది "https సైట్లను ఎలా నిర్మించాలి." "https సైట్ల యొక్క Baidu-స్నేహపూర్వకతను మెరుగుపరచడానికి" నాలుగు సూచనలు మరియు నిర్దిష్ట చర్యలను అందిస్తూ, "ఫ్రెండ్లీ టు Baidu" సమస్యపై ఒక కథనం ప్రచురించబడింది:
1. Baidu శోధన ఇంజిన్ ద్వారా సూచిక చేయవలసిన https పేజీల కోసం http యాక్సెస్ చేయగల సంస్కరణలను రూపొందించండి.
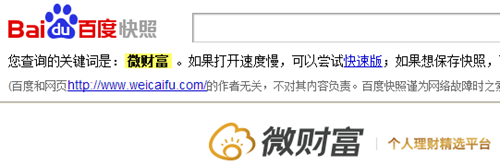
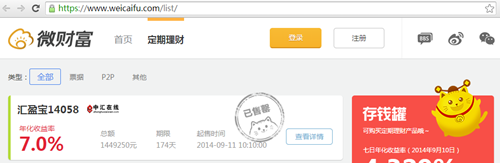
2. సందర్శకుడిని వారి యూజర్-ఏజెంట్ ద్వారా గుర్తించి, బైడూ డస్పైడర్ను ఒక HTTP పేజీకి మళ్ళిస్తారు. ఒక సాధారణ వినియోగదారుడు బైడూ సెర్చ్ ఇంజిన్ ద్వారా ఈ పేజీని యాక్సెస్ చేసినప్పుడు, వారు 301 రీడైరెక్ట్ ద్వారా సంబంధిత HTTPS పేజీకి మళ్ళించబడతారు. చిత్రంలో చూపిన విధంగా, పై చిత్రం బైడూ ద్వారా ఇండెక్స్ చేయబడిన HTTP వెర్షన్ను, మరియు కింది చిత్రం క్లిక్ చేసిన తర్వాత వినియోగదారుని ఆటోమేటిక్గా మళ్ళించే HTTPS వెర్షన్ను చూపుతుంది.
3. http వెర్షన్ హోమ్పేజీ కోసం మాత్రమే రూపొందించబడలేదు, ఇతర ముఖ్యమైన పేజీలను కూడా http వెర్షన్తో తయారు చేసి ఒకదానికొకటి లింక్ చేయాలి. ఇలా చేయవద్దు: హోమ్పేజీ http పేజీలోని లింక్ ఇప్పటికీ https పేజీకి లింక్ చేయబడింది , బైడుస్పైడర్ క్రాల్ చేయడాన్ని కొనసాగించలేకపోతుంది—— మేము అటువంటి పరిస్థితిని ఎదుర్కొన్నాము, మేము మొత్తం సైట్ కోసం ఒక హోమ్ పేజీని మాత్రమే చేర్చగలము.
4. వార్తల వంటి ఎన్క్రిప్షన్ అవసరం లేని కంటెంట్ను హోస్ట్ చేయడానికి మీరు సబ్డొమైన్లను ఉపయోగించవచ్చు. ఉదాహరణకు, Alipay వెబ్సైట్లో, ప్రధాన ఎన్క్రిప్టెడ్ కంటెంట్ HTTPSలో హోస్ట్ చేయబడుతుంది, అయితే Baiduspider నేరుగా క్రాల్ చేయగల కంటెంట్ సబ్డొమైన్లలో హోస్ట్ చేయబడుతుంది.
దిగువ లింక్లోని కంప్యూటర్ సైన్స్ హౌస్ పరీక్ష ప్రకారం, HTTPతో కనెక్షన్ని ఏర్పరచుకోవడానికి 114 మిల్లీసెకన్లు పడుతుంది; HTTPSతో కనెక్షన్ని ఏర్పరచుకోవడానికి 436 మిల్లీసెకన్లు పడుతుంది మరియు నెట్వర్క్ ఆలస్యం మరియు ఓవర్హెడ్తో సహా ssl భాగానికి 322 మిల్లీసెకన్లు పడుతుంది. ssl యొక్క ఎన్క్రిప్షన్ మరియు డిక్రిప్షన్ (క్లయింట్ యొక్క సమాచారం ప్రకారం సర్వర్ కొత్త మాస్టర్ కీని రూపొందించాల్సిన అవసరం ఉందో లేదో నిర్ణయించండి; సర్వర్ మాస్టర్ కీకి ప్రత్యుత్తరం ఇస్తుంది మరియు క్లయింట్కు మాస్టర్ కీతో ప్రమాణీకరించబడిన సందేశాన్ని అందిస్తుంది; సర్వర్ డిజిటల్ సంతకం మరియు పబ్లిక్ కీ కోసం క్లయింట్ను అభ్యర్థిస్తుంది).
XNUMX. HTTP కంటే HTTPS ఎంత వనరులను వినియోగిస్తుంది?
వాస్తవానికి HTTPS అనేది SSL/TLS ఆధారంగా నిర్మించబడిన ఒక HTTP ప్రోటోకాల్. అందువల్ల, HTTPతో పోలిస్తే HTTPS ఎంత ఎక్కువ సర్వర్ వనరులను ఉపయోగిస్తుందో పోల్చాలంటే, అది ప్రధానంగా SSL/TLS స్వయంగా ఎంత సర్వర్ వనరులను వినియోగిస్తుందనే దానిపై ఆధారపడి ఉంటుందని చెన్ వీలియాంగ్ అభిప్రాయపడ్డారు.
HTTP TCP త్రీ-వే హ్యాండ్షేక్ను కనెక్షన్ని ఏర్పాటు చేయడానికి ఉపయోగిస్తుంది మరియు క్లయింట్ మరియు సర్వర్ 3 ప్యాకెట్లను మార్చుకోవాలి;
TCP యొక్క మూడు ప్యాకెట్లతో పాటు, HTTPS కూడా ssl హ్యాండ్షేక్కు అవసరమైన 9 ప్యాకెట్లను జోడించాలి, కాబట్టి మొత్తం 12 ప్యాకెట్లు ఉన్నాయి.
ఒకసారి SSL కనెక్షన్ ఏర్పడిన తర్వాత, తదుపరి ఎన్క్రిప్షన్ పద్ధతి 3DES వంటి సిమెట్రిక్ ఎన్క్రిప్షన్ పద్ధతిగా మారుతుంది, దీనికి CPU లోడ్ తక్కువగా ఉంటుంది. SSL కనెక్షన్ను ఏర్పాటు చేయడానికి ఉపయోగించే అసమెట్రిక్ ఎన్క్రిప్షన్ పద్ధతితో పోలిస్తే, సిమెట్రిక్ ఎన్క్రిప్షన్ యొక్క CPU లోడ్ చాలా తక్కువ. అయితే, ఇది ఒక సమస్యకు దారితీస్తుంది: SSL సెషన్ను తరచుగా పునఃనిర్మించడం సర్వర్ పనితీరుపై తీవ్రమైన ప్రభావాన్ని చూపుతుంది. HTTPS కీప్అలైవ్ను ఎనేబుల్ చేయడం ఒకే కనెక్షన్ యొక్క పనితీరు సమస్యలను తగ్గించగలిగినప్పటికీ, ఒకేసారి ఎక్కువ మంది వినియోగదారులు ఉండే పెద్ద వెబ్సైట్లకు, లోడ్ బ్యాలెన్సింగ్ ఆధారిత ప్రత్యేక SSL టెర్మినేషన్ ప్రాక్సీ చాలా అవసరం. వెబ్ సర్వీస్ను SSL టెర్మినేషన్ ప్రాక్సీ తర్వాత ఉంచుతారు. SSL టెర్మినేషన్ ప్రాక్సీ F5 వంటి హార్డ్వేర్-ఆధారితంగా లేదా వికీపీడియా ఉపయోగించే Nginx వంటి సాఫ్ట్వేర్ -ఆధారితంగా ఉండవచ్చు.
అయితే HTTPSను స్వీకరించిన తర్వాత సర్వర్ వనరులు ఎంత ఎక్కువగా ఉపయోగించబడతాయి? జనవరి 2010లో , Gmail పూర్తి HTTPSకు మారింది. ఫ్రంట్-ఎండ్ SSL ప్రాసెసింగ్ మెషీన్ యొక్క CPU లోడ్ 1% కంటే ఎక్కువగా పెరగలేదు, ప్రతి కనెక్షన్కు మెమరీ వినియోగం 20KB కంటే తక్కువగా ఉంది, మరియు నెట్వర్క్ ట్రాఫిక్ 2% కంటే తక్కువగా పెరిగింది. Gmail డిస్ట్రిబ్యూటెడ్ ప్రాసెసింగ్ కోసం N సర్వర్లను ఉపయోగిస్తున్నందున, CPU లోడ్ డేటాకు పెద్దగా అర్థం లేదు. ప్రతి కనెక్షన్కు మెమరీ వినియోగం మరియు నెట్వర్క్ ట్రాఫిక్ డేటా మరింత అర్థవంతమైనవి. ఒకే కోర్ సెకనుకు సుమారు 1500 హ్యాండ్షేక్లను (1024-బిట్ RSA కోసం) ప్రాసెస్ చేయగలదని కూడా ఈ వ్యాసం పేర్కొంది, ఇది చాలా అర్థవంతమైన సంఖ్య.
XNUMX. HTTPS యొక్క ప్రయోజనాలు
HTTPS చాలా సురక్షితమైనందున దాడి చేసేవారు ప్రారంభించడానికి స్థలాన్ని కనుగొనలేరు. వెబ్మాస్టర్ల కోణం నుండి, HTTPS యొక్క ప్రయోజనాలు క్రింది విధంగా ఉన్నాయి:
1. SEO అంశాలు
Google తన శోధన ఇంజిన్ అల్గారిథమ్ని ఆగష్టు 2014లో సర్దుబాటు చేసింది, "HTTPSతో ఎన్క్రిప్ట్ చేయబడిన సైట్ శోధన ఫలితాల్లో సమానమైన HTTP సైట్ కంటే ఎక్కువ ర్యాంక్ పొందుతుంది" అని చెప్పింది.
2. భద్రత
HTTPS పూర్తిగా సురక్షితమైనది కానప్పటికీ, రూట్ సర్టిఫికేట్లను ప్రావీణ్యం పొందిన సంస్థలు మరియు ఎన్క్రిప్షన్ అల్గారిథమ్లలో నైపుణ్యం కలిగిన సంస్థలు కూడా మనిషి-ఇన్-ది-మిడిల్ దాడులను నిర్వహించగలవు, అయితే HTTPS ఇప్పటికీ క్రింది ప్రయోజనాలతో ప్రస్తుత నిర్మాణంలో అత్యంత సురక్షితమైన పరిష్కారం:
(1) డేటా సరైన క్లయింట్ మరియు సర్వర్కు పంపబడిందని నిర్ధారించుకోవడానికి వినియోగదారులు మరియు సర్వర్లను ప్రామాణీకరించడానికి HTTPS ప్రోటోకాల్ను ఉపయోగించండి;
(2) HTTPS ప్రోటోకాల్ అనేది SSL+HTTP ప్రోటోకాల్ ద్వారా రూపొందించబడిన నెట్వర్క్ ప్రోటోకాల్, ఇది ఎన్క్రిప్టెడ్ ట్రాన్స్మిషన్ మరియు ఐడెంటిటీ అథెంటికేషన్ చేయగలదు. ఇది http ప్రోటోకాల్ కంటే సురక్షితమైనది, ఇది ప్రసార ప్రక్రియలో డేటా దొంగిలించబడకుండా మరియు మార్చబడకుండా నిరోధించగలదు మరియు డేటా యొక్క సమగ్రత.
(3) HTTPS అనేది ప్రస్తుత నిర్మాణంలో అత్యంత సురక్షితమైన పరిష్కారం. ఇది పూర్తిగా సురక్షితం కానప్పటికీ, ఇది మనిషి-ఇన్-ది-మిడిల్ దాడుల ధరను బాగా పెంచుతుంది.
XNUMX. HTTPS యొక్క ప్రతికూలతలు
HTTPS గొప్ప ప్రయోజనాలను కలిగి ఉన్నప్పటికీ, ఇది ఇప్పటికీ కొన్ని లోపాలను కలిగి ఉంది. ప్రత్యేకంగా, క్రింది రెండు పాయింట్లు ఉన్నాయి:
1. SEO అంశాలు
ACM CoNEXT డేటా ప్రకారం, HTTPS ప్రోటోకాల్ని ఉపయోగించడం వలన పేజీ లోడ్ అయ్యే సమయాన్ని దాదాపు 50% పొడిగిస్తుంది మరియు విద్యుత్ వినియోగాన్ని 10% నుండి 20% వరకు పెంచుతుంది. అదనంగా, HTTPS ప్రోటోకాల్ కాష్ని కూడా ప్రభావితం చేస్తుంది, డేటా ఓవర్హెడ్ మరియు పవర్ వినియోగాన్ని పెంచుతుంది. , మరియు ఇప్పటికే ఉన్న భద్రతా చర్యలు కూడా ప్రభావితమవుతాయి మరియు తదనుగుణంగా ప్రభావితమవుతాయి.
అంతేకాకుండా, HTTPS ప్రోటోకాల్ యొక్క ఎన్క్రిప్షన్ పరిధి సాపేక్షంగా పరిమితం చేయబడింది మరియు ఇది హ్యాకర్ దాడులు, సేవా దాడుల తిరస్కరణ మరియు సర్వర్ హైజాకింగ్లో ఎటువంటి పాత్రను పోషించదు.
మరీ ముఖ్యంగా, SSL సర్టిఫికెట్ల క్రెడిట్ చైన్ సిస్టమ్ సురక్షితం కాదు, ప్రత్యేకించి కొన్ని దేశాలు CA రూట్ సర్టిఫికేట్ను నియంత్రించగలిగినప్పుడు, మనిషి-ఇన్-ది-మిడిల్ దాడులు సాధ్యమవుతాయి.
2. ఆర్థిక అంశాలు
(1) SSL సర్టిఫికేట్లకు డబ్బు అవసరం. సర్టిఫికేట్ ఎంత శక్తివంతంగా ఉంటే అంత ఎక్కువ ధర ఉంటుంది. వ్యక్తిగత వెబ్సైట్లు ఉచిత SSL ప్రమాణపత్రాలను ఉపయోగించవచ్చు.
(2) SSL ప్రమాణపత్రాలు సాధారణంగా IPకి కట్టుబడి ఉండాలి మరియు బహుళ డొమైన్ పేర్లు ఒకే IPకి కట్టుబడి ఉండవు. IPv4 వనరులు ఈ వినియోగానికి మద్దతు ఇవ్వవు (SSL ఈ సమస్యను పాక్షికంగా పరిష్కరించగల పొడిగింపులను కలిగి ఉంది, కానీ ఇది సమస్యాత్మకమైనది మరియు బ్రౌజర్లు అవసరం, ఆపరేషన్ సిస్టమ్ మద్దతు, Windows XP ఈ పొడిగింపుకు మద్దతు ఇవ్వదు, XP యొక్క ఇన్స్టాల్ చేయబడిన బేస్ను పరిగణనలోకి తీసుకుంటే, ఈ ఫీచర్ దాదాపు పనికిరానిది).
(3) HTTPS కనెక్షన్ కాషింగ్ HTTP వలె సమర్థవంతమైనది కాదు మరియు అధిక-ట్రాఫిక్ వెబ్సైట్లు అవసరమైతే తప్ప దీనిని ఉపయోగించవు మరియు ట్రాఫిక్ ఖర్చు చాలా ఎక్కువగా ఉంటుంది.
(4) HTTPS కనెక్షన్ సర్వర్ వైపు చాలా వనరులను తీసుకుంటుంది మరియు కొంచెం ఎక్కువ సందర్శకులు ఉన్న వెబ్సైట్లకు మద్దతు ఇవ్వడానికి అధిక ధర అవసరం. అన్ని HTTPS ఉపయోగించినట్లయితే, చాలా కంప్యూటింగ్ వనరులు అనే ఊహ ఆధారంగా VPS యొక్క సగటు ధర పనిలేకుండా పైకి వెళ్తుంది.
(5) HTTPS ప్రోటోకాల్ యొక్క హ్యాండ్షేక్ దశ సమయం తీసుకుంటుంది మరియు వెబ్సైట్ యొక్క సంబంధిత వేగంపై ప్రతికూల ప్రభావాన్ని చూపుతుంది. ఇది అవసరం లేకుంటే, వినియోగదారు అనుభవాన్ని త్యాగం చేయడానికి ఎటువంటి కారణం లేదు.
XNUMX. వెబ్సైట్ను HTTPSతో ఎన్క్రిప్ట్ చేయాల్సిన అవసరం ఉందా?
Google మరియు Baidu రెండూ "HTTPSని విభిన్నంగా చూస్తున్నప్పటికీ", వెబ్మాస్టర్లు వెబ్సైట్ ప్రోటోకాల్ను HTTPSకి మార్చాలని దీని అర్థం కాదు!
ముందుగా, Google గురించి మాట్లాడుకుందాం. "HTTPS ఎన్క్రిప్షన్ టెక్నాలజీని ఉపయోగించే వెబ్సైట్లు మెరుగైన ర్యాంకింగ్లను పొందగలవు" అని Google నొక్కిచెప్పినప్పటికీ, ఇది "అల్టీరియర్ మోటివ్" చర్య అని తోసిపుచ్చలేము.
ఈ సమస్యకు ప్రతిస్పందనగా విదేశీ విశ్లేషకులు ఒకసారి ఇలా అన్నారు: Google ఈ చర్యను ఎందుకు తీసుకుంది (అల్గారిథమ్ను నవీకరించండి, శోధన ఇంజిన్ ర్యాంకింగ్ల కోసం HTTPS ఎన్క్రిప్షన్ టెక్నాలజీని రిఫరెన్స్ ఫ్యాక్టర్గా ఉపయోగించాలా వద్దా) అనేది వినియోగదారు శోధన అనుభవాన్ని మరియు ఇంటర్నెట్ను మెరుగుపరచడానికి కాకపోవచ్చు. భద్రతా సమస్య కేవలం "ప్రిజం గేట్" కుంభకోణంలో "నష్టాన్ని" రికవరీ చేయడమే. ఇది "సెక్యూరిటీ ఇంపాక్ట్ ర్యాంకింగ్" బ్యానర్ని పట్టుకుని "HTTPS" అంటూ నినాదాలు చేస్తూ "అహంకారాన్ని త్యాగం చేయి" అనే బ్యానర్లో స్వీయ-ఆసక్తితో కూడిన సాధారణ చర్య. ప్రతిచోటా" ” నినాదం, ఆపై అప్రయత్నంగా ఎక్కువ మంది వెబ్మాస్టర్లను ఇష్టపూర్వకంగా HTTPS ప్రోటోకాల్ క్యాంపులో చేరనివ్వండి.
మీ వెబ్సైట్ ఇ-కామర్స్ / సూక్ష్మ-వ్యాపార వేదిక, ఫైనాన్స్, సోషల్ నెట్వర్కింగ్ లేదా ఇతర రంగాలకు చెందినది అయితే , HTTPS ప్రోటోకాల్ను ఉపయోగించడం ఉత్తమం; అది బ్లాగ్ సైట్, ప్రచార వెబ్సైట్, వర్గీకృత సమాచార వెబ్సైట్ లేదా వార్తల వెబ్సైట్ అయితే, మీరు ఉచిత SSL సర్టిఫికేట్ను ఉపయోగించవచ్చు.
XNUMX. వెబ్మాస్టర్ HTTPS సైట్ను ఎలా నిర్మిస్తాడు?
HTTPS సైట్ల నిర్మాణం విషయానికి వస్తే, మనం SSL ప్రోటోకాల్ గురించి ప్రస్తావించాలి. SSL అనేది నెట్స్కేప్ ద్వారా స్వీకరించబడిన మొదటి నెట్వర్క్ సెక్యూరిటీ ప్రోటోకాల్. ఇది పబ్లిక్ కీ సాంకేతికతను ఉపయోగించి ట్రాన్స్మిషన్ కమ్యూనికేషన్ ప్రోటోకాల్ (TCP/IP)పై అమలు చేయబడిన భద్రతా ప్రోటోకాల్. , SSL వివిధ రకాల నెట్వర్క్లకు విస్తృతంగా మద్దతు ఇస్తుంది, మూడు ప్రాథమిక భద్రతా సేవలను అందిస్తూ, అవన్నీ పబ్లిక్ కీ సాంకేతికతను ఉపయోగిస్తాయి.
HTTPS సైట్ల నిర్మాణం విషయానికి వస్తే, మనం SSL ప్రోటోకాల్ గురించి ప్రస్తావించాలి. SSL అనేది నెట్స్కేప్ ద్వారా స్వీకరించబడిన మొదటి నెట్వర్క్ సెక్యూరిటీ ప్రోటోకాల్. ఇది పబ్లిక్ కీ సాంకేతికతను ఉపయోగించి ట్రాన్స్మిషన్ కమ్యూనికేషన్ ప్రోటోకాల్ (TCP/IP)పై అమలు చేయబడిన భద్రతా ప్రోటోకాల్. , SSL వివిధ రకాల నెట్వర్క్లకు విస్తృతంగా మద్దతు ఇస్తుంది, మూడు ప్రాథమిక భద్రతా సేవలను అందిస్తూ, అవన్నీ పబ్లిక్ కీ సాంకేతికతను ఉపయోగిస్తాయి.
1. SSL పాత్ర
(1) డేటా సరైన క్లయింట్ మరియు సర్వర్కు పంపబడిందని నిర్ధారించడానికి వినియోగదారులు మరియు సర్వర్లను ప్రామాణీకరించండి;
(2) డేటాను మధ్యలో దొంగిలించకుండా నిరోధించడానికి డేటాను గుప్తీకరించండి;
(3) డేటా యొక్క సమగ్రతను కాపాడుకోండి మరియు ప్రసార ప్రక్రియలో డేటా మార్చబడకుండా చూసుకోండి.
SSL సర్టిఫికేట్ అనేది SSL కమ్యూనికేషన్లో రెండు పార్టీల గుర్తింపులను ధృవీకరించే డిజిటల్ ఫైల్ను సూచిస్తుంది. ఇది సాధారణంగా సర్వర్ సర్టిఫికేట్ మరియు క్లయింట్ సర్టిఫికేట్గా విభజించబడింది. మేము సాధారణంగా చెప్పే SSL ప్రమాణపత్రం ప్రధానంగా సర్వర్ ప్రమాణపత్రాన్ని సూచిస్తుంది. SSL ప్రమాణపత్రం విశ్వసనీయ డిజిటల్ సర్టిఫికేట్ అథారిటీ CA ద్వారా జారీ చేయబడింది. (VeriSign, GlobalSign, WoSign మొదలైనవి), సర్వర్ గుర్తింపును ధృవీకరించిన తర్వాత, సర్వర్ ప్రమాణీకరణ మరియు డేటా ట్రాన్స్మిషన్ ఎన్క్రిప్షన్ ఫంక్షన్లతో, విస్తరించిన ధ్రువీకరణ (EV) SSL ప్రమాణపత్రంగా విభజించబడింది, సంస్థ ధ్రువీకరణ (OV) SSL ప్రమాణపత్రం మరియు డొమైన్ పేరు ధృవీకరణ రకం (DV) SSL ప్రమాణపత్రం.
2. SSL ప్రమాణపత్రం కోసం దరఖాస్తు చేయడానికి 3 ప్రధాన దశలు
SSL ప్రమాణపత్రం కోసం దరఖాస్తు చేయడానికి మూడు ప్రధాన దశలు ఉన్నాయి:
(1), CSR ఫైల్ను రూపొందించండి
CSR అని పిలవబడేది దరఖాస్తుదారు రూపొందించిన సర్టిఫికేట్ సురక్షిత అభ్యర్థన సర్టిఫికేట్ అభ్యర్థన ఫైల్. ఉత్పత్తి ప్రక్రియలో, సిస్టమ్ రెండు కీలను ఉత్పత్తి చేస్తుంది, ఒకటి పబ్లిక్ కీ, ఇది CSR ఫైల్ మరియు మరొకటి ప్రైవేట్ కీ, ఇది సర్వర్లో నిల్వ చేయబడుతుంది.
CSR ఫైల్లను రూపొందించడానికి, దరఖాస్తుదారులు WEB సర్వర్ డాక్యుమెంట్లు, సాధారణ APACHE మొదలైనవాటిని సూచించవచ్చు, KEY+CSR2 ఫైల్లను రూపొందించడానికి OPENSSL కమాండ్ లైన్ని ఉపయోగించవచ్చు, Tomcat, JBoss, Resin మొదలైనవి JKS మరియు CSR ఫైల్లను రూపొందించడానికి KEYTOOLని ఉపయోగిస్తాయి, IIS సృష్టిస్తుంది పెండింగ్లో ఉన్న అభ్యర్థనలు మరియు CSR ఫైల్.
(2), CA సర్టిఫికేషన్
CSRని CAకి సమర్పించండి మరియు CA సాధారణంగా రెండు ప్రమాణీకరణ పద్ధతులను కలిగి ఉంటుంది:
①. డొమైన్ పేరు ప్రమాణీకరణ: సాధారణంగా, అడ్మినిస్ట్రేటర్ మెయిల్బాక్స్ ప్రామాణీకరించబడుతుంది. ఈ ధృవీకరణ మార్గం వేగవంతమైనది, కానీ జారీ చేయబడిన సర్టిఫికేట్ కంపెనీ పేరును కలిగి ఉండదు.
②、ఎంటర్ప్రైజ్ డాక్యుమెంట్ సర్టిఫికేషన్: ఎంటర్ప్రైజ్ యొక్క వ్యాపార లైసెన్స్ అందించాలి, దీనికి సాధారణంగా 3-5 పని దినాలు పడుతుంది.
పైన పేర్కొన్న రెండు పద్ధతులను ఒకేసారి ప్రమాణీకరించాల్సిన సర్టిఫికేట్లు కూడా ఉన్నాయి, వీటిని EV సర్టిఫికేట్ అంటారు. ఈ ప్రమాణపత్రం IE2 ఎగువన ఉన్న బ్రౌజర్ల చిరునామా పట్టీని ఆకుపచ్చగా మార్చగలదు, కాబట్టి ప్రమాణీకరణ కూడా అత్యంత కఠినమైనది.
(3), సర్టిఫికేట్ యొక్క సంస్థాపన
CA నుండి ప్రమాణపత్రాన్ని స్వీకరించిన తర్వాత, మీరు సర్టిఫికేట్ను సర్వర్లో అమలు చేయవచ్చు. సాధారణంగా, APACHE ఫైల్ నేరుగా ఫైల్కి KEY+CERని కాపీ చేస్తుంది, ఆపై HTTPD.CONF ఫైల్ను సవరించింది; TOMCAT, మొదలైనవి, సర్టిఫికేట్ CERని దిగుమతి చేసుకోవాలి. JKS ఫైల్లోకి CA జారీ చేసిన ఫైల్. , దానిని సర్వర్కు కాపీ చేసి, ఆపై SERVER.XMLని సవరించండి; IIS పెండింగ్లో ఉన్న అభ్యర్థనను ప్రాసెస్ చేసి, CER ఫైల్ని దిగుమతి చేయాలి.
XNUMX. ఉచిత SSL ప్రమాణపత్రం సిఫార్సు
SSL సర్టిఫికేట్లను ఉపయోగించడం వల్ల సమాచార భద్రత మెరుగుపడటమే కాకుండా, వెబ్సైట్పై వినియోగదారుల నమ్మకం కూడా పెరుగుతుంది. అయితే, వెబ్సైట్ నిర్మాణ ఖర్చుల కారణంగా చాలా మంది వెబ్సైట్ యజమానులు వెనుకాడతారు. ఆన్లైన్లో ఉచిత సేవలకు ఎల్లప్పుడూ మంచి గిరాకీ ఉంటుంది; ఉచిత హోస్టింగ్ ఎంపికలు ఉన్నట్లే, ఉచిత SSL సర్టిఫికేట్లు కూడా ఉన్నాయి. గతంలో, మోజిల్లా, సిస్కో, అకామై, ఐడెన్ట్రస్ట్, EFF మరియు మిచిగాన్ విశ్వవిద్యాలయానికి చెందిన పరిశోధకులు 'లెట్స్ ఎన్క్రిప్ట్ CA' ప్రాజెక్ట్ను ప్రారంభించనున్నారని, ఈ వేసవి నుండి వెబ్సైట్లకు ఉచిత SSL సర్టిఫికేట్లు మరియు సర్టిఫికేట్ నిర్వహణ సేవలను అందించాలని యోచిస్తున్నారని నివేదించబడింది (గమనిక: మరింత అధునాతన మరియు సంక్లిష్టమైన సర్టిఫికేట్లకు చెల్లింపు అవసరం). ఈ ప్రాజెక్ట్ సర్టిఫికేట్ ఇన్స్టాలేషన్ను కూడా సులభతరం చేస్తుంది, ఇన్స్టాలేషన్ సమయాన్ని కేవలం 20-30 సెకన్లకు తగ్గిస్తుంది.
ఇది తరచుగా సంక్లిష్ట ప్రమాణపత్రాలు అవసరమయ్యే పెద్ద మరియు మధ్యస్థ-పరిమాణ వెబ్సైట్లు మరియు వ్యక్తిగత బ్లాగుల వంటి చిన్న సైట్లు ముందుగా ఉచిత SSL ప్రమాణపత్రాలను ప్రయత్నించవచ్చు.
దిగువన, చెన్ వీలియాంగ్ బ్లాగ్ క్లౌడ్ఫ్లేర్ SSL మరియు నేమ్చీప్ వంటి మరికొన్ని ఉచిత SSL సర్టిఫికేట్లను పరిచయం చేస్తుంది .
1. క్లౌడ్ఫ్లేర్ SSL
CloudFlare అనేది CDN సేవలను అందించే యునైటెడ్ స్టేట్స్లోని ఒక వెబ్సైట్. ఇది ప్రపంచవ్యాప్తంగా దాని స్వంత CDN సర్వర్ నోడ్లను కలిగి ఉంది. స్వదేశంలో మరియు విదేశాలలో చాలా పెద్ద కంపెనీలు లేదా వెబ్సైట్లు CloudFlare యొక్క CDN సేవలను ఉపయోగిస్తున్నాయి. వాస్తవానికి, దేశీయ వెబ్మాస్టర్లు ఎక్కువగా ఉపయోగించేది CloudFlare యొక్క ఉచిత CDN, ఇది కూడా చాలా బాగుంది. CloudFlare అందించిన ఉచిత SSL సర్టిఫికేట్ UniversalSSL, అంటే యూనివర్సల్ SSL. వినియోగదారులు సర్టిఫికేట్ అథారిటీ నుండి సర్టిఫికేట్ కోసం దరఖాస్తు చేయకుండా మరియు కాన్ఫిగర్ చేయకుండా SSL ప్రమాణపత్రాన్ని ఉపయోగించవచ్చు. CloudFlare SSL అందిస్తుంది వినియోగదారులందరికీ ఎన్క్రిప్షన్ (ఉచిత వినియోగదారులతో సహా), వెబ్ ఇంటర్ఫేస్ సర్టిఫికేట్ 5 నిమిషాల్లో సెటప్ చేయబడుతుంది మరియు వెబ్సైట్ ట్రాఫిక్ కోసం ఎలిప్టిక్ కర్వ్ డిజిటల్ సిగ్నేచర్ అల్గారిథమ్ (ECDSA) ఆధారంగా TLS ఎన్క్రిప్షన్ సేవను అందించడం ద్వారా స్వయంచాలక విస్తరణ 24 గంటల్లో పూర్తవుతుంది.
2. నేమ్ చౌక
NameCheap అనేది 2000లో స్థాపించబడిన ప్రముఖ ICANN-గుర్తింపు పొందిన డొమైన్ పేరు నమోదు మరియు వెబ్సైట్ హోస్టింగ్ కంపెనీ, కంపెనీ ఉచిత DNS రిజల్యూషన్, URL ఫార్వార్డింగ్ (అసలు URLని దాచవచ్చు, 301 దారి మళ్లింపుకు మద్దతు) మరియు ఇతర సేవలను అందిస్తుంది, అదనంగా, NameCheap కూడా అందిస్తుంది సంవత్సరాల SSL సర్టిఫికేట్ ఉచిత సేవ.
3. ఎన్క్రిప్ట్ చేద్దాం
లెట్స్ ఎన్క్రిప్ట్ అనేది ఇటీవల బాగా ప్రాచుర్యం పొందిన ఉచిత SSL సర్టిఫికేట్ జారీ ప్రాజెక్ట్. లెట్స్ ఎన్క్రిప్ట్ అనేది ISRG అందించే ఉచిత మరియు ఉచిత ప్రజా సంక్షేమ ప్రాజెక్ట్, ఇది స్వయంచాలకంగా సర్టిఫికేట్లను జారీ చేస్తుంది, అయితే సర్టిఫికేట్ 90 రోజులు మాత్రమే చెల్లుబాటు అవుతుంది.ఇది వ్యక్తిగత వినియోగానికి లేదా తాత్కాలిక ఉపయోగానికి అనుకూలంగా ఉంటుంది మరియు స్వీయ సంతకం చేసిన సర్టిఫికేట్ను బ్రౌజర్ విశ్వసించదనే ప్రాంప్ట్ను ఇకపై భరించాల్సిన అవసరం లేదు.
నిజానికి, చెన్ వీలియాంగ్ బ్లాగ్ కూడా ఈ మధ్య లెట్స్ ఎన్క్రిప్ట్ను ఉపయోగించాలని ప్లాన్ చేస్తోంది ^_^
ఉచిత లెట్స్ ఎన్క్రిప్ట్ SSL సర్టిఫికేట్ కోసం దరఖాస్తు చేసుకునే విధానం గురించి తెలుసుకోవడానికి, దయచేసి ఈ కథనాన్ని చూడండి: " లెట్స్ ఎన్క్రిప్ట్ సర్టిఫికేట్ కోసం ఎలా దరఖాస్తు చేసుకోవాలి ".
చెన్ వీలియాంగ్ బ్లాగ్ ( https://www.chenweiliang.com/ ) లో పంచుకున్న "HTTP మరియు HTTPS మధ్య తేడాలు ఏమిటి? SSL ఎన్క్రిప్షన్ ప్రక్రియ యొక్క వివరణాత్మక వివరణ" అనే వ్యాసం మీకు ఉపయోగకరంగా ఉంటుందని ఆశిస్తున్నాము.
ఈ వ్యాసం యొక్క లింక్ను పంచుకోవడానికి సంకోచించకండి: https://www.chenweiliang.com/cwl-511.html