
ไดเรกทอรีบทความ
วิธีใช้เซิร์ฟเวอร์อีเมล Postfix ในแผงควบคุม CWPเพื่อแก้ปัญหาอีเมลขยะ?
ก่อนเริ่ม เราควรหยุดเซิร์ฟเวอร์อีเมล postfix ▼
service postix stop
CWP ใช้ postfix เพื่อต่อต้านสแปมอย่างไร
อันดับแรก ให้นับจำนวนอีเมลที่ติดอยู่ในคิวเซิร์ฟเวอร์เมล ▼
postqueue -p | grep -c "^[A-Z0-9]"
เลือกอีเมลที่คล้ายกันหลายฉบับและใช้ ID เพื่อตรวจสอบ ▼
postqueue -p
ผลลัพธ์ที่คล้ายกันจะปรากฏขึ้น▼
2F0EFC28DD 9710 Fri 15 03:20:07 hello@ abc. comตอนนี้เราต้องอ่านอีเมลนั้นด้วย ID ▼
postcat -q 2F0EFC28DD- โดยการอ่านเนื้อหาของอีเมล เราสามารถระบุได้ว่าอีเมลนั้นเป็นสแปมหรือไม่
- หากอีเมลเป็นสแปม คุณต้องค้นหาแหล่งที่มาของอีเมล
- หากแหล่งที่มาของอีเมลมีบางอย่างเช่นการเข้าสู่ระบบ sasl: หมายความว่ารหัสผ่าน "sasl" สำหรับบัญชีอีเมล "[email protected]" ถูกแฮ็กเพื่อเข้าสู่ระบบ
เพื่อปกป้องเซิร์ฟเวอร์ของคุณ คุณต้องเปลี่ยนรหัสผ่านบัญชีอีเมลของคุณ:
- name_attribute: sasl_method=LOGIN
- named_attribute: [email protected]
หลังจากเปลี่ยนรหัสผ่านบัญชีแล้ว คุณควรเริ่ม postfix ใหม่ ▼
service postfix restart
ลบข้อความทั้งหมดออกจากคิว ▼
postsuper -d ALL
ก่อนลบอีเมล คุณควรตรวจสอบที่มาของอีเมล เนื่องจากอาจเป็นสคริปต์ php ที่ถูกแฮ็กภายใน
หากคุณไม่สามารถแก้ปัญหาของแฮ็กเกอร์ที่ส่งสแปมสแปม คุณสามารถปิดการใช้งานการส่งอีเมลโดยตรงและตั้งค่า cron ของเซิร์ฟเวอร์
หากใช้แผงควบคุม CWP ให้เข้าสู่ระบบ CWP Control Panel的 Server Setting → Crontab for root ▼
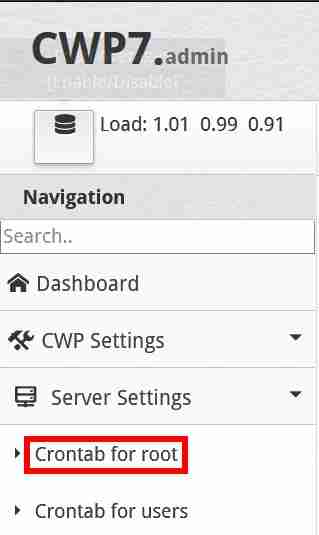
ใน "เพิ่มงาน Cron แบบกำหนดเองแบบเต็ม" ให้ป้อนคำสั่ง cron แบบกำหนดเองทั้งหมดต่อไปนี้ ▼
* * * * * /usr/sbin/postsuper -d ALL
- (ลบข้อความที่อยู่ในคิวทุก 1 นาที)
จะหลีกเลี่ยงการแฮ็กการตั้งค่าสแปมได้อย่างไร
อย่าลืมสแกน CWP ของคุณเพื่อตรวจหามัลแวร์
ในแผงควบคุม CWP ให้ไปที่ด้านซ้ายแล้วคลิก ความปลอดภัย → ศูนย์ความปลอดภัย → สแกนหามัลแวร์ → สแกนหาบัญชี:เลือกตัวเลือกบัญชีของคุณเพื่อสแกนหามัลแวร์
หากคุณติดตั้งการรักษาความปลอดภัย mod ด้วยกฎการอัปเดตอัตโนมัติเพื่อป้องกันการแฮ็กเว็บไซต์ของคุณอีกต่อไป แต่อาจทำให้เว็บไซต์ของคุณไม่สามารถเข้าถึงได้โดยมีข้อผิดพลาด "403 Forbidden Error" ในพื้นหลัง คุณต้องเปิดการรักษาความปลอดภัย mod ด้วยความระมัดระวัง
บทความนี้จะได้รับการปรับปรุงเป็นครั้งคราว! ! !
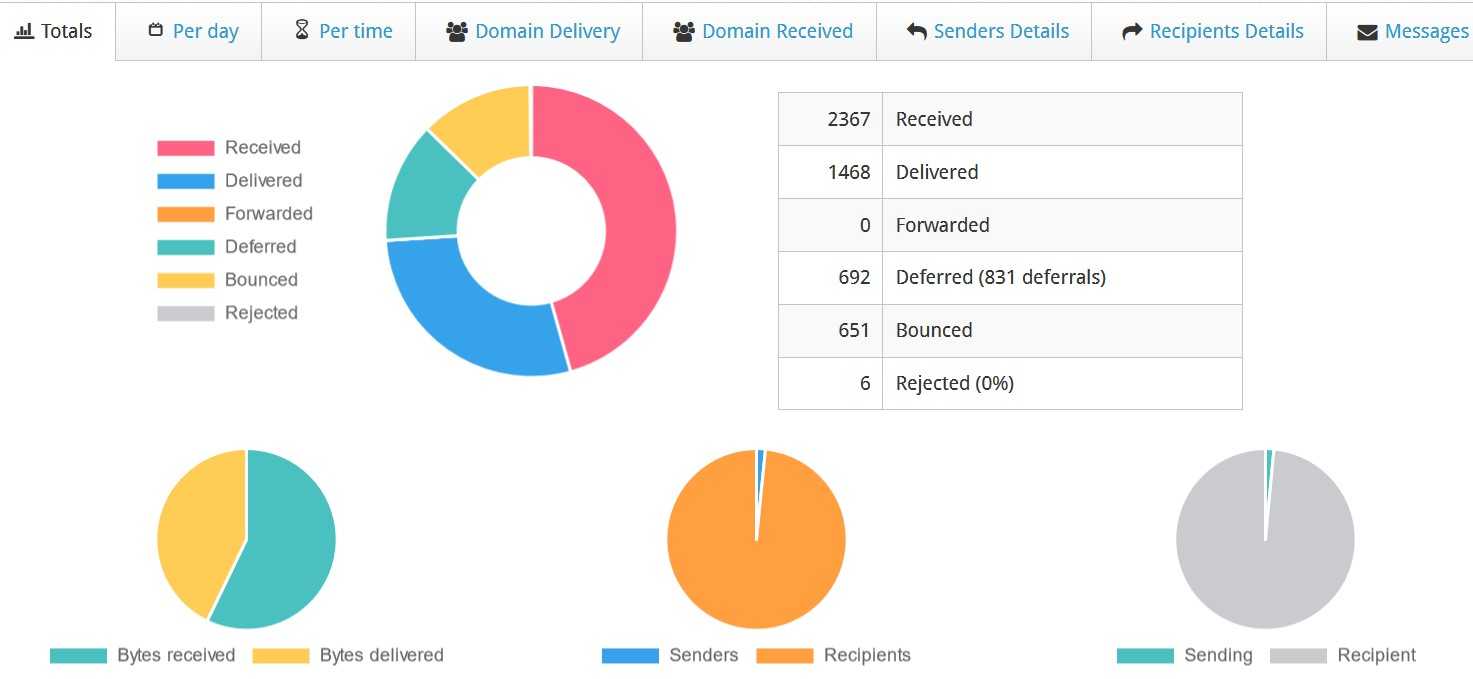
ลิงค์ด้านล่างสรุปรายการบรรทัดคำสั่งที่ใช้กันทั่วไปใน Postfix▼
หวังว่า บทความ "วิธีใช้ Postfix เพื่อต่อต้านสแปมด้วย CWP? การตั้งค่าป้องกันสแปม" ที่แชร์บนบล็อกของ Chen Weiliang ( https://www.chenweiliang.com/ ) จะเป็นประโยชน์กับคุณ
โปรดแชร์ลิงก์บทความนี้ได้ตามสบาย: https://www.chenweiliang.com/cwl-27468.html