
ไดเรกทอรีบทความ
ด้วยการพัฒนาอย่างรวดเร็วของอินเทอร์เน็ต บางคนอยากทำการตลาดผ่าน WeChatและโปรโมทบัญชีสาธารณะแต่บ่นว่าการตลาดออนไลน์ไม่ได้ผล ที่จริงแล้ววิธีที่ดีที่สุดสำหรับ ผู้เชี่ยวชาญ ด้านสื่อใหม่ ในการทำการตลาดออนไลน์ คือ การดึงดูด ผู้เข้าชม ผ่านเครื่องมือค้นหา
ดังนั้น เครื่องมือค้นหาจึงเป็นหนึ่งใน วิธี การตลาดออนไลน์ ที่ได้รับความนิยมมากที่สุด ในปัจจุบัน
นอกจากนี้ เสิร์ชเอ็นจิ้น Google และ Baidu ได้เปิดเผยต่อสาธารณชนว่า https รวมอยู่ในกลไกการจัดอันดับของเครื่องมือค้นหา
โดยเฉพาะอย่างยิ่ง สำหรับเว็บไซต์ อีคอมเมิร์ซแนะนำให้ใช้โปรโตคอลการเข้ารหัส HTTPS ซึ่งไม่เพียงแต่ช่วยปรับปรุงอันดับการค้นหา แต่ยังช่วยเพิ่มความปลอดภัยในการใช้งานเว็บไซต์ของผู้ใช้ด้วย
Hypertext Transfer Protocol โปรโตคอล HTTP ใช้ในการถ่ายโอนข้อมูลระหว่างเว็บเบราว์เซอร์และเว็บเซิร์ฟเวอร์ โปรโตคอล HTTP ส่งเนื้อหาในรูปแบบข้อความที่ชัดเจนและไม่มีการเข้ารหัสข้อมูลรูปแบบใด ๆ หากผู้โจมตีสกัดกั้นการเชื่อมต่อระหว่างเว็บเบราว์เซอร์และเว็บเซิร์ฟเวอร์ ดังนั้น HTTP โปรโตคอลไม่เหมาะสำหรับการส่งข้อมูลที่สำคัญบางอย่าง เช่น หมายเลขบัตรเครดิต รหัสผ่าน และข้อมูลการชำระเงินอื่นๆ
เพื่อแก้ไขข้อบกพร่องของโปรโตคอล HTTP นี้ ต้องใช้โปรโตคอลอื่น: โปรโตคอลการถ่ายโอนไฮเปอร์เท็กซ์เลเยอร์ซ็อกเก็ตที่ปลอดภัย HTTPS เพื่อความปลอดภัยของการส่งข้อมูล HTTPS จะเพิ่มโปรโตคอล SSL ลงใน HTTP และ SSL จะใช้ใบรับรองเพื่อตรวจสอบ เซิร์ฟเวอร์ และเข้ารหัสการสื่อสารระหว่างเบราว์เซอร์และเซิร์ฟเวอร์
XNUMX. แนวคิดพื้นฐานของ HTTP และ HTTPS
HTTP: เป็นโปรโตคอลเครือข่ายที่ใช้กันอย่างแพร่หลายบนอินเทอร์เน็ต เป็นมาตรฐานคำขอและการตอบสนองฝั่งไคลเอ็นต์และฝั่งเซิร์ฟเวอร์ (TCP) ใช้เพื่อส่งไฮเปอร์เท็กซ์จากเซิร์ฟเวอร์ WWW ไปยังเบราว์เซอร์ภายในเครื่อง เซิร์ฟเวอร์มีมากกว่า อย่างมีประสิทธิภาพส่งผลให้การถ่ายโอนเครือข่ายน้อยลง
HTTPS: เป็นแชนเนล HTTP ที่ปลอดภัย กล่าวโดยย่อคือ HTTP เวอร์ชันที่ปลอดภัย กล่าวคือ การเพิ่มเลเยอร์ SSL ให้กับ HTTP พื้นฐานความปลอดภัยของ HTTPS คือ SSL ดังนั้นเนื้อหาโดยละเอียดของการเข้ารหัสจึงต้องใช้ SSL
หน้าที่หลักของโปรโตคอล HTTPS สามารถแบ่งออกเป็นสองประเภท: หนึ่งคือการสร้างช่องทางการรักษาความปลอดภัยข้อมูลเพื่อให้มั่นใจในความปลอดภัยของการส่งข้อมูล อื่น ๆ คือเพื่อยืนยันความถูกต้องของเว็บไซต์
XNUMX. HTTP และ HTTPS ต่างกันอย่างไร
ข้อมูลที่ส่งโดยโปรโตคอล HTTP นั้นไม่มีการเข้ารหัส กล่าวคือ เป็นข้อความธรรมดา ดังนั้นจึงไม่ปลอดภัยมากที่จะใช้โปรโตคอล HTTP เพื่อส่งข้อมูลส่วนตัว เพื่อให้แน่ใจว่าข้อมูลส่วนตัวเหล่านี้สามารถเข้ารหัสและส่งได้ Netscape ได้ออกแบบ โปรโตคอล SSL (Secure Sockets Layer) สำหรับ HTTPS ถือกำเนิดขึ้นเพื่อเข้ารหัสข้อมูลที่ส่งโดยโปรโตคอล HTTP
พูดง่ายๆ ก็คือ โปรโตคอล HTTPS เป็นโปรโตคอลเครือข่ายที่สร้างโดยโปรโตคอล SSL+HTTP ที่สามารถทำการส่งที่เข้ารหัสและพิสูจน์ตัวตน และมีความปลอดภัยมากกว่าโปรโตคอล http
ความแตกต่างที่สำคัญระหว่าง HTTPS และ HTTP มีดังนี้:
- 1. โปรโตคอล https ต้องไปที่ ca เพื่อขอใบรับรอง โดยทั่วไปมีใบรับรองฟรีไม่กี่ใบดังนั้นจึงต้องเสียค่าธรรมเนียม
- 2. http เป็นโปรโตคอลการถ่ายโอนไฮเปอร์เท็กซ์ ข้อมูลจะถูกส่งในรูปแบบข้อความธรรมดา และ https เป็นโปรโตคอลการถ่ายโอนที่เข้ารหัส SSL ที่ปลอดภัย
- 3. http และ https ใช้วิธีการเชื่อมต่อที่แตกต่างกันโดยสิ้นเชิงและใช้พอร์ตที่ต่างกัน แบบแรกคือ 80 และแบบหลังคือ 443
- 4. การเชื่อมต่อของ http นั้นเรียบง่ายและไร้สัญชาติมาก โปรโตคอล HTTPS เป็นโปรโตคอลเครือข่ายที่สร้างโดยโปรโตคอล SSL+HTTP ที่สามารถทำการส่งที่เข้ารหัสและพิสูจน์ตัวตนได้ ซึ่งปลอดภัยกว่าโปรโตคอล http
XNUMX. คำอธิบายโดยละเอียดของกระบวนการเข้ารหัส HTTPS และ SSL
เราทุกคนทราบดีว่า HTTPS สามารถเข้ารหัสข้อมูลเพื่อป้องกันไม่ให้บุคคลที่สามได้รับข้อมูลที่ละเอียดอ่อน ดังนั้นเว็บไซต์ธนาคารหรืออีเมลและบริการอื่นๆ ที่มีระดับความปลอดภัยสูงจำนวนมากจึงใช้โปรโตคอล HTTPS
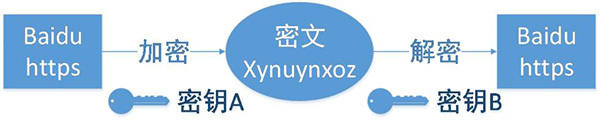
1. ไคลเอนต์เริ่มต้นคำขอ HTTPS
ไม่มีอะไรจะพูด นั่นคือ ผู้ใช้ป้อน https URL ในเบราว์เซอร์ แล้วเชื่อมต่อกับพอร์ต 443 ของเซิร์ฟเวอร์
2. การกำหนดค่าเซิร์ฟเวอร์
เซิร์ฟเวอร์ที่ใช้โปรโตคอล HTTPS จะต้องมีชุดของใบรับรองดิจิทัลซึ่งสามารถทำได้ด้วยตัวเองหรือนำไปใช้กับองค์กร ข้อแตกต่างคือ ใบรับรองที่ออกเองจะต้องได้รับการยืนยันโดยไคลเอ็นต์ก่อนจึงจะสามารถเข้าถึงได้ในขณะที่ ใบรับรองที่ใช้โดย บริษัท ที่เชื่อถือได้ไม่ได้ หน้าพร้อมท์จะปรากฏขึ้น
ใบรับรองนี้เป็นคู่ของกุญแจสาธารณะและกุญแจส่วนตัว หากคุณไม่เข้าใจกุญแจสาธารณะและกุญแจส่วนตัว คุณสามารถจินตนาการได้ว่าเป็นกุญแจและล็อค แต่คุณเป็นคนเดียวในโลกที่มีกุญแจนี้ คุณสามารถล็อคหัวแม่กุญแจให้คนอื่นได้ คนอื่นๆ สามารถใช้ล็อคนี้เพื่อล็อคสิ่งที่สำคัญ แล้วส่งให้คุณเพราะมีเพียงคุณเท่านั้นที่มีกุญแจนี้ ดังนั้นคุณเท่านั้นจึงจะมองเห็นสิ่งที่ล็อคโดยล็อคนี้
3. ส่งใบรับรอง
ใบรับรองนี้เป็นคีย์สาธารณะจริงๆ แต่มีข้อมูลจำนวนมาก เช่น ผู้ออกใบรับรอง เวลาหมดอายุ และอื่นๆ
4. ไคลเอ็นต์การแยกวิเคราะห์ใบรับรอง
ส่วนนี้ของงานทำโดย TLS ของลูกค้า ขั้นแรกจะตรวจสอบว่ากุญแจสาธารณะนั้นถูกต้องหรือไม่ เช่น หน่วยงานผู้ออก เวลาหมดอายุ ฯลฯ หากพบข้อยกเว้น กล่องคำเตือนจะปรากฏขึ้นเพื่อระบุว่า มีปัญหากับใบรับรอง
หากไม่มีปัญหากับใบรับรอง ให้สร้างค่าสุ่ม จากนั้นเข้ารหัสค่าสุ่มด้วยใบรับรอง ดังที่กล่าวไว้ข้างต้น ล็อกค่าสุ่มด้วยการล็อก เพื่อที่ว่าเว้นแต่จะมีคีย์ คุณจะไม่เห็นการล็อก เนื้อหาค่า
5. การส่งข้อมูลที่เข้ารหัส
ส่วนนี้ส่งค่าสุ่มที่เข้ารหัสด้วยใบรับรองโดยมีจุดประสงค์เพื่อให้เซิร์ฟเวอร์ได้รับค่าสุ่มนี้จากนั้นการสื่อสารระหว่างไคลเอนต์และเซิร์ฟเวอร์สามารถเข้ารหัสและถอดรหัสผ่านค่าสุ่มนี้
6. ข้อมูลการถอดรหัสส่วนบริการ
หลังจากที่เซิร์ฟเวอร์ถอดรหัสด้วยไพรเวตคีย์ เซิร์ฟเวอร์จะได้รับค่าสุ่ม (คีย์ส่วนตัว) ที่ส่งโดยไคลเอ็นต์ จากนั้นจึงเข้ารหัสเนื้อหาแบบสมมาตรผ่านค่า ด้วยวิธีนี้ เว้นแต่จะทราบคีย์ส่วนตัว เนื้อหาจะไม่สามารถรับได้ และทั้งไคลเอ็นต์และเซิร์ฟเวอร์ทราบคีย์ส่วนตัว ตราบใดที่อัลกอริธึมการเข้ารหัสแข็งแกร่งเพียงพอและไพรเวตคีย์ก็ซับซ้อนเพียงพอ ข้อมูลก็ปลอดภัยเพียงพอ
7. การส่งข้อมูลที่เข้ารหัส
ข้อมูลส่วนนี้เป็นข้อมูลที่เข้ารหัสโดยคีย์ส่วนตัวของส่วนบริการ และสามารถกู้คืนได้ในฝั่งไคลเอ็นต์
8. ข้อมูลการถอดรหัสไคลเอ็นต์
ไคลเอนต์ถอดรหัสข้อมูลที่ส่งโดยส่วนบริการด้วยคีย์ส่วนตัวที่สร้างขึ้นก่อนหน้านี้ และได้รับเนื้อหาที่ถอดรหัส แม้ว่าบุคคลที่สามจะตรวจสอบข้อมูลในระหว่างกระบวนการทั้งหมด แต่ก็ช่วยไม่ได้
ประการที่สี่ ทัศนคติของเครื่องมือค้นหาต่อ HTTPS
ไป่ตู้ได้เปิดตัวบริการค้นหาที่เข้ารหัส HTTPS แบบเต็มเว็บไซต์เพื่อแก้ปัญหาการดมกลิ่นและการแย่งชิงความเป็นส่วนตัวของผู้ใช้ "บุคคลที่สาม" อันที่จริง ในช่วงต้นเดือนพฤษภาคม 2010 Google เริ่มให้บริการค้นหาที่เข้ารหัส HTTPS และรวบรวมข้อมูลหน้าเว็บ HTTPS บน ประเด็นดังกล่าว Baidu ระบุในประกาศเมื่อเดือนกันยายน 5 ว่า "Baidu จะไม่รวบรวมข้อมูลหน้าเว็บ HTTPS" ในขณะที่ Google ระบุในการอัปเดตอัลกอริทึมว่า "ภายใต้เงื่อนไขเดียวกัน เว็บไซต์ที่ใช้เทคโนโลยีการเข้ารหัส HTTPS จะมีอันดับการค้นหาที่ดีกว่า ข้อได้เปรียบ" .
ดังนั้น ในสภาพแวดล้อมเช่นนี้ เจ้าของเว็บไซต์ควรนำโปรโตคอล HTTPS ที่ "มีความเสี่ยง" มาใช้หรือไม่? และ HTTPS มีผลกระทบ ต่อ SEO ของเครื่องมือค้นหาอย่างไร?
1. ทัศนคติของ Google
ทัศนคติของ Google ที่มีต่อการรวมไซต์ HTTPS นั้นไม่แตกต่างจากไซต์ HTTP และยังใช้ "ว่าจะใช้การเข้ารหัสที่ปลอดภัยหรือไม่" (HTTPS) เป็นปัจจัยอ้างอิงในอัลกอริธึมการจัดอันดับการค้นหา เว็บไซต์ที่ใช้เทคโนโลยีการเข้ารหัส HTTPS จะได้ผลลัพธ์ที่ดีกว่า มีโอกาสแสดงผลมากกว่า และอันดับได้เปรียบกว่าไซต์ HTTP ของไซต์ที่คล้ายกัน
และ Google ได้ชี้แจงอย่างชัดเจนว่า "หวังว่าเว็บมาสเตอร์ทุกคนจะสามารถใช้โปรโตคอล HTTPS แทน HTTP ได้" ซึ่งแสดงความมุ่งมั่นในการบรรลุเป้าหมายของ "HTTPS ทุกที่"
2.ทัศนคติของไป่ตู้
ในอดีต เทคโนโลยีของ Baidu ค่อนข้างล้าหลัง โดยกล่าวว่า "จะไม่รวบรวมข้อมูลหน้า https อย่างแข็งขัน" แต่ก็ "กังวล" เช่นกันว่า "ไม่สามารถรวมหน้า https จำนวนมากได้" จนถึงวันที่ 2014 กันยายน 9 Baidu ได้กล่าวถึง "How to สร้างเว็บไซต์ https เพื่อให้บรรลุเป้าหมาย" บทความได้รับการตีพิมพ์ในหัวข้อ "เป็นมิตรกับ Baidu" โดยให้คำแนะนำสี่ประการและการดำเนินการเฉพาะเพื่อ "ปรับปรุงความเป็นมิตรของ Baidu ของเว็บไซต์ https":
1. สร้างเวอร์ชัน http ที่สามารถเข้าถึงได้สำหรับหน้า https ที่จำเป็นต้องจัดทำดัชนีโดยเสิร์ชเอ็นจิ้น Baidu
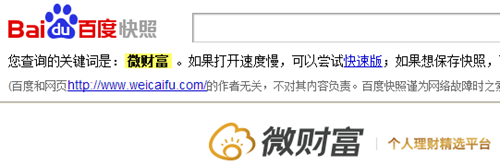
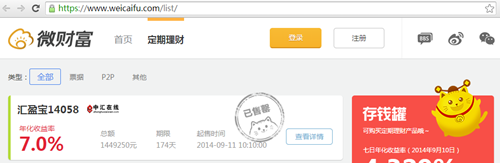
2. ผู้เข้าชมจะถูกระบุด้วย User-Agent และ Baidu DuSpiderจะนำพวกเขาไปยังหน้า HTTP เมื่อผู้ใช้ทั่วไปเข้าถึงหน้านี้ผ่านเครื่องมือค้นหาของ Baidu พวกเขาจะถูกเปลี่ยนเส้นทางไปยังหน้า HTTPS ที่เกี่ยวข้องผ่านการเปลี่ยนเส้นทาง 301 ดังแสดงในภาพ ภาพด้านบนแสดงเวอร์ชัน HTTP ที่จัดทำดัชนีโดย Baidu และภาพด้านล่างแสดงเวอร์ชัน HTTPS ที่เปลี่ยนเส้นทางผู้ใช้โดยอัตโนมัติหลังจากคลิก
3. รุ่น http ไม่ได้สร้างขึ้นสำหรับหน้าแรกเท่านั้น หน้าสำคัญอื่น ๆ จะต้องสร้างด้วยรุ่น http และเชื่อมโยงถึงกัน สิ่งนี้ไม่ควรเกิดขึ้น: ลิงก์บนหน้า http หน้าแรกยังคงเชื่อมโยงไปยังหน้า https ซึ่ง ทำให้ Baiduspider ไม่สามารถรวบรวมข้อมูลต่อไปได้—— เราพบสถานการณ์ดังกล่าวที่เราสามารถรวมโฮมเพจได้เพียงหน้าแรกสำหรับทั้งไซต์เท่านั้น
4. คุณสามารถใช้โดเมนย่อยเพื่อโฮสต์เนื้อหาที่ไม่ต้องการการเข้ารหัส เช่น ข่าวสาร ตัวอย่างเช่นบนเว็บไซต์ Alipay เนื้อหาหลักที่เข้ารหัสจะโฮสต์อยู่บน HTTPS ในขณะที่เนื้อหาที่ Baiduspider สามารถรวบรวมข้อมูลได้โดยตรงจะโฮสต์อยู่บนโดเมนย่อย
จากการทดสอบของ Computer Science House ในลิงก์ด้านล่าง จะใช้เวลา 114 มิลลิวินาทีในการสร้างการเชื่อมต่อกับ HTTP จะใช้เวลา 436 มิลลิวินาทีในการสร้างการเชื่อมต่อกับ HTTPS และ 322 มิลลิวินาทีสำหรับส่วน ssl รวมถึงความล่าช้าของเครือข่ายและค่าใช้จ่าย ของการเข้ารหัสและถอดรหัส SSL เอง (เซิร์ฟเวอร์ตามข้อมูลของลูกค้า ตรวจสอบว่าจำเป็นต้องสร้างมาสเตอร์คีย์ใหม่หรือไม่ เซิร์ฟเวอร์ตอบกลับมาสเตอร์คีย์และส่งคืนข้อความที่พิสูจน์ตัวตนด้วยมาสเตอร์คีย์ไปยังไคลเอ็นต์ เซิร์ฟเวอร์ ร้องขอลายเซ็นดิจิทัลและกุญแจสาธารณะจากลูกค้า)
XNUMX. HTTPS ใช้ทรัพยากรมากกว่า HTTP เท่าใด
จริงๆ แล้ว HTTPS เป็นโปรโตคอล HTTP ที่สร้างขึ้นบนพื้นฐานของ SSL/TLS ดังนั้น ในการเปรียบเทียบว่า HTTPS ใช้ทรัพยากรเซิร์ฟเวอร์มากกว่า HTTP มากแค่ไหนนั้นChen Weiliangเชื่อว่าขึ้นอยู่กับว่า SSL/TLS เองใช้ทรัพยากรเซิร์ฟเวอร์มากแค่ไหนเป็นหลัก
HTTP ใช้การจับมือสามทางของ TCP เพื่อสร้างการเชื่อมต่อ และไคลเอนต์และเซิร์ฟเวอร์จำเป็นต้องแลกเปลี่ยน 3 แพ็กเก็ต
นอกจากสามแพ็กเก็ตของ TCP แล้ว HTTPS ยังต้องเพิ่ม 9 แพ็กเก็ตที่จำเป็นสำหรับการจับมือ SSL ดังนั้นจึงมีทั้งหมด 12 แพ็กเก็ต
เมื่อสร้างการเชื่อมต่อ SSL แล้ว วิธีการเข้ารหัสถัดไปจะเป็นวิธีการเข้ารหัสแบบสมมาตร เช่น 3DES ซึ่งใช้ทรัพยากร CPU น้อยกว่า เมื่อเทียบกับวิธีการเข้ารหัสแบบอสมมาตรที่ใช้ในการสร้างการเชื่อมต่อ SSL ภาระ CPU ของการเข้ารหัสแบบสมมาตรนั้นน้อยมาก อย่างไรก็ตาม นี่นำไปสู่ปัญหา: การสร้างเซสชัน SSL ใหม่บ่อยครั้งอาจส่งผลเสียต่อประสิทธิภาพของเซิร์ฟเวอร์อย่างร้ายแรง แม้ว่าการเปิดใช้งาน HTTPS keepalive จะช่วยบรรเทาปัญหาด้านประสิทธิภาพของการเชื่อมต่อเดียวได้ แต่สำหรับเว็บไซต์ขนาดใหญ่ที่มีผู้ใช้งานพร้อมกันจำนวนมาก จำเป็นต้องใช้พร็อกซีการยุติ SSL เฉพาะที่ใช้การกระจายโหลด เว็บเซอร์วิสจะอยู่หลังพร็อกซีการยุติ SSL พร็อกซีการยุติ SSL อาจเป็นแบบฮาร์ดแวร์ เช่น F5 หรือ แบบ ซอฟต์แวร์เช่น Nginx ที่ Wikipedia ใช้
ดังนั้นหลังจากเปลี่ยนมาใช้ HTTPS แล้ว จะใช้ทรัพยากรเซิร์ฟเวอร์เพิ่มขึ้นมากแค่ไหน? ในเดือนมกราคม 2010 Gmailได้เปลี่ยนมาใช้ HTTPS อย่างเต็มรูปแบบ ภาระการทำงานของ CPU ในเครื่องประมวลผล SSL ส่วนหน้าเพิ่มขึ้นไม่เกิน 1% การใช้หน่วยความจำต่อการเชื่อมต่อลดลงเหลือน้อยกว่า 20KB และปริมาณการรับส่งข้อมูลเครือข่ายเพิ่มขึ้นน้อยกว่า 2% เนื่องจาก Gmail น่าจะใช้เซิร์ฟเวอร์ N เครื่องสำหรับการประมวลผลแบบกระจาย ข้อมูลภาระการทำงานของ CPU จึงไม่มีความหมายมากนัก ข้อมูลการใช้หน่วยความจำต่อการเชื่อมต่อและปริมาณการรับส่งข้อมูลเครือข่ายจึงมีความหมายมากกว่า บทความยังระบุด้วยว่าแกนประมวลผลเดี่ยวสามารถประมวลผลการจับมือ (handshake) ได้ประมาณ 1500 ครั้งต่อวินาที (สำหรับ RSA 1024 บิต) ซึ่งเป็นตัวเลขที่มีความหมายมาก
XNUMX. ข้อดีของ HTTPS
เป็นเพราะ HTTPS มีความปลอดภัยสูงที่ผู้โจมตีไม่สามารถหาจุดเริ่มต้นได้ จากมุมมองของเว็บมาสเตอร์ ข้อดีของ HTTPS มีดังนี้:
1. ด้าน SEO
Google ปรับอัลกอริทึมของเครื่องมือค้นหาในเดือนสิงหาคม 2014 โดยกล่าวว่า "ไซต์ที่เข้ารหัสด้วย HTTPS จะมีอันดับในผลการค้นหาสูงกว่าไซต์ HTTP ที่เทียบเท่า"
2. ความปลอดภัย
แม้ว่า HTTPS จะไม่ปลอดภัยอย่างสมบูรณ์ แต่องค์กรที่มาสเตอร์ใบรับรองหลักและองค์กรที่ใช้อัลกอริธึมการเข้ารหัสหลักก็สามารถทำการโจมตีแบบคนกลางได้ แต่ HTTPS ยังคงเป็นโซลูชันที่ปลอดภัยที่สุดภายใต้สถาปัตยกรรมปัจจุบัน โดยมีข้อดีดังต่อไปนี้:
(1) ใช้โปรโตคอล HTTPS เพื่อตรวจสอบสิทธิ์ผู้ใช้และเซิร์ฟเวอร์เพื่อให้แน่ใจว่าข้อมูลถูกส่งไปยังไคลเอนต์และเซิร์ฟเวอร์ที่ถูกต้อง
(2) โปรโตคอล HTTPS เป็นโปรโตคอลเครือข่ายที่สร้างโดยโปรโตคอล SSL+HTTP ที่สามารถทำการส่งที่เข้ารหัสและพิสูจน์ตัวตนได้ ปลอดภัยกว่าโปรโตคอล http ซึ่งสามารถป้องกันไม่ให้ข้อมูลถูกขโมยและเปลี่ยนแปลงในระหว่างกระบวนการส่ง ความสมบูรณ์ของข้อมูล
(3) HTTPS เป็นโซลูชันที่ปลอดภัยที่สุดภายใต้สถาปัตยกรรมปัจจุบัน แม้ว่าจะไม่ปลอดภัยอย่างสมบูรณ์ แต่ก็เพิ่มค่าใช้จ่ายในการโจมตีแบบคนกลางอย่างมาก
XNUMX. ข้อเสียของ HTTPS
แม้ว่า HTTPS จะมีข้อดีมากมาย แต่ก็ยังมีข้อบกพร่องอยู่ โดยเฉพาะอย่างยิ่ง มีสองจุดต่อไปนี้:
1. ด้าน SEO
ตามข้อมูล ACM CoNEXT การใช้โปรโตคอล HTTPS จะช่วยยืดเวลาในการโหลดหน้าเว็บได้เกือบ 50% และเพิ่มการใช้พลังงานขึ้น 10% เป็น 20% นอกจากนี้ โปรโตคอล HTTPS ยังส่งผลต่อแคช เพิ่มโอเวอร์เฮดของข้อมูลและพลังงาน การบริโภคและแม้แต่มาตรการรักษาความปลอดภัยที่มีอยู่ก็จะได้รับผลกระทบและจะได้รับผลกระทบตามไปด้วย
นอกจากนี้ ขอบเขตการเข้ารหัสของโปรโตคอล HTTPS ค่อนข้างจำกัด และแทบไม่มีบทบาทใดๆ ในการโจมตีของแฮ็กเกอร์ การปฏิเสธการโจมตีบริการ และการจี้เซิร์ฟเวอร์
สิ่งสำคัญที่สุดคือระบบห่วงโซ่เครดิตของใบรับรอง SSL นั้นไม่ปลอดภัย โดยเฉพาะอย่างยิ่งเมื่อบางประเทศสามารถควบคุมใบรับรองรูทของ CA ได้ การโจมตีโดยคนกลางก็เป็นไปได้เช่นกัน
2. ด้านเศรษฐกิจ
(1) ใบรับรอง SSL ต้องการเงิน ยิ่งใบรับรองมีประสิทธิภาพ ค่าใช้จ่ายยิ่งสูง เว็บไซต์ส่วนบุคคลสามารถใช้ใบรับรอง SSL ได้ฟรี
(2) โดยปกติใบรับรอง SSL จะต้องผูกกับ IP และชื่อโดเมนหลายชื่อไม่สามารถผูกกับ IP เดียวกันได้ ทรัพยากร IPv4 ไม่รองรับการใช้นี้ (SSL มีส่วนขยายที่สามารถแก้ปัญหานี้ได้บางส่วน การสนับสนุนระบบปฏิบัติการ Windows XP ไม่สนับสนุนส่วนขยายนี้ เมื่อพิจารณาจากฐานที่ติดตั้งของ XP คุณลักษณะนี้แทบไม่มีประโยชน์)
(3) การแคชการเชื่อมต่อ HTTPS นั้นไม่มีประสิทธิภาพเท่ากับ HTTP และเว็บไซต์ที่มีปริมาณการใช้งานสูงจะไม่ใช้งานเว้นแต่จำเป็น และต้นทุนการรับส่งข้อมูลสูงเกินไป
(4) การใช้ทรัพยากรฝั่งเซิร์ฟเวอร์การเชื่อมต่อ HTTPS นั้นสูงกว่ามากและการสนับสนุนเว็บไซต์ที่มีผู้เข้าชมน้อยกว่านั้นต้องการการลงทุนมากขึ้น หากใช้ HTTPS ต้นทุนเฉลี่ยของ VPS ตามสมมติฐานที่ว่าทรัพยากรการประมวลผลส่วนใหญ่ไม่ได้ใช้งานจะไป ขึ้น.
(5) ขั้นตอนการจับมือกันของโปรโตคอล HTTPS นั้นใช้เวลานานและส่งผลเสียต่อความเร็วที่สอดคล้องกันของเว็บไซต์ หากไม่จำเป็น ก็ไม่มีเหตุผลที่จะต้องเสียสละประสบการณ์ของผู้ใช้
XNUMX. เว็บไซต์จำเป็นต้องใช้การเข้ารหัส HTTPS หรือไม่?
แม้ว่า Google และ Baidu จะ "มอง HTTPS ต่างกัน" แต่ก็ไม่ได้หมายความว่าเว็บมาสเตอร์ควรแปลงโปรโตคอลของเว็บไซต์เป็น HTTPS!
ก่อนอื่น มาพูดถึง Google กันก่อน แม้ว่า Google จะเน้นย้ำว่า "เว็บไซต์ที่ใช้เทคโนโลยีการเข้ารหัส HTTPS สามารถได้รับการจัดอันดับที่ดีขึ้น" แต่ก็ไม่สามารถตัดออกได้ว่านี่เป็นการเคลื่อนไหวที่
นักวิเคราะห์จากต่างประเทศได้กล่าวถึงปัญหานี้ว่า สาเหตุที่ Google ทำการย้าย (อัปเดตอัลกอริทึมว่าจะใช้เทคโนโลยีการเข้ารหัส HTTPS เป็นปัจจัยอ้างอิงสำหรับการจัดอันดับเครื่องมือค้นหาหรือไม่) อาจไม่ใช่เพื่อปรับปรุงประสบการณ์การค้นหาของผู้ใช้และอินเทอร์เน็ต ปัญหาด้านความปลอดภัยเพียงเพื่อกู้คืน "การสูญเสีย" ในเรื่องอื้อฉาว "Prism Gate" นี่เป็นการกระทำที่เห็นแก่ตัวโดยทั่วไปภายใต้ร่มธงของ "เสียสละอัตตา" ชูธง "Security Impact Ranking" และสวดมนต์ "HTTPS ทุกที่" ” สโลแกน จากนั้นให้ผู้ดูแลเว็บส่วนใหญ่เต็มใจเข้าร่วมค่ายโปรโตคอล HTTPS อย่างเต็มใจ
หากเว็บไซต์ของคุณอยู่ใน กลุ่มธุรกิจ อีคอมเมิร์ซ / ธุรกิจขนาดเล็กการเงิน เครือข่ายสังคม หรือสาขาอื่นๆ ควรใช้โปรโตคอล HTTPS แต่หากเป็นเว็บไซต์บล็อก เว็บไซต์ส่งเสริมการขาย เว็บไซต์ประกาศขายสินค้า หรือเว็บไซต์ข่าว คุณสามารถใช้ใบรับรอง SSL ฟรีได้
XNUMX. เว็บมาสเตอร์สร้างไซต์ HTTPS อย่างไร
เมื่อพูดถึงการสร้างไซต์ HTTPS เราต้องพูดถึงโปรโตคอล SSL SSL เป็นโปรโตคอลความปลอดภัยเครือข่ายตัวแรกที่ Netscape ใช้ เป็นโปรโตคอลความปลอดภัยที่ใช้งานบน Transmission Communication Protocol (TCP/IP) SSL รองรับอย่างกว้างขวาง เครือข่ายประเภทต่างๆ ในขณะที่ให้บริการรักษาความปลอดภัยขั้นพื้นฐานสามบริการ พวกเขาทั้งหมดใช้เทคโนโลยีคีย์สาธารณะ
เมื่อพูดถึงการสร้างไซต์ HTTPS เราต้องพูดถึงโปรโตคอล SSL SSL เป็นโปรโตคอลความปลอดภัยเครือข่ายตัวแรกที่ Netscape ใช้ เป็นโปรโตคอลความปลอดภัยที่ใช้งานบน Transmission Communication Protocol (TCP/IP) SSL รองรับอย่างกว้างขวาง เครือข่ายประเภทต่างๆ ในขณะที่ให้บริการรักษาความปลอดภัยขั้นพื้นฐานสามบริการ พวกเขาทั้งหมดใช้เทคโนโลยีคีย์สาธารณะ
1. บทบาทของ SSL
(1) ตรวจสอบผู้ใช้และเซิร์ฟเวอร์เพื่อให้แน่ใจว่าข้อมูลถูกส่งไปยังไคลเอนต์และเซิร์ฟเวอร์ที่ถูกต้อง
(2) เข้ารหัสข้อมูลเพื่อป้องกันไม่ให้ข้อมูลถูกขโมยกลางทาง
(3) รักษาความสมบูรณ์ของข้อมูลและให้แน่ใจว่าข้อมูลจะไม่เปลี่ยนแปลงระหว่างกระบวนการส่ง
ใบรับรอง SSL หมายถึงไฟล์ดิจิทัลที่ยืนยันตัวตนของทั้งสองฝ่ายในการสื่อสาร SSL โดยทั่วไปจะแบ่งออกเป็นใบรับรองเซิร์ฟเวอร์และใบรับรองไคลเอ็นต์ ใบรับรอง SSL ที่เรามักจะพูดส่วนใหญ่หมายถึงใบรับรองเซิร์ฟเวอร์ ใบรับรอง SSL คือ ออกโดย CA ผู้ออกใบรับรองดิจิทัลที่เชื่อถือได้ (เช่น VeriSign, GlobalSign, WoSign เป็นต้น) ออกให้หลังจากตรวจสอบตัวตนของเซิร์ฟเวอร์แล้ว ด้วยฟังก์ชันการตรวจสอบสิทธิ์ของเซิร์ฟเวอร์และการเข้ารหัสการรับส่งข้อมูล แบ่งออกเป็นใบรับรอง Extended Validation (EV) SSL ใบรับรอง SSL สำหรับการตรวจสอบความถูกต้องขององค์กร (OV) และใบรับรอง SSL ประเภทการตรวจสอบชื่อโดเมน (DV)
2. 3 ขั้นตอนหลักในการสมัครใบรับรอง SSL
มีสามขั้นตอนหลักในการสมัครใบรับรอง SSL:
(1) สร้างไฟล์ CSR
CSR ที่เรียกว่าเป็นไฟล์คำขอใบรับรอง Certificate Secure Request ที่สร้างโดยผู้สมัคร ในระหว่างกระบวนการผลิต ระบบจะสร้างคีย์ 2 ตัว อันแรกคือคีย์สาธารณะ ซึ่งเป็นไฟล์ CSR และอีกอันคือคีย์ส่วนตัว ซึ่งถูกเก็บไว้ในเซิร์ฟเวอร์
ในการสร้างไฟล์ CSR ผู้สมัครสามารถอ้างถึงเอกสาร WEB SERVER, APACHE ทั่วไป ฯลฯ ใช้บรรทัดคำสั่ง OPENSSL เพื่อสร้างไฟล์ KEY+CSR2, Tomcat, JBoss, Resin ฯลฯ ใช้ KEYTOOL เพื่อสร้างไฟล์ JKS และ CSR ซึ่ง IIS สร้าง ผ่านตัวช่วยสร้างที่รอดำเนินการและไฟล์ CSR
(2) ใบรับรอง CA
ส่ง CSR ไปยัง CA และโดยทั่วไป CA จะมีวิธีการตรวจสอบสิทธิ์สองวิธี:
①. การตรวจสอบความถูกต้องของชื่อโดเมน: โดยทั่วไปแล้ว กล่องจดหมายของผู้ดูแลระบบจะถูกตรวจสอบสิทธิ์ การตรวจสอบความถูกต้องวิธีนี้ทำได้รวดเร็ว แต่ใบรับรองที่ออกนั้นไม่มีชื่อบริษัท
②、การรับรองเอกสารองค์กร: ต้องมีใบอนุญาตประกอบธุรกิจขององค์กร ซึ่งโดยทั่วไปจะใช้เวลา 3-5 วันทำการ
นอกจากนี้ยังมีใบรับรองที่ต้องตรวจสอบความถูกต้องของสองวิธีข้างต้นพร้อมกันซึ่งเรียกว่าใบรับรอง EV ใบรับรองนี้สามารถทำให้แถบที่อยู่ของเบราว์เซอร์ด้านบน IE2 เปลี่ยนเป็นสีเขียว ดังนั้นการตรวจสอบสิทธิ์จึงเข้มงวดที่สุดเช่นกัน
(3) การติดตั้งใบรับรอง
หลังจากได้รับใบรับรองจาก CA คุณสามารถปรับใช้ใบรับรองบนเซิร์ฟเวอร์ โดยทั่วไป ไฟล์ APACHE จะคัดลอก KEY+CER ไปยังไฟล์โดยตรง แล้วแก้ไขไฟล์ HTTPD.CONF ดังนั้น TOMCAT ฯลฯ จำเป็นต้องนำเข้าใบรับรอง CER ไฟล์ที่ออกโดย CA ลงในไฟล์ JKS ให้คัดลอกไปยังเซิร์ฟเวอร์แล้วแก้ไข SERVER.XML โดย IIS จำเป็นต้องประมวลผลคำขอที่รอดำเนินการและนำเข้าไฟล์ CER
XNUMX. คำแนะนำใบรับรอง SSL ฟรี
การใช้ใบรับรอง SSL ไม่เพียงแต่ช่วยเพิ่มความปลอดภัยของข้อมูล แต่ยังช่วยเพิ่มความไว้วางใจของผู้ใช้ที่มีต่อเว็บไซต์อีกด้วย อย่างไรก็ตาม เจ้าของเว็บไซต์หลายคนลังเลใจเนื่องจาก ค่าใช้จ่าย ในการสร้างเว็บไซต์บริการฟรีจึงเป็นตลาดออนไลน์ที่ไม่มีวันหมดอายุ เช่นเดียวกับตัวเลือกการโฮสติ้งฟรี ก็มีใบรับรอง SSL ฟรีเช่นกัน ก่อนหน้านี้มีรายงานว่านักวิจัยจาก Mozilla, Cisco, Akamai, IdenTrust, EFF และมหาวิทยาลัยมิชิแกนจะเปิดตัวโครงการ Let's Encrypt CA โดยวางแผนที่จะให้บริการใบรับรอง SSL ฟรีและบริการจัดการใบรับรองแก่เว็บไซต์ต่างๆ เริ่มต้นในฤดูร้อนนี้ (หมายเหตุ: ใบรับรองขั้นสูงและซับซ้อนกว่านี้จะต้องชำระเงิน) โครงการนี้ยังทำให้การติดตั้งใบรับรองง่ายขึ้น ลดเวลาในการติดตั้งเหลือเพียง 20-30 วินาที
มักเป็นเว็บไซต์ขนาดใหญ่และขนาดกลางที่ต้องการใบรับรองที่ซับซ้อน และเว็บไซต์ขนาดเล็ก เช่น บล็อกส่วนตัว สามารถลองใช้ใบรับรอง SSL ฟรีก่อนได้
ด้านล่างนี้ บล็อก ของเฉิน เว่ยเหลียงจะแนะนำใบรับรอง SSL ฟรีเพิ่มเติมอีกหลายรายการ เช่นCloudflare SSL และ NameCheap
1. CloudFlare SSL
CloudFlare เป็นเว็บไซต์ในสหรัฐอเมริกาที่ให้บริการ CDN มีโหนดเซิร์ฟเวอร์ CDN ของตัวเองทั่วโลก บริษัทหรือเว็บไซต์ขนาดใหญ่หลายแห่งทั้งในและต่างประเทศใช้บริการ CDN ของ CloudFlare แน่นอนว่าเว็บมาสเตอร์ในประเทศใช้กันมากที่สุด คือ CDN ฟรีของ CloudFlare ก็ยังดีมากอีกด้วย ใบรับรอง SSL ฟรีที่ CloudFlare ให้มาคือ UniversalSSL นั่นคือ SSL สากล ผู้ใช้สามารถใช้ใบรับรอง SSL โดยไม่ต้องสมัครและกำหนดค่าใบรับรองจากผู้ออกใบรับรอง CloudFlare ให้การเข้ารหัส SSL แก่ ผู้ใช้ทั้งหมด (รวมถึงผู้ใช้ฟรี) เว็บอินเตอร์เฟส ใบรับรองได้รับการตั้งค่าภายใน 5 นาที และการปรับใช้อัตโนมัติจะเสร็จสิ้นภายใน 24 ชั่วโมง โดยให้บริการเข้ารหัส TLS ตามอัลกอริทึม Elliptic Curve Digital Signature Algorithm (ECDSA) สำหรับการเข้าชมเว็บไซต์
2. NameCheap
NameCheap เป็นบริษัทชั้นนำด้านการจดทะเบียนชื่อโดเมนและโฮสต์เว็บไซต์ที่ได้รับการรับรองจาก ICANN ซึ่งก่อตั้งขึ้นในปี 2000 บริษัทให้บริการความละเอียด DNS ฟรี การส่งต่อ URL (สามารถซ่อน URL ดั้งเดิม รองรับการเปลี่ยนเส้นทาง 301) และบริการอื่นๆ นอกจากนี้ NameCheap ยังให้บริการ บริการฟรีใบรับรอง SSL ปี
3. มาเข้ารหัสกันเถอะ
Let's Encrypt เป็นโครงการออกใบรับรอง SSL ฟรียอดนิยมเมื่อเร็ว ๆ นี้ Let's Encrypt เป็นโครงการสวัสดิการสาธารณะฟรีและฟรีที่จัดทำโดย ISRG ซึ่งจะออกใบรับรองโดยอัตโนมัติเหมาะสำหรับใช้ส่วนตัวหรือใช้งานชั่วคราว และไม่ต้องทนกับข้อความแจ้งว่าเบราว์เซอร์ไม่เชื่อถือใบรับรองที่ลงชื่อด้วยตนเองอีกต่อไป
ที่จริงแล้ว บล็อก ของเฉิน เว่ยเหลียงก็กำลังวางแผนที่จะใช้ Let's Encrypt ด้วยเช่นกัน ^_^
สำหรับคำแนะนำเกี่ยวกับวิธีการสมัครขอใบรับรอง SSL ฟรีจาก Let's Encrypt โปรดดูบทความนี้: " วิธีการสมัครขอใบรับรอง Let's Encrypt "
หวังว่า บทความ "HTTP และ HTTPS ต่างกันอย่างไร? คำอธิบายโดยละเอียดเกี่ยวกับกระบวนการเข้ารหัส SSL" ที่เผยแพร่ในบล็อกของ Chen Weiliang ( https://www.chenweiliang.com/ ) จะเป็นประโยชน์กับคุณ
โปรดแชร์ลิงก์บทความนี้ได้ตามสบาย: https://www.chenweiliang.com/cwl-511.html