
ไดเรกทอรีบทความ
แผงควบคุม VestaCPนั้นเรียบง่ายและใช้งานง่าย: การติดตั้งแผงควบคุม VestaCPจะช่วยให้สามารถติดตั้งใบรับรอง SSL ของ Let's Encrypt ได้โดยอัตโนมัติ ทำให้เป็นที่นิยมในหมู่ผู้เชี่ยวชาญด้าน SEO ในต่างประเทศ
Let's Encrypt คืออะไร?
Let's Encrypt คือผู้ออกใบรับรอง SSL ที่เปิดตัวเมื่อวันที่ 2016 เมษายน 4
- ให้ใบรับรอง X.509 ฟรีสำหรับการเข้ารหัส Transport Layer Security (TLS) ผ่านกระบวนการอัตโนมัติ
- ออกแบบมาเพื่อกำจัดการสร้างด้วยตนเอง การตรวจสอบ การลงนาม การติดตั้งและการอัปเดตใบรับรองสำหรับเว็บไซต์ที่ปลอดภัย
หน้าเข้าสู่ระบบแผงควบคุม VestaCP โดยใช้พอร์ต 8083
พอร์ต 8083 คืออะไร?
- 8083 เป็นหน้าพรอกซีและพอร์ตดาวน์โหลดไฟล์ เป็นพอร์ตแบบลอจิคัล
- ในเทคโนโลยีเครือข่าย พอร์ตประกอบด้วยฟิสิคัลพอร์ตและโลจิคัลพอร์ต
ความแตกต่างระหว่างพอร์ตทางกายภาพและพอร์ตลอจิก
- พอร์ตทางกายภาพหมายถึงพอร์ตที่มีอยู่จริง เช่น โมเด็ม ADSL ฮับ สวิตช์ และเราเตอร์ที่เชื่อมต่อกับอุปกรณ์เครือข่ายอื่นๆ เช่น พอร์ต RJ-45 พอร์ต SC เป็นต้น
- พอร์ตลอจิคัลคือพอร์ตที่สร้างความแตกต่างของบริการตามความหมายเชิงตรรกะ เช่น พอร์ตบริการในโปรโตคอล TCP/IPช่วงหมายเลขพอร์ตคือ 0 ถึง 65535
อย่างไรก็ตาม ขณะนี้พอร์ต 8083 ของแผงควบคุม VestaCP จะแสดงเป็นค่าเริ่มต้นโดยไม่มีใบรับรองความปลอดภัย SSL...
ดังนั้น หลังจาก ติดตั้งแผงควบคุม VestaCPแล้วGoogle Chromeจะแสดงข้อความแจ้งเตือนดังต่อไปนี้:
- การเชื่อมต่อของคุณไม่ใช่การเชื่อมต่อส่วนตัว
- ผู้โจมตีอาจพยายามขโมยข้อมูลของคุณ (เช่น รหัสผ่าน การสื่อสาร หรือข้อมูลบัตรเครดิต)
แผงเข้าสู่ระบบ Vesta เปิดใช้งาน https
ขั้นตอนที่ 1:เข้าสู่ระบบแผงควบคุมการจัดการ VestaCP โดยใช้ชื่อโฮสต์และพอร์ต 8083 ▼
http:// 你的域名:8083/
ขั้นตอนที่ 2:เข้าถึงเว็บเซอร์วิส VestaCP ค้นหาชื่อโฮสต์ของเซิร์ฟเวอร์ของคุณ แล้วคลิก แก้ไข ▼
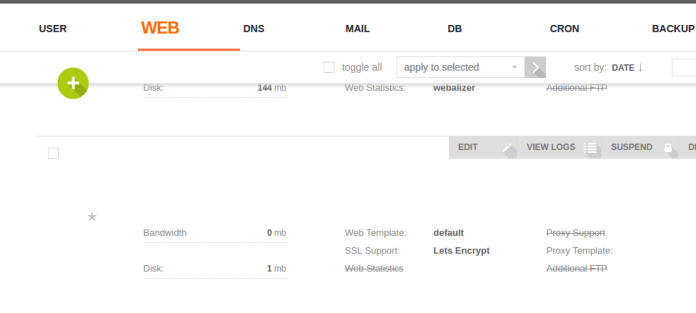
ขั้นตอนที่ 3:ค้นหาและตรวจสอบ SSL และ Let's Encrypt "เปิดใช้งาน SSL (การสนับสนุน SSL)" และ "ใช้ Let's Encrypt (การสนับสนุน Let's Encrypt)" ▼
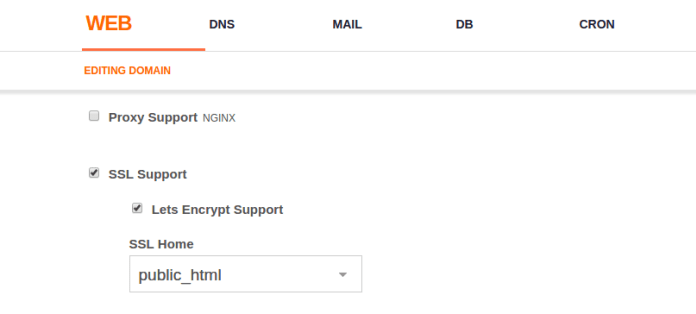
- จากนั้นคลิกบันทึก (ผู้ดูแลระบบคลิกบันทึกและรอประมาณห้านาทีเพื่อดูแอปพลิเคชันสำหรับใบรับรอง SSL)
ขั้นตอนที่ 4:ค้นหาตำแหน่งที่เก็บใบรับรองที่ปลอดภัย Let's Encrypt Let's Encrypt เก็บใบรับรอง SSL ไว้ /home/username/conf/web/ ในสถานที่ กรุณาระบุที่ตั้งของพวกเขา ▼
/home/username/conf/web/ssl.website.crt
/home/username/conf/web/ssl.website.key
แผงควบคุม VestaCP เก็บใบรับรอง SSL ชื่อโฮสต์ใน ▼
/usr/local/vesta/ssl/certificate.crt
/usr/local/vesta/ssl/certificate.key
ดังนั้นเราจึงจำเป็นต้องเปลี่ยนชื่อไฟล์ใบรับรอง VestaCP เก่าเป็นข้อความจำลองก่อน เพื่อที่ VestaCP จะไม่ใช้ไฟล์เหล่านั้นอีกต่อไป จากนั้นจึงลิงก์ไฟล์เหล่านี้ในเชิงสัญลักษณ์ โปรดทำตามขั้นตอนด้านล่างเพื่อเรียนรู้วิธีการทำเช่นนี้
ขั้นตอนที่ 5:เชื่อมต่อ SSH เข้าไปยังเซิร์ฟเวอร์ของคุณและป้อนคำสั่งสองคำสั่งนี้เพื่อเปลี่ยนชื่อไฟล์เก่า ▼
mv /usr/local/vesta/ssl/certificate.crt /usr/local/vesta/ssl/unusablecer.crt
mv /usr/local/vesta/ssl/certificate.key /usr/local/vesta/ssl/unusablecer.key
- หากการดำเนินการต่อไปนี้ล้มเหลว ทำให้ลิงก์ SSL ล้มเหลว ไม่สามารถเปิดเว็บไซต์ได้ และไฟล์ SSL "ใช้ไม่ได้“ชื่อ เปลี่ยนกลับเป็นชื่อเดิม”ใบรับรอง” โดยไม่ต้องเสียเวลาติดตั้งแผง VestaCP ใหม่อีกครั้ง
ขั้นตอนที่ 6:สร้างลิงก์สัญลักษณ์เพื่อชี้ไปยังลิงก์สัญลักษณ์ใหม่ โปรดแทนที่ชื่อผู้ใช้ของคุณ เช่นadmin และแทนที่chenweiliang.comด้วยชื่อโฮสต์ (FQDN) ของเซิร์ฟเวอร์ VPS ของคุณ ▼
ln -s /home/admin/conf/web/ssl.chenweiliang.com.crt /usr/local/vesta/ssl/certificate.crt
ln -s /home/admin/conf/web/ssl.chenweiliang.com.key /usr/local/vesta/ssl/certificate.key
ขั้นตอนที่ 7:รีสตาร์ท VestaCP
service vesta restart
ขั้นตอนที่ 8:ล้างแคชของเบราว์เซอร์ แล้วลองเข้าสู่ระบบแผงควบคุม VestaCP อีกครั้งโดยใช้พอร์ต 8083
- ตอนนี้ SSL บนพอร์ต 8083 ของคุณปลอดภัยแล้ว!
โซลูชันการอนุญาตที่ใช้งานไม่ได้
หากต้องการแก้ไขการอนุญาตที่ใช้งานไม่ได้ ให้ป้อนคำสั่งต่อไปนี้▼
- จะ your.adminpanel.com แทนที่ด้วย URL ของคอนโซลการจัดการ VestaCP ของคุณ
chgrp mail ssl.your.adminpanel.com.key
chmod 660 ssl.your.adminpanel.com.key
chgrp mail ssl.your.adminpanel.com.crt
chmod 660 ssl.your.adminpanel.com.crt
ข้างต้นเป็นวิธีเปิดใช้งานใบรับรอง SSL ในพื้นหลัง VestaCP
จะบังคับให้ชื่อโดเมนใช้ใบรับรอง SSL ของ https ได้อย่างไร
ขั้นตอนที่ 1:ติดตั้งเทมเพลต nginx แบบกำหนดเอง ▼
cd /usr/local/vesta/data/templates/web
wget http://c.vestacp.com/0.9.8/rhel/force-https/nginx.tar.gz
tar -xzvf nginx.tar.gz
rm -f nginx.tar.gz
ขั้นตอนที่ 2:ตั้งค่าเทมเพลตพร็อกซีเพื่อบังคับ-https 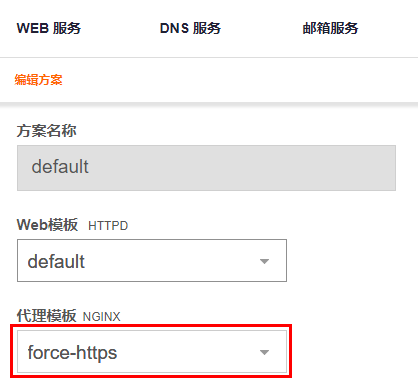
- สร้างพรีเซ็ตใหม่ หรือในพรีเซ็ตที่มีอยู่ ให้ตั้งค่า force-https เป็นเทมเพลตพร็อกซี Nginx
- เมื่อเพิ่มผู้ใช้ใหม่ คุณสามารถใช้เทมเพลต force-https เพื่อกำหนดสิทธิ์ให้กับผู้ใช้ของชุดรูปแบบที่กำหนดไว้ล่วงหน้า
HTTP ถูกเปลี่ยนเส้นทางไปยัง HTTPS . โดยอัตโนมัติ
VestaCP เปลี่ยนเส้นทาง HTTP ไปยัง HTTPS โดยใช้ htaccess อย่างไร คุณต้องการเปลี่ยนเส้นทางเว็บไซต์ของคุณไปยังเวอร์ชันที่ปลอดภัย (HTTPS) ของเว็บไซต์ที่มีการเข้ารหัสโดยอัตโนมัติหรือไม่?
ในไฟล์ .htaccess ให้เพิ่มไวยากรณ์การเปลี่ยนเส้นทาง 301 ต่อไปนี้▼
RewriteEngine On
RewriteCond %{HTTPS} off
RewriteRule (.*) https://%{HTTP_HOST}%{REQUEST_URI} [R,L]- "L" ใน [R,L] ด้านบนหมายถึง Last (Last) หากไวยากรณ์อื่นมี L นี้ด้วย http จะไม่สามารถเปลี่ยนเส้นทางไปยัง https โดยอัตโนมัติ
- ดังนั้น ขอแนะนำให้เปลี่ยนเส้นทาง http301 เป็น https ไวยากรณ์ที่ด้านบน (ก่อนไวยากรณ์อื่นๆ)
หากคุณต้องการเพิ่มใบรับรอง SSL ที่ปลอดภัยให้กับโดเมนอื่นๆ ของคุณในแผงควบคุม VestaCP โปรดดูบทแนะนำนี้ ▼
หวังว่า บทความ "VestaCP Backend Port 8083 HTTPS ไม่ถูกต้อง? คู่มือการติดตั้งใบรับรอง SSL" ที่แชร์บนบล็อกของ Chen Weiliang ( https://www.chenweiliang.com/ ) จะเป็นประโยชน์กับคุณ
โปรดแชร์ลิงก์บทความนี้ได้ตามสบาย: https://www.chenweiliang.com/cwl-705.html