
Каталог статей
Після вирішення проблеми DNS , яка призводила до збою програми Let's Encrypt з повідомленням про помилку "Повідомлення про помилку: Не вдалося виконати AutoSSL", тепер виникли деякі проблеми з цим безкоштовним SSL-сертифікатом, які необхідно вирішити.
Панель керування CWP, здавалося, була налаштована на автоматичне поновлення сертифікатів Let's Encrypt до закінчення терміну їхньої дії, але несподівано Let's Encrypt вчора перестав автоматично поновлюватися, що призвело до значного падіння SEO- трафіку. На щастя, після вирішення проблеми роботу було відновлено.
Що таке Let's Encrypt?
Let's Encrypt — це безкоштовний, автоматизований і відкритий центр сертифікації (CA), наданий некомерційною дослідницькою групою безпеки в Інтернеті (ISRG).
Простіше кажучи, HTTPS (SSL/TLS) можна ввімкнути для нашого веб-сайту безкоштовно за допомогою сертифіката, виданого Let's Encrypt.
Видача/продовження безкоштовних сертифікатів Let's Encrypt автоматизовано за допомогою скриптів, Let's Encrypt офіційно рекомендує використовувати для видачі сертифікатів клієнт Certbot.
Нижче наведено підручник про те, як подати заявку на безкоштовний сертифікат SSL від Let's Encrypt▼
Що таке сертифікат підстановки Let's Encrypt?
До того, як з’явилися сертифікати підстановки, Let’s Encrypt підтримував лише 2 сертифікати:
- Сертифікат одного домену: сертифікат містить лише один хост.
- Сертифікат SAN: також відомий як сертифікат доменного імені, сертифікат може включати кілька хостів (ліміт Let's Encrypt становить 20).
Для окремих користувачів, оскільки хостів не надто багато, використання сертифікатів SAN взагалі не проблема, але для великих компаній є деякі проблеми:
- Існує багато субдоменів, і з часом може знадобитися новий хост.
- Також є багато зареєстрованих доменів.
Для великих підприємств сертифікати SAN можуть не відповідати потребам, і всі хости містяться в одному сертифікаті, що не може бути задоволено сертифікатами Let's Encrypt (ліміт 20).
Сертифікати підстановки — це сертифікати, які можуть містити символ підстановки:
- Наприклад *.example.com, *.example.cn,Використовуйте * для автоматичного відповідності всім субдоменам;
- Великі підприємства також можуть використовувати сертифікати підстановки, а один сертифікат SSL може розмістити більше хостів.
Різниця між сертифікатом підстановки та сертифікатом SAN
- Сертифікати підстановок – сертифікати підстановок широко використовуються для захисту кількох субдоменів під унікальним повним доменним іменем.Перевага цього типу сертифікатів полягає в тому, що він не тільки спрощує керування сертифікатами, але й допомагає зменшити накладні витрати.Він постійно захищає ваші поточні та майбутні субдомени.
- Сертифікати SAN – сертифікати SAN (також відомі як багатодоменні сертифікати) використовуються для захисту кількох доменів одним сертифікатом.Вони відрізняються від сертифікатів підстановки тим, що підтримують усінеобмеженийсубдомени. SAN підтримує лише повне доменне ім’я, введене в сертифікаті. Сертифікати SAN вражають, оскільки використовуючи їх, ви можете захистити понад 100 різних повністю кваліфікованих доменних імен одним сертифікатом; однак рівень захисту залежить від центру сертифікації, який видав.
як застосовуватиДавай шифруватиСертифікати підстановки?
Щоб реалізувати сертифікати підстановки, Let's Encrypt оновила реалізацію протоколу ACME, і тільки протокол v2 може підтримувати сертифікати підстановки.
Тобто будь-який клієнт може подати заявку на сертифікат підстановки, якщо він підтримує ACME v2.
Завантажте Certbot-Auto
wget https://dl.eff.org/certbot-auto
chmod a+x certbot-auto
./certbot-auto --version
Давайте зашифруємо сценарій сертифіката підстановки
git clone https://github.com/ywdblog/certbot-letencrypt-wildcardcertificates-alydns-au
cd certbot-letencrypt-wildcardcertificates-alydns-au
chmod 0777 au.sh
Сценарій поновлення терміну дії терміну дії сертифіката Let's Encrypt
Сценарій тут — це сервер, скомпільований і встановлений nginx або встановлений через Docker, проксі-сервер https через проксі-сервер хоста або хост балансування навантаження, автоматичне резервне копіювання сертифіката SSL і перезапуск проксі-сервера Nginx.
- Примітка: сценарій фактично використовує
./certbot-auto renew
#!/usr/bin/env bash

cmd="$HOME/certbot-auto"
restartNginxCmd="docker restart ghost_nginx_1"
action="renew"
auth="$HOME/certbot/au.sh php aly add"
cleanup="$HOME/certbot/au.sh php aly clean"
deploy="cp -r /etc/letsencrypt/ /home/pi/dnmp/services/nginx/ssl/ && $restartNginxCmd"

$cmd $action \
--manual \
--preferred-challenges dns \
--deploy-hook \
"$deploy"\
--manual-auth-hook \
"$auth" \
--manual-cleanup-hook \
"$cleanup"
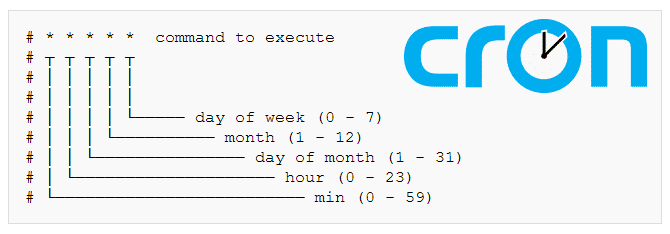
Додати до crontab , відредагувати файл ▼
/etc/crontab
#证书有效期<30天才会renew,所以crontab可以配置为1天或1周
0 0 * * * root python -c 'import random; import time; time.sleep(random.random() * 3600)' && /home/pi/crontab.sh
Перебудова конфігурації сервера CWP
Нижче наведено кроки для CWP, щоб перебудувати сервер nginx/apache:
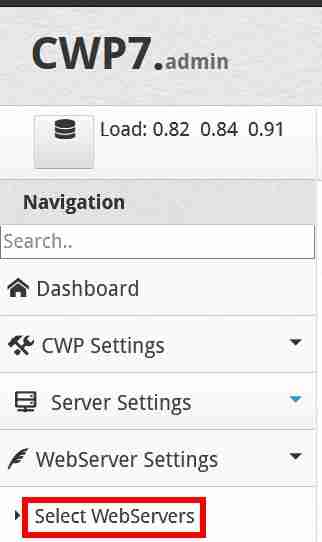
Крок 1: ліворуч на панелі керування CWP натисніть Налаштування веб-сервера → Вибрати веб-сервери ▼
Крок 2: Виберіть Nginx, Varnish та Apache ▼
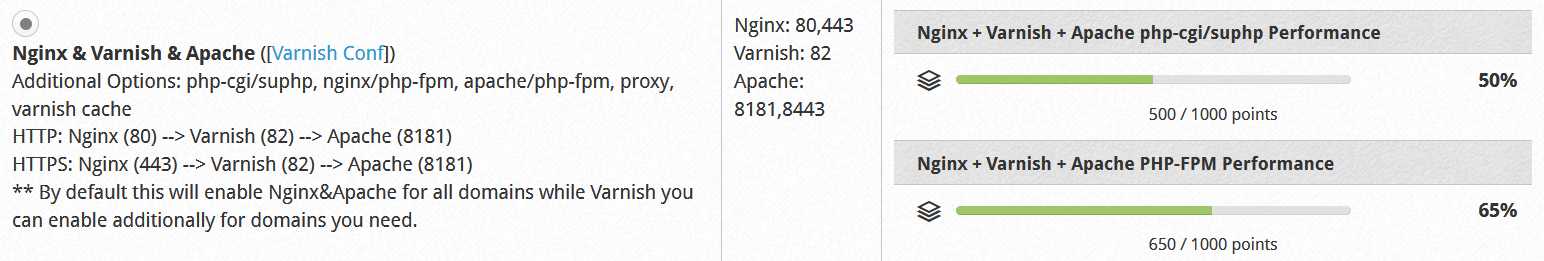
Крок 3: Натисніть кнопку «Зберегти та відновити конфігурацію» внизу, щоб зберегти та відновити конфігурацію.
- Оновіть веб-сайт, і ви побачите, що термін дії сертифіката SSL оновлено.
Розширене читання:
Сподіваємося, що стаття «Let's Encrypt не поновлюється автоматично? Оновіть скрипт поновлення сертифіката Wildcard», опублікована в блозі Ченя Вейляна ( https://www.chenweiliang.com/ ), буде вам корисною.
Не соромтеся поділитися посиланням на цю статтю: https://www.chenweiliang.com/cwl-1199.html