
آرٹیکل ڈائرکٹری
ڈی این ایس کے مسئلے کو حل کرنے کے بعد جس کی وجہ سے لیٹس انکرپٹ ایپلی کیشن ایرر میسج کے ساتھ ناکام ہو گئی "Error Message: AutoSSL Issue Failed"، اب اس مفت SSL سرٹیفکیٹ کے ساتھ کچھ مسائل ہیں جن کو حل کرنے کی ضرورت ہے۔
ایسا لگتا ہے کہ CWP کنٹرول پینل لیٹس انکرپٹ سرٹیفکیٹس کی میعاد ختم ہونے سے پہلے خود بخود تجدید کرنے کے لیے ترتیب دیا گیا تھا، لیکن غیر متوقع طور پر، لیٹس انکرپٹ نے کل خود بخود تجدید کرنا بند کر دیا، جس کی وجہ سے SEO ٹریفک میں نمایاں کمی واقع ہوئی۔ خوش قسمتی سے، مسئلہ حل ہونے کے بعد اسے بحال کر دیا گیا۔
آئیے انکرپٹ کیا ہے؟
Let's Encrypt ایک مفت، خودکار اور اوپن سرٹیفکیٹ اتھارٹی (CA) ہے جو غیر منافع بخش انٹرنیٹ سیکیورٹی ریسرچ گروپ (ISRG) کے ذریعے فراہم کی گئی ہے۔
سیدھے الفاظ میں، HTTPS (SSL/TLS) کو Let's Encrypt کے جاری کردہ سرٹیفکیٹ کی مدد سے ہماری ویب سائٹ کے لیے مفت میں فعال کیا جا سکتا ہے۔
Let's Encrypt مفت سرٹیفکیٹس کا اجراء/تجدید اسکرپٹس کے ذریعے خودکار ہے۔ Let's Encrypt سرکاری طور پر سرٹیفکیٹ جاری کرنے کے لیے Certbot کلائنٹ کے استعمال کی تجویز کرتا ہے۔
لیٹس انکرپٹ فری SSL سرٹیفکیٹ کے لیے درخواست دینے کا طریقہ ذیل میں ایک ٹیوٹوریل ہے۔
لیٹس انکرپٹ وائلڈ کارڈ سرٹیفکیٹ کیا ہے؟
وائلڈ کارڈ سرٹیفکیٹ ظاہر ہونے سے پہلے، آئیے صرف 2 سرٹیفکیٹس کو انکرپٹ کریں:
- سنگل ڈومین سرٹیفکیٹ: سرٹیفکیٹ میں صرف ایک میزبان ہوتا ہے۔
- SAN سرٹیفکیٹ: ڈومین نام کے سرٹیفکیٹ کے نام سے بھی جانا جاتا ہے، ایک سرٹیفکیٹ میں متعدد میزبان شامل ہو سکتے ہیں (آئیے انکرپٹ کی حد 20 ہے)۔
انفرادی صارفین کے لیے، چونکہ بہت زیادہ میزبان نہیں ہیں، اس لیے SAN سرٹیفکیٹ استعمال کرنے میں کوئی مسئلہ نہیں ہے، لیکن بڑی کمپنیوں کے لیے کچھ مسائل ہیں:
- بہت سارے ذیلی ڈومینز ہیں، اور وقت کے ساتھ ساتھ ایک نئے میزبان کی ضرورت پڑ سکتی ہے۔
- بہت سارے رجسٹرڈ ڈومینز بھی ہیں۔
بڑے اداروں کے لیے، ہو سکتا ہے کہ SAN سرٹیفیکیٹس ضروریات کو پورا نہ کریں، اور تمام میزبان ایک سرٹیفکیٹ میں موجود ہیں، جو Let's Encrypt سرٹیفکیٹس (حد 20) کا استعمال کر کے مطمئن نہیں ہو سکتے۔
وائلڈ کارڈ سرٹیفکیٹ وہ سرٹیفکیٹ ہیں جن میں وائلڈ کارڈ ہو سکتا ہے:
- مثال کے طور پر *.example.com، *.example.cn،تمام ذیلی ڈومینز کو خود بخود مماثل کرنے کے لیے * کا استعمال کریں؛
- بڑے کاروباری ادارے وائلڈ کارڈ سرٹیفکیٹ بھی استعمال کر سکتے ہیں، اور ایک SSL سرٹیفکیٹ مزید میزبان رکھ سکتا ہے۔
وائلڈ کارڈ سرٹیفکیٹ اور SAN سرٹیفکیٹ کے درمیان فرق
- وائلڈ کارڈ سرٹیفکیٹس - وائلڈ کارڈ سرٹیفکیٹس کو ایک منفرد مکمل طور پر اہل ڈومین نام کے تحت متعدد ذیلی ڈومینز کی حفاظت کے لیے وسیع پیمانے پر استعمال کیا جاتا ہے۔اس قسم کے سرٹیفکیٹ کا فائدہ یہ ہے کہ یہ نہ صرف سرٹیفکیٹس کا نظم و نسق آسان بناتا ہے، بلکہ یہ آپ کو اپنے اوور ہیڈ اخراجات کو کم کرنے میں بھی مدد کرتا ہے۔یہ آپ کے موجودہ اور مستقبل کے ذیلی ڈومینز کی ہر وقت حفاظت کرتا ہے۔
- SAN سرٹیفکیٹ - SAN سرٹیفکیٹ (جنہیں ملٹی ڈومین سرٹیفکیٹ بھی کہا جاتا ہے) ایک ہی سرٹیفکیٹ کے ساتھ متعدد ڈومینز کو محفوظ کرنے کے لیے استعمال کیا جاتا ہے۔وہ وائلڈ کارڈ سرٹیفکیٹ سے مختلف ہیں کہ وہ سب کی حمایت کرتے ہیں۔لامحدودذیلی ڈومینز SAN صرف سرٹیفکیٹ میں درج مکمل طور پر اہل ڈومین نام کی حمایت کرتا ہے۔ SAN سرٹیفکیٹ متاثر کن ہیں کیونکہ ان کا استعمال کرتے ہوئے آپ ایک ہی سرٹیفکیٹ کے ساتھ 100 سے زیادہ مختلف مکمل طور پر اہل ڈومین ناموں کی حفاظت کر سکتے ہیں؛ تاہم، تحفظ کی مقدار جاری کرنے والے سرٹیفکیٹ اتھارٹی پر منحصر ہے۔
درخواست دینے کے لئے کس طرحچلو خفیہ ہےوائلڈ کارڈ سرٹیفکیٹ؟
وائلڈ کارڈ سرٹیفکیٹس کو لاگو کرنے کے لیے، Let's Encrypt نے ACME پروٹوکول کے نفاذ کو اپ گریڈ کیا ہے، اور صرف v2 پروٹوکول وائلڈ کارڈ سرٹیفکیٹس کو سپورٹ کر سکتا ہے۔
یعنی، کوئی بھی کلائنٹ وائلڈ کارڈ سرٹیفکیٹ کے لیے درخواست دے سکتا ہے جب تک کہ وہ ACME v2 کو سپورٹ کرے۔
Certbot-Auto ڈاؤن لوڈ کریں۔
wget https://dl.eff.org/certbot-auto
chmod a+x certbot-auto
./certbot-auto --version
آئیے وائلڈ کارڈ سرٹیفکیٹ اسکرپٹ کو انکرپٹ کریں۔
git clone https://github.com/ywdblog/certbot-letencrypt-wildcardcertificates-alydns-au
cd certbot-letencrypt-wildcardcertificates-alydns-au
chmod 0777 au.sh
آئیے وائلڈ کارڈ سرٹیفکیٹ کی میعاد ختم ہونے کے وقت کی تجدید اسکرپٹ کو خفیہ کریں۔
یہاں اسکرپٹ ایک سرور ہے جو nginx کے ذریعے مرتب اور انسٹال کیا گیا ہے یا Docker کے ذریعے انسٹال کیا گیا ہے، میزبان پراکسی یا لوڈ بیلنسنگ ہوسٹ کے ذریعے پراکسی https، خود بخود SSL سرٹیفکیٹ کا بیک اپ لیں، اور Nginx پراکسی سرور کو دوبارہ شروع کریں۔
- نوٹ: اسکرپٹ اصل میں استعمال کرتا ہے۔
./certbot-auto renew
#!/usr/bin/env bash

cmd="$HOME/certbot-auto"
restartNginxCmd="docker restart ghost_nginx_1"
action="renew"
auth="$HOME/certbot/au.sh php aly add"
cleanup="$HOME/certbot/au.sh php aly clean"
deploy="cp -r /etc/letsencrypt/ /home/pi/dnmp/services/nginx/ssl/ && $restartNginxCmd"

$cmd $action \
--manual \
--preferred-challenges dns \
--deploy-hook \
"$deploy"\
--manual-auth-hook \
"$auth" \
--manual-cleanup-hook \
"$cleanup"
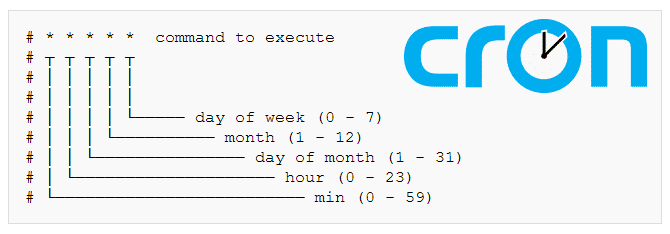
crontab میں شامل کریں ، فائل میں ترمیم کریں ▼
/etc/crontab
#证书有效期<30天才会renew,所以crontab可以配置为1天或1周
0 0 * * * root python -c 'import random; import time; time.sleep(random.random() * 3600)' && /home/pi/crontab.sh
CWP سرور کنفیگریشن کی دوبارہ تعمیر
nginx/apache سرور کو دوبارہ بنانے کے لیے CWP کے لیے یہ اقدامات ہیں:
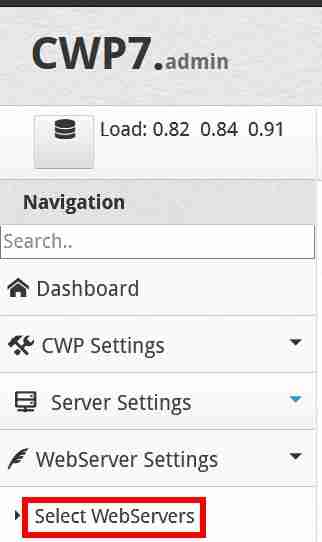
مرحلہ 1: CWP کنٹرول پینل کے بائیں جانب، کلک کریں WebServer Settings → WebServers کو منتخب کریں ▼
مرحلہ 2: Nginx، وارنش، اور Apache ▼ کو منتخب کریں ۔
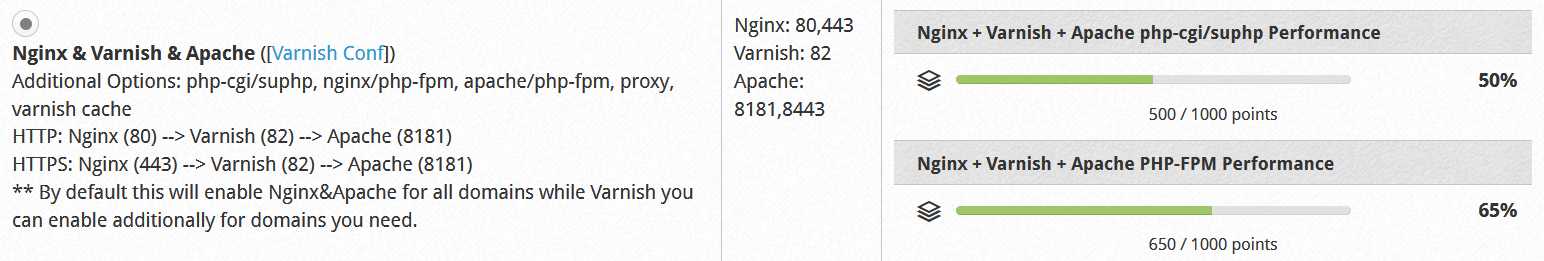
مرحلہ 3: کنفیگریشن کو بچانے اور دوبارہ بنانے کے لیے نیچے "Save & Rebuild Configuration" بٹن پر کلک کریں۔
- ویب سائٹ کو ریفریش کریں اور آپ دیکھیں گے کہ SSL سرٹیفکیٹ کی میعاد ختم ہونے کی تاریخ کو اپ ڈیٹ کر دیا گیا ہے۔
پڑھنے میں توسیع:
امید ہے کہ مضمون "آئیے انکرپٹ خودکار طور پر تجدید نہیں ہوتا ہے؟ وائلڈ کارڈ سرٹیفکیٹ کی تجدید اسکرپٹ کو اپ ڈیٹ کریں" چن ویلیانگ کے بلاگ ( https://www.chenweiliang.com/ ) پر شیئر کیا گیا آپ کے لیے مددگار ثابت ہوگا۔
اس مضمون کا لنک بلا جھجھک شیئر کریں: https://www.chenweiliang.com/cwl-1199.html