
Məqalələr kataloqu
Spam problemlərini həll etmək üçün CWP idarəetmə panelindəki Postfix poçt serverindən necə istifadə olunur?
Başlamazdan əvvəl postfiks poçt serverini dayandırmalıyıq ▼
service postix stop
CWP anti-spam üçün postfiksdən necə istifadə edir?
Əvvəlcə poçt serveri növbəsində ilişib qalan e-poçtların sayını hesablayaq ▼
postqueue -p | grep -c "^[A-Z0-9]"
Bir neçə oxşar e-poçt seçin və onları yoxlamaq üçün ID-dən istifadə edin ▼
postqueue -p
Oxşar nəticələr göstəriləcək▼
2F0EFC28DD 9710 Fri 15 03:20:07 hello@ abc. comİndi həmin e-poçtu ID ▼ ilə oxumalıyıq
postcat -q 2F0EFC28DD- E-poçtun məzmununu oxumaqla onun spam olub olmadığını müəyyən edə bilərik.
- E-poçt spamdırsa, onun mənbəyini tapmaq lazımdır.
- E-poçt mənbəyində sasl login kimi bir şey varsa: Bu o deməkdir ki, "[email protected]" e-poçt hesabı üçün "sasl" parol daxil olmaq üçün sındırılıb.
Serverinizi qorumaq üçün e-poçt hesabınızın parolunu dəyişdirməlisiniz:
- adlı_atribut: sasl_method=LOGIN
- adlı_atribut: [email protected]
Hesab parolunu dəyişdikdən sonra siz postfiksi ▼ yenidən başlamalısınız
service postfix restart
Növbədən bütün mesajları silin ▼
postsuper -d ALL
Hər hansı bir e-poçtu silməzdən əvvəl onların mənbəyini yoxlamalısınız, çünki bu, içəridə sındırılmış bir php skripti ola bilər.
Əgər hakerlərin spam göndərməsi problemini həll edə bilmirsinizsə, e-poçt göndərilməsini birbaşa söndürə və server cronunu qura bilərsiniz.
CWP İdarəetmə Panelindən istifadə edirsinizsə, CWP İdarəetmə Panelinə daxil olunOf Server Setting → Crontab for root ▼
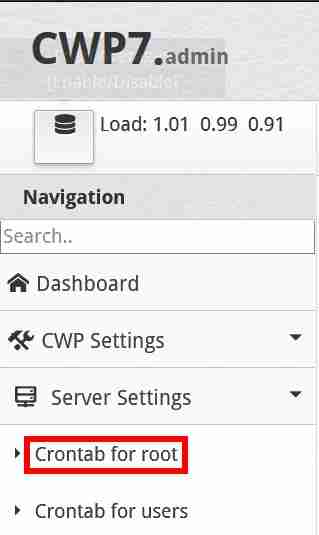
"Tam Xüsusi Cron İşləri əlavə et" bölməsində aşağıdakı tam xüsusi cron əmrini daxil edin ▼
* * * * * /usr/sbin/postsuper -d ALL
- (bütün növbəli mesajları hər 1 dəqiqədən bir silin)
Spam parametrlərini sındırmaqdan necə qaçınmaq olar?
CWP-nizi zərərli proqram təminatı üçün skan etməyi unutmayın.
CWP idarəetmə panelində sola gedin və Təhlükəsizlik → Təhlükəsizlik Mərkəzi → Zərərli Proqram Skanı → Hesab Skanı düyməsini basın: Zərərli proqramları skan etmək üçün hesab seçiminizi seçin.
Veb saytınızın hər hansı növbəti sındırılmasının qarşısını almaq üçün avtomatik yeniləmə qaydaları ilə mod təhlükəsizliyini quraşdırsanız, lakin bu, arxa fonda "403 Qadağan Xəta" xətası ilə veb saytınızı əlçatmaz edə bilərsə, mod təhlükəsizliyini ehtiyatla aktivləşdirməlisiniz.
Bu məqalə vaxtaşırı yenilənəcək! ! !
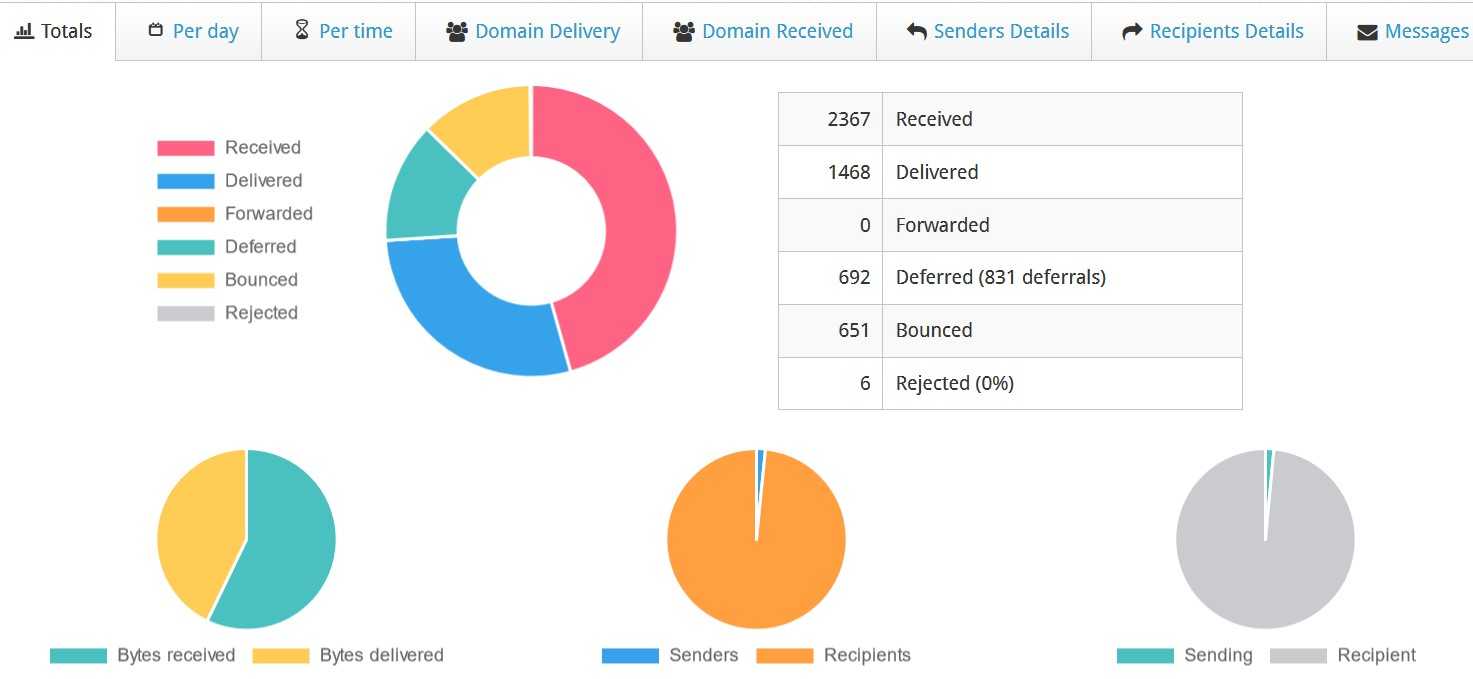
Aşağıdakı link Postfix▼-də çox istifadə olunan komanda xətlərinin siyahısını ümumiləşdirir
Ümid edirik ki, Chen Weiliang-ın bloqunda ( https://www.chenweiliang.com/ ) paylaşılan "CWP ilə Spamla Mübarizə aparmaq üçün Postfix-dən necə istifadə etməli? Spamın Qarşısının Alınması Parametrləri" məqaləsi sizə faydalı olacaq.
Bu məqalənin linkini paylaşmaqdan çəkinməyin: https://www.chenweiliang.com/cwl-27468.html