
Artikel Directory
Hvordan bruger man Postfix-mailserveren i CWP-kontrolpanelet til at løse spamproblemer?
Før vi starter, bør vi stoppe postfix-mailserveren ▼
service postix stop
Hvordan bruger CWP postfix til anti-spam?
Lad os først tælle antallet af e-mails, der sidder fast i postserverkøen ▼
postqueue -p | grep -c "^[A-Z0-9]"
Vælg flere lignende e-mails, og brug ID til at kontrollere dem ▼
postqueue -p
Lignende resultater vil blive vist▼
2F0EFC28DD 9710 Fri 15 03:20:07 hello@ abc. comNu skal vi læse den e-mail med ID ▼
postcat -q 2F0EFC28DD- Ved at læse indholdet af e-mailen kan vi afgøre, om det er spam.
- Hvis e-mailen er spam, skal du finde dens kilde.
- Hvis e-mail-kilden indeholder noget som sasl-login: Dette betyder, at "sasl"-adgangskoden til e-mail-kontoen "[email protected]" blev hacket for at logge ind.
For at beskytte din server skal du ændre adgangskoden til din e-mailkonto:
- named_attribute: sasl_method=LOGIN
- navngivet_attribut: [email protected]
Efter at have ændret kontoadgangskoden, skal du genstarte postfix ▼
service postfix restart
Fjern alle beskeder fra køen ▼
postsuper -d ALL
Før du sletter nogen e-mails, bør du tjekke deres kilde, da det kan være et php-script hacket inde.
Hvis du ikke kan løse problemet med hackere, der spammer spam, kan du direkte deaktivere afsendelse af e-mails og opsætte server-cron.
Hvis du bruger CWP-kontrolpanelet, skal du logge på CWP-kontrolpaneletaf Server Setting → Crontab for root ▼
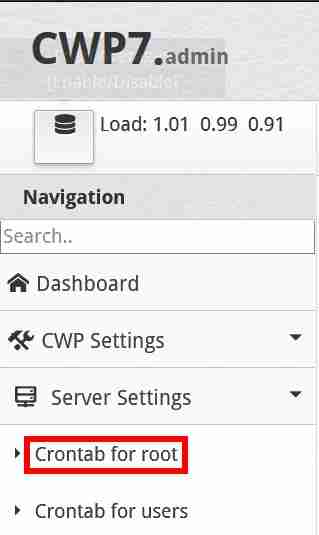
I "Tilføj fulde tilpassede Cron-job" skal du indtaste følgende fuldt tilpassede cron-kommando ▼
* * * * * /usr/sbin/postsuper -d ALL
- (slet alle beskeder i kø hvert 1. minut)
Hvordan undgår man hacking af spamindstillinger?
Glem ikke at scanne din CWP for malware.
I CWP-kontrolpanelet skal du navigere til venstre og klikke på Sikkerhed → Sikkerhedscenter → Malwarescanning → Kontoscanning: Vælg din kontoindstilling for at scanne for malware.
Hvis du installerer mod-sikkerhed med regler for automatisk opdatering for at forhindre yderligere hacking af dit websted, men det kan også gøre dit websted utilgængeligt med en "403 Forbidden Error"-fejl i baggrunden, skal du aktivere mod-sikkerhed med forsigtighed.
Denne artikel vil blive opdateret fra tid til anden! ! !
Linket nedenfor opsummerer listen over almindeligt anvendte kommandolinjer i Postfix▼
Forhåbentlig vil artiklen "Sådan bruger du Postfix til at bekæmpe spam med CWP? Indstillinger for spamforebyggelse", som er delt på Chen Weiliangs blog ( https://www.chenweiliang.com/ ), være nyttig for dig.
Del gerne dette artikellink: https://www.chenweiliang.com/cwl-27468.html