Directorio de artículos
CentOS Web Panel, o CWP, es un potente panel de control de alojamiento web gratuito que proporciona una interfaz fácil de usar para administrar servidores y una amplia gama de tareas administrativas.
Está diseñado para CentOS, RHEL y Cloud Linux.
Este artículo lo guiará para habilitar CSF Firewall en CentOS Web Panel (CWP).
¿Qué es el cortafuegos CSF?
Config Server Firewall (o CSF) es un firewall premium gratuito que funciona con la mayoría de las distribuciones de Linux y VPS basados en Linux.
CSF (ConfigServer Security and Firewall) es el firewall predeterminado que viene con el panel web de CentOS.En el momento de escribir este artículo, CSF está instalado, pero aún no está habilitado.
¿Cómo habilitar CSF Firewall en CentOS Web Panel (CWP7)?
Paso 1: Inicie sesión en la página de administración de CWP como usuario root ▼
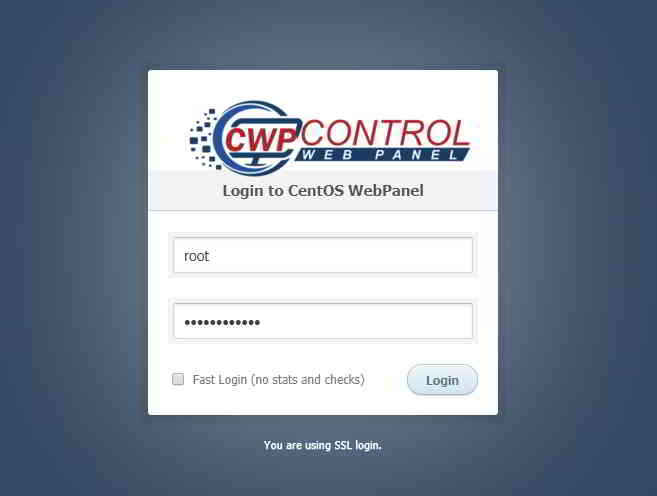
Después de terminar la instalación de CWP en CentOS 7, vamos a la URL https://your_server_ip:2031 y proporcione las credenciales que estarán disponibles al final de la instalación.
Para obtener instrucciones sobre cómo instalar el panel de control CWP , consulte el siguiente enlace ▼
Nota:
- La URL comienza con
https://comenzar en lugar dehttp://comienzo. - Esto significa que estamos accediendo a CWP a través de una conexión segura.
- Dado que no hemos configurado ningún certificado de seguridad, se utilizará el certificado generado por defecto del servidor sin firmar.
- Es por eso que recibirá un mensaje de advertencia de su navegador.
Al iniciar sesión en el panel de control de CWP, verá una advertencia ▼
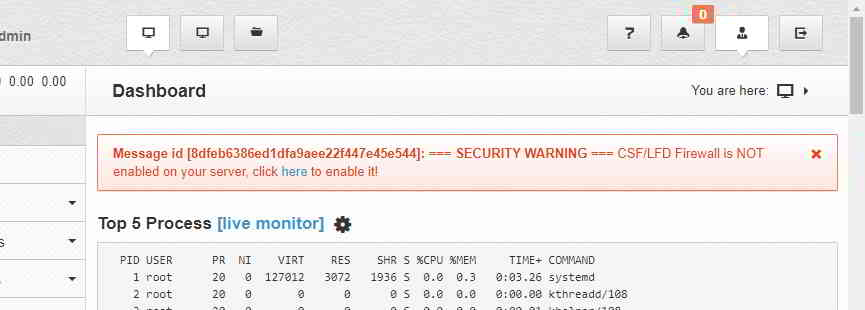
Message id [8dfeb6386ed1dfa9aee22f447e45e544]: === SECURITY WARNING === CSF/LFD Firewall is NOT enabled on your server, click here to enable it!
Paso 2: Haga clic en Seguridad → Administrador de firewall en la barra de navegación izquierda ▼
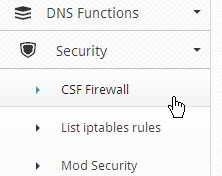
Verá un registro similar a la siguiente ejecución▼
Running /usr/local/csf/bin/csfpost.shStarting lfd:[ OK ] csf and lfd have been enabled
Paso 3: Haga clic en el botón Habilitar cortafuegos ▼
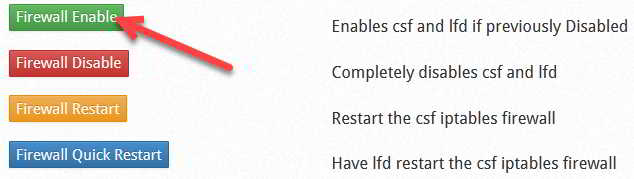
Running /usr/local/csf/bin/csfpost.shStarting lfd:[ OK ] csf and lfd have been enabled
Paso 4: CSF y LFD (Login Fai lure Daemon) ya están habilitados .
Ahora puede desactivar los mensajes de advertencia desde el panel de CWP
También puede habilitar CSF a través de la línea de comando, usandocsf -emando:
[root@cwp1 ~]# csf -eBy default, the open ports are: TCP IN: 20, 21, 22, 25, 53, 80, 110, 143, 443, 465, 587, 993, 995, 2030, 2031, 2082, 2083, 2086, 2087, 2095, 2096 OUT: 20, 21, 22, 25, 53, 80, 110, 113, 443, 2030, 2031, 2082, 2083, 2086, 2087, 2095, 2096, 587, 993, 995 UDP IN: 20, 21, 53 OUT: 20, 21, 53, 113, 123
Panel web de CentOS (CWP7) Habilitar el cortafuegos CSFvideotutorial
El método para habilitar el firewall CSF en CWP7 es muy simple.
A continuación se muestra un videotutorial de YouTube sobre cómo habilitar el firewall CSF en CWP7 ▼
Esperamos que el artículo "Habilitar el firewall CSF en CWP7 para resolver el problema de que CSF/LFD no estén deshabilitados", compartido en el blog de Chen Weiliang ( https://www.chenweiliang.com/ ), le sea útil.
No dudes en compartir el enlace de este artículo: https://www.chenweiliang.com/cwl-1413.html