
Artikkelihakemisto
Kuinka CWP-ohjauspaneelin Postfix-postipalvelinta käytetään roskapostiongelmien ratkaisemiseen?
Ennen aloittamista meidän tulee pysäyttää postfix-postipalvelin ▼
service postix stop
Kuinka CWP käyttää postfixiä roskapostin torjuntaan?
Lasketaan ensin sähköpostipalvelimen jonoon juuttuneiden sähköpostien määrä ▼
postqueue -p | grep -c "^[A-Z0-9]"
Valitse useita samankaltaisia sähköposteja ja tarkista ne tunnuksella ▼
postqueue -p
Samanlaiset tulokset näytetään▼
2F0EFC28DD 9710 Fri 15 03:20:07 hello@ abc. comNyt meidän on luettava tämä sähköposti tunnuksella ▼
postcat -q 2F0EFC28DD- Lukemalla sähköpostin sisällön voimme määrittää, onko se roskapostia.
- Jos sähköposti on roskapostia, sinun on löydettävä sen lähde.
- Jos sähköpostin lähde sisältää esimerkiksi sasl-sisäänkirjautumisen: Tämä tarkoittaa, että sähköpostitilin "[email protected]" "sasl"-salasana hakkeroitiin sisäänkirjautumista varten.
Palvelimesi suojaamiseksi sinun on vaihdettava sähköpostitilisi salasana:
- named_attribute: sasl_method=LOGIN
- named_attribute: [email protected]
Kun olet vaihtanut tilin salasanan, sinun tulee käynnistää postfix ▼ uudelleen
service postfix restart
Poista kaikki viestit jonosta ▼
postsuper -d ALL
Ennen kuin poistat sähköpostit, sinun tulee tarkistaa niiden lähde, koska se voi olla sisällä hakkeroitu php-skripti.
Jos et pysty ratkaisemaan roskapostin hakkereiden aiheuttamaa ongelmaa, voit poistaa sähköpostien lähettämisen suoraan käytöstä ja määrittää palvelimen cronin.
Jos käytät CWP-ohjauspaneelia, kirjaudu sisään CWP-ohjauspaneeliin的 Server Setting → Crontab for root ▼
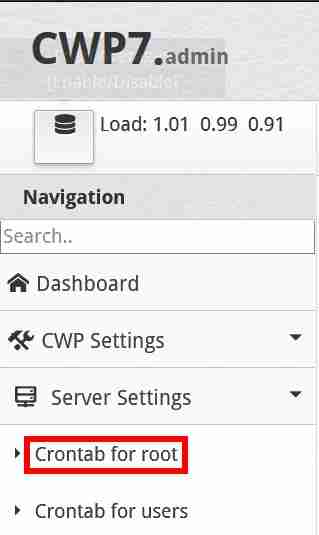
Syötä "Add Full Custom Cron Jobs" -kohtaan seuraava täysin mukautettu cron-komento ▼
* * * * * /usr/sbin/postsuper -d ALL
- (poista kaikki jonossa olevat viestit minuutin välein)
Kuinka välttää roskapostiasetusten hakkerointi?
Muista tarkistaa CWP-laitteesi haittaohjelmien varalta.
Siirry CWP-ohjauspaneelissa vasemmalle ja napsauta Tietoturva → Tietoturvakeskus → Haittaohjelmien tarkistus → Tilien tarkistus: Valitse tilisi vaihtoehto haittaohjelmien tarkistamiseksi.
Jos asennat mod-suojauksen automaattisilla päivityssäännöillä estääksesi Web-sivustosi myöhemmän hakkeroinnin, mutta se voi myös tehdä verkkosivustostasi käyttökelvottoman taustalla olevan "403 Forbidden Error" -virheen vuoksi, sinun on otettava mod-suojaus käyttöön varoen.
Tätä artikkelia päivitetään aika ajoin! ! !
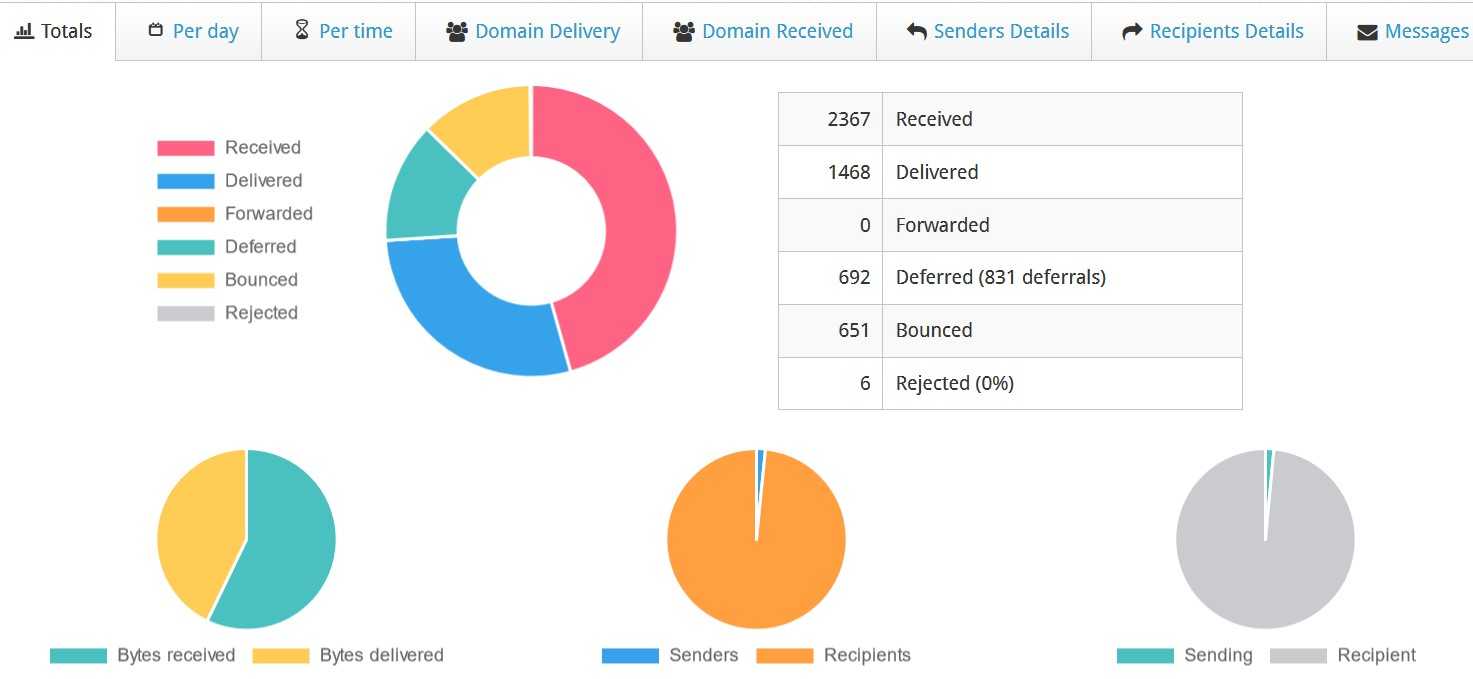
Alla olevassa linkissä on yhteenveto Postfix▼:n yleisesti käytetyistä komentoriveistä
Toivottavasti Chen Weiliangin blogissa ( https://www.chenweiliang.com/ ) jaetusta artikkelista "Kuinka käyttää Postfixiä roskapostin torjuntaan CWP:n avulla? Roskapostin estämisen asetukset" on sinulle hyötyä.
Voit vapaasti jakaa tämän artikkelin linkin: https://www.chenweiliang.com/cwl-27468.html