
Répertoire d'articles
Comment utiliser le serveur de messagerie Postfix dans le panneau de contrôle CWP pour résoudre les problèmes de spam ?
Avant de commencer, nous devrions arrêter le serveur de messagerie postfix ▼
service postix stop
Comment CWP utilise-t-il postfix pour l'anti-spam ?
Tout d'abord, comptons le nombre d'e-mails bloqués dans la file d'attente du serveur de messagerie ▼
postqueue -p | grep -c "^[A-Z0-9]"
Sélectionnez plusieurs e-mails similaires et utilisez l'ID pour les vérifier ▼
postqueue -p
Des résultats similaires seront affichés▼
2F0EFC28DD 9710 Fri 15 03:20:07 hello@ abc. comMaintenant, nous devons lire cet e-mail par ID ▼
postcat -q 2F0EFC28DD- En lisant le contenu de l'e-mail, nous pouvons déterminer s'il s'agit de spam.
- Si l'e-mail est un spam, vous devez trouver sa source.
- Si la source de l'e-mail contient quelque chose comme login sasl : cela signifie que le mot de passe « sasl » pour le compte de messagerie « [email protected] » a été piraté pour se connecter.
Pour protéger votre serveur, vous devez modifier le mot de passe de votre compte de messagerie :
- attribut_nommé : sasl_method=CONNEXION
- attribut_nommé : [email protected]
Après avoir changé le mot de passe du compte, vous devez redémarrer postfix ▼
service postfix restart
Supprimer tous les messages de la file d'attente ▼
postsuper -d ALL
Avant de supprimer des e-mails, vous devez vérifier leur source car il pourrait s'agir d'un script php piraté à l'intérieur.
Si vous ne pouvez pas résoudre le problème des pirates qui envoient du spam, vous pouvez directement désactiver l'envoi d'e-mails et configurer le serveur cron.
Si vous utilisez le panneau de configuration CWP, connectez-vous au panneau de configuration CWP的 Server Setting → Crontab for root ▼
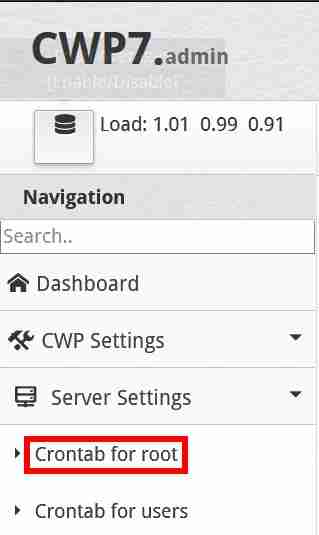
Dans "Ajouter des tâches Cron personnalisées complètes", entrez la commande cron entièrement personnalisée suivante ▼
* * * * * /usr/sbin/postsuper -d ALL
- (supprimer tous les messages en file d'attente toutes les 1 minute)
Comment éviter le piratage des paramètres de spam ?
N'oubliez pas de scanner votre CWP à la recherche de logiciels malveillants.
Dans le panneau de contrôle CWP, accédez à gauche et cliquez sur Sécurité → Centre de sécurité → Analyse des logiciels malveillants → Analyse des comptes : sélectionnez l’option de compte à analyser à la recherche de logiciels malveillants.
Si vous installez la sécurité du mod avec des règles de mise à jour automatique pour empêcher tout autre piratage de votre site Web, mais cela peut également rendre votre site Web inaccessible avec une erreur "403 Forbidden Error" en arrière-plan, vous devez activer la sécurité du mod avec prudence.
Cet article sera mis à jour au fur et à mesure ! ! !
Le lien ci-dessous résume la liste des lignes de commande couramment utilisées dans Postfix▼
J'espère que l'article « Comment utiliser Postfix pour lutter contre le spam avec CWP ? Paramètres de prévention du spam » publié sur le blog de Chen Weiliang ( https://www.chenweiliang.com/ ) vous sera utile.
N'hésitez pas à partager le lien de cet article : https://www.chenweiliang.com/cwl-27468.html