
લેખ ડિરેક્ટરી
સ્પામ સમસ્યાઓ ઉકેલવા માટે CWP કંટ્રોલ પેનલમાં પોસ્ટફિક્સ મેઇલ સર્વરનો ઉપયોગ કેવી રીતે કરવો?
શરૂ કરતા પહેલા, આપણે પોસ્ટફિક્સ મેઇલ સર્વરને બંધ કરવું જોઈએ ▼
service postix stop
CWP એન્ટી સ્પામ માટે પોસ્ટફિક્સનો ઉપયોગ કેવી રીતે કરે છે?
પ્રથમ, ચાલો મેઈલ સર્વર કતારમાં અટવાયેલા ઈમેલની સંખ્યા ગણીએ ▼
postqueue -p | grep -c "^[A-Z0-9]"
ઘણી સમાન ઇમેઇલ પસંદ કરો અને તેમને તપાસવા માટે ID નો ઉપયોગ કરો ▼
postqueue -p
સમાન પરિણામો દર્શાવવામાં આવશે▼
2F0EFC28DD 9710 Fri 15 03:20:07 hello@ abc. comહવે આપણે ID દ્વારા તે ઈમેલ વાંચવાની જરૂર છે ▼
postcat -q 2F0EFC28DD- ઇમેઇલની સામગ્રી વાંચીને, અમે નક્કી કરી શકીએ છીએ કે તે સ્પામ છે કે નહીં.
- જો ઈમેલ સ્પામ છે, તો તમારે તેનો સ્ત્રોત શોધવાની જરૂર છે.
- જો ઈમેલ સ્ત્રોતમાં sasl લોગિન જેવું કંઈક હોય તો: આનો અર્થ છે કે ઈમેલ એકાઉન્ટ "[email protected]" માટેનો "sasl" પાસવર્ડ લોગ ઇન કરવા માટે હેક કરવામાં આવ્યો હતો.
તમારા સર્વરને સુરક્ષિત રાખવા માટે, તમારે તમારા ઇમેઇલ એકાઉન્ટનો પાસવર્ડ બદલવાની જરૂર છે:
- name_attribute: sasl_method=LOGIN
- name_attribute: [email protected]
એકાઉન્ટ પાસવર્ડ બદલ્યા પછી, તમારે પોસ્ટફિક્સ ▼ ફરી શરૂ કરવું જોઈએ
service postfix restart
કતારમાંથી બધા સંદેશાઓ દૂર કરો ▼
postsuper -d ALL
કોઈપણ ઈમેઈલ ડિલીટ કરતા પહેલા, તમારે તેનો સ્ત્રોત તપાસવો જોઈએ કારણ કે તે અંદરથી હેક થયેલી php સ્ક્રિપ્ટ હોઈ શકે છે.
જો તમે હેકર્સ સ્પામિંગ સ્પામની સમસ્યાને હલ કરી શકતા નથી, તો તમે સીધા જ ઇમેઇલ્સ મોકલવાનું અક્ષમ કરી શકો છો અને સર્વર ક્રોન સેટ કરી શકો છો.
જો CWP કંટ્રોલ પેનલનો ઉપયોગ કરી રહ્યાં હોવ, તો CWP કંટ્રોલ પેનલમાં લૉગ ઇન કરોની Server Setting → Crontab for root ▼
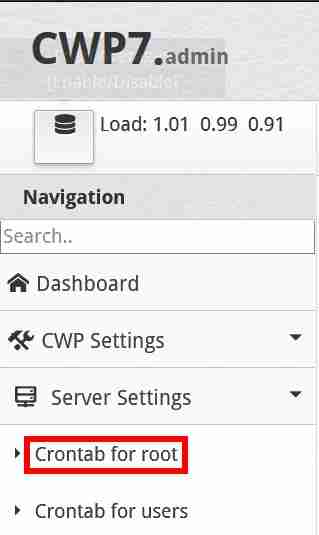
"સંપૂર્ણ કસ્ટમ ક્રોન જોબ્સ ઉમેરો" માં, નીચેનો સંપૂર્ણ કસ્ટમ ક્રોન આદેશ દાખલ કરો ▼
* * * * * /usr/sbin/postsuper -d ALL
- (દર 1 મિનિટે બધા કતારબદ્ધ સંદેશાઓ કાઢી નાખો)
સ્પામ સેટિંગ્સ હેક કરવાથી કેવી રીતે બચવું?
માલવેર માટે તમારા CWP ને સ્કેન કરવાનું ભૂલશો નહીં.
CWP કંટ્રોલ પેનલમાં, ડાબી બાજુ નેવિગેટ કરો અને સુરક્ષા → સુરક્ષા કેન્દ્ર → માલવેર સ્કેન → એકાઉન્ટ્સ સ્કેન પર ક્લિક કરો: માલવેર માટે સ્કેન કરવા માટે તમારા એકાઉન્ટ વિકલ્પને પસંદ કરો.
જો તમે તમારી વેબસાઈટના વધુ હેકિંગને રોકવા માટે ઓટો-અપડેટ નિયમો સાથે મોડ સિક્યુરિટી ઈન્સ્ટોલ કરો છો, પરંતુ તે તમારી વેબસાઈટને બેકગ્રાઉન્ડમાં "403 ફોરબિડન એરર" એરર સાથે અગમ્ય બનાવી શકે છે, તો તમારે મોડ સિક્યુરિટીને સાવધાની સાથે ચાલુ કરવાની જરૂર છે.
આ લેખ સમય સમય પર અપડેટ કરવામાં આવશે! ! !
નીચેની લિંક પોસ્ટફિક્સ▼માં સામાન્ય રીતે ઉપયોગમાં લેવાતી આદેશ રેખાઓની સૂચિનો સારાંશ આપે છે
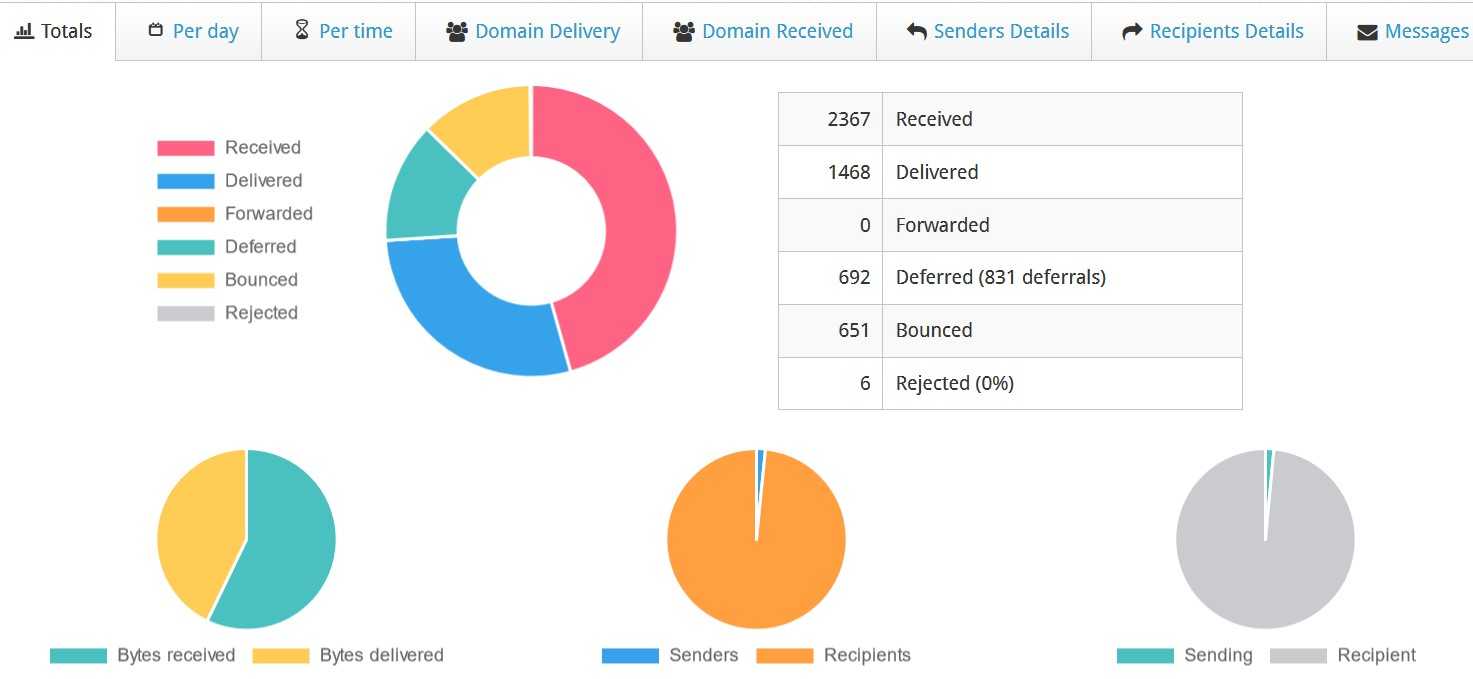
આશા છે કે, ચેન વેઇલિયાંગના બ્લોગ ( https://www.chenweiliang.com/ ) પર શેર કરાયેલ "CWP સાથે સ્પામનો સામનો કરવા માટે પોસ્ટફિક્સનો ઉપયોગ કેવી રીતે કરવો? સ્પામ નિવારણ સેટિંગ્સ" લેખ તમારા માટે મદદરૂપ થશે.
આ લેખની લિંક શેર કરવા માટે નિઃસંકોચ રહો: https://www.chenweiliang.com/cwl-27468.html