
Direktori Artikel
Setelah menyelesaikan masalah DNS yang menyebabkan aplikasi Let's Encrypt gagal dengan pesan kesalahan "Pesan Kesalahan: Masalah AutoSSL Gagal," kini ada beberapa masalah dengan sertifikat SSL gratis ini yang perlu ditangani.
Panel kontrol CWP tampaknya diatur untuk memperbarui sertifikat Let's Encrypt secara otomatis sebelum kedaluwarsa, tetapi secara tak terduga, Let's Encrypt berhenti memperbarui secara otomatis kemarin, menyebabkan penurunan signifikan dalam lalu lintas SEO . Untungnya, hal itu dipulihkan setelah masalah tersebut teratasi.
Apa itu Let's Encrypt?
Let's Encrypt adalah Certificate Authority (CA) gratis, otomatis, dan terbuka yang disediakan oleh Internet Security Research Group (ISRG) nirlaba.
Sederhananya, HTTPS (SSL/TLS) dapat diaktifkan untuk situs web kami secara gratis dengan bantuan sertifikat yang dikeluarkan oleh Let's Encrypt.
Penerbitan/perpanjangan sertifikat gratis Let's Encrypt diotomatiskan oleh skrip. Let's Encrypt secara resmi merekomendasikan penggunaan klien Certbot untuk menerbitkan sertifikat.
Berikut ini adalah tutorial tentang cara mengajukan permohonan sertifikat SSL gratis Let's Encrypt▼
Apa yang dimaksud dengan sertifikat wildcard Let's Encrypt?
Sebelum sertifikat wildcard muncul, Let's Encrypt hanya mendukung 2 sertifikat:
- Sertifikat Domain Tunggal: Sertifikat hanya berisi satu host.
- Sertifikat SAN: Juga dikenal sebagai sertifikat nama domain, sertifikat dapat menyertakan banyak host (batas Let's Encrypt adalah 20).
Untuk pengguna individu, karena tidak terlalu banyak host, sama sekali tidak ada masalah dengan penggunaan sertifikat SAN, tetapi untuk perusahaan besar ada beberapa masalah:
- Ada banyak subdomain, dan mungkin perlu menggunakan host baru dari waktu ke waktu.
- Ada juga banyak domain terdaftar.
Untuk perusahaan besar, sertifikat SAN mungkin tidak memenuhi kebutuhan, dan semua host terkandung dalam satu sertifikat, yang tidak dapat dipenuhi dengan menggunakan sertifikat Let's Encrypt (batas 20).
Sertifikat wildcard adalah sertifikat yang dapat berisi wildcard:
- Misalnya *.contoh.com, *.contoh.cn,Gunakan * untuk mencocokkan semua subdomain secara otomatis;
- Perusahaan besar juga dapat menggunakan sertifikat wildcard, dan satu sertifikat SSL dapat menempatkan lebih banyak host.
Perbedaan antara sertifikat wildcard dan sertifikat SAN
- Sertifikat Wildcard - Sertifikat wildcard banyak digunakan untuk melindungi beberapa subdomain di bawah nama domain unik yang sepenuhnya memenuhi syarat.Manfaat dari jenis sertifikat ini adalah tidak hanya memudahkan pengelolaan sertifikat, tetapi juga membantu Anda mengurangi biaya overhead.Ini melindungi subdomain Anda saat ini dan masa depan setiap saat.
- Sertifikat SAN - Sertifikat SAN (juga dikenal sebagai sertifikat multi-domain) digunakan untuk mengamankan beberapa domain dengan satu sertifikat.Mereka berbeda dari sertifikat wildcard karena mereka mendukung semuatak terbatassubdomain. SAN hanya mendukung nama domain yang sepenuhnya memenuhi syarat yang dimasukkan dalam sertifikat. Sertifikat SAN sangat mengesankan karena dengan menggunakannya Anda dapat melindungi lebih dari 100 nama domain berkualifikasi lengkap yang berbeda dengan satu sertifikat; namun, jumlah perlindungan bergantung pada otoritas sertifikat yang menerbitkan.
bagaimana menerapkanMari EnkripsiSertifikat wildcard?
Untuk menerapkan sertifikat wildcard, Let's Encrypt telah meningkatkan implementasi protokol ACME, dan hanya protokol v2 yang dapat mendukung sertifikat wildcard.
Artinya, klien mana pun dapat mengajukan sertifikat wildcard selama mendukung ACME v2.
Unduh Certbot-Auto
wget https://dl.eff.org/certbot-auto
chmod a+x certbot-auto
./certbot-auto --version
Mari Enkripsi Skrip Sertifikat Wildcard
git clone https://github.com/ywdblog/certbot-letencrypt-wildcardcertificates-alydns-au
cd certbot-letencrypt-wildcardcertificates-alydns-au
chmod 0777 au.sh
Mari Enkripsi skrip pembaruan waktu kedaluwarsa sertifikat wildcard
Script di sini adalah server yang dikompilasi dan diinstal oleh nginx atau diinstal melalui Docker, proxy https melalui host proxy atau host load balancing, secara otomatis membuat cadangan sertifikat SSL, dan restart server proxy Nginx.
- Catatan: Script sebenarnya menggunakan
./certbot-auto renew
#!/usr/bin/env bash

cmd="$HOME/certbot-auto"
restartNginxCmd="docker restart ghost_nginx_1"
action="renew"
auth="$HOME/certbot/au.sh php aly add"
cleanup="$HOME/certbot/au.sh php aly clean"
deploy="cp -r /etc/letsencrypt/ /home/pi/dnmp/services/nginx/ssl/ && $restartNginxCmd"

$cmd $action \
--manual \
--preferred-challenges dns \
--deploy-hook \
"$deploy"\
--manual-auth-hook \
"$auth" \
--manual-cleanup-hook \
"$cleanup"
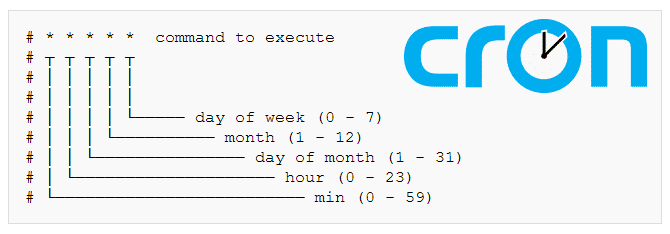
Tambahkan ke crontab , edit file tersebut ▼
/etc/crontab
#证书有效期<30天才会renew,所以crontab可以配置为1天或1周
0 0 * * * root python -c 'import random; import time; time.sleep(random.random() * 3600)' && /home/pi/crontab.sh
Konfigurasi server CWP membangun kembali
Berikut adalah langkah-langkah CWP untuk membangun kembali server nginx/apache:
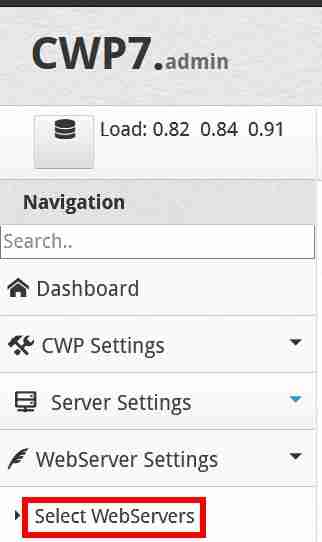
Langkah 1: Di sisi kiri Panel Kontrol CWP, klik Pengaturan WebServer → Pilih Server Web
Langkah 2: Pilih Nginx, Varnish, dan Apache ▼
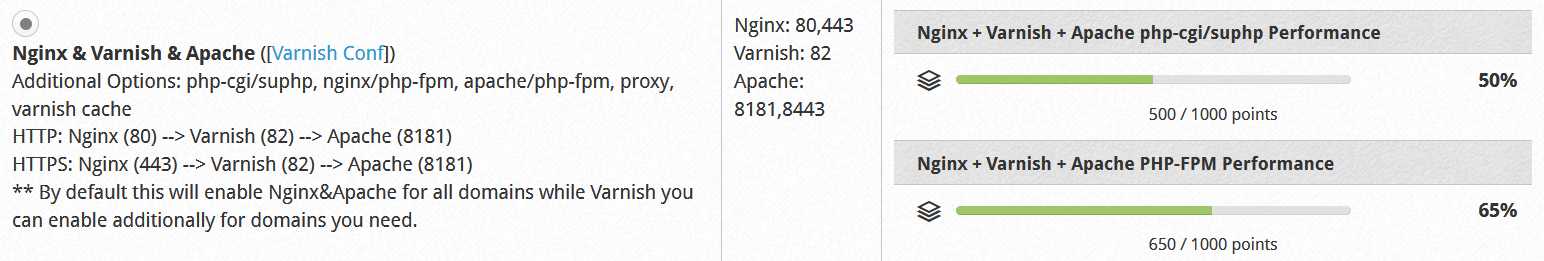
Langkah 3: Klik tombol "Simpan & Bangun Ulang Konfigurasi" di bagian bawah untuk menyimpan dan membangun ulang konfigurasi.
- Segarkan situs web dan Anda akan melihat bahwa tanggal kedaluwarsa sertifikat SSL telah diperbarui.
Bacaan lebih lanjut:
Semoga artikel "Let's Encrypt Tidak Memperbarui Secara Otomatis? Perbarui Skrip Pembaruan Sertifikat Wildcard" yang dibagikan di blog Chen Weiliang ( https://www.chenweiliang.com/ ) bermanfaat bagi Anda.
Silakan bagikan tautan artikel ini: https://www.chenweiliang.com/cwl-1199.html