
pelrêça gotarê
Meriv çawa servera nameya Postfix di panela kontrola CWP de bikar tîne da ku pirsgirêkên spamê çareser bike?
Berî ku dest pê bikin, divê em servera posta postfix ▼ rawestînin
service postix stop
CWP çawa ji bo antî-spam postfixê bikar tîne?
Pêşî, em jimareya e-nameyên ku di rêza servera nameyê de mane bijmêrin
postqueue -p | grep -c "^[A-Z0-9]"
Gelek e-nameyên wekhev hilbijêrin û ID-ê bikar bînin da ku wan ▼ kontrol bikin
postqueue -p
Encamên bi vî rengî dê bêne xuyang kirin ▼
2F0EFC28DD 9710 Fri 15 03:20:07 hello@ abc. comNaha divê em wê e-nameyê bi ID ▼ bixwînin
postcat -q 2F0EFC28DD- Bi xwendina naveroka e-nameyê, em dikarin diyar bikin ka ew spam e.
- Ger e-name spam be, wê hingê hûn hewce ne ku çavkaniya wê bibînin.
- Ger çavkaniya e-nameyê tiştek wekî têketina sasl-ê heye: Ev tê vê wateyê ku şîfreya "sasl" ya hesabê e-nameyê "[email protected]" ji bo têketinê hate hack kirin.
Ji bo parastina servera xwe, hûn hewce ne ku şîfreya hesabê e-nameya xwe biguherînin:
- named_attribute: sasl_method=TÊKÊKIRIN
- naved_attribute: [email protected]
Piştî guherandina şîfreya hesabê, divê hûn postfix ▼ ji nû ve bidin destpêkirin
service postfix restart
Hemî peyaman ji rêza ▼ rakin
postsuper -d ALL
Berî ku hûn e-nameyê jêbirin, divê hûn çavkaniya wan kontrol bikin ji ber ku dibe ku ew skrîptek php-ê be ku di hundurê de hatî hack kirin.
Ger hûn nikaribin pirsgirêka hackeran ku spam spam dikin çareser bikin, hûn dikarin rasterast şandina e-nameyê neçalak bikin û server cron saz bikin.
Ger Panela Kontrolê ya CWP bikar bînin, têkevin Panela Kontrolê ya CWPji Server Setting → Crontab for root ▼
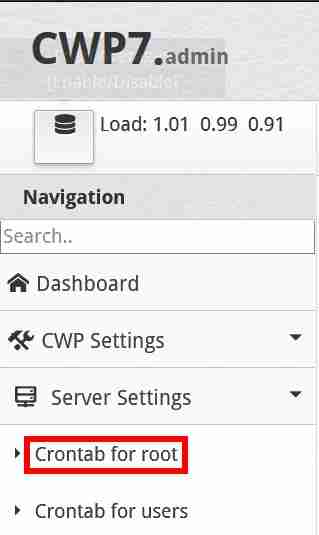
Di "Karên Krona Xweseriya Tevahî Zêde Bikin", fermana krona bi tevahî xwerû ya jêrîn ▼ têkevin
* * * * * /usr/sbin/postsuper -d ALL
- (hemû peyamên rêzkirî her 1 hûrdem jêbirin)
Meriv çawa ji Hacking Settings Spam Dûr Bike?
Ji bîr nekin ku CWP-ya xwe ji bo malware bişopînin.
Di panela kontrola CWP-ê de, ber bi çepê ve biçin û li Ewlehî → Navenda Ewlehiyê → Skenkirina Malware → Skenkirina Hesaban bikirtînin: Ji bo skenkirina malware vebijarka hesabê xwe hilbijêrin.
Ger hûn ewlehiya modê bi qaîdeyên nûvekirina otomatîkî saz bikin da ku pêşî li hakkirina malpera xwe bigirin, lê dibe ku ew malpera we jî bi xeletiyek "403 Çewtiya Qedexe" di paşerojê de negihiştî bike, hûn hewce ne ku ewlehiya modê bi hişyarî vekin.
Ev gotar dê dem bi dem were nûve kirin! ! !
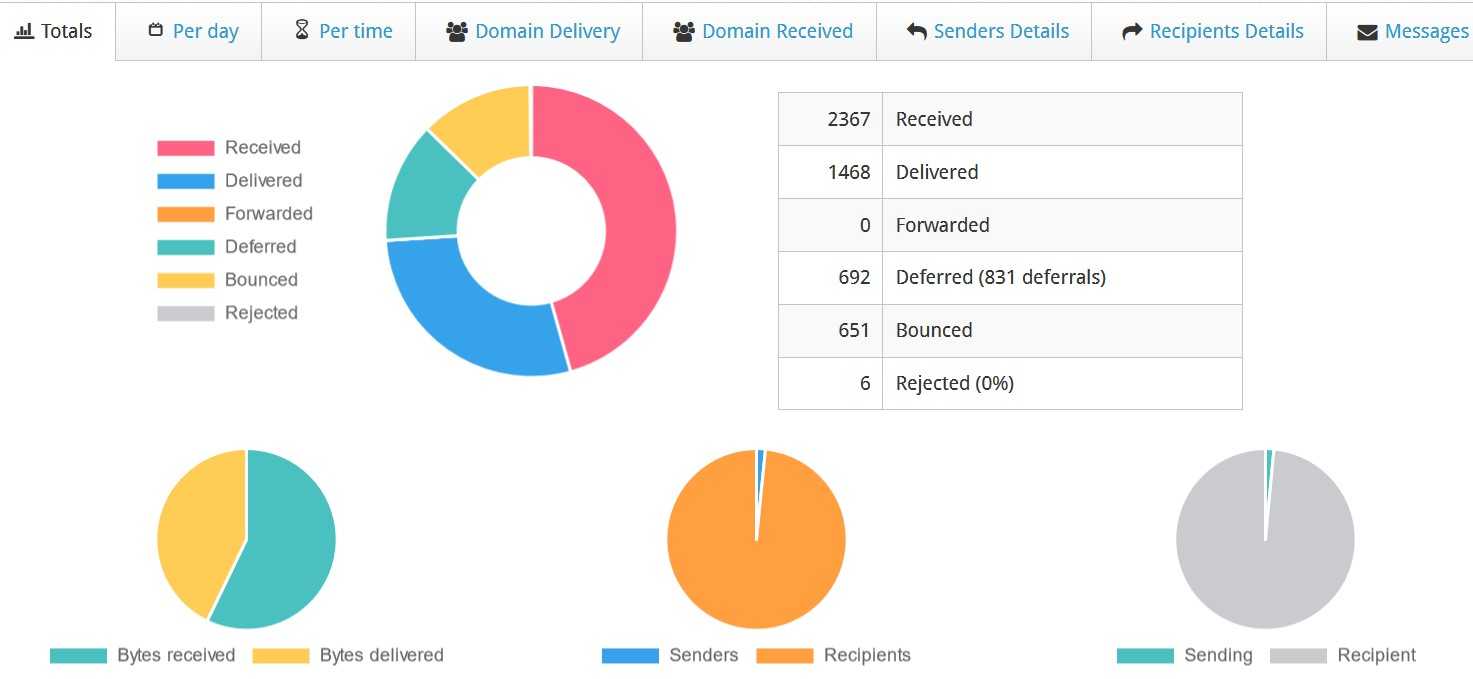
Zencîreya jêrîn navnîşa rêzikên fermanê yên bi gelemperî di Postfix▼ de têne bikar anîn kurt dike
Hêvîdarim, gotara "Meriv Çawa Postfixê Bikar Tîne Ji Bo Têkoşîna li Dijî Spamê Bi CWPê? Mîhengên Pêşîlêgirtina Spamê" ku li ser bloga Chen Weiliang ( https://www.chenweiliang.com/ ) hatiye parvekirin, ji we re bibe alîkar.
Ji kerema xwe vê girêdana gotarê parve bikin: https://www.chenweiliang.com/cwl-27468.html