
Директориум за статии
Со брзиот развој на интернетот, некои луѓе сакаат да се занимаваат со маркетинг преку WeChat и промоција на јавни сметки , но се жалат дека онлајн маркетингот е неефикасен. Всушност, најдобриот начин професионалците во новите медиуми да се занимаваат со онлајн маркетинг е да привлечат сообраќај преку пребарувачите.
Затоа, пребарувачите се еден од најпопуларните методи за онлајн маркетинг денес.
Згора на тоа, пребарувачите Google и Baidu јавно изјавија дека https е вклучен во механизмот за рангирање на пребарувачите.
Особено за веб-страниците за е-трговија , се препорачува користење на протоколот за енкрипција HTTPS, кој не само што помага во подобрување на рангирањето, туку и го подобрува безбедносното искуство на корисникот со веб-страницата.
Протоколот за пренос на хипертекст HTTP се користи за пренос на информации помеѓу веб-прелистувач и веб-сервер. Протоколот HTTP испраќа содржина во јасен текст и не обезбедува каква било форма на шифрирање на податоците. веб-сервер Затоа, протоколот HTTP не е соодветен за пренос на некои чувствителни информации, како што се бројот на кредитна картичка, лозинка и други информации за плаќање.
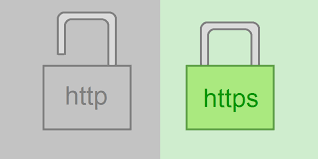
За да се реши овој дефект на протоколот HTTP, треба да се користи друг протокол: протоколот за пренос на хипертекст на слојот на безбеден сокет HTTPS. За безбедност на преносот на податоци, HTTPS го додава SSL протоколот на HTTP, а SSL се потпира на сертификати за автентикација на сервер. , и шифрирајте ја комуникацијата помеѓу прелистувачот и серверот.
XNUMX. Основни концепти на HTTP и HTTPS
HTTP: е најшироко користен мрежен протокол на Интернет. Тоа е стандард за барање и одговор од клиентот и од серверот (TCP), кој се користи за пренос на хипертекст од WWW сервер на локален прелистувач. Серверот е повеќе ефикасни, што резултира со помалку мрежни трансфери.
HTTPS: Тоа е безбеден HTTP канал. Накратко, тоа е безбедна верзија на HTTP, односно додавање SSL слој на HTTP. Безбедносната основа на HTTPS е SSL, така што деталната содржина на шифрирањето бара SSL.
Главните функции на протоколот HTTPS можат да се поделат на два вида: едната е да се воспостави канал за безбедност на информации за да се обезбеди безбедноста на преносот на податоците; другата е да се потврди автентичноста на веб-локацијата.
XNUMX. Која е разликата помеѓу HTTP и HTTPS?
Податоците што се пренесуваат преку протоколот HTTP се нешифрирани, односно во обичен текст. Затоа, многу е несигурно да се користи протоколот HTTP за пренос на приватни информации. Со цел да се осигура дека овие приватни податоци можат да бидат шифрирани и пренесени, Netscape го дизајнираше SSL Протоколот (Secure Sockets Layer) за HTTPS е роден за шифрирање на податоците пренесени од протоколот HTTP.
Накратко, протоколот HTTPS е мрежен протокол конструиран од протоколот SSL+HTTP кој може да изврши шифриран пренос и автентикација на идентитетот и е побезбеден од http протоколот.
Главните разлики помеѓу HTTPS и HTTP се како што следува:
- 1. Протоколот https треба да оди во CA за да аплицира за сертификат. Општо земено, има неколку бесплатни сертификати, па затоа е потребен одреден надомест.
- 2. http е протокол за пренос на хипертекст, информациите се пренесуваат во обичен текст, а https е безбеден ssl шифриран протокол за пренос.
- 3. http и https користат сосема различни методи за поврзување и различни порти. Првиот е 80, а вториот е 443.
- 4. Поврзувањето на http е многу едноставно и без држава, протоколот HTTPS е мрежен протокол конструиран од протоколот SSL+HTTP кој може да изврши шифриран пренос и автентикација на идентитетот, што е побезбедно од http протоколот.
XNUMX. Детално објаснување за процесот на HTTPS и SSL шифрирање
Сите знаеме дека HTTPS може да ги шифрира информациите за да спречи чувствителни информации да бидат добиени од трети страни, така што многу банкарски веб-локации или е-пошта и други услуги со високо ниво на безбедност ќе го користат протоколот HTTPS.
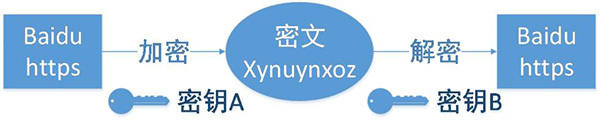
1. Клиентот иницира барање за HTTPS
Ова не е ништо да се каже, односно корисникот внесува https URL во прелистувачот, а потоа се поврзува со портата 443 на серверот.
2. Конфигурација на серверот
Серверот што го користи протоколот HTTPS мора да има збир на дигитални сертификати, кои може да ги направите сами или да ги примените во организацијата. Разликата е во тоа што сертификатот издаден од вас треба да биде потврден од клиентот пред да може да продолжи да пристапува, додека Сертификатот што го применува доверлива компанија не го прави тоа. Ќе се појави страница со барање.
Овој сет на сертификати е всушност пар од јавен клуч и приватен клуч. Ако не ги разбирате јавниот клуч и приватниот клуч, можете да го замислите како клуч и брава, но вие сте единствената личност во светот која има Овој клуч. Можете да ја заклучите бравата. Обратете се кај другите, другите можат да ја користат оваа брава за заклучување важни работи, а потоа да ви ја испратат, бидејќи само вие го имате овој клуч, па само вие можете да ги гледате работите заклучени со оваа брава.
3. Испратете го сертификатот
Овој сертификат е всушност јавниот клуч, но содржи многу информации, како што се авторитетот на сертификатот, времето на истекување итн.
4. Сертификат за парсирање на клиентот
Овој дел од работата го врши TLS на клиентот. Прво, тој ќе потврди дали јавниот клуч е валиден, како што е органот што го издава, времето на истекување итн. Ако се најде исклучок, ќе се појави поле за предупредување, што покажува дека има проблем со сертификатот.
Ако нема проблем со сертификатот, тогаш генерирајте случајна вредност, а потоа шифрирајте ја случајната вредност со сертификатот, како што е споменато погоре, заклучете ја случајната вредност со заклучување, така што освен ако нема клуч, не можете да го видите заклучениот вредност содржина.
5. Пренос на шифрирани информации
Овој дел ја пренесува случајната вредност шифрирана со сертификатот.Целта е да му дозволиме на серверот да ја добие оваа случајна вредност, а потоа комуникацијата помеѓу клиентот и серверот може да се шифрира и дешифрира преку оваа случајна вредност.
6. Информации за дешифрирање на сервисен сегмент
Откако серверот ќе дешифрира со приватниот клуч, ја добива случајната вредност (приватен клуч) испратена од клиентот, а потоа ја шифрира содржината симетрично низ вредноста. На овој начин, освен ако приватниот клуч не е познат, содржината не може да се добие. и клиентот и серверот го знаат приватниот клуч, па се додека алгоритмот за шифрирање е доволно силен и приватниот клуч е доволно сложен, податоците се доволно безбедни.
7. Пренос на шифрирани информации
Овој дел од информациите се информации шифрирани со приватниот клуч на сегментот на услуги и може да се обноват на страната на клиентот.
8. Информации за дешифрирање на клиентот
Клиентот ги дешифрира информациите испратени од услужниот сегмент со претходно генерираниот приватен клуч и на тој начин ја добива дешифрираната содржина.Дури и третата страна да ги следи податоците во текот на целиот процес, тоа е беспомошно.
Четврто, односот на пребарувачите кон HTTPS
Baidu лансираше HTTPS шифрирана услуга за пребарување на целосна локација за да го реши душкањето и киднапирањето на приватноста на корисникот од „трета страна“. Всушност, уште во мај 2010 година, Google почна да обезбедува услуга за пребарување шифрирана HTTPS, индексирање на веб-страници HTTPS. На прашање, Baidu изјави во соопштението во септември 5 година дека „Baidu нема активно да ги индексира веб-страниците на HTTPS“, додека Google наведе во ажурирањето на алгоритмот дека „под исти услови, сајтовите што користат HTTPS технологија за шифрирање ќе имаат подобро рангирање на пребарувањето. Предност“.
Значи, во оваа средина, дали сопствениците на веб-страници треба да го усвојат „ризичниот“ HTTPS протокол? И какво е влијанието на HTTPS врз SEO-то на пребарувачите?
1. Ставот на Google
Ставот на Google кон вклучувањето на HTTPS-страниците не се разликува од оној на HTTP-локациите, па дури го зема „дали да се користи безбедно шифрирање“ (HTTPS) како референтен фактор во алгоритмот за рангирање на пребарувањето. Веб-страниците што користат технологија за шифрирање HTTPS може да добијат подобри резултати. Има повеќе можности за прикажување, а рангирањето е исто така поповолно од HTTP-страниците на слични локации.
И Google јасно стави до знаење дека „се надева дека сите веб-администратори ќе можат да го користат протоколот HTTPS наместо HTTP“, што ја покажува неговата решеност да ја постигне целта „HTTPS насекаде“.
2. Ставот на Баиду
Во минатото, технологијата на Baidu беше релативно назад, велејќи дека „нема активно да ги лази https страниците“, но исто така беше „загрижена“ за „не може да се вклучат многу страници https“. До 2014 септември 9 година, Baidu објави дискусија за „Како да се изградат https сајтови.“ Беше објавена статија за прашањето „Пријателски за Baidu“, давајќи четири предлози и конкретни активности за „да се подобри пристојноста на https сајтовите за Baidu“:
1. Направете http достапни верзии за https страниците што треба да се индексираат од пребарувачот Baidu.
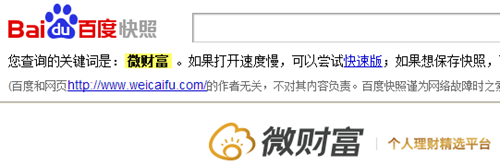
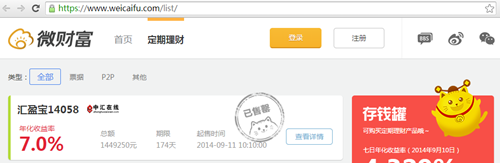
2. Посетителот е идентификуван од неговиот кориснички агент, а Baidu duspider-от е пренасочен кон HTTP страница. Кога обичен корисник пристапува до оваа страница преку пребарувачот Baidu, тој е пренасочен кон соодветната HTTPS страница преку пренасочување 301. Како што е прикажано на сликата, горната слика ја прикажува HTTP верзијата индексирана од Baidu, а долната слика ја прикажува HTTPS верзијата што автоматски го пренасочува корисникот по кликнување.
3. http верзијата не е направена само за почетната страница, туку и други важни страници треба да се направат со http верзија и да се поврзат една со друга. Не правете го ова: врската на почетната страница http сè уште е поврзана со страницата https , што го прави Baiduspider да не може да продолжи да ползи—— Наидовме на таква ситуација што можеме да вклучиме само една почетна страница за целата локација.
4. Можете да користите поддомени за хостирање содржина што не бара енкрипција, како што се вести. На пример, на веб-страницата Alipay, содржината со основна енкрипција се хостира на HTTPS, додека содржината што Baiduspider може директно да ја пребарува се хостира на поддомени.
Според тестот за Computer Science House на врската подолу, потребни се 114 милисекунди за да се воспостави врска за HTTP; потребни се 436 милисекунди за да се воспостави врска за HTTPS и 322 милисекунди за SSL дел, вклучувајќи го доцнењето на мрежата и надземните трошоци на шифрирање и дешифрирање на самиот SSL (серверот се заснова на информациите на клиентот). Определете дали треба да се генерира нов главен клуч; серверот одговара на главниот клуч и враќа порака автентицирана со главниот клуч на клиентот серверот бара од клиентот дигитален потпис и јавен клуч).
XNUMX. Колку ресурси троши HTTPS од HTTP?
HTTPS е всушност HTTP протокол изграден врз SSL/TLS. Затоа, за да се спореди колку повеќе серверски ресурси користи HTTPS во споредба со HTTP, Чен Вејлијанг верува дека тоа главно зависи од тоа колку серверски ресурси троши самиот SSL/TLS.
HTTP користи TCP тринасочно ракување за да воспостави врска, а клиентот и серверот треба да разменуваат 3 пакети;
Покрај трите пакети TCP, HTTPS треба да додаде и 9 пакети потребни за ракување со ssl, така што има вкупно 12 пакети.
Откако ќе се воспостави SSL конекција, последователниот метод на енкрипција станува симетричен метод на енкрипција, како што е 3DES, кој има помало оптоварување на процесорот. Во споредба со асиметричниот метод на енкрипција што се користи за воспоставување на SSL конекција, оптоварувањето на процесорот при симетрично енкрипција е занемарливо. Сепак, ова води до проблем: честото повторно градење на SSL сесијата може да има фатално влијание врз перформансите на серверот. Иако овозможувањето на HTTPS keepalive може да ги ублажи проблемите со перформансите на една конекција, за големи веб-страници со голем број истовремени корисници, од суштинско значење е наменет прокси за прекинување на SSL врз основа на балансирање на оптоварувањето. Веб-услугата се поставува по проксито за прекинување на SSL. Проксито за прекинување на SSL може да биде базирано на хардвер, како што е F5, или базирано на софтвер , како што е Nginx што го користи Википедија.
Значи, колку повеќе ресурси на серверот ќе се користат по усвојувањето на HTTPS? Во јануари 2010 година , Gmail се префрли на целосен HTTPS. Оптоварувањето на процесорот на машината за обработка на SSL од предниот дел се зголеми за не повеќе од 1%, потрошувачката на меморија по врска беше помала од 20KB, а мрежниот сообраќај се зголеми за помалку од 2%. Бидејќи Gmail веројатно користи N сервери за дистрибуирано процесирање, податоците за оптоварувањето на процесорот не се многу значајни. Потрошувачката на меморија по врска и податоците за мрежниот сообраќај се позначајни. Во статијата, исто така, се наведува дека едно јадро може да обработи приближно 1500 ракувања во секунда (за 1024-битен RSA), што е многу значајна бројка.
XNUMX. Предности на HTTPS
Токму затоа што HTTPS е многу безбеден, напаѓачите не можат да најдат место за почеток. Од гледна точка на веб-администраторите, предностите на HTTPS се следните:
1. Аспекти за оптимизација
Google го прилагоди својот алгоритам на пребарувачот во август 2014 година, велејќи дека „страницата шифрирана со HTTPS ќе се рангира повисоко во резултатите од пребарувањето отколку еквивалентна HTTP страница“.
2. Безбедност
Иако HTTPS не е апсолутно безбеден, организациите кои владеат со root сертификати и организациите кои владеат со алгоритми за шифрирање, исто така, можат да вршат напади од човек во средината, но HTTPS сè уште е најбезбедното решение според сегашната архитектура, со следните предности:
(1) Користете го протоколот HTTPS за автентикација на корисниците и серверите за да се осигурате дека податоците се испраќаат до правилниот клиент и сервер;
(2) Протоколот HTTPS е мрежен протокол конструиран од протоколот SSL+HTTP кој може да изврши шифриран пренос и автентикација на идентитетот. Тој е побезбеден од протоколот http, кој може да спречи кражба и промена на податоците за време на процесот на пренос и да обезбеди интегритетот на податоците.
(3) HTTPS е најбезбедното решение според сегашната архитектура.Иако не е апсолутно безбедно, во голема мера ги зголемува трошоците за нападите од човек во средината.
XNUMX. Недостатоци на HTTPS
Иако HTTPS има големи предности, сепак има некои недостатоци. Поточно, постојат следниве две точки:
1. Аспекти за оптимизација
Според податоците на ACM CoNEXT, користењето на протоколот HTTPS ќе го продолжи времето на вчитување на страницата за речиси 50% и ќе ја зголеми потрошувачката на енергија за 10% до 20%. Покрај тоа, протоколот HTTPS ќе влијае и на кешот, ќе ги зголеми трошоците за податоци и потрошувачката на енергија , па дури и постоечките безбедносни мерки исто така ќе бидат засегнати и ќе бидат соодветно засегнати.
Покрај тоа, опсегот на шифрирање на протоколот HTTPS е релативно ограничен и има мал ефект во хакерските напади, нападите на одбивање на услугата и киднапирањето на серверот.
Што е најважно, системот на кредитен синџир на SSL сертификати не е безбеден, особено кога некои земји можат да го контролираат коренскиот сертификат CA, нападите од човек во средината се изводливи.
2. Економски аспекти
(1) На SSL сертификатите им требаат пари.Колку е помоќен сертификатот, толку е поголема цената.Личните веб-локации можат да користат бесплатни SSL сертификати.
(2) SSL сертификатите обично треба да се врзат за IP, а повеќе имиња на домени не можат да се врзат за истата IP. Ресурсите на IPv4 не можат да ја поддржат оваа потрошувачка (SSL има екстензии кои делумно можат да го решат овој проблем, но тоа е проблематично и бара прелистувачи, работа Поддршка на системот, Windows XP не ја поддржува оваа екстензија, со оглед на инсталираната база на XP, оваа функција е речиси бескорисна).
(3) Кеширањето на HTTPS конекцијата не е толку ефикасно како HTTP, а веб-локациите со голем сообраќај нема да го користат освен ако не е потребно, а цената на сообраќајот е превисока.
(4) Потрошувачката на ресурси од страна на серверот за поврзување HTTPS е многу поголема, а поддршката на веб-локациите со малку повеќе посетители бара поголема цена. Ако се користи целиот HTTPS, просечната цена на VPS се базира на претпоставката дека повеќето од компјутерските ресурси се неактивен ќе оди нагоре.
(5) Фазата на ракување на протоколот HTTPS одзема многу време и има негативно влијание врз соодветната брзина на веб-локацијата. Доколку не е потребно, нема причина да се жртвува корисничкото искуство.
XNUMX. Дали веб-локацијата треба да биде шифрирана со HTTPS?
Иако Google и Baidu „поинаку гледаат на HTTPS“, тоа не значи дека веб-администраторите треба да го претворат протоколот на веб-страницата во HTTPS!
Најпрво, ајде да зборуваме за Google.Иако Google постојано нагласува дека „веб-страниците кои користат технологија за шифрирање HTTPS можат да добијат подобар ранг“, не може да се исклучи дека станува збор за потег на „задни намери“.
Странските аналитичари еднаш рекоа како одговор на ова прашање: причината зошто Google го направи овој потег (ажурирајте го алгоритмот, дали да се користи технологијата за шифрирање HTTPS како референтен фактор за рангирање на пребарувачите) можеби не е да го подобри искуството на корисникот за пребарување и Интернет. безбедносното прашање е само да се поврати „загубата“ во скандалот „Призма Гејт“ Ова е типичен потег од личен интерес под знамето „жртвувај го егото“, високо држејќи го транспарентот „Рангирање на влијанието врз безбедноста“ и скандирање „HTTPS“. насекаде" " слоганот, а потоа без напор нека мнозинството веб-администратори доброволно се приклучат на кампот на протоколот HTTPS.
Доколку вашата веб-страница припаѓа на платформата за е-трговија / микро-бизнис , финансии, социјални мрежи или други области, најдобро е да го користите протоколот HTTPS; доколку станува збор за блог-страница, промотивна веб-страница, веб-страница за класифицирани информации или веб-страница за вести, можете да користите бесплатен SSL сертификат.
XNUMX. Како вебмастерот гради HTTPS-страница?
Кога станува збор за изградбата на HTTPS сајтови, мора да го споменеме протоколот SSL. SSL е првиот мрежен безбедносен протокол усвоен од Netscape. Тоа е безбедносен протокол имплементиран на протоколот за комуникација за пренос (TCP/IP), користејќи технологија со јавен клуч , SSL широко поддржува различни типови на мрежи, додека обезбедува три основни безбедносни услуги, сите тие користат технологија со јавен клуч.
Кога станува збор за изградбата на HTTPS сајтови, мора да го споменеме протоколот SSL. SSL е првиот мрежен безбедносен протокол усвоен од Netscape. Тоа е безбедносен протокол имплементиран на протоколот за комуникација за пренос (TCP/IP), користејќи технологија со јавен клуч , SSL широко поддржува различни типови на мрежи, додека обезбедува три основни безбедносни услуги, сите тие користат технологија со јавен клуч.
1. Улогата на SSL
(1) Проверете ги корисниците и серверите за да се осигурате дека податоците се испраќаат до правилниот клиент и сервер;
(2) Шифрирајте ги податоците за да спречите украдени податоци на средина;
(3) Одржувајте го интегритетот на податоците и осигурете се дека податоците не се менуваат во текот на процесот на пренос.
Сертификатот SSL се однесува на дигитална датотека која ги потврдува идентитетите на двете страни во SSL комуникацијата. Генерално е поделен на сертификат за сервер и сертификат за клиент. Сертификатот SSL што обично велиме главно се однесува на сертификатот на серверот. издаден од доверлив орган за дигитален сертификат CA (како VeriSign, GlobalSign, WoSign, итн.), издаден по потврдување на идентитетот на серверот, со функции за автентикација на серверот и шифрирање на пренос на податоци, поделени на SSL сертификат за продолжена валидација (EV), Потврда за организација (OV) SSL сертификат и верификација на име на домен Тип (DV) SSL сертификат.
2. 3 главни чекори за аплицирање за SSL сертификат
Постојат три главни чекори за аплицирање за SSL сертификат:
(1), направете датотека ООП
Таканаречениот CSR е датотеката за барање сертификат за безбедно барање за сертификат произведена од апликантот. кој е зачуван на серверот.
За да направат датотеки за ООП, апликантите можат да се повикаат на документите на ВЕБ СЕРВЕР, општите APACHE итн., да ја користат командната линија OPENSSL за да генерираат датотеки KEY+CSR2, Tomcat, JBoss, Resin итн. да користат KEYTOOL за да генерираат датотеки JKS и CSR, IIS создава нерешени барања и датотека ООП.
(2), CA сертификат
Поднесете ја ООП до CA, и CA генерално има два методи за автентикација:
① Автентикација на име на домен: Општо земено, поштенското сандаче на администраторот е автентицирано.Овој метод е брз, но издадениот сертификат не го содржи името на претпријатието.
②, Сертификација на документ за претпријатие: Треба да се обезбеди деловна лиценца на претпријатието, што обично трае 3-5 работни дена.
Исто така, постојат сертификати кои треба да ги автентицираат горенаведените два методи истовремено, што се нарекува EV сертификат. Овој сертификат може да направи лентата за адреси на прелистувачите над IE2 да стане зелена, така што автентикацијата е исто така најстрога.
(3), инсталацијата на сертификатот
По добивањето на сертификатот од CA, можете да го распоредите сертификатот на серверот. Општо земено, датотеката APACHE директно го копира KEY+CER во датотеката, а потоа ја менува датотеката HTTPD.CONF; TOMCAT, итн., треба да го увезат сертификатот CER датотека издадена од CA во датотеката JKS. , копирајте ја на серверот, а потоа изменете го SERVER.XML; IIS треба да го обработи барањето што чека и да ја увезе CER-датотеката.
XNUMX. Препорака за бесплатен SSL сертификат
Користењето на SSL сертификати не само што ја подобрува безбедноста на информациите, туку и ја зголемува довербата на корисниците во веб-страницата. Сепак, многу сопственици на веб-страници се двоумат поради трошоците за градење веб-страници . Бесплатните услуги се секогаш безвременски пазар на интернет; исто како што постојат бесплатни опции за хостирање, постојат и бесплатни SSL сертификати. Претходно, беше објавено дека истражувачи од Mozilla, Cisco, Akamai, IdenTrust, EFF и Универзитетот во Мичиген ќе го започнат проектот Let's Encrypt CA, планирајќи да им обезбеди на веб-страниците бесплатни SSL сертификати и услуги за управување со сертификати почнувајќи од ова лето (забелешка: понапредните и посложените сертификати ќе бараат плаќање). Проектот, исто така, ја поедноставува инсталацијата на сертификати, намалувајќи го времето за инсталација на само 20-30 секунди.
Честопати големите и средните веб-локации бараат сложени сертификати, а малите страници како што се личните блогови можат прво да ги пробаат бесплатните SSL сертификати.
Подолу, блогот на Чен Вејлијанг ќе претстави уште неколку бесплатни SSL сертификати, како што се Cloudflare SSL и NameCheap.
1. CloudFlare SSL
CloudFlare е веб-локација во Соединетите Американски Држави која обезбедува CDN услуги. Има свои CDN-серверски јазли низ целиот свет. Многу големи компании или веб-локации дома и во странство ги користат услугите за CDN на CloudFlare. Се разбира, најчесто користени од домашните веб-администратори е бесплатниот CDN на CloudFlare. Исто така е многу добар. Бесплатниот SSL сертификат обезбеден од CloudFlare е UniversalSSL, односно универзален SSL, SSL сертификат што корисниците можат да го користат без да аплицираат и да конфигурираат сертификат од орган за сертификати. CloudFlare обезбедува SSL шифрирање за сите корисници (вклучувајќи бесплатни корисници), веб-интерфејс Сертификатот се поставува во рок од 5 минути, а автоматското распоредување е завршено во рок од 24 часа, обезбедувајќи услуга за шифрирање TLS базирана на алгоритам за дигитален потпис на елипсовидна крива (ECDSA) за сообраќај на веб-локација.
2. Име Евтино
NameCheap е водечка компанија за регистрација на домен и веб-страница акредитирана од ICANN, основана во 2000 година, компанијата обезбедува бесплатна резолуција на DNS, проследување URL (може да го скрие оригиналниот URL, да поддржува пренасочување 301) и други услуги, покрај тоа, NameCheap исто така обезбедува Години на бесплатна услуга за SSL сертификат.
3. Ајде да шифрираме
Let's Encrypt е популарен бесплатен проект за издавање SSL сертификат неодамна. Let's Encrypt е бесплатен и бесплатен проект за јавна благосостојба обезбеден од ISRG, кој автоматски издава сертификати, но сертификатот важи само 90 дена.Погоден е за лична употреба или за привремена употреба и повеќе не мора да го поднесува барањето дека прелистувачот не му верува на сертификатот кој е потпишан од себе.
Всушност, блогот на Чен Вејлијанг исто така планира неодамна да го користи Let's Encrypt ^_^
За упатство за аплицирање за бесплатен SSL сертификат од Let's Encrypt, погледнете ја оваа статија: „ Како да аплицирате за сертификат од Let's Encrypt “.
Се надеваме дека статијата „Кои се разликите помеѓу HTTP и HTTPS? Детално објаснување на процесот на SSL енкрипција“ споделена на блогот на Чен Вејлијанг ( https://www.chenweiliang.com/ ) ќе ви биде корисна.
Слободно споделете го линкот до овој напис: https://www.chenweiliang.com/cwl-511.html