
Direttorju tal-Artikoli
Bl-iżvilupp mgħaġġel tal-internet, xi nies iridu jagħmlu kummerċjalizzazzjoni permezz tal-WeChat u promozzjoni ta' kontijiet pubbliċi , iżda jilmentaw li l-kummerċjalizzazzjoni online mhix effettiva. Fil-fatt, l-aħjar mod għall -professjonisti tal-midja l-ġdida biex jagħmlu kummerċjalizzazzjoni online huwa li jmexxu t-traffiku permezz tal-magni tat-tiftix.
Għalhekk, il-magni tat-tiftix huma wieħed mill-aktar metodi popolari ta' kummerċjalizzazzjoni online llum.
Barra minn hekk, il-magni tat-tiftix Google u Baidu ddikjaraw pubblikament li https hija inkluża fil-mekkaniżmu tal-klassifikazzjoni tal-magni tat-tiftix.
Għal websajts tal-kummerċ elettroniku b'mod partikolari , huwa rakkomandat li jintuża l-protokoll ta' encryption HTTPS, li mhux biss jgħin biex itejjeb il-klassifiki iżda jtejjeb ukoll l-esperjenza tas-sigurtà tal-websajt tal-utent.
Protokoll ta' Trasferiment ta' Hypertext Il-protokoll HTTP jintuża biex jittrasferixxi informazzjoni bejn il-brawżer tal-web u s-server tal-web. Il-protokoll HTTP jibgħat kontenut f'test ċar u ma jipprovdi ebda forma ta' encryption tad-dejta. Jekk attakkant jinterċetta l-konnessjoni bejn il-brawżer tal-web u s-server tal-web Għalhekk, l-HTTP protokoll mhuwiex adattat biex jittrasmetti xi informazzjoni sensittiva, bħal numru tal-karta ta 'kreditu, password u informazzjoni oħra ta' ħlas.
Sabiex issolvi dan id-difett tal-protokoll HTTP, jeħtieġ li jintuża protokoll ieħor: il-protokoll ta' trasferiment ta' hypertext tas-saff ta' socket sikur HTTPS.Għas-sigurtà tat-trażmissjoni tad-dejta, HTTPS iżid il-protokoll SSL ma' HTTP, u SSL jiddependi fuq ċertifikati biex jawtentika l- server. , u kriptaġġ il-komunikazzjoni bejn il-browser u s-server.
XNUMX. Kunċetti bażiċi ta 'HTTP u HTTPS
HTTP: huwa l-aktar protokoll tan-netwerk użat fuq l-Internet.Huwa standard ta' talba u rispons tan-naħa tal-klijent u tas-server (TCP), li jintuża biex jittrasmetti l-ipertest minn server WWW għal browser lokali. Is-server huwa aktar effiċjenti, li jirriżulta f'inqas trasferimenti tan-netwerk.
HTTPS: Huwa kanal HTTP sikur. Fil-qosor, hija verżjoni sigura ta 'HTTP, jiġifieri, li żżid saff SSL ma' HTTP. Il-pedament tas-sigurtà ta 'HTTPS huwa SSL, għalhekk il-kontenut dettaljat ta' encryption jeħtieġ SSL.
Il-funzjonijiet ewlenin tal-protokoll HTTPS jistgħu jinqasmu f'żewġ tipi: wieħed huwa li jiġi stabbilit kanal tas-sigurtà tal-informazzjoni biex tiġi żgurata s-sigurtà tat-trażmissjoni tad-dejta; l-oħra hija li tikkonferma l-awtentiċità tal-websajt.
XNUMX. X'inhi d-differenza bejn HTTP u HTTPS?
Id-dejta trażmessa mill-protokoll HTTP mhijiex ikkodifikata, jiġifieri, b'test sempliċi. Għalhekk, mhuwiex sigur ħafna li tuża l-protokoll HTTP biex tittrażmetti informazzjoni privata. Sabiex jiġi żgurat li din id-dejta privata tkun tista' tiġi kkodifikata u trażmessa, Netscape iddisinja l-SSL (Secure Sockets Layer) protokoll għal HTTPS twieled biex jikkripta d-dejta trażmessa mill-protokoll HTTP.
Fi kliem sempliċi, il-protokoll HTTPS huwa protokoll tan-netwerk mibni mill-protokoll SSL+HTTP li jista 'jwettaq trasmissjoni kriptata u awtentikazzjoni tal-identità, u huwa aktar sigur mill-protokoll http.
Id-differenzi ewlenin bejn HTTPS u HTTP huma kif ġej:
- 1. Il-protokoll https jeħtieġ li jmur għand il-ca biex japplika għal ċertifikat.Ġeneralment, hemm ftit ċertifikati b'xejn, għalhekk hija meħtieġa ċertu ħlas.
- 2. http huwa protokoll ta 'trasferiment ta' hypertext, l-informazzjoni hija trażmessa b'test sempliċi, u https huwa protokoll ta 'trasferiment ssl encrypted sigur.
- 3. http u https jużaw metodi ta 'konnessjoni kompletament differenti u jużaw portijiet differenti.L-ewwel huwa 80 u l-aħħar huwa 443.
- 4. Il-konnessjoni ta 'http hija sempliċi ħafna u mingħajr stat, il-protokoll HTTPS huwa protokoll tan-netwerk mibni mill-protokoll SSL+HTTP li jista' jwettaq trasmissjoni kriptata u awtentikazzjoni tal-identità, li hija aktar sigura mill-protokoll http.
XNUMX. Spjegazzjoni dettaljata tal-proċess ta 'encryption HTTPS u SSL
Aħna lkoll nafu li HTTPS jista 'jikkripta informazzjoni biex jipprevjeni informazzjoni sensittiva milli tinkiseb minn partijiet terzi, għalhekk ħafna websajts bankarji jew e-mails u servizzi oħra b'livelli ta' sigurtà għolja se jużaw il-protokoll HTTPS.
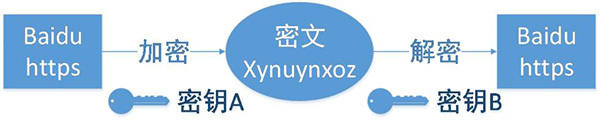
1. Il-klijent jibda talba HTTPS
Dan m'hemm xejn xi ngħidu, jiġifieri, l-utent idaħħal URL https fil-browser, u mbagħad jgħaqqad mal-port 443 tas-server.
2. Konfigurazzjoni tas-server
Is-server li juża l-protokoll HTTPS irid ikollu sett ta’ ċertifikati diġitali, li jistgħu jsiru minnek jew jiġu applikati lill-organizzazzjoni.Id-differenza hija li ċ-ċertifikat maħruġ minnek jeħtieġ li jiġi vverifikat mill-klijent qabel ma tkun tista’ tkompli taċċessa, filwaqt li iċ-ċertifikat applikat minn kumpanija ta' fiduċja le. Se titfaċċa paġna fil-pront.
Dan is-sett ta' ċertifikati fil-fatt huwa par ċavetta pubblika u ċavetta privata. Jekk ma tifhimx iċ-ċavetta pubblika u ċ-ċavetta privata, tista' timmaġinaha bħala ċavetta u serratura, imma int l-unika persuna fid-dinja li għandha din iċ-ċavetta.Tista 'ssakkar is-serratura.Ras lejn oħrajn, oħrajn jistgħu jużaw dan is-serratura biex jissakkru affarijiet importanti, u mbagħad ibgħatha lilek, għax għandek biss din iċ-ċavetta, għalhekk biss tista' tara l-affarijiet msakkra minn din is-serratura.
3. Ibgħat iċ-ċertifikat
Dan iċ-ċertifikat huwa fil-fatt iċ-ċavetta pubblika, iżda fih ħafna informazzjoni, bħall-awtorità taċ-ċertifikat, il-ħin ta 'skadenza, eċċ.
4. Ċertifikat ta 'parsing tal-klijenti
Din il-parti tax-xogħol issir mit-TLS tal-klijent.L-ewwel, se tivverifika jekk iċ-ċavetta pubblika hijiex valida, bħall-awtorità tal-ħruġ, il-ħin tal-iskadenza, eċċ. Jekk tinstab eċċezzjoni, titfaċċa kaxxa ta’ twissija, li tindika li hemm problema biċ-ċertifikat.
Jekk ma jkun hemm l-ebda problema biċ-ċertifikat, imbagħad iġġenera valur każwali, u mbagħad kriptaġġ il-valur każwali biċ-ċertifikat, kif imsemmi hawn fuq, illokkja l-valur każwali b'serratura, sabiex sakemm ma jkunx hemm ċavetta, ma tistax tara l-imsakkar valur kontenut.
5. Trażmissjoni ta 'informazzjoni encrypted
Din il-parti tittrażmetti l-valur każwali encrypted maċ-ċertifikat.L-iskop huwa li s-server iħalli dan il-valur każwali, u mbagħad il-komunikazzjoni bejn il-klijent u s-server tista 'tiġi encrypted u decrypted permezz ta' dan il-valur każwali.
6. Informazzjoni dwar id-deċifrar tas-segment tas-servizz
Wara li s-server jiddeċifra biċ-ċavetta privata, jikseb il-valur każwali (ċavetta privata) mibgħuta mill-klijent, u mbagħad jikkripta l-kontenut b'mod simetriku permezz tal-valur.B'dan il-mod, sakemm iċ-ċavetta privata ma tkunx magħrufa, il-kontenut ma jistax jinkiseb, u kemm il-klijent kif ukoll is-server jafu ċ-ċavetta privata, sabiex sakemm l-algoritmu ta 'encryption ikun b'saħħtu biżżejjed u ċ-ċavetta privata tkun kumplessa biżżejjed, id-data tkun sigura biżżejjed.
7. Trażmissjoni ta' informazzjoni kriptata
Din il-parti tal-informazzjoni hija l-informazzjoni encrypted miċ-ċavetta privata tas-segment tas-servizz u tista 'tiġi rrestawrata fuq in-naħa tal-klijent.
8. Informazzjoni dwar id-deċifrar tal-klijenti
Il-klijent jiddeċifra l-informazzjoni mibgħuta mis-segment tas-servizz biċ-ċavetta privata ġġenerata qabel, u b'hekk jikseb il-kontenut decrypted.Anke jekk il-parti terza timmonitorja d-data matul il-proċess kollu, hija bla sahha.
Ir-raba ', l-attitudni tal-magni tat-tiftix għall-HTTPS
Baidu nieda servizz ta' tfittxija kodifikat HTTPS fuq sit sħiħ biex isolvi l-xamm u l-ħtif tal-privatezza tal-utent ta' "parti terza". Fil-fatt, sa minn Mejju 2010, Google bdiet tipprovdi servizz ta' tfittxija kodifikata HTTPS, li tkaxkar paġni tal-web HTTPS. Fuq il- kwistjoni, Baidu stqarr f'avviż f'Settembru 5 li "Baidu mhux se jitkaxkru b'mod attiv paġni tal-web HTTPS", filwaqt li Google ddikjarat fl-aġġornament tal-algoritmu li "taħt l-istess kundizzjonijiet, siti li jużaw it-teknoloġija ta 'encryption HTTPS se jkollhom klassifiki ta' tfittxija aħjar. Vantaġġ".
Għalhekk, f'dan l-ambjent, għandhom is-sidien tal-websajts jadottaw il-protokoll HTTPS "riskjuż"? U x'inhu l-impatt tal -HTTPS fuq is-SEO tal-magna tat-tiftix?
1. Attitudni ta 'Google
L-attitudni ta' Google lejn is-siti HTTPS mhijiex differenti mill-attitudni tagħha lejn is-siti HTTP, u anke tieħu "jekk tużax encryption sigur" (HTTPS) bħala fattur ta' referenza fl-algoritmu tal-klassifikazzjoni tat-tiftix. Websajts li jużaw it-teknoloġija tal-kriptaġġ HTTPS jistgħu jiksbu riżultati aħjar. Hemm aktar opportunitajiet ta 'wiri, u l-klassifikazzjoni hija wkoll aktar vantaġġuża minn siti HTTP ta' siti simili.
U Google għamlitha ċara li "jittama li l-webmasters kollha jkunu jistgħu jużaw il-protokoll HTTPS minflok HTTP", li juri d-determinazzjoni tiegħu li jilħaq l-għan ta '"HTTPS kullimkien".
2. Attitudni ta 'Baidu
Fil-passat, it-teknoloġija ta 'Baidu kienet relattivament lura, u qal li "mhux se jitkaxkru b'mod attiv paġni https", iżda kien ukoll "inkwetat" dwar "ħafna paġni https ma jistgħux jiġu inklużi". Sas-2014 ta' Settembru 9, Baidu iddiskuta "Kif tibni siti https biex tilħaq l-għan". Ġie ppubblikat artiklu dwar il-kwistjoni ta '"Friendly to Baidu", li ta erba' suġġerimenti u azzjonijiet speċifiċi biex "ittejjeb is-siti https":
1. Agħmel http verżjonijiet aċċessibbli għall-paġni https li jeħtieġ li jiġu indiċjati mill-magna tat-tiftix Baidu.
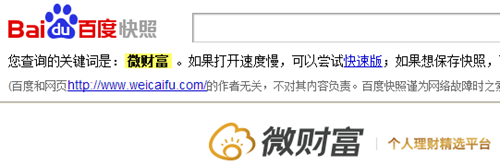
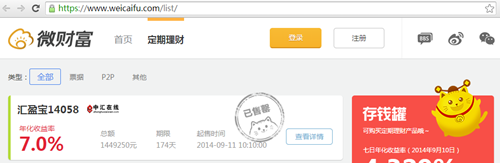
2. Il-viżitatur jiġi identifikat mill-aġent tal-utent tiegħu, u l-Baidu duspider jiġi ridirett lejn paġna HTTP. Meta utent regolari jaċċessa din il-paġna permezz tal-magna tat-tiftix Baidu, jiġi ridirett lejn il-paġna HTTPS korrispondenti permezz ta' redirezzjoni 301. Kif muri fl-immaġni, l-immaġni ta' fuq turi l-verżjoni HTTP indiċjata minn Baidu, u l-immaġni t'isfel turi l-verżjoni HTTPS li awtomatikament tidderieġi lill-utent wara li jikklikkja.
3. Il-verżjoni http ma ssirx biss għall-homepage, jeħtieġ li jsiru wkoll paġni importanti oħra b'verżjoni http u marbuta ma' xulxin.Ma tagħmilx dan: il-link fuq il-paġna http tal-homepage għadha marbuta mal-paġna https , li jġiegħel lil Baiduspider ma jkunx jista' jkompli jitkaxkar—— Iltqajna ma' sitwazzjoni bħal din li nistgħu nkludu biss home page waħda għas-sit kollu.
4. Tista' tuża sottodominji biex tospita kontenut li ma jeħtieġx encryption, bħal aħbarijiet. Pereżempju, fuq il- websajt ta' Alipay, il-kontenut encrypted ewlieni huwa ospitat fuq HTTPS, filwaqt li l-kontenut li Baiduspider jista' jfittex direttament huwa ospitat fuq sottodominji.
Skont it-test tal-Computer Science House fil-link hawn taħt, jeħtieġ 114 millisekondi biex tiġi stabbilita konnessjoni ma 'HTTP; tieħu 436 millisekondi biex tiġi stabbilita konnessjoni ma' HTTPS, u 322 millisekondi għall-parti ssl, inkluż id-dewmien tan-netwerk u l-overhead ta' encryption u decryption ta' ssl innifsu (is-server skont l-informazzjoni tal-klijent Iddetermina jekk hemmx bżonn li tiġi ġġenerata master key ġdida; is-server iwieġeb għall-master key u jirritorna messaġġ awtentikat bil-master key lill-klijent; is-server jitlob lill-klijent għal firma diġitali u ċavetta pubblika).
XNUMX. Kemm jikkonsma riżorsi HTTPS milli HTTP?
HTTPS huwa fil-fatt protokoll HTTP mibni fuq SSL/TLS. Għalhekk, biex iqabbel kemm aktar riżorsi tas-server juża HTTPS meta mqabbel ma' HTTP, Chen Weiliang jemmen li jiddependi prinċipalment fuq kemm riżorsi tas-server jikkonsma SSL/TLS innifsu.
HTTP juża t-TCP three-way handshake biex jistabbilixxi konnessjoni, u l-klijent u s-server jeħtieġ li jiskambjaw 3 pakketti;
Minbarra t-tliet pakketti ta 'TCP, HTTPS iżid ukoll 9 pakketti meħtieġa għall-handshake ssl, għalhekk hemm 12-il pakkett b'kollox.
Ladarba tiġi stabbilita konnessjoni SSL, il-metodu ta' encryption sussegwenti jsir metodu ta' encryption simmetriku bħal 3DES, li għandu tagħbija tas-CPU aktar baxxa. Meta mqabbel mal-metodu ta' encryption asimmetriku użat biex tiġi stabbilita l-konnessjoni SSL, it-tagħbija tas-CPU tal-encryption simmetriku hija negliġibbli. Madankollu, dan iwassal għal problema: il-bini mill-ġdid frekwenti tas-sessjoni SSL jista' jkollu impatt fatali fuq il-prestazzjoni tas-server. Għalkemm l-attivazzjoni tal-HTTPS keepalive tista' ttaffi l-problemi ta' prestazzjoni ta' konnessjoni waħda, għal websajts kbar b'numru kbir ta' utenti konkorrenti, proxy tat-terminazzjoni SSL dedikat ibbażat fuq il-bilanċjar tat-tagħbija huwa essenzjali. Is-servizz tal-web jitqiegħed wara l-proxy tat-terminazzjoni SSL. Il-proxy tat-terminazzjoni SSL jista' jkun ibbażat fuq il-hardware, bħal F5, jew ibbażat fuq is-software , bħal Nginx użat minn Wikipedia.
Allura kemm se jintużaw aktar riżorsi tas-server wara l-adozzjoni tal-HTTPS? F'Jannar 2010 , Gmail qalbet għal HTTPS sħiħ. It-tagħbija tas-CPU tal-magna tal-ipproċessar SSL front-end ma żdiedetx b'aktar minn 1%, il-konsum tal-memorja għal kull konnessjoni kien inqas minn 20KB, u t-traffiku tan-netwerk żdied b'inqas minn 2%. Peress li Gmail x'aktarx qed juża N servers għall-ipproċessar distribwit, id-dejta tat-tagħbija tas-CPU mhijiex sinifikanti ħafna. Il-konsum tal-memorja għal kull konnessjoni u d-dejta tat-traffiku tan-netwerk huma aktar sinifikanti. L-artiklu jelenka wkoll li qalba waħda tista' tipproċessa madwar 1500 handshake kull sekonda (għal RSA ta' 1024-bit), li hija ċifra sinifikanti ħafna.
XNUMX. Vantaġġi ta 'HTTPS
Huwa preċiżament minħabba li l-HTTPS huwa sigur ħafna li l-attakkanti ma jistgħux isibu post fejn jibdew. Mill-perspettiva tal-webmasters, il-vantaġġi tal-HTTPS huma kif ġej:
1. Aspetti SEO
Google aġġusta l-algoritmu tal-magna tat-tiftix tiegħu f'Awwissu 2014, u qal li "sit ikkodifikat b'HTTPS se jikklassifika ogħla fir-riżultati tat-tfittxija minn sit HTTP ekwivalenti".
2. Sigurtà
Għalkemm HTTPS mhuwiex assolutament sigur, organizzazzjonijiet li jegħlbu ċ-ċertifikati tal-għeruq u organizzazzjonijiet li jegħlbu l-algoritmi tal-kriptaġġ jistgħu wkoll iwettqu attakki man-in-the-middle, iżda HTTPS għadu l-aktar soluzzjoni sigura taħt l-arkitettura attwali, bil-vantaġġi li ġejjin:
(1) Uża l-protokoll HTTPS biex tawtentika l-utenti u s-servers biex tiżgura li d-dejta tintbagħat lill-klijent u s-server korretti;
(2) Il-protokoll HTTPS huwa protokoll tan-netwerk mibni mill-protokoll SSL+HTTP li jista 'jwettaq trasmissjoni kriptata u awtentikazzjoni tal-identità.Huwa aktar sikur mill-protokoll http, li jista' jipprevjeni li d-data tinsteraq u tinbidel matul il-proċess ta 'trażmissjoni u tiżgura l- integrità tad-data.
(3) HTTPS hija l-aktar soluzzjoni sikura taħt l-arkitettura attwali. Għalkemm mhix assolutament sigura, iżid ħafna l-ispiża ta 'attakki man-in-the-middle.
XNUMX. Żvantaġġi ta 'HTTPS
Għalkemm HTTPS għandu vantaġġi kbar, xorta għandu xi nuqqasijiet. Speċifikament, hemm iż-żewġ punti li ġejjin:
1. Aspetti SEO
Skont id-dejta tal-ACM CoNEXT, l-użu tal-protokoll HTTPS itawwal il-ħin tat-tagħbija tal-paġna bi kważi 50% u jżid il-konsum tal-enerġija b'10% sa 20%. Barra minn hekk, il-protokoll HTTPS se jaffettwa wkoll il-cache, iżid id-data overhead u l-konsum tal-enerġija. , u anke Miżuri ta' sigurtà eżistenti se jiġu affettwati wkoll u se jiġu affettwati kif xieraq.
Barra minn hekk, l-ambitu tal-kriptaġġ tal-protokoll HTTPS huwa relattivament limitat, u ma tantx għandu rwol f'attakki ta 'hackers, attakki ta' ċaħda ta 'servizz, u ħtif ta' servers.
L-aktar importanti, is-sistema tal-katina tal-kreditu taċ-ċertifikati SSL mhix sigura, speċjalment meta xi pajjiżi jistgħu jikkontrollaw iċ-ċertifikat tal-għeruq CA, attakki man-in-the-middle huma fattibbli.
2. Aspetti ekonomiċi
(1) Iċ-ċertifikati SSL jeħtieġu flus.Iktar ma jkun qawwi ċ-ċertifikat, iktar ikun għoli l-ispiża.Il-websajts personali jistgħu jużaw ċertifikati SSL b'xejn.
(2) Iċ-ċertifikati SSL normalment jeħtieġ li jkunu marbuta mal-IP, u ismijiet tad-dominju multipli ma jistgħux ikunu marbuta mal-istess IP. Ir-riżorsi tal-IPv4 ma jistgħux jappoġġjaw dan il-konsum (SSL għandu estensjonijiet li jistgħu jsolvu parzjalment din il-problema, iżda hija idejqek u teħtieġ browsers, operazzjoni Appoġġ tas-sistema, Windows XP ma jappoġġjax din l-estensjoni, meta wieħed iqis il-bażi installata ta 'XP, din il-karatteristika hija kważi inutli).
(3) Il-caching tal-konnessjoni HTTPS mhuwiex effiċjenti daqs l-HTTP, u websajts b'traffiku għoli mhux se jużawh sakemm ma jkunx meħtieġ, u l-ispiża tat-traffiku hija għolja wisq.
(4) Il-konsum tar-riżorsi fuq in-naħa tas-server tal-konnessjoni HTTPS huwa ħafna ogħla, u l-appoġġ għal websajts bi ftit aktar viżitaturi jeħtieġ spiża akbar.Jekk jintuża l-HTTPS kollu, l-ispiża medja tal-VPS ibbażata fuq is-suppożizzjoni li ħafna mir-riżorsi tal-kompjuter huma inattivi se jitla’.
(5) Il-fażi ta 'handshake tal-protokoll HTTPS tieħu ħafna ħin u għandha impatt negattiv fuq il-veloċità korrispondenti tal-websajt.Jekk ma jkunx meħtieġ, m'hemm l-ebda raġuni biex tissagrifika l-esperjenza tal-utent.
XNUMX. Il-websajt jeħtieġ li tkun encrypted b'HTTPS?
Għalkemm Google u Baidu it-tnejn "iħarsu lejn HTTPS b'mod differenti", dan ma jfissirx li l-webmasters għandhom jikkonvertu l-protokoll tal-websajt għal HTTPS!
L-ewwelnett, ejja nitkellmu dwar Google. Għalkemm Google tkompli tenfasizza li "websajts li jużaw it-teknoloġija ta 'encryption HTTPS jistgħu jiksbu klassifiki aħjar", ma jistax jiġi eskluż li din hija mossa "mottiv ta' wara".
Analisti barranin darba qalu bi tweġiba għal din il-kwistjoni: ir-raġuni għaliex Google għamlet din il-mossa (aġġorna l-algoritmu, jekk tużax it-teknoloġija tal-kriptaġġ HTTPS bħala fattur ta 'referenza għall-klassifiki tal-magni tat-tiftix) tista' ma tkunx biex ittejjeb l-esperjenza tat-tfittxija tal-utent u l-Internet. kwistjoni tas-sigurtà hija biss biex tirkupra t-"telf" fl-iskandlu "Prism Gate". Din hija mossa tipika ta' interess personali taħt il-bandiera ta '"sagrifikaw l-ego", li żżomm għolja l-banner ta' "Security Impact Ranking" u tkanta "HTTPS kullimkien" ” slogan, u mbagħad ħalli mingħajr sforz il-maġġoranza tal-webmasters jingħaqdu volontarjament mal-kamp tal-protokoll HTTPS.
Jekk il-websajt tiegħek tappartjeni għall -pjattaforma tal-kummerċ elettroniku / mikro-negozju , finanzi, netwerking soċjali jew oqsma oħra, l-aħjar li tuża l-protokoll HTTPS; jekk huwa sit ta' blog, sit ta' promozzjoni, sit ta' informazzjoni klassifikata jew sit ta' aħbarijiet, tista' tuża ċertifikat SSL b'xejn.
XNUMX. Kif webmaster jibni sit HTTPS?
Meta niġu għall-kostruzzjoni ta 'siti HTTPS, irridu nsemmu l-protokoll SSL.SSL huwa l-ewwel protokoll tas-sigurtà tan-netwerk adottat minn Netscape.Huwa protokoll ta' sigurtà implimentat fuq il-Protokoll tal-Komunikazzjoni tat-Trażmissjoni (TCP/IP), bl-użu tat-teknoloġija taċ-ċavetta pubblika. , SSL jappoġġja b'mod wiesa 'diversi tipi ta' netwerks, filwaqt li jipprovdu tliet servizzi bażiċi ta 'sigurtà, kollha jużaw teknoloġija taċ-ċavetta pubblika.
Meta niġu għall-kostruzzjoni ta 'siti HTTPS, irridu nsemmu l-protokoll SSL.SSL huwa l-ewwel protokoll tas-sigurtà tan-netwerk adottat minn Netscape.Huwa protokoll ta' sigurtà implimentat fuq il-Protokoll tal-Komunikazzjoni tat-Trażmissjoni (TCP/IP), bl-użu tat-teknoloġija taċ-ċavetta pubblika. , SSL jappoġġja b'mod wiesa 'diversi tipi ta' netwerks, filwaqt li jipprovdu tliet servizzi bażiċi ta 'sigurtà, kollha jużaw teknoloġija taċ-ċavetta pubblika.
1. Ir-rwol ta 'SSL
(1) Awtentika l-utenti u s-servers biex tiżgura li d-dejta tintbagħat lill-klijent u s-server korretti;
(2) Ikkripta d-dejta biex tipprevjeni li d-dejta tinsteraq fin-nofs;
(3) Żomm l-integrità tad-dejta u tiżgura li d-dejta ma tinbidelx matul il-proċess ta 'trażmissjoni.
Ċertifikat SSL jirreferi għal fajl diġitali li jivverifika l-identitajiet taż-żewġ partijiet fil-komunikazzjoni SSL. Ġeneralment huwa maqsum f'ċertifikat tas-server u ċertifikat tal-klijent. Iċ-ċertifikat SSL li s-soltu ngħidu jirreferi prinċipalment għaċ-ċertifikat tas-server. Iċ-ċertifikat SSL huwa maħruġa minn awtorità taċ-ċertifikat diġitali fdata CA.(bħal VeriSign, GlobalSign, WoSign, eċċ.), maħruġa wara li tkun ivverifikata l-identità tas-server, b'funzjonijiet ta' encryption ta' awtentikazzjoni tas-server u trasmissjoni tad-data, maqsuma f'ċertifikat SSL ta' Validazzjoni Estiża (EV), Ċertifikat SSL tal-Validazzjoni tal-Organizzazzjoni (OV), u ċertifikat SSL tat-Tip (DV) tal-verifika tal-isem tad-dominju.
2. 3 passi ewlenin biex tapplika għal ċertifikat SSL
Hemm tliet passi ewlenin biex tapplika għal ċertifikat SSL:
(1), agħmel fajl CSR
L-hekk imsejjaħ CSR huwa l-fajl tat-talba taċ-ċertifikat taċ-Ċertifikat Secure Request prodott mill-applikant. Matul il-proċess ta 'produzzjoni, is-sistema se tiġġenera żewġ ċwievet, waħda hija ċ-ċavetta pubblika, li hija l-fajl CSR, u l-oħra hija ċ-ċavetta privata, li hija maħżuna fuq is-server.
Biex jagħmlu fajls CSR, l-applikanti jistgħu jirreferu għal dokumenti WEB SERVER, APACHE ġenerali, eċċ., Uża l-linja tal-kmand OPENSSL biex tiġġenera fajls KEY + CSR2, Tomcat, JBoss, Resin, eċċ. uża KEYTOOL biex tiġġenera fajls JKS u CSR, IIS joħloq talbiet pendenti u fajl CSR.
(2), ċertifikazzjoni CA
Ibgħat is-CSR lis-CA, u s-CA ġeneralment għandha żewġ metodi ta’ awtentikazzjoni:
①.Awtentikazzjoni tal-isem tad-dominju: Ġeneralment, il-kaxxa postali tal-amministratur hija awtentikata.Dan il-mod ta 'awtentikazzjoni huwa mgħaġġel, iżda ċ-ċertifikat maħruġ ma fihx l-isem tal-kumpanija.
②、Ċertifikazzjoni tad-dokument ta 'l-intrapriża: Jeħtieġ li tiġi pprovduta l-liċenzja tan-negozju ta' l-intrapriża, li ġeneralment tieħu 3-5 ijiem tax-xogħol.
Hemm ukoll ċertifikati li jeħtieġ li jawtentikaw iż-żewġ metodi ta 'hawn fuq fl-istess ħin, li jissejjaħ ċertifikat EV.Dan iċ-ċertifikat jista' jagħmel il-bar tal-indirizz tal-browsers 'il fuq minn IE2 iduru aħdar, għalhekk l-awtentikazzjoni hija wkoll l-aktar stretta.
(3), l-installazzjoni taċ-ċertifikat
Wara li tirċievi ċ-ċertifikat mingħand CA, tista' tuża ċ-ċertifikat fuq is-server Ġeneralment, il-fajl APACHE jikkopja direttament KEY + CER fil-fajl, u mbagħad jimmodifika l-fajl HTTPD.CONF, TOMCAT, eċċ., jeħtieġ li jimporta ċ-ċertifikat CER fajl maħruġ minn CA fil-fajl JKS. , ikkopjah fis-server, u mbagħad immodifika SERVER.XML; IIS jeħtieġ li jipproċessa t-talba pendenti u jimporta l-fajl CER.
XNUMX. Rakkomandazzjoni ta 'ċertifikat SSL b'xejn
L-użu ta’ ċertifikati SSL mhux biss itejjeb is-sigurtà tal-informazzjoni iżda jżid ukoll il-fiduċja tal-utent f’websajt. Madankollu, ħafna sidien ta’ websajts joqogħdu lura minħabba l-ispejjeż tal-bini ta’ websajts . Is-servizzi b’xejn huma dejjem suq online bla żmien; hekk kif hemm għażliet ta’ hosting b’xejn, hemm ukoll ċertifikati SSL b’xejn. Preċedentement, ġie rrappurtat li riċerkaturi minn Mozilla, Cisco, Akamai, IdenTrust, EFF, u l-Università ta’ Michigan kienu se jniedu l-proġett Let's Encrypt CA, u jippjanaw li jipprovdu websajts b’ċertifikati SSL b’xejn u servizzi ta’ ġestjoni taċ-ċertifikati minn dan is-sajf (nota: ċertifikati aktar avvanzati u kumplessi se jeħtieġu ħlas). Il-proġett jissimplifika wkoll l-installazzjoni taċ-ċertifikati, u jnaqqas il-ħin tal-installazzjoni għal 20-30 sekonda biss.
Ħafna drabi huma websajts kbar u ta 'daqs medju li jeħtieġu ċertifikati kumplessi, u siti żgħar bħal blogs personali jistgħu jippruvaw l-ewwel ċertifikati SSL b'xejn.
Hawn taħt, il-blogg ta' Chen Weiliang se jintroduċi diversi ċertifikati SSL b'xejn oħra, bħal Cloudflare SSL u NameCheap.
1. CloudFlare SSL
CloudFlare hija websajt fl-Istati Uniti li tipprovdi servizzi CDN. Għandu n-nodi tas-server CDN tiegħu stess mad-dinja kollha. Ħafna kumpaniji kbar jew websajts f'pajjiżhom u barra qed jużaw is-servizzi CDN ta' CloudFlare. Naturalment, l-aktar komunement użati mill-webmasters domestiċi huwa CDN b'xejn ta' CloudFlare, tħaffef Huwa wkoll tajjeb ħafna. Iċ-ċertifikat SSL b'xejn ipprovdut minn CloudFlare huwa UniversalSSL, jiġifieri, SSL universali. L-utenti jistgħu jużaw iċ-ċertifikat SSL mingħajr ma japplikaw għal u jikkonfiguraw ċertifikat mill-awtorità taċ-ċertifikat. CloudFlare jipprovdi SSL encryption għall-utenti kollha (inklużi utenti b'xejn), web interface Iċ-ċertifikat huwa stabbilit fi żmien 5 minuti, u l-iskjerament awtomatiku jitlesta fi żmien 24 siegħa, li jipprovdi servizz ta 'kriptaġġ TLS ibbażat fuq Elliptic Curve Digital Signature Algorithm (ECDSA) għat-traffiku tal-websajt.
2. NameCheap
NameCheap hija kumpanija ewlenija ta 'reġistrazzjoni ta' isem ta 'dominju akkreditat mill-ICANN u websajt hosting, stabbilita fl-2000, il-kumpanija tipprovdi riżoluzzjoni DNS b'xejn, trażmissjoni tal-URL (tista' taħbi l-URL oriġinali, tappoġġja direzzjoni mill-ġdid 301) u servizzi oħra, barra minn hekk, NameCheap jipprovdi wkoll a Snin ta' servizz b'xejn taċ-ċertifikat SSL.
3. Ejja Encrypt
Let's Encrypt huwa proġett popolari ta' ħruġ ta' ċertifikati SSL b'xejn reċentement. Let's Encrypt huwa proġett ta' benesseri pubbliku b'xejn u b'xejn ipprovdut mill-ISRG, li awtomatikament joħroġ ċertifikati, iżda ċ-ċertifikat huwa validu biss għal 90 jum.Adattat għal użu personali jew użu temporanju, m'għadx għalfejn isofru l-pront li ċ-ċertifikati ffirmati waħedhom mhumiex fdati mill-browsers.
Fil-fatt, il-blogg ta' Chen Weiliang qed jippjana wkoll li juża Let's Encrypt dan l-aħħar ^_^
Għal tutorja dwar kif tapplika għal ċertifikat SSL Let's Encrypt b'xejn, jekk jogħġbok irreferi għal dan l-artiklu: " Kif tapplika għal Ċertifikat Let's Encrypt ".
Nispera li l-artiklu "X'inhuma d-differenzi bejn HTTP u HTTPS? Spjegazzjoni dettaljata tal-proċess ta' encryption SSL" maqsum fuq il-blog ta' Chen Weiliang ( https://www.chenweiliang.com/ ) ikun ta' għajnuna għalik.
Ħossok liberu li taqsam il-link ta' dan l-artiklu: https://www.chenweiliang.com/cwl-511.html