
Artikkelkatalog
Med den raske utviklingen av internett ønsker noen å drive med WeChat-markedsføring og markedsføring av offentlige kontoer , men klager over at markedsføring på nett er ineffektivt. Faktisk er den beste måten for nye mediefolk å drive med markedsføring på nett å drive trafikk gjennom søkemotorer.
Derfor er søkemotorer en av de mest populære metodene for markedsføring på nett i dag.
Dessuten har søkemotorene Google og Baidu offentlig uttalt at https er inkludert i søkemotorens rangeringsmekanisme.
Spesielt for e- handelsnettsteder anbefales det å bruke HTTPS-krypteringsprotokollen, som ikke bare bidrar til å forbedre rangeringene, men også forbedrer brukerens sikkerhetsopplevelse på nettstedet.
Hypertext Transfer Protocol HTTP-protokollen brukes til å overføre informasjon mellom en nettleser og en webserver. HTTP-protokollen sender innhold i klartekst og gir ingen form for datakryptering. Hvis en angriper avskjærer forbindelsen mellom nettleseren og webserver Derfor er ikke HTTP-protokollen egnet for overføring av enkelte sensitive opplysninger, som kredittkortnummer, passord og annen betalingsinformasjon.
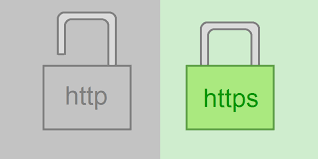
For å løse denne defekten i HTTP-protokollen, må en annen protokoll brukes: den sikre socket layer hypertekstoverføringsprotokollen HTTPS. For sikkerheten til dataoverføring legger HTTPS til SSL-protokollen til HTTP, og SSL er avhengig av sertifikater for å bekrefte server. , og kryptere kommunikasjonen mellom nettleseren og serveren.
XNUMX. Grunnleggende konsepter for HTTP og HTTPS
HTTP: er den mest brukte nettverksprotokollen på Internett. Det er en klient-side og server-side request and response standard (TCP). Den brukes til å overføre hypertekst fra en WWW-server til en lokal nettleser. Serveren er mer effektivt, noe som resulterer i færre nettverksoverføringer.
HTTPS: Det er en sikker HTTP-kanal. Kort sagt er det en sikker versjon av HTTP, det vil si å legge til et SSL-lag til HTTP. Sikkerhetsgrunnlaget for HTTPS er SSL, så det detaljerte innholdet i kryptering krever SSL.
Hovedfunksjonene til HTTPS-protokollen kan deles inn i to typer: den ene er å etablere en informasjonssikkerhetskanal for å sikre sikkerheten ved dataoverføring; den andre er å bekrefte ektheten til nettstedet.
XNUMX. Hva er forskjellen mellom HTTP og HTTPS?
Dataene som overføres av HTTP-protokollen er ukrypterte, det vil si i klartekst. Derfor er det svært usikkert å bruke HTTP-protokollen til å overføre privat informasjon. For å sikre at disse private dataene kan krypteres og overføres, designet Netscape SSL (Secure Sockets Layer)-protokollen for HTTPS ble født for å kryptere dataene som overføres av HTTP-protokollen.
Kort fortalt er HTTPS-protokollen en nettverksprotokoll konstruert av SSL+HTTP-protokollen som kan utføre kryptert overføring og identitetsautentisering, og er sikrere enn http-protokollen.
De viktigste forskjellene mellom HTTPS og HTTP er som følger:
- 1. https-protokollen må gå til ca for å søke om et sertifikat. Generelt er det få gratis sertifikater, så det kreves en viss avgift.
- 2. http er en hypertekstoverføringsprotokoll, informasjon overføres i klartekst, og https er en sikker ssl-kryptert overføringsprotokoll.
- 3. http og https bruker helt forskjellige tilkoblingsmetoder og forskjellige porter. Førstnevnte er 80 og sistnevnte er 443.
- 4. Koblingen til http er veldig enkel og statsløs, HTTPS-protokollen er en nettverksprotokoll konstruert av SSL+HTTP-protokollen som kan utføre kryptert overføring og identitetsautentisering, som er sikrere enn http-protokollen.
XNUMX. Detaljert forklaring av HTTPS- og SSL-krypteringsprosessen
Vi vet alle at HTTPS kan kryptere informasjon for å forhindre at sensitiv informasjon innhentes av tredjeparter, så mange banknettsteder eller e-poster og andre tjenester med høyere sikkerhetsnivå vil bruke HTTPS-protokollen.
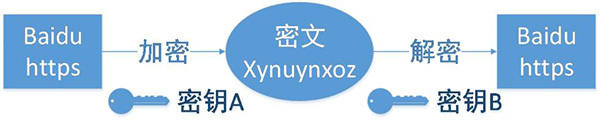
1. Klienten starter en HTTPS-forespørsel
Dette er ingenting å si, det vil si at brukeren legger inn en https URL i nettleseren, og kobler seg deretter til 443-porten på serveren.
2. Serverkonfigurasjon
Serveren som bruker HTTPS-protokollen må ha et sett med digitale sertifikater, som kan lages av deg selv eller brukes på organisasjonen Forskjellen er at sertifikatet utstedt av deg selv må verifiseres av klienten før det kan fortsette å få tilgang, mens sertifikatet brukt av et klarert selskap gjør det ikke. En ledetekstside vil dukke opp.
Dette settet med sertifikater er faktisk et par av offentlig nøkkel og privat nøkkel. Hvis du ikke forstår den offentlige nøkkelen og den private nøkkelen, kan du forestille deg det som en nøkkel og en lås, men du er den eneste personen i verden som har denne nøkkelen. Du kan låse låsen. Gå til andre, andre kan bruke denne låsen til å låse viktige ting, og deretter sende den til deg, fordi bare du har denne nøkkelen, så bare du kan se tingene som er låst av denne låsen.
3. Send sertifikatet
Dette sertifikatet er faktisk den offentlige nøkkelen, men inneholder mye informasjon, for eksempel sertifiseringsinstans, utløpstid og så videre.
4. Klientparsingsertifikat
Denne delen av arbeidet utføres av klientens TLS. Først vil den verifisere om den offentlige nøkkelen er gyldig, slik som utstedende myndighet, utløpstid osv. Hvis et unntak blir funnet, vil en advarselsboks dukke opp som indikerer at det er et problem med sertifikatet.
Hvis det ikke er noe problem med sertifikatet, generer du en tilfeldig verdi, og krypter deretter den tilfeldige verdien med sertifikatet, som nevnt ovenfor, lås den tilfeldige verdien med en lås, slik at med mindre det er en nøkkel, kan du ikke se den låste verdi innhold.
5. Overføring av kryptert informasjon
Denne delen overfører den tilfeldige verdien kryptert med sertifikatet Hensikten er å la serveren få denne tilfeldige verdien, og deretter kan kommunikasjonen mellom klienten og serveren krypteres og dekrypteres gjennom denne tilfeldige verdien.
6. Informasjon om dekryptering av tjenestesegment
Etter at serveren dekrypterer med den private nøkkelen, får den den tilfeldige verdien (privatnøkkelen) sendt av klienten, og krypterer deretter innholdet symmetrisk gjennom verdien. På denne måten, med mindre den private nøkkelen er kjent, kan ikke innholdet skaffes, og både klienten og serveren kjenner den private nøkkelen, så så lenge krypteringsalgoritmen er sterk nok og den private nøkkelen er kompleks nok, er dataene trygge nok.
7. Overføring av kryptert informasjon
Denne delen av informasjonen er informasjonen kryptert av den private nøkkelen til tjenestesegmentet og kan gjenopprettes på klientsiden.
8. Klientdekrypteringsinformasjon
Klienten dekrypterer informasjonen som sendes fra tjenestesegmentet med den tidligere genererte private nøkkelen, og får dermed det dekrypterte innholdet.Selv om tredjeparten overvåker dataene under hele prosessen, er den hjelpeløs.
For det fjerde søkemotorenes holdning til HTTPS
Baidu lanserte en fullside HTTPS-kryptert søketjeneste for å løse "tredjeparts" sniffing og kapring av brukernes personvern. Faktisk begynte Google allerede i mai 2010 å tilby en HTTPS-kryptert søketjeneste, som gjennomsøkte HTTPS-nettsider. På problem, uttalte Baidu i en kunngjøring i september 5 at "Baidu vil ikke aktivt gjennomsøke HTTPS-nettsider", mens Google uttalte i algoritmeoppdateringen at "under de samme forholdene vil nettsteder som bruker HTTPS-krypteringsteknologi ha bedre søkerangeringer. Fordel".
Så, i dette miljøet, bør nettstedseiere ta i bruk den «risikable» HTTPS-protokollen? Og hva er virkningen av HTTPS på SEO i søkemotorer?
1. Googles holdning
Googles holdning til inkludering av HTTPS-nettsteder er ikke forskjellig fra HTTP-nettsteder, og tar til og med «om man skal bruke sikker kryptering» (HTTPS) som en referansefaktor i søkerangeringsalgoritmen. Nettsteder som bruker HTTPS-krypteringsteknologi kan få bedre resultater. Det er flere visningsmuligheter, og rangeringen er også mer fordelaktig enn HTTP-sider på lignende nettsteder.
Og Google har gjort det klart at de "håper at alle webmastere vil være i stand til å bruke HTTPS-protokollen i stedet for HTTP", noe som viser sin vilje til å nå målet om "HTTPS overalt".
2. Baidus holdning
Tidligere var Baidus teknologi relativt tilbakestående, og sa at "den vil ikke aktivt gjennomsøke https-sider", men den var også "bekymret" for "mange https-sider kan ikke inkluderes". Fram til 2014. september 9 diskuterte Baidu "Hvordan man kan bygge https-nettsteder for å nå målet". Det ble publisert en artikkel om "Vennlig til Baidu", som ga fire forslag og spesifikke handlinger for å "forbedre Baidu-vennligheten til https-nettsteder":
1. Gjør http tilgjengelige versjoner for https-sider som må indekseres av Baidu-søkemotoren.
2. Den besøkende identifiseres av brukeragenten sin, og Baidu- duspideren blir omdirigert til en HTTP-side. Når en vanlig bruker åpner denne siden via Baidu-søkemotoren, blir de omdirigert til den tilsvarende HTTPS-siden via en 301-omdirigering. Som vist på bildet viser det øverste bildet HTTP-versjonen indeksert av Baidu, og det nederste bildet viser HTTPS-versjonen som automatisk omdirigerer brukeren etter å ha klikket.
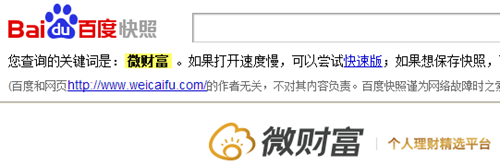
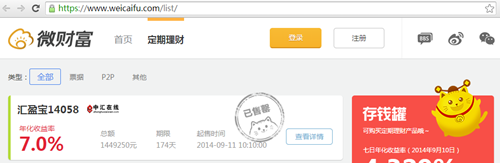
3. http-versjonen er ikke bare laget for hjemmesiden, andre viktige sider må også lages med http-versjon og lenkes til hverandre.Ikke gjør dette: lenken på hjemmesiden http-siden er fortsatt lenket til https-siden , som gjør at Baiduspider ikke kan fortsette å gjennomsøke—— Vi har støtt på en slik situasjon at vi bare kan inkludere én hjemmeside for hele nettstedet.
4. Du kan bruke underdomener til å være vert for innhold som ikke krever kryptering, for eksempel nyheter. For eksempel, på Alipay -nettstedet er kjernekryptert innhold vert på HTTPS, mens innhold som Baiduspider kan gjennomsøke direkte er vert på underdomener.
I følge testen for Computer Science House i lenken nedenfor tar det 114 millisekunder å etablere en tilkobling for HTTP; det tar 436 millisekunder å etablere en tilkobling for HTTPS, og 322 millisekunder for SSL-delen, inkludert nettverksforsinkelsen og overheaden av kryptering og dekryptering av selve SSL (serveren er basert på informasjonen til klienten) Bestem om en ny hovednøkkel må genereres; serveren svarer på hovednøkkelen og returnerer en melding autentisert med hovednøkkelen til klienten ; serveren ber klienten om en digital signatur og offentlig nøkkel).
XNUMX. Hvor mye ressurser bruker HTTPS enn HTTP?
HTTPS er faktisk en HTTP-protokoll bygget oppå SSL/TLS. For å sammenligne hvor mye flere serverressurser HTTPS bruker sammenlignet med HTTP, mener Chen Weiliang at det hovedsakelig avhenger av hvor mye serverressurser SSL/TLS selv bruker.
HTTP bruker TCP treveis håndtrykk for å etablere en tilkobling, og klienten og serveren må utveksle 3 pakker;
I tillegg til de tre pakkene med TCP, må HTTPS også legge til 9 pakker som kreves for ssl-håndtrykket, så det er 12 pakker totalt.
Når en SSL-tilkobling er opprettet, blir den påfølgende krypteringsmetoden en symmetrisk krypteringsmetode som 3DES, som har lavere CPU-belastning. Sammenlignet med den asymmetriske krypteringsmetoden som brukes til å etablere SSL-tilkoblingen, er CPU-belastningen ved symmetrisk kryptering ubetydelig. Dette fører imidlertid til et problem: hyppig gjenoppbygging av SSL-økten kan ha en fatal innvirkning på serverytelsen. Selv om aktivering av HTTPS keepalive kan lindre ytelsesproblemene til en enkelt tilkobling, er en dedikert SSL-termineringsproxy basert på lastbalansering viktig for store nettsteder med et stort antall samtidige brukere. Nettjenesten plasseres etter SSL-termineringsproxyen. SSL-termineringsproxyen kan være maskinvarebasert, for eksempel F5, eller programvarebasert , for eksempel Nginx som brukes av Wikipedia.
Så hvor mye mer serverressurser vil bli brukt etter at HTTPS er tatt i bruk? I januar 2010 byttet Gmail til full HTTPS. CPU-belastningen på den front-end SSL-behandlingsmaskinen økte med ikke mer enn 1 %, minneforbruket per tilkobling var mindre enn 20 KB, og nettverkstrafikken økte med mindre enn 2 %. Siden Gmail sannsynligvis bruker N-servere for distribuert behandling, er CPU-belastningsdataene ikke veldig meningsfulle. Minneforbruket per tilkobling og nettverkstrafikkdata er mer meningsfulle. Artikkelen viser også at en enkelt kjerne kan behandle omtrent 1500 håndtrykk per sekund (for 1024-bit RSA), noe som er et veldig meningsfullt tall.
XNUMX. Fordeler med HTTPS
Det er nettopp fordi HTTPS er veldig sikkert at angripere ikke kan finne et sted å starte. Fra webmasters perspektiv er fordelene med HTTPS som følger:
1. SEO aspekter
Google justerte søkemotoralgoritmen sin i august 2014, og sa at "et nettsted kryptert med HTTPS vil rangere høyere i søkeresultatene enn et tilsvarende HTTP-nettsted".
2. Sikkerhet
Selv om HTTPS ikke er helt sikkert, kan organisasjoner som mestrer rotsertifikater og organisasjoner som mestrer krypteringsalgoritmer også utføre man-in-the-middle-angrep, men HTTPS er fortsatt den sikreste løsningen under dagens arkitektur, med følgende fordeler:
(1) Bruk HTTPS-protokollen for å autentisere brukere og servere for å sikre at data sendes til riktig klient og server;
(2) HTTPS-protokollen er en nettverksprotokoll konstruert av SSL+HTTP-protokollen som kan utføre kryptert overføring og identitetsautentisering. Den er sikrere enn http-protokollen, som kan forhindre at data blir stjålet og endret under overføringsprosessen og sikre integriteten til dataene.
(3) HTTPS er den sikreste løsningen under den nåværende arkitekturen. Selv om den ikke er helt sikker, øker den kostnadene for man-in-the-middle-angrep betraktelig.
XNUMX. Ulemper med HTTPS
Selv om HTTPS har store fordeler, har det fortsatt noen mangler. Konkret er det følgende to punkter:
1. SEO aspekter
I følge ACM CoNEXT-data vil bruk av HTTPS-protokollen forlenge sidens lastetid med nesten 50 % og øke strømforbruket med 10 % til 20 %. I tillegg vil HTTPS-protokollen også påvirke cachen, øke dataoverhead og strømforbruk , og til og med eksisterende sikkerhetstiltak vil også bli påvirket og vil bli påvirket tilsvarende.
Dessuten er krypteringsomfanget til HTTPS-protokollen relativt begrenset, og det har liten effekt i hackerangrep, tjenestenektangrep og serverkapring.
Det viktigste er at kredittkjedesystemet til SSL-sertifikater ikke er sikkert, spesielt når noen land kan kontrollere CA-rotsertifikatet, er man-i-midten-angrep mulig.
2. Økonomiske aspekter
(1) SSL-sertifikater trenger penger. Jo kraftigere sertifikatet er, jo høyere koster det. Personlige nettsteder kan bruke gratis SSL-sertifikater.
(2) SSL-sertifikater må vanligvis være bundet til IP, og flere domenenavn kan ikke bindes til samme IP. IPv4-ressurser kan ikke støtte dette forbruket (SSL har utvidelser som delvis kan løse dette problemet, men det er plagsomt og krever nettlesere, drift Systemstøtte, Windows XP støtter ikke denne utvidelsen, med tanke på den installerte basen til XP, er denne funksjonen nesten ubrukelig).
(3) HTTPS-tilkoblingsbufring er ikke like effektivt som HTTP, og nettsteder med høy trafikk vil ikke bruke det med mindre det er nødvendig, og trafikkkostnadene er for høye.
(4) Ressursforbruk på serversiden for HTTPS-tilkobling er mye høyere, og å støtte nettsteder med litt flere besøkende krever en større kostnad. Hvis all HTTPS brukes, er gjennomsnittskostnaden for VPS basert på antakelsen om at de fleste dataressursene er inaktive vil gå opp.
(5) Handshake-fasen til HTTPS-protokollen er tidkrevende og har en negativ innvirkning på den tilsvarende hastigheten på nettsiden Hvis det ikke er nødvendig, er det ingen grunn til å ofre brukeropplevelsen.
XNUMX. Må nettsiden være kryptert med HTTPS?
Selv om Google og Baidu begge "ser på HTTPS annerledes", betyr ikke dette at webansvarlige bør konvertere nettstedsprotokollen til HTTPS!
Først av alt, la oss snakke om Google. Selv om Google stadig understreker at "nettsteder som bruker HTTPS-krypteringsteknologi kan få bedre rangeringer", kan det ikke utelukkes at dette er et "bakgrunnsgrep".
Utenlandske analytikere sa en gang som svar på dette problemet: grunnen til at Google tok dette trekket (oppdater algoritmen, om man skal bruke HTTPS-krypteringsteknologi som referansefaktor for søkemotorrangeringer) er kanskje ikke for å forbedre brukerens søkeopplevelse og Internett. sikkerhetsproblemet er bare å gjenopprette "tapet" i "Prism Gate"-skandalen. Dette er et typisk egeninteressert trekk under banneret "ofre egoet", holde banneret høyt for "Security Impact Ranking" og synge "HTTPS overalt" " slagord, og la deretter flertallet av nettredaktører villig bli med i HTTPS-protokollleiren.
Hvis nettstedet ditt tilhører e-handels- / mikrobedriftsplattformen , finans, sosiale nettverk eller andre felt, er det best å bruke HTTPS-protokollen. Hvis det er en blogg, et reklamenettsted, et nettsted for klassifisert informasjon eller et nettsted for nyheter, kan du bruke et gratis SSL-sertifikat.
XNUMX. Hvordan bygger en webmaster et HTTPS-nettsted?
Når det kommer til konstruksjon av HTTPS-nettsteder, må vi nevne SSL-protokollen. SSL er den første nettverkssikkerhetsprotokollen tatt i bruk av Netscape. Det er en sikkerhetsprotokoll implementert på Transmission Communication Protocol (TCP/IP), ved bruk av offentlig nøkkelteknologi , SSL støtter bredt ulike typer nettverk, mens de tilbyr tre grunnleggende sikkerhetstjenester, de bruker alle offentlig nøkkelteknologi.
Når det kommer til konstruksjon av HTTPS-nettsteder, må vi nevne SSL-protokollen. SSL er den første nettverkssikkerhetsprotokollen tatt i bruk av Netscape. Det er en sikkerhetsprotokoll implementert på Transmission Communication Protocol (TCP/IP), ved bruk av offentlig nøkkelteknologi , SSL støtter bredt ulike typer nettverk, mens de tilbyr tre grunnleggende sikkerhetstjenester, de bruker alle offentlig nøkkelteknologi.
1. Rollen til SSL
(1) Autentisere brukere og servere for å sikre at data sendes til riktig klient og server;
(2) Krypter data for å forhindre at data blir stjålet midtveis;
(3) Opprettholde integriteten til dataene og sikre at dataene ikke endres under overføringsprosessen.
Et SSL-sertifikat refererer til en digital fil som verifiserer identiteten til begge parter i SSL-kommunikasjonen. Den er generelt delt inn i et serversertifikat og et klientsertifikat. SSL-sertifikatet vi vanligvis si refererer hovedsakelig til serversertifikatet. SSL-sertifikatet er utstedt av en klarert digital sertifikatmyndighet CA. (slik som VeriSign, GlobalSign, WoSign, etc.), utstedt etter å ha verifisert identiteten til serveren, med serverautentisering og dataoverføringskrypteringsfunksjoner, delt inn i Extended Validation (EV) SSL-sertifikat, Organisasjonsvalidering (OV) SSL-sertifikat og domenenavnverifisering Type (DV) SSL-sertifikat.
2. 3 hovedtrinn for å søke om et SSL-sertifikat
Det er tre hovedtrinn for å søke om et SSL-sertifikat:
(1), lag CSR-fil
Den såkalte CSR er Certificate Secure Request sertifikatforespørselsfilen produsert av søkeren. Under produksjonsprosessen vil systemet generere to nøkler, den ene er den offentlige nøkkelen, som er CSR-filen, og den andre er den private nøkkelen, som er lagret på serveren.
For å lage CSR-filer kan søkere referere til WEB SERVER-dokumenter, generell APACHE, etc., bruke OPENSSL-kommandolinjen for å generere KEY+CSR2-filer, Tomcat, JBoss, Resin, etc. bruke KEYTOOL til å generere JKS- og CSR-filer, IIS oppretter en ventende forespørsler og en CSR-fil.
(2), CA-sertifisering
Send inn CSR til CA, og CA har vanligvis to autentiseringsmetoder:
①. Autentisering av domenenavn: Generelt er administratorens postkasse autentisert. Denne måten å autentisere på er rask, men det utstedte sertifikatet inneholder ikke navnet på selskapet.
②、Bedriftsdokumentsertifisering: Virksomhetslisensen til bedriften må oppgis, noe som vanligvis tar 3-5 virkedager.
Det er også sertifikater som må autentisere de to ovennevnte metodene samtidig, som kalles EV-sertifikat Dette sertifikatet kan få adressefeltet til nettlesere over IE2 til å bli grønt, så autentiseringen er også den strengeste.
(3), installasjonen av sertifikatet
Etter å ha mottatt sertifikatet fra CA, kan du distribuere sertifikatet på serveren. Vanligvis kopierer APACHE-filen KEY+CER direkte til filen, og endrer deretter HTTPD.CONF-filen; TOMCAT, etc., må importere sertifikatet CER fil utstedt av CA inn i JKS-filen. , kopier den til serveren, og endre deretter SERVER.XML; IIS må behandle den ventende forespørselen og importere CER-filen.
XNUMX. Gratis SSL-sertifikat anbefaling
Bruk av SSL-sertifikater forbedrer ikke bare informasjonssikkerheten, men øker også brukernes tillit til et nettsted. Mange nettstedseiere nøler imidlertid på grunn av kostnader ved nettstedsbygging . Gratis tjenester er alltid et tidløst marked på nett; akkurat som det finnes gratis hostingalternativer, finnes det også gratis SSL-sertifikater. Tidligere ble det rapportert at forskere fra Mozilla, Cisco, Akamai, IdenTrust, EFF og University of Michigan ville lansere Let's Encrypt CA-prosjektet, med planer om å tilby nettsteder gratis SSL-sertifikater og sertifikatadministrasjonstjenester fra og med sommeren (merk: mer avanserte og komplekse sertifikater vil kreve betaling). Prosjektet forenkler også sertifikatinstallasjonen, og reduserer installasjonstiden til bare 20–30 sekunder.
Det er ofte store og mellomstore nettsider som krever komplekse sertifikater, og små sider som personlige blogger kan prøve gratis SSL-sertifikater først.
Nedenfor vil Chen Weiliangs blogg introdusere flere gratis SSL-sertifikater, som Cloudflare SSL og NameCheap.
1. CloudFlare SSL
CloudFlare er et nettsted i USA som tilbyr CDN-tjenester. Det har sine egne CDN-servernoder over hele verden. Mange store selskaper eller nettsteder i inn- og utland bruker CloudFlares CDN-tjenester. Selvfølgelig er de mest brukte av innenlandske webmastere er CloudFlares gratis CDN. Det er også veldig bra. Det gratis SSL-sertifikatet levert av CloudFlare er UniversalSSL, det vil si universal SSL, et SSL-sertifikat som brukere kan bruke uten å søke om og konfigurere et sertifikat fra en sertifikatmyndighet. CloudFlare gir SSL-kryptering til alle brukere (inkludert gratisbrukere), nettgrensesnitt Sertifikatet settes opp innen 5 minutter, og den automatiske distribusjonen er fullført innen 24 timer, og gir TLS-krypteringstjeneste basert på Elliptic Curve Digital Signature Algorithm (ECDSA) for nettstedtrafikk.
2. NameCheap
NameCheap er et ledende ICANN-akkreditert selskap for registrering av domenenavn og webhotell, etablert i 2000, selskapet tilbyr gratis DNS-oppløsning, URL-videresending (kan skjule den opprinnelige URL-en, støtte 301-omdirigering) og andre tjenester, i tillegg tilbyr NameCheap også en År med gratis SSL-sertifikattjeneste.
3. La oss kryptere
Let's Encrypt er et populært gratis SSL-sertifikatutstedelsesprosjekt nylig. Let's Encrypt er et gratis og gratis offentlig velferdsprosjekt levert av ISRG, som automatisk utsteder sertifikater, men sertifikatet er kun gyldig i 90 dager.Den er egnet for personlig bruk eller midlertidig bruk, og trenger ikke lenger å tåle spørsmålet om at det selvsignerte sertifikatet ikke er klarert av nettleseren.
Chen Weiliangs blogg planlegger faktisk også å bruke Let's Encrypt nylig ^_^
For en veiledning om hvordan du søker om et gratis Let's Encrypt SSL-sertifikat, se denne artikkelen: « Slik søker du om et Let's Encrypt -sertifikat ».
Forhåpentligvis vil artikkelen «Hva er forskjellene mellom HTTP og HTTPS? En detaljert forklaring av SSL-krypteringsprosessen» som er delt på Chen Weiliangs blogg ( https://www.chenweiliang.com/ ) være nyttig for deg.
Del gjerne lenken til denne artikkelen: https://www.chenweiliang.com/cwl-511.html