
Katalog artykułów
Jak wykorzystać serwer pocztowy Postfix w panelu sterowania CWP do rozwiązania problemu ze spamem?
Przed rozpoczęciem powinniśmy zatrzymać serwer pocztowy Postfix ▼
service postix stop
W jaki sposób CWP używa programu Postfix do ochrony przed spamem?
Najpierw policzmy, ile e-maili utknęło w kolejce serwera pocztowego ▼
postqueue -p | grep -c "^[A-Z0-9]"
Wybierz kilka podobnych e-maili i użyj identyfikatora, aby je sprawdzić ▼
postqueue -p
Zostaną wyświetlone podobne wyniki▼
2F0EFC28DD 9710 Fri 15 03:20:07 hello@ abc. comTeraz musimy przeczytać ten e-mail według identyfikatora ▼
postcat -q 2F0EFC28DD- Czytając treść e-maila możemy określić, czy jest to spam.
- Jeśli e-mail jest spamem, musisz znaleźć jego źródło.
- Jeśli źródło wiadomości e-mail zawiera coś takiego jak login sasl: Oznacza to, że hasło „sasl” do konta e-mail „[email protected]” zostało zhakowane w celu zalogowania.
Aby chronić swój serwer, musisz zmienić hasło do konta e-mail:
- nazwany_atrybut: sasl_method=LOGIN
- named_attribute: [email protected]
Po zmianie hasła do konta należy zrestartować postfix ▼
service postfix restart
Usuń wszystkie wiadomości z kolejki ▼
postsuper -d ALL
Przed usunięciem jakichkolwiek wiadomości e-mail należy sprawdzić ich źródło, ponieważ może to być zhakowany skrypt php.
Jeśli nie możesz rozwiązać problemu hakerów spamujących spam, możesz bezpośrednio wyłączyć wysyłanie e-maili i skonfigurować crona serwera.
Jeśli używasz Panelu Kontrolnego CWP, zaloguj się do Panelu Kontrolnego CWP的 Server Setting → Crontab for root ▼
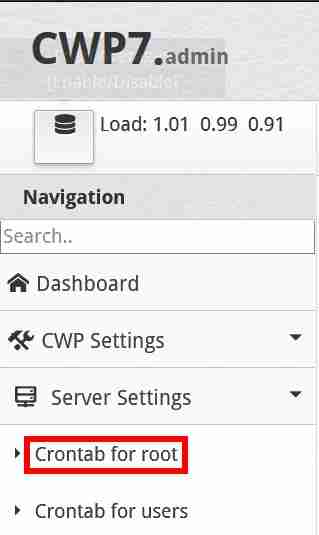
W „Dodaj pełne niestandardowe zadania Cron” wprowadź następujące w pełni niestandardowe polecenie cron ▼
* * * * * /usr/sbin/postsuper -d ALL
- (usuń wszystkie wiadomości w kolejce co 1 minutę)
Jak uniknąć hackowania ustawień spamu?
Nie zapomnij przeskanować swojego CWP pod kątem złośliwego oprogramowania.
W panelu sterowania CWP przejdź do lewej strony i kliknij Bezpieczeństwo → Centrum zabezpieczeń → Skanowanie w poszukiwaniu złośliwego oprogramowania → Skanowanie kont: Wybierz opcję skanowania konta w poszukiwaniu złośliwego oprogramowania.
Jeśli zainstalujesz zabezpieczenia modów z regułami automatycznej aktualizacji, aby zapobiec dalszemu włamywaniu się do Twojej witryny, ale może to również spowodować, że Twoja witryna będzie niedostępna z błędem „403 Forbidden Error” w tle, musisz ostrożnie włączyć zabezpieczenia modów.
Ten artykuł będzie od czasu do czasu aktualizowany! ! !
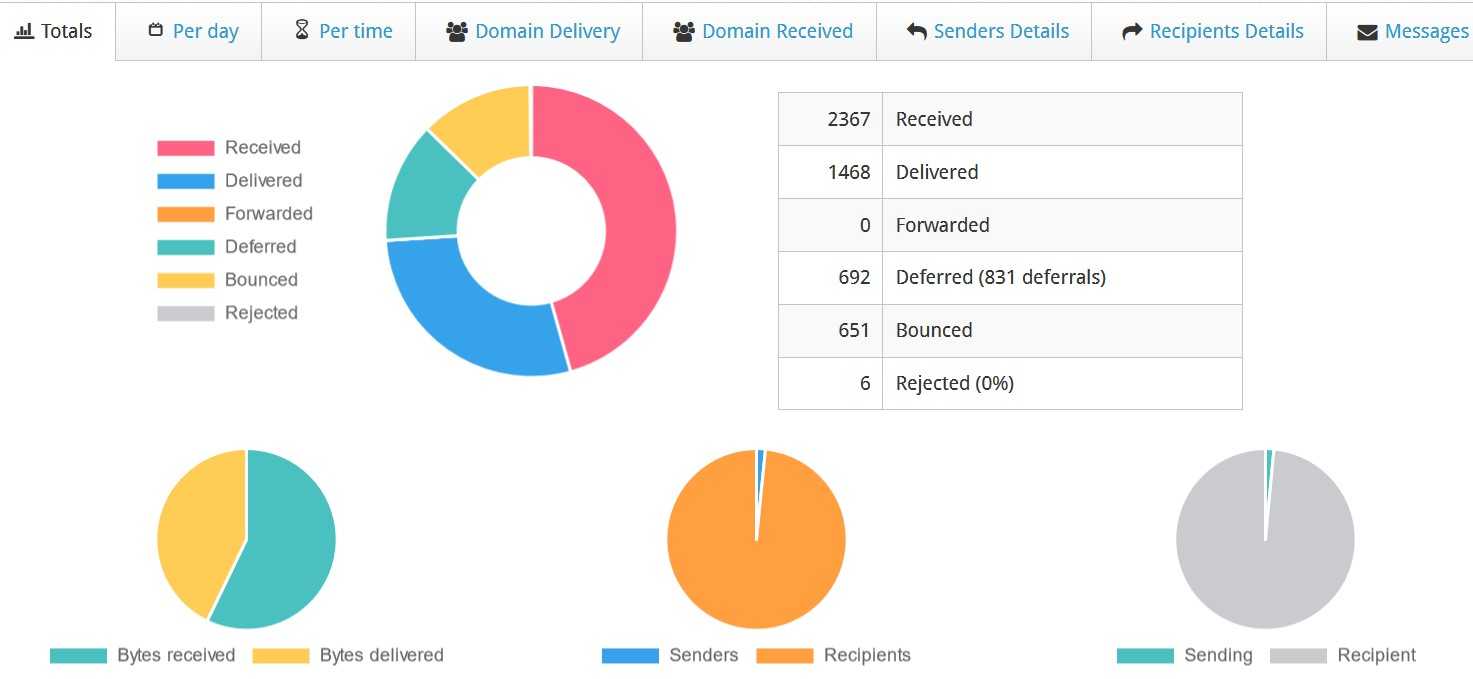
Poniższy link podsumowuje listę najczęściej używanych linii poleceń w Postfix▼
Mamy nadzieję, że artykuł „Jak używać Postfix do zwalczania spamu za pomocą CWP? Ustawienia zapobiegania spamowi” udostępniony na blogu Chen Weiliang ( https://www.chenweiliang.com/ ) okaże się dla Ciebie pomocny.
Możesz udostępnić link do tego artykułu: https://www.chenweiliang.com/cwl-27468.html