
Каталог статей
Как использовать почтовый сервер Postfix в панели управления CWP для решения проблем со спамом?
Перед запуском мы должны остановить почтовый сервер postfix ▼
service postix stop
Как CWP использует постфикс для защиты от спама?
Для начала подсчитаем количество писем, застрявших в очереди почтового сервера ▼
postqueue -p | grep -c "^[A-Z0-9]"
Выберите несколько похожих писем и проверьте их с помощью ID ▼
postqueue -p
Будут отображаться похожие результаты▼
2F0EFC28DD 9710 Fri 15 03:20:07 hello@ abc. comТеперь нам нужно прочитать это письмо по ID ▼
postcat -q 2F0EFC28DD- Читая содержимое письма, мы можем определить, является ли оно спамом.
- Если электронное письмо является спамом, вам необходимо найти его источник.
- Если источник электронной почты содержит что-то вроде sasl login: это означает, что пароль «sasl» для учетной записи электронной почты «[email protected]» был взломан для входа в систему.
Чтобы защитить свой сервер, вам необходимо изменить пароль учетной записи электронной почты:
- named_attribute: sasl_method=ВХОД
- named_attribute: [email protected]
После смены пароля учетной записи необходимо перезапустить postfix ▼
service postfix restart
Удалить все сообщения из очереди ▼
postsuper -d ALL
Прежде чем удалять какие-либо электронные письма, вы должны проверить их источник, так как это может быть взломанный php-скрипт.
Если вы не можете решить проблему рассылки спама хакерами, вы можете напрямую отключить отправку писем и настроить cron сервера.
Если вы используете панель управления CWP, войдите в панель управления CWP.的 Server Setting → Crontab for root ▼
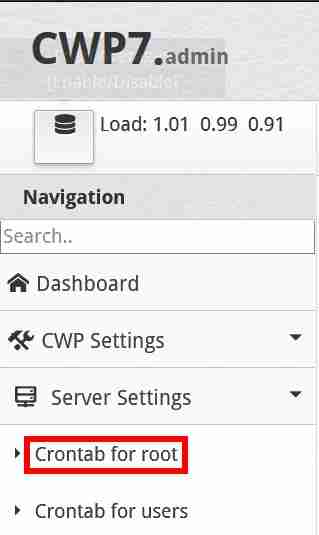
В «Добавить полные настраиваемые задания Cron» введите следующую полностью настраиваемую команду cron ▼
* * * * * /usr/sbin/postsuper -d ALL
- (удалять все сообщения в очереди каждую 1 минуту)
Как избежать взлома настроек спама?
Не забудьте проверить свой CWP на наличие вредоносных программ.
В панели управления CWP перейдите влево и нажмите «Безопасность» → «Центр безопасности» → «Сканирование на вредоносное ПО» → «Сканирование учетных записей»: выберите свою учетную запись для сканирования на наличие вредоносного ПО.
Если вы устанавливаете мод безопасности с правилами автоматического обновления, чтобы предотвратить дальнейший взлом вашего веб-сайта, но он также может сделать ваш сайт недоступным из-за ошибки «403 Forbidden Error» в фоновом режиме, вам нужно с осторожностью включать мод безопасности.
Эта статья будет обновляться время от времени! ! !
По ссылке ниже приводится список наиболее часто используемых командных строк в Postfix▼.
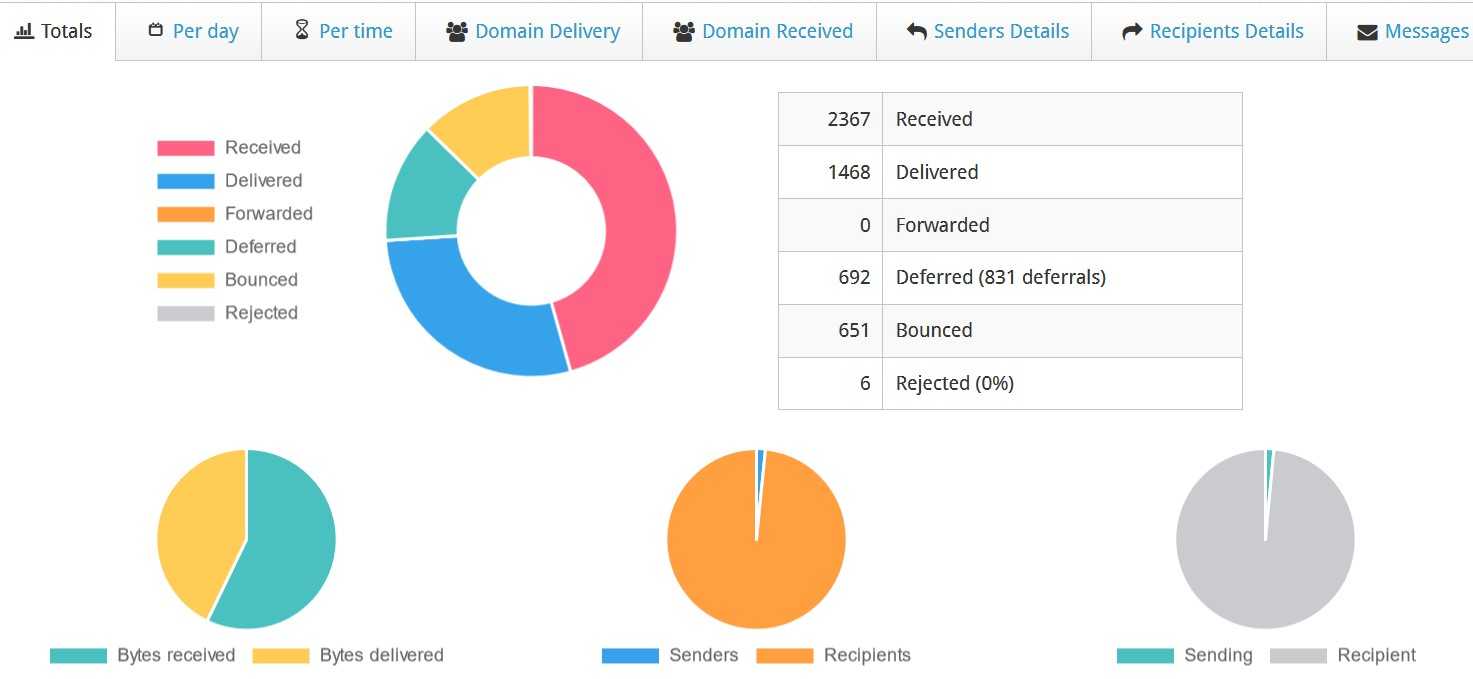
Надеюсь, статья «Как использовать Postfix для борьбы со спамом с помощью CWP? Настройки предотвращения спама», опубликованная в блоге Чен Вэйляна ( https://www.chenweiliang.com/ ), окажется для вас полезной.
Не стесняйтесь делиться ссылкой на эту статью: https://www.chenweiliang.com/cwl-27468.html