
ලිපි නාමාවලිය
ස්පෑම් ගැටළු විසඳීමට CWP පාලක පැනලයේ Postfix තැපැල් සේවාදායකය භාවිතා කරන්නේ කෙසේද?
ආරම්භ කිරීමට පෙර, අපි postfix තැපැල් සේවාදායකය ▼ නැවැත්විය යුතුය
service postix stop
CWP ප්රති-අයාචිත තැපැල් සඳහා postfix භාවිතා කරන්නේ කෙසේද?
පළමුව, තැපැල් සේවාදායක පෝලිමේ සිරවී ඇති ඊමේල් ගණන ▼ ගණන් කරමු
postqueue -p | grep -c "^[A-Z0-9]"
සමාන ඊමේල් කිහිපයක් තෝරා ඒවා පරීක්ෂා කිරීමට ID භාවිතා කරන්න ▼
postqueue -p
සමාන ප්රතිඵල පෙන්වනු ඇත▼
2F0EFC28DD 9710 Fri 15 03:20:07 hello@ abc. comදැන් අපි එම විද්යුත් තැපෑල ID ▼ මගින් කියවිය යුතුයි
postcat -q 2F0EFC28DD- විද්යුත් තැපෑලෙහි අන්තර්ගතය කියවීමෙන්, එය අයාචිත තැපෑලද යන්න අපට තීරණය කළ හැක.
- විද්යුත් තැපෑල අයාචිත තැපෑල නම්, ඔබ එහි මූලාශ්රය සොයා ගත යුතුය.
- විද්යුත් තැපැල් මූලාශ්රයේ sasl පිවිසුම වැනි යමක් තිබේ නම්: මෙයින් අදහස් කරන්නේ "[email protected]" ඊමේල් ගිණුම සඳහා "sasl" මුරපදය ලොග් වීමට හැක් කර ඇති බවයි.
ඔබගේ සේවාදායකය ආරක්ෂා කිරීම සඳහා, ඔබ ඔබගේ විද්යුත් තැපැල් ගිණුමේ මුරපදය වෙනස් කළ යුතුය:
- name_attribute: sasl_method=LOGIN
- name_attribute: [email protected]
ගිණුමේ මුරපදය වෙනස් කිරීමෙන් පසු, ඔබ postfix ▼ නැවත ආරම්භ කළ යුතුය
service postfix restart
▼ පෝලිමෙන් සියලුම පණිවිඩ ඉවත් කරන්න
postsuper -d ALL
කිසියම් විද්යුත් තැපෑලක් මකා දැමීමට පෙර, ඔබ ඒවායේ මූලාශ්රය පරීක්ෂා කළ යුතුය, මන්ද එය ඇතුළත හැක් කර ඇති php ස්ක්රිප්ට් එකක් විය හැකිය.
හැකර්වරුන් අයාචිත තැපැල් යැවීමේ ගැටලුව ඔබට විසඳාගත නොහැකි නම්, ඔබට ඊමේල් යැවීම කෙලින්ම අක්රීය කර සේවාදායක ක්රෝන් සැකසීමට හැකිය.
CWP පාලන පැනලය භාවිතා කරන්නේ නම්, CWP පාලන පැනලය වෙත පිවිසෙන්නවල Server Setting → Crontab for root ▼
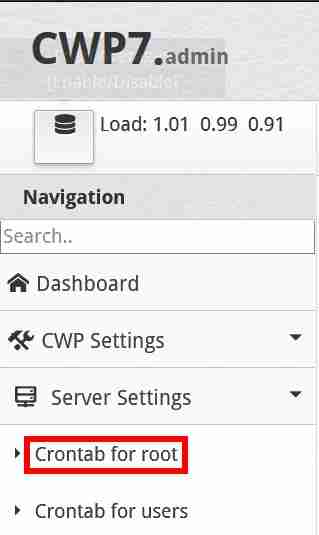
"සම්පූර්ණ අභිරුචි ක්රෝන් රැකියා එක් කරන්න" තුළ, පහත සම්පුර්ණ අභිරුචි ක්රෝන් විධානය ඇතුළත් කරන්න ▼
* * * * * /usr/sbin/postsuper -d ALL
- (සෑම මිනිත්තු 1කට වරක් පෝලිම්වල ඇති සියලුම පණිවිඩ මකන්න)
අයාචිත තැපැල් සැකසුම් අනවසරයෙන් ඇතුළුවීම වළක්වා ගන්නේ කෙසේද?
අනිෂ්ට මෘදුකාංග සඳහා ඔබේ CWP පරිලෝකනය කිරීමට අමතක නොකරන්න.
CWP පාලක පැනලයේ, වමට සංචාලනය කර ආරක්ෂාව → ආරක්ෂක මධ්යස්ථානය → අනිෂ්ට මෘදුකාංග ස්කෑන් → ගිණුම් ස්කෑන් ක්ලික් කරන්න: අනිෂ්ට මෘදුකාංග සඳහා ස්කෑන් කිරීමට ඔබේ ගිණුම් විකල්පය තෝරන්න.
ඔබ ඔබේ වෙබ් අඩවිය තවදුරටත් අනවසරයෙන් ඇතුළුවීම වැළැක්වීම සඳහා ස්වයංක්රීය යාවත්කාලීන නීති සමඟ mod ආරක්ෂාව ස්ථාපනය කරන්නේ නම්, නමුත් එය පසුබිමේ "403 තහනම් දෝෂයක්" දෝෂයක් සමඟින් ඔබේ වෙබ් අඩවියට ප්රවේශ විය නොහැක, ඔබ ප්රවේශමෙන් mod ආරක්ෂාව ක්රියාත්මක කළ යුතුය.
මෙම ලිපිය කලින් කලට යාවත්කාලීන වේ! ! !
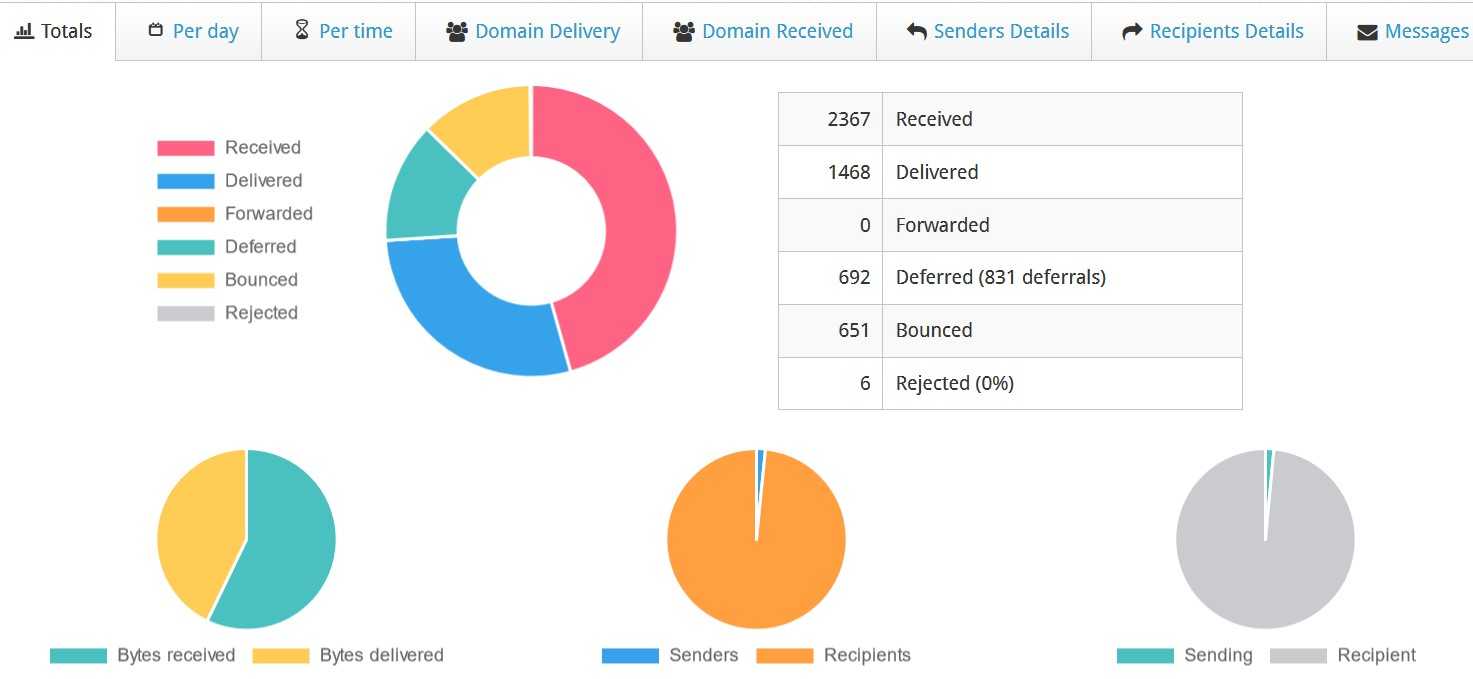
පහත සබැඳිය Postfix▼ හි බහුලව භාවිතා වන විධාන රේඛා ලැයිස්තුව සාරාංශ කරයි
චෙන් වෙයිලියැන්ග්ගේ බ්ලොග් අඩවියේ ( https://www.chenweiliang.com/ ) බෙදාගත් "CWP සමඟ ස්පෑම් සමඟ සටන් කිරීමට Postfix භාවිතා කරන්නේ කෙසේද? ස්පෑම් වැළැක්වීමේ සැකසුම්" යන ලිපිය ඔබට ප්රයෝජනවත් වනු ඇතැයි අපි බලාපොරොත්තු වෙමු.
මෙම ලිපියේ සබැඳිය බෙදා ගැනීමට නිදහස් වන්න: https://www.chenweiliang.com/cwl-27468.html